
Um líder de produto em uma empresa indiana de SaaS abre o roteiro de conformidade e vê 13 de maio de 2027 Circulado em vermelho. A data não se refere ao momento em que a estrutura de Proteção de Dados Pessoais Digitais se torna um tópico de política. Ela representa o momento em que a empresa deve demonstrar que os avisos, o consentimento, o tratamento de direitos, as medidas de segurança, a retenção de dados, os controles de fornecedores e os processos de violação de dados funcionam em produção.
Isso cria um problema prático. As equipes de privacidade precisam de capacidade de engenharia, o departamento de compras precisa de tempo para renegociar contratos com processadores de dados, as equipes de segurança precisam de evidências e as equipes de produto podem precisar reconstruir os fluxos de consentimento e revogação. As empresas que atendem clientes europeus também precisam alinhar esse trabalho às obrigações existentes da UE e do Reino Unido, em vez de criar outro programa de conformidade desconectado.
A pergunta certa não é se sua organização possui uma política de proteção de dados pessoais (DPDP). É se a organização consegue rastrear dados pessoais desde a coleta até a exclusão, comprovar por que processa esses dados, responder a uma solicitação do titular dos dados, reconstruir um incidente e demonstrar que os fornecedores seguem salvaguardas equivalentes. É isso que as empresas indianas deveriam estar fazendo antes do prazo final da DPDP, em maio de 2027.
Por que o prazo de maio de 2027 para o DPDP já é um problema atual?
O prazo é fixo e o período de preparação é limitado. Diversos relatórios jurídicos e informações do setor indicam que a data limite para a conformidade substancial com o DPDP será em 13 de maio de 2027, exatamente 18 meses após a notificação das Regras DPDP em 13 de novembro de 2025 (análise de cronograma e prazoConsiderar maio de 2027 como o mês de início das obras confunde o ponto de controle com a data de entrega.
Até lá, sua empresa já deve ter controles operacionais para Notificação e tratamento de consentimento, comunicação de violações de dados, medidas de segurança razoáveis, controle de dados de crianças, tratamento de direitos e transferências internacionais de dados.. Esses controles dependem de sistemas, contratos, proprietários, testes e evidências. Um aviso de privacidade redigido próximo ao prazo final não corrigirá um aplicativo que não possui um recibo de consentimento confiável, ou um registro de fornecedores que não consegue identificar para onde os dados do cliente são transferidos.
Converter a data em dependências
A liderança deve traduzir imediatamente o prazo em fluxos de trabalho de entrega:
- Engenharia de produto: Criar ou modificar interfaces de coleta, consentimento, revogação, preferências e direitos.
- Governança de dados: Conclua o inventário do fluxo de dados, os registros de finalidade, a lógica de retenção e os gatilhos de exclusão.
- Segurança: Demonstrar criptografia, governança de acesso, monitoramento, resposta a incidentes e retenção de logs.
- Aquisições: Analise os contratos com os processadores de pagamento e exija salvaguardas equivalentes dos fornecedores relevantes.
- Questões legais e de conformidade: Alinhar notificações, contratos, acordos transfronteiriços, procedimentos de reclamação e registros de responsabilidade.
- Governança executiva: Atribua responsáveis e analise os riscos não resolvidos como obstáculos à entrega, e não como observações administrativas.
O Janela de implementação de 18 meses O objetivo era ajudar as organizações a passar da elaboração de políticas para a prontidão operacional, mas a engenharia e a correção de problemas por parte dos fornecedores consomem esse tempo (Alerta regulatório sobre fiscalização faseadaAs equipes que esperarem até o primeiro trimestre de 2027 terão pouca margem para falhas nos testes, atrasos de fornecedores, revisões das avaliações de impacto sobre a proteção de dados ou alterações na arquitetura de consentimento.
Regra prática: Se um controle não consegue produzir evidências de um sistema real, ele não está pronto para ser aplicado.
Comece com um levantamento executivo de todos os sistemas, fornecedores, jornadas do cliente e processos de negócios que lidam com dados pessoais. Em seguida, faça uma pergunta para cada item: O que precisa mudar, quem é o responsável pela mudança e que evidências comprovarão a sua conclusão? Esse exercício transforma uma data distante em um plano de entrega controlado.
Os três marcos por trás de um único prazo
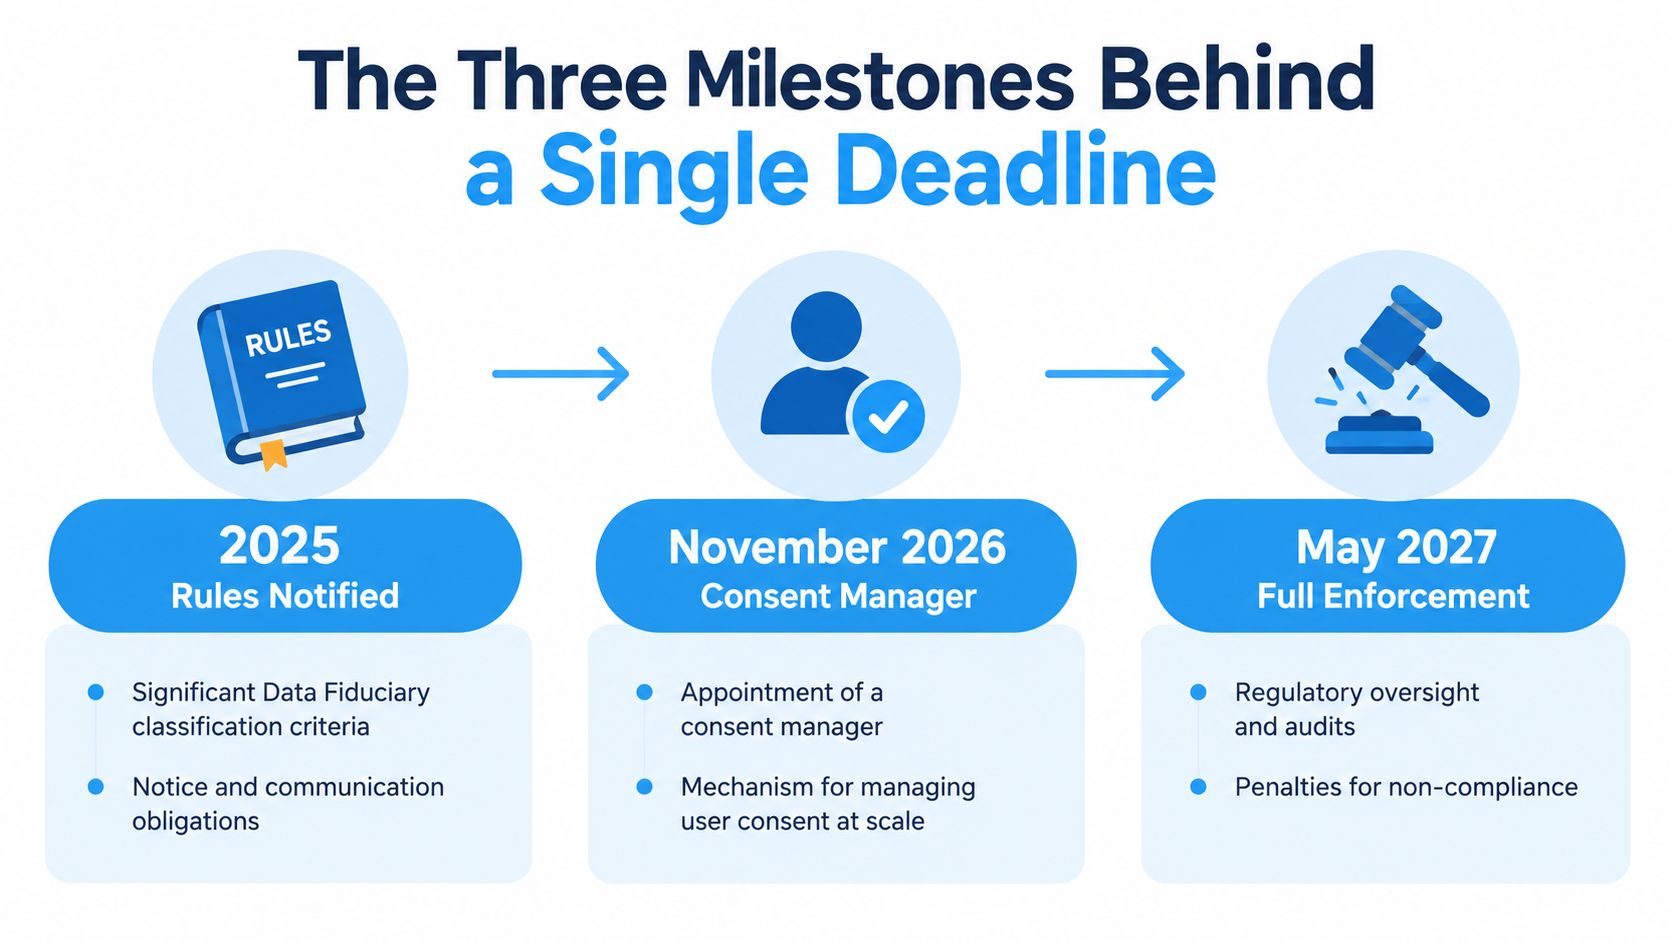
A preparação para o DPDP segue um cronograma faseado, mas as empresas devem executá-la como um programa único de engenharia e governança. As regras foram notificadas em novembro de 2025. Algumas disposições entraram em vigor imediatamente, enquanto outra fase começa depois. 12 meses, e as obrigações substantivas finais chegam ao 18 meses em maio de 2027. O modelo escalonado cria três pontos de entrega, cada um exigindo um responsável definido, um plano de testes e um registro de evidências. guia eficaz de seções e prazos Define as seções relevantes e o cronograma.
Portão um, as regras notificadas
Comece pela classificação, aplicabilidade e pelas disposições já em vigor. Determine se a organização se enquadra nas expectativas de um Fiduciário de Dados Significativos e, em seguida, estabeleça a governança necessária para notificações, registros de processamento, supervisão de fornecedores e responsabilização.
A classificação altera o plano de entrega. Ela afeta o desenho da governança, o trabalho de avaliação, as expectativas de relatórios e as evidências que a liderança deve exigir das equipes de privacidade e segurança. Trate esta etapa como um fluxo de trabalho ativo, não como um memorando jurídico.
Portão dois, o marco do Gestor de Consentimento de novembro de 2026
A data mais importante que se aproxima é 13 de novembro de 2026, quando o processo de registro do Gerenciador de Consentimento começar sob o regime escalonado. Produtos de consumo, plataformas de tecnologia de publicidade, provedores de SaaS e empresas de comércio eletrônico devem definir sua arquitetura de consentimento antes disso.
Decida se o consentimento será gerenciado diretamente ou por meio de um intermediário registrado. Analise os contratos com fornecedores, teste as integrações de SDK e API e verifique se os fluxos de trabalho de revogação e reclamação preservam um registro de auditoria defensável. Essa decisão também afeta sistemas que atendem usuários da UE e do Reino Unido, portanto, as equipes devem evitar criar um caminho de consentimento exclusivo para a Índia que posteriormente exija uma reformulação dispendiosa.
Portão três, conformidade substancial completa
O 13 de maio de 2027 A fase de avaliação abrange as principais obrigações operacionais. Até então, a organização deve demonstrar que seu modelo operacional funciona em todos os sistemas de produção, com evidências que justifiquem a revisão e a correção.
Planeje de trás para frente a partir de cada etapa. Novembro de 2026 deverá confirmar a arquitetura de consentimento. Maio de 2027 deverá confirmar o modelo operacional completo, incluindo sua governança, tecnologia e dependências de conformidade transfronteiriça.
Criando salvaguardas de segurança que resistam a uma auditoria
A prontidão de segurança do DPDP deve constar da lista de pendências de engenharia e do plano de auditoria interna. As Regras de 2025 exigem salvaguardas razoáveis que incluem Criptografia em trânsito e em repouso, controles de acesso rigorosos, mascaramento ou anonimização quando apropriado, monitoramento da atividade de acesso e processamento, retenção de registros por um ano, procedimentos de resposta a incidentes e salvaguardas equivalentes em contratos com processadores de dados. (Guia de medidas de segurança DPDP).
Uma política de privacidade pode descrever esses controles, mas não pode substituí-los. Um auditor, cliente, órgão regulador ou investigação interna analisará registros de configuração, históricos de acesso, documentos relacionados a incidentes, avaliações de fornecedores e evidências de alterações.
Construa a pilha de controle
Comece com a criptografia e o gerenciamento de chaves. Documente quais repositórios contêm dados pessoais, como a criptografia está habilitada, quem pode acessar as chaves, como o acesso é revisado e o que acontece quando uma chave ou credencial é rotacionada. Evite considerar a configuração padrão do provedor de nuvem como a descrição completa do controle. Suas evidências devem conectar a configuração à atividade de processamento relevante.
O controle de acesso exige a mesma disciplina. Utilize permissões baseadas em funções, remova contas inativas, separe privilégios administrativos e registre revisões periódicas de privilégios mínimos. O responsável pelo controle deve ser nomeado, o resultado da revisão deve ser armazenado e as exceções devem ter um prazo de expiração ou uma decisão de correção.
O registro de logs é onde muitos programas se tornam inverificáveis. Centralize os registros de acesso e processamento, proteja-os contra alterações não autorizadas e confirme se o período de retenção é o necessário. As equipes de segurança devem vincular as fontes de log aos sistemas registrados no inventário de dados, para que um profissional de resposta a incidentes possa identificar as evidências relevantes sem precisar realizar uma busca manual em todos os ambientes.
Deixe explícita a titularidade das provas.
Atribua a responsabilidade pelas evidências às pessoas que operam cada controle:
- Engenharia de segurança: Configuração de criptografia, gerenciamento de chaves, correção de vulnerabilidades e monitoramento de segurança.
- Gestão de identidade e acesso: Revisões de funções, registros de acesso privilegiado e controles de admissão, movimentação e desligamento de funcionários.
- Engenharia de plataforma: backups, testes de restauração, pipelines de logs e configurações de retenção.
- Riscos de compras e fornecedores: Avaliações de processadores, cláusulas contratuais e acompanhamento de remediação.
- Governança de privacidade: Mapeamento de controles, exceções e vínculos entre salvaguardas e finalidades do processamento.
As evidências de auditoria devem ser coletadas como parte das operações normais, e não reunidas durante uma investigação.
Para empresas que atuam nos mercados europeus, a governança de segurança também pode se cruzar com obrigações cibernéticas mais amplas. Quando a função for relevante para o modelo operacional europeu da organização, as equipes podem revisar um Representante da UE para a conformidade com o NIS2 como parte da avaliação de sua representação. O ponto importante não é adicionar mais um logotipo ao registro de conformidade. Trata-se de construir um ambiente de controle rastreável que possa dar suporte ao DPDP, à garantia do cliente e aos requisitos europeus aplicáveis.
Mapeamento de fluxos de dados, consentimento e fluxos de trabalho de direitos
Um cliente retira o consentimento pelo aplicativo, mas uma ferramenta de análise, uma plataforma de suporte e um banco de dados de fornecedores continuam processando os mesmos dados. Essa falha geralmente começa com inventários, registros de consentimento, cronogramas de retenção e filas de direitos desconectados. Trate-os como uma única estrutura de engenharia e governança, ou a empresa não conseguirá comprovar o que aconteceu em todo o seu ambiente.
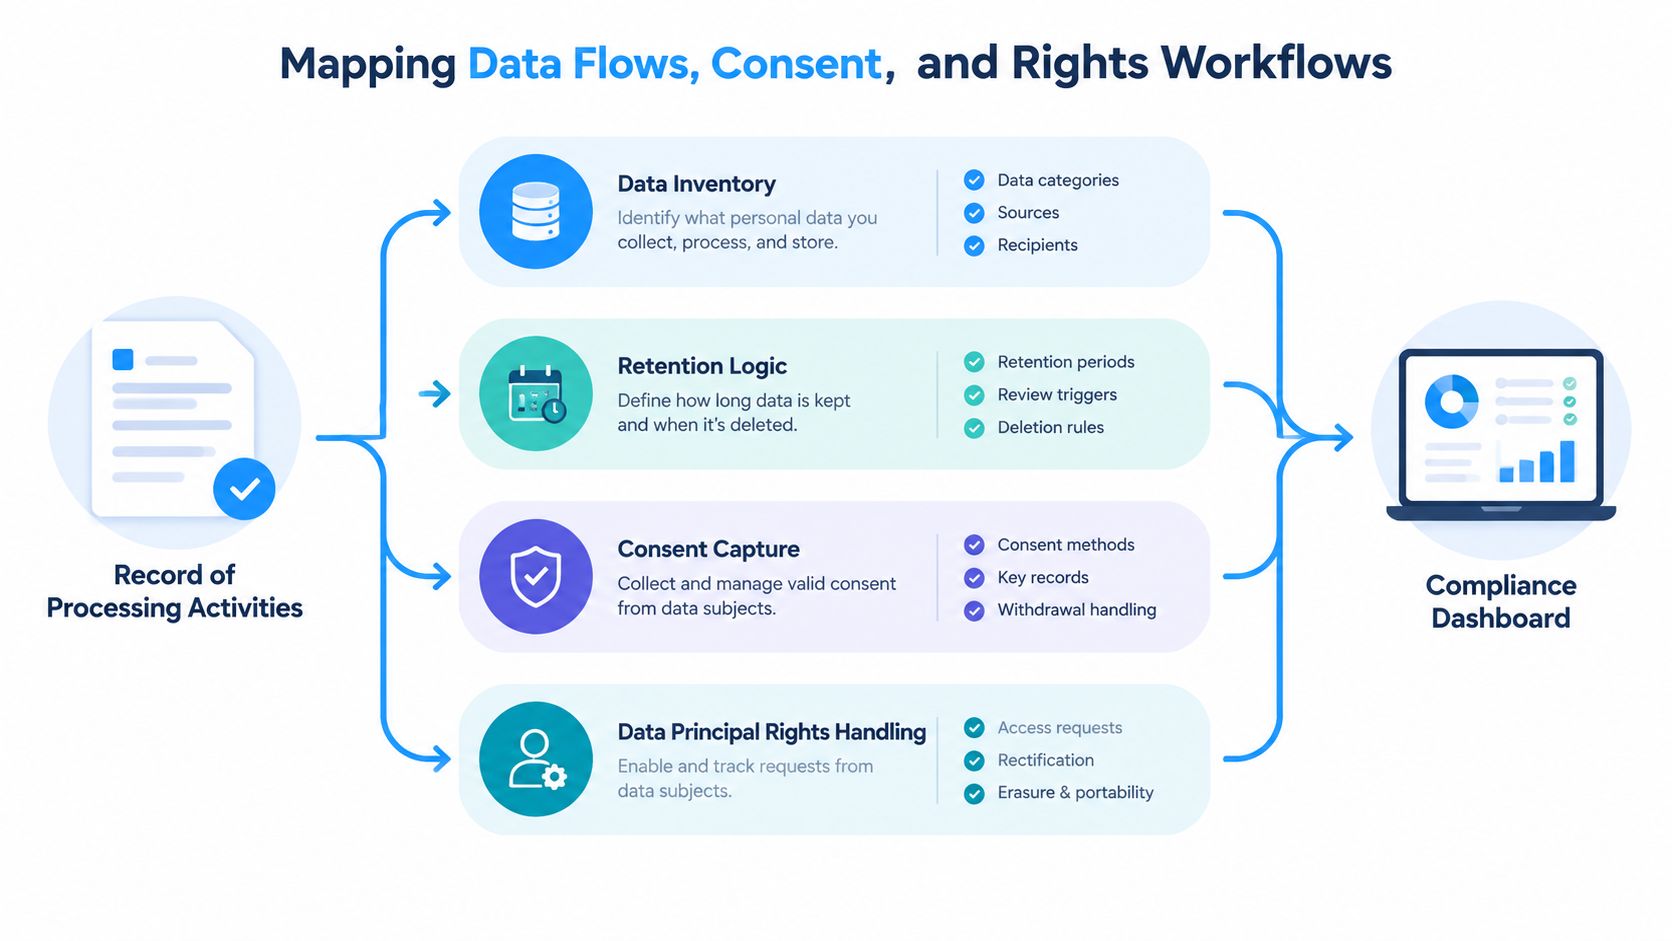
Comece com um Registro de atividades de processamento Registro de estilo. Para cada atividade de processamento, registre a categoria de dados pessoais, a finalidade, o local de armazenamento, o destinatário, o período de retenção, o gatilho para exclusão ou anonimização e o responsável pelo tratamento.
Obter o consentimento como prova
Uma simples caixa de seleção não constitui um sistema de consentimento. Preserve o texto exato do aviso ou consentimento exibido, o identificador principal dos dados, o registro de data e hora, a finalidade, o canal de coleta e cada evento de revogação posterior. Vincule esse recibo à atividade de processamento e aos sistemas que dependem dela.
Teste os caminhos difíceis, não apenas a jornada bem-sucedida. As equipes de produto devem testar o consentimento parcial, a revogação após o compartilhamento de dados, o encerramento da conta, as alterações de consentimento em diferentes dispositivos e as falhas de sincronização com o fornecedor. Se a plataforma não puder mostrar o que aconteceu com um registro de consentimento, a equipe jurídica não poderá defender o fluxo de trabalho.
O marco do Gerenciador de Consentimento previsto para novembro de 2026 torna esse trabalho de integração urgente. As empresas devem identificar quais fluxos de consentimento precisam se conectar a um Gerenciador de Consentimento e projetar as interfaces, os registros e o modelo de propriedade antes que essa dependência se torne um obstáculo para o lançamento.
Automatizar o gerenciamento de direitos
Os pedidos de acesso, correção, exclusão, reclamação e nomeação exigem canais de entrada definidos e fluxos de trabalho responsáveis. Incorpore a verificação de identidade na entrada, inicie um cronômetro de SLA, encaminhe as solicitações aos proprietários do sistema e escale as exceções quando um sistema de origem não puder concluir a ação.
A lógica de retenção deve ser executável. Cada categoria de dados precisa de um ciclo de vida que defina quando os dados são retidos, revisados, excluídos ou anonimizados. Conecte essas regras aos fluxos de trabalho de direitos e violações, incluindo processos de notificação que operem sem demora e relatórios de acompanhamento. 72 horas.
Onde a representação da UE se enquadra no mesmo modelo operacional, um Representante da UE para o RGPD Pode fornecer uma designação formal com base na UE para operações transfronteiriças relevantes. Mantenha o registo da nomeação ligado ao inventário de processamento e ao fluxo de trabalho de comunicação, em vez de o tratar como um documento legal isolado.
Onde a DPDP cumpre as obrigações de conformidade da UE e do Reino Unido
Uma empresa indiana de SaaS pode atender aos requisitos da lista de verificação da DPDP e ainda assim não cumprir suas obrigações europeias. A DPDP não substitui o GDPR da UE, o GDPR do Reino Unido ou a Lei de IA da UE. Empresas que vendem para a Europa devem construir uma modelo de mandato unificadoControles compartilhados de engenharia e governança para requisitos comuns, com regras específicas para cada jurisdição onde os regimes divergem.
Uma empresa indiana que oferece serviços a pessoas na UE precisa de um representante nos termos do Artigo 27, a menos que possa confirmar que não se aplica nenhum critério territorial do RGPD ao seu processamento de dados. As empresas que avaliam esse limiar podem usar este guia sobre Se o GDPR se aplica a empresas indianas como parte de sua avaliação inicial. A mesma avaliação rigorosa é exigida pelo GDPR do Reino Unido para o processamento relevante que envolva pessoas no Reino Unido. Os provedores de IA também devem avaliar as obrigações representativas sob a Lei de IA da UE, além de suas responsabilidades perante o GDPR.
Compartilhe a espinha dorsal operacional.
Um inventário de dados único pode dar suporte a registros de proteção de dados pessoais (DPDP), registros de processamento de dados de acordo com o GDPR, diligência do cliente e avaliações de transferência. Um recibo de consentimento compartilhado pode preservar evidências em todas as etapas de notificação e consentimento aplicáveis. Uma árvore de escalonamento de violações comum pode encaminhar incidentes para as equipes de segurança, privacidade, clientes afetados e autoridades relevantes, de acordo com o regime aplicável.
As bases legais nem sempre coincidem. O consentimento e o aviso do titular dos dados podem não satisfazer todas as bases legais do RGPD. Os direitos do titular dos dados podem diferir dos direitos da UE ou do Reino Unido, enquanto os requisitos relativos aos dados de crianças e as condições de transferência transfronteiriça exigem análises separadas. Crie uma camada de controlo única e, em seguida, configure a lógica de decisão específica da jurisdição, em vez de manter sistemas desconectados.
| Obrigação | Lei DPDP | Regulamento Geral sobre a Proteção de Dados da UE | Regulamento Geral sobre a Proteção de Dados (RGPD) do Reino Unido |
|---|---|---|---|
| Transparência | Avisos claros e gestão do consentimento para o processamento aplicável. | Deveres de informação e avisos de processamento transparentes | Deveres de transparência equivalentes no âmbito do quadro do Reino Unido |
| Justificativa do processamento | Consentimento e outros fundamentos permitidos pela DPDP | Múltiplas bases legais, incluindo consentimento, contrato e interesses legítimos. | Múltiplas bases legais no âmbito do RGPD do Reino Unido. |
| Registros e governança | Mapeamento de dados, responsabilização, salvaguardas e deveres fiduciários aplicáveis. | ROPA, responsabilização, DPIAs quando exigido e controles de governança | ROPA, responsabilização, DPIAs quando exigido e controles de governança |
| Operações de direitos | Fluxos de trabalho de direitos do titular dos dados para solicitações aplicáveis | Direitos de acesso, retificação, eliminação, restrição, objeção e direitos conexos. | Direitos comparáveis à administração regulatória específica do Reino Unido |
| Transferências internacionais | Regras de transferência transfronteiriça do DPDP e restrições governamentais | Mecanismos e salvaguardas de transferência, incluindo cláusulas contratuais padrão, quando aplicáveis. | Mecanismos e salvaguardas de transferência do Reino Unido, incluindo acordos específicos do Reino Unido. |
| Representação | Depende da função do DPDP na organização e dos requisitos aplicáveis. | Avaliação representativa do Artigo 27 para organizações relevantes de fora da UE | Avaliação representativa do Reino Unido para organizações relevantes fora do Reino Unido. |
Para uma empresa sem presença no mercado, um Serviço de representação regulamentar da UE Pode fazer parte do seu modelo de governança transfronteiriça. Não transfere a responsabilidade pela conformidade. A empresa ainda precisa de um inventário preciso, contratos executáveis, decisões documentadas e evidências que demonstrem como cada obrigação é cumprida. A representação deve estar vinculada a esses registros operacionais, e não ficar em um arquivo jurídico separado.
Resposta a violações e retenção de evidências como uma postura mensurável
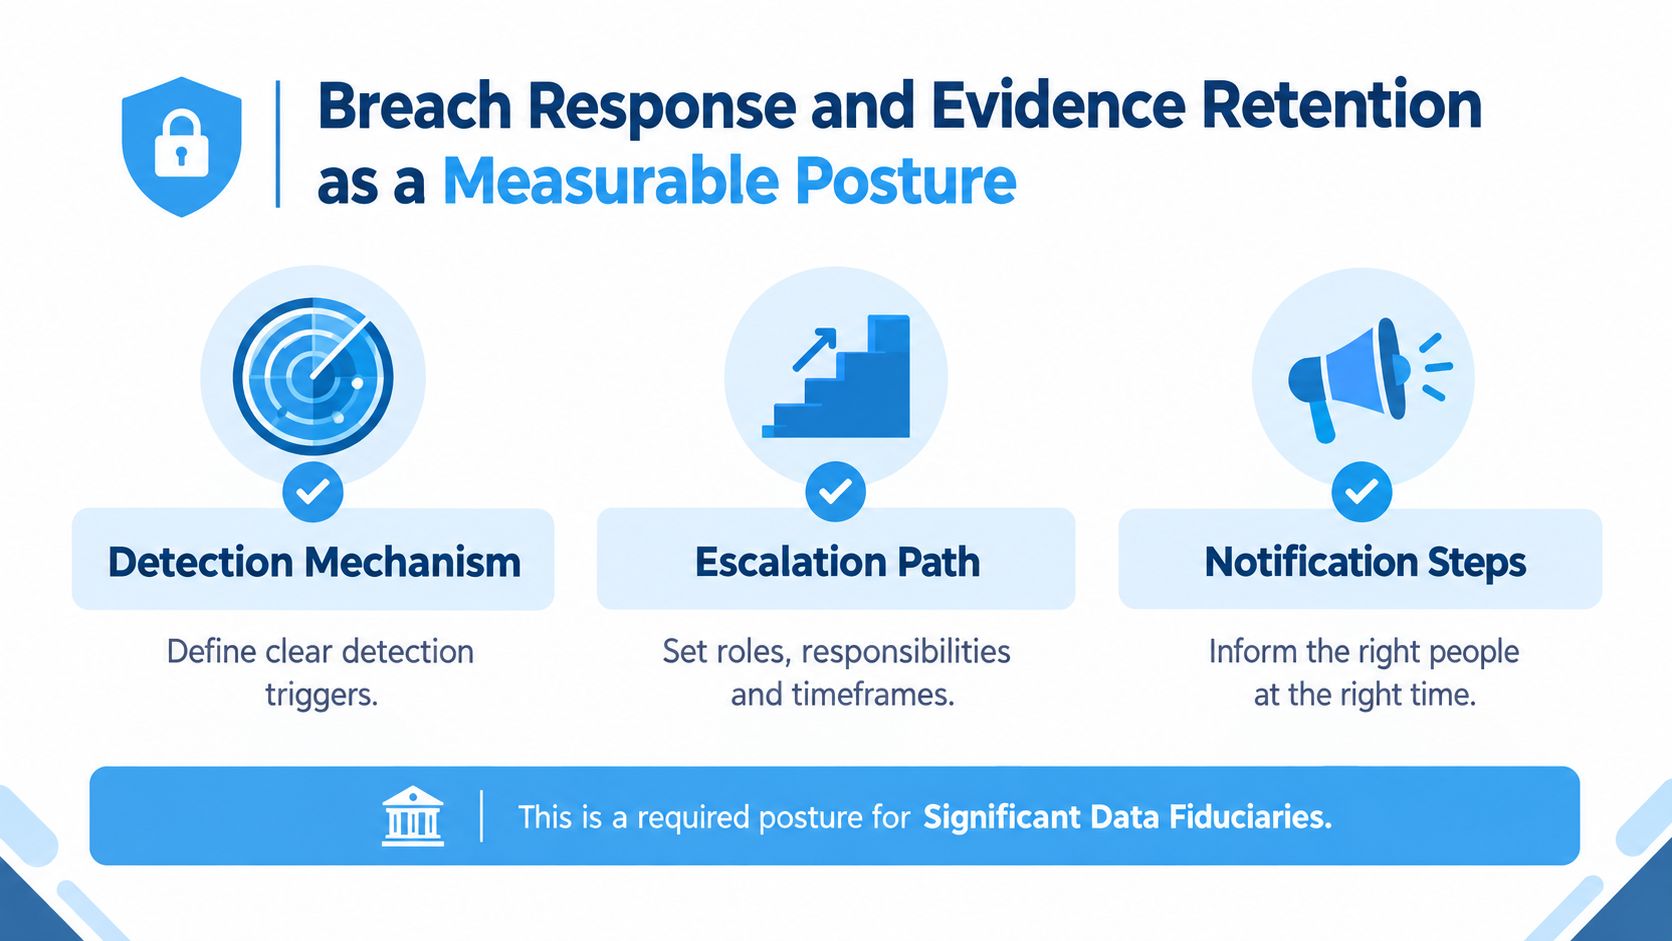
Um plano de resposta a violações de dados não deve ficar restrito a um PDF que ninguém tenha ensaiado. De acordo com as diretrizes de implementação da DPDP (Lei de Proteção de Dados Pessoais), a notificação de violação à Autoridade de Proteção de Dados exige um aviso inicial. sem demora, seguido de um relatório detalhado dentro 72 horas. Isso faz com que a detecção, a classificação, a escalada e a preservação de evidências façam parte da postura de conformidade.
O seu processo de incidentes deve identificar o momento em que a organização toma conhecimento de uma potencial violação significativa. O prazo não deve depender da conclusão da análise da causa raiz. Designe um responsável pela gestão de incidentes, defina quem pode classificar um evento, prepare modelos de notificação e documente como os responsáveis pelos dados e o Conselho de Administração afetados serão contatados.
Preserve a trilha de reconstrução
Registros forenses, registros de acesso, alertas, chamados, decisões, comunicações e artefatos do sistema devem ser armazenados em local inviolável. Defina critérios legais de retenção para as evidências relevantes e impeça que exclusões rotineiras comprometam o cronograma necessário para uma investigação do Conselho, uma pergunta do cliente ou uma reclamação do Titular dos Dados.
Meça o processo com indicadores operacionais:
- Detecção: Com que rapidez a equipe identifica um incidente suspeito?
- Contenção: Com que rapidez o comandante da operação pode limitar a exposição a novas ocorrências?
- Triagem: Os incidentes são classificados dentro do período alvo da organização?
- Notificação: A equipe consegue preparar e aprovar os avisos necessários sem atrasos desnecessários?
- Qualidade do exercício: Os exercícios de simulação revelam responsáveis pouco claros, registros ausentes ou falhas nos processos de escalonamento junto aos fornecedores?
Um programa de incidentes bem estruturado comprova o que aconteceu, quando aconteceu, quem tomou as decisões e quais controles foram acionados.
As empresas indianas que atendem clientes europeus também devem integrar esse processo ao seu modelo de comunicação com clientes e órgãos reguladores. As equipes que revisam os termos contratuais e as responsabilidades de escalonamento também podem consultar este guia sobre Evitando a armadilha da violação de dados em 72 horas nos contratos de processamento de dados.. Quando aplicável, Serviços de conformidade com o RGPD da UE Pode funcionar em conjunto com a gestão interna de incidentes, mas nenhum serviço externo pode compensar a falta de registros ou uma árvore de escalonamento não testada.
Um cenário de prontidão de 12 meses para uma empresa indiana em crescimento.
Considere uma empresa fictícia indiana de SaaS com 250 funcionários, atendendo clientes na Índia, na UE e no Reino Unido. Em maio de 2026, o fundador descobre que o marco do Gerenciador de Consentimento chega antes da data final de implementação. A empresa tem um responsável pela privacidade, uma equipe de segurança e engenheiros de produto, mas os registros de consentimento estão divididos entre bancos de dados de aplicativos, uma plataforma de suporte ao cliente e ferramentas de marketing.
O fundador realoca dois engenheiros e o responsável pela privacidade de trabalho de recursos. Essa decisão cria pressão comercial, mas adiar o trabalho deixaria a empresa tentando reformular o consentimento, a retenção, os contratos com fornecedores e as evidências de incidentes ao mesmo tempo.
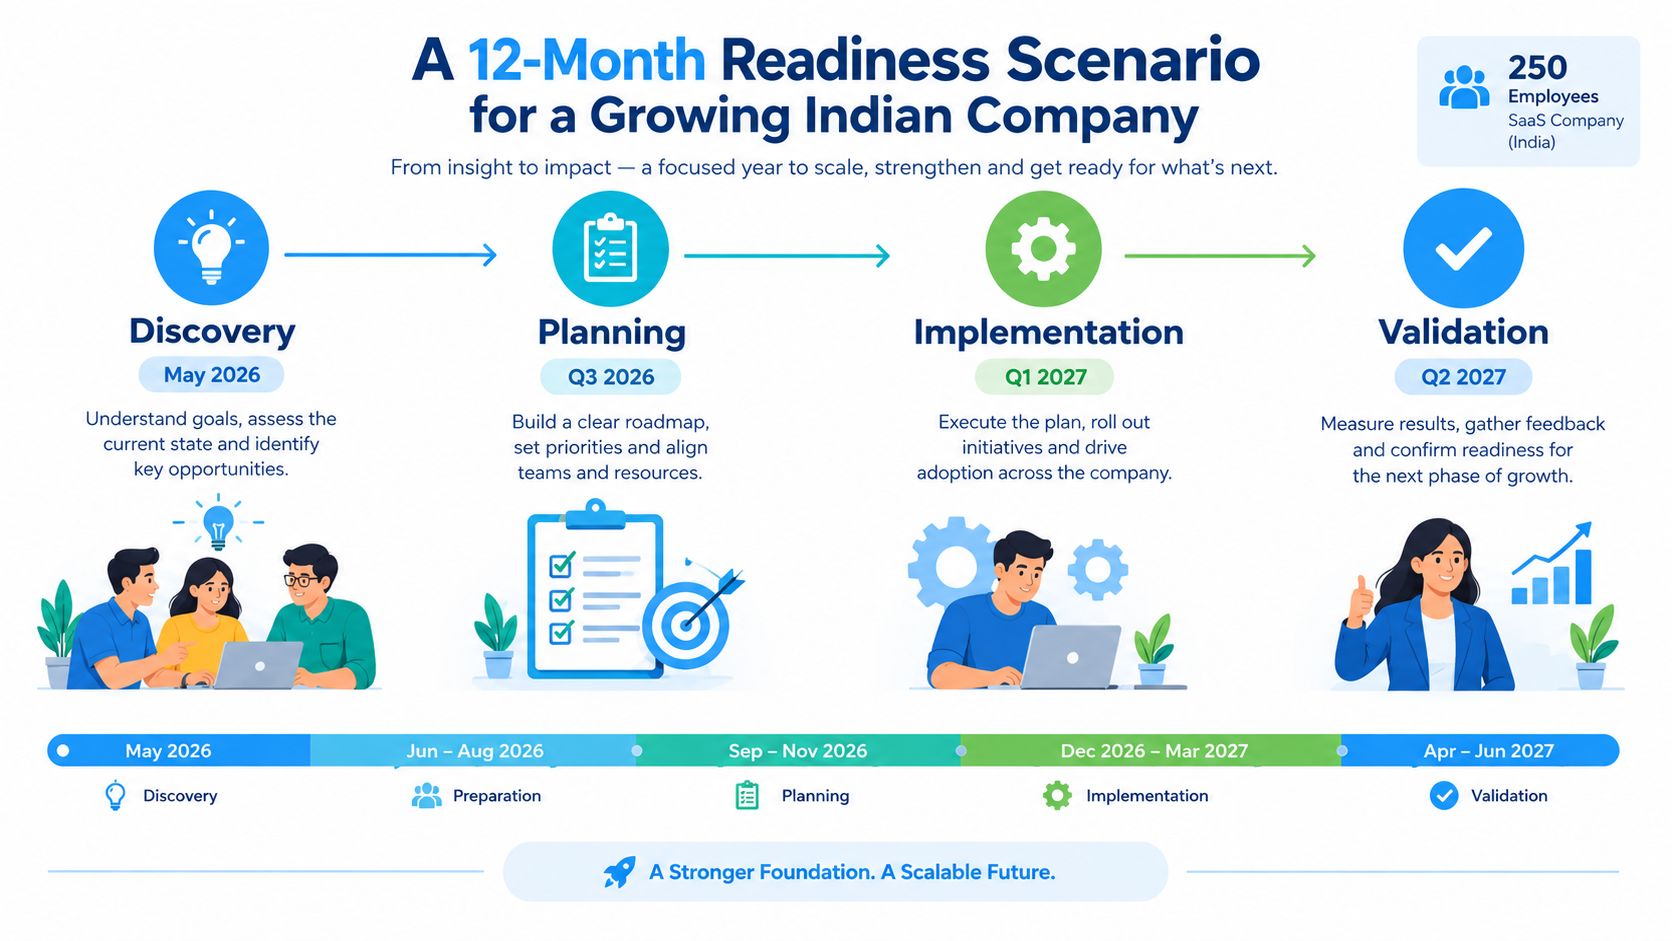
Sequencie o trabalho por dependência.
Em julho, a empresa conclui seu inventário de fluxo de dados e descobre que uma integração de vendas envia informações da conta para um fornecedor não listado na documentação de privacidade original. Em agosto, ela reescreve as regras de retenção e mapeia os gatilhos de exclusão para encerramento de conta do cliente, expiração de contrato e registros de suporte.
Em setembro, a equipe admitiu ter investido pouco no registro de consentimento. O produto consegue coletar o consentimento, mas não consegue preservar de forma confiável a versão do aviso exibido nem propagar a revogação para todas as ferramentas subsequentes. Os engenheiros corrigiram o modelo de recibo antes de reconstruir a interface do usuário.
Outubro é reservado para simulações de violação de segurança. O exercício revela que o engenheiro de segurança de plantão consegue detectar um evento, mas não sabe quem é o responsável pela comunicação do Conselho. A empresa designa um coordenador de incidentes e cria um plano de escalonamento que inclui as áreas jurídica, de segurança, de sucesso do cliente e os fornecedores relevantes.
Utilize os primeiros meses de 2027 para a integração.
Em janeiro, a área de compras atualiza os contratos com processadores de pagamento e a documentação de transferência internacional para operações com clientes na UE e no Reino Unido. Em seguida, o responsável pela privacidade testa a automação de direitos em todo o aplicativo, plataforma de suporte, ambiente de backup e principais fornecedores.
Em abril, a empresa realiza um teste de notificação do DPB (Conselho de Proteção de Dados), revisa as evidências com o conselho e registra as exceções não resolvidas. Sua maior melhoria não é uma política refinada, mas sim o fluxo de trabalho automatizado de direitos, que fornece à equipe de privacidade um histórico de solicitações rastreável e atribui tarefas claras aos responsáveis pelo sistema.
Este cenário expõe o dilema: a capacidade de implementação de funcionalidades é finita, mas as dependências de conformidade não são opcionais. Aloque pessoas de acordo com os sistemas que geram maior risco de evidências e remediação e, em seguida, teste o resultado antes da etapa final.
Lista de verificação prática de preparação para 90 dias antes de maio de 2027
O final 90 dias Deve ser um período de validação controlado, não uma missão de resgate. Utilize o cronograma abaixo somente após o trabalho fundamental estar substancialmente concluído. Caso o mapeamento de dados essenciais ou a arquitetura de consentimento ainda estejam faltando, informe imediatamente a equipe executiva, pois o tempo restante destina-se à integração, aos testes e à conclusão da coleta de evidências.
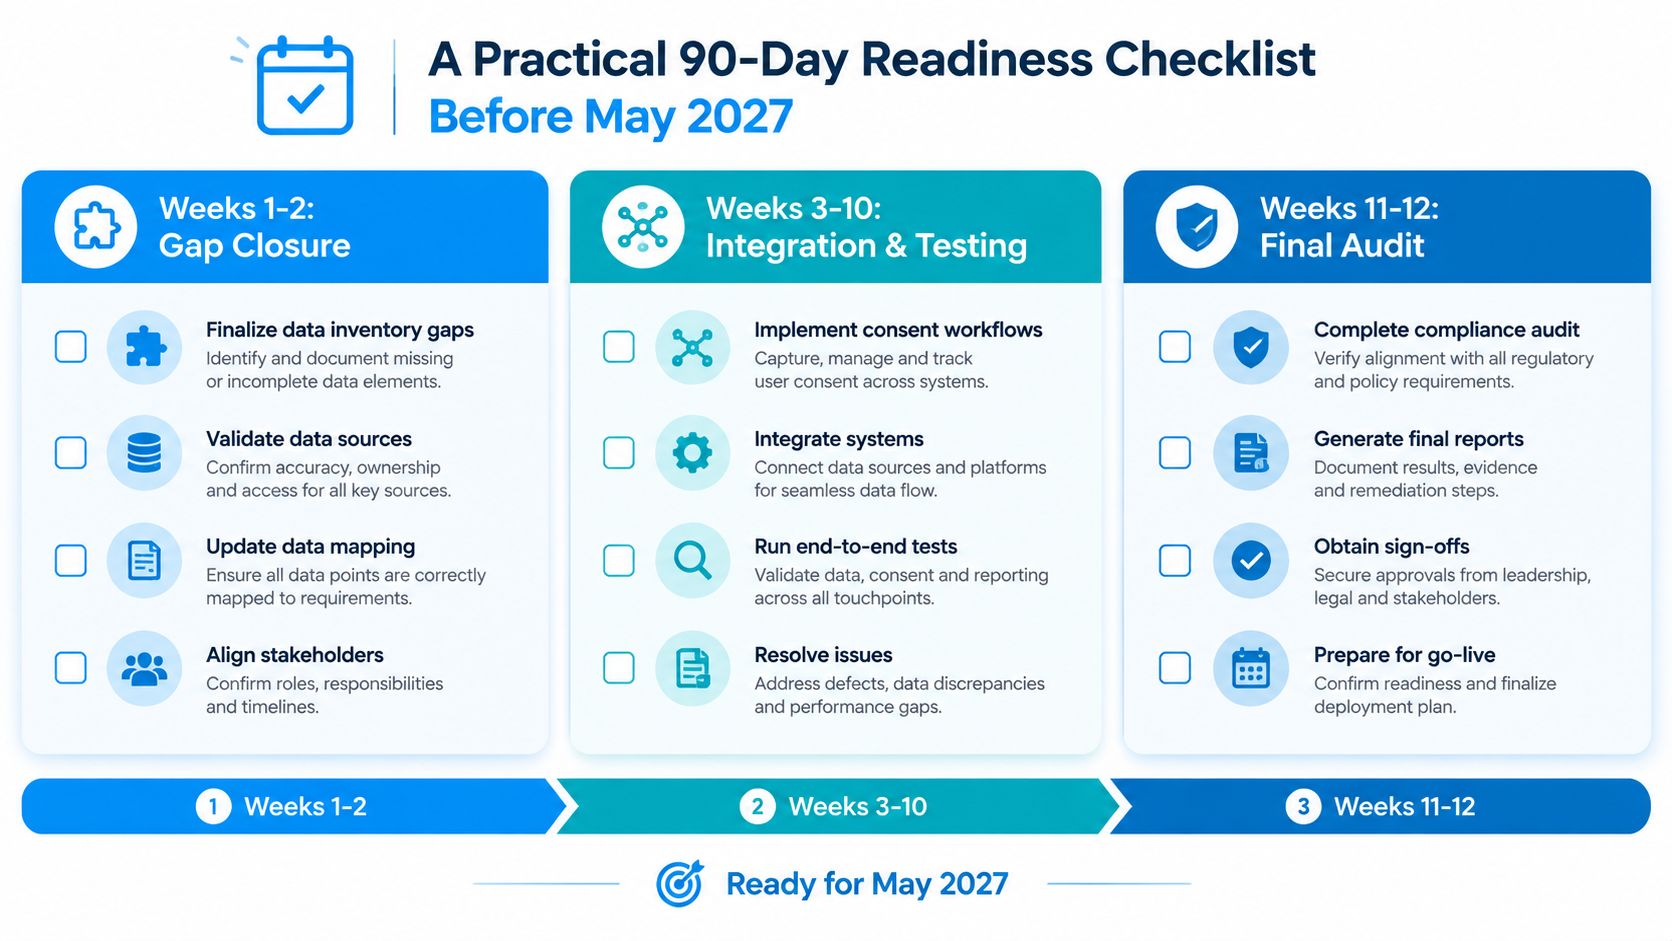
Semanas um e dois, corrigir as lacunas conhecidas.
- Conclusão do inventário: Identificar sistemas, fornecedores, destinatários, locais de armazenamento e finalidades de processamento não identificados.
- Arquitetura do consentimento: Confirme se o produto depende de um Gerenciador de Consentimento registrado e teste a captura, a revogação e a recuperação do recibo.
- Controle de retenção: Agendamentos de bloqueio, gatilhos de exclusão, regras de anonimização e aprovações de exceção.
- Propriedade: Atribua um responsável específico a cada item de correção em aberto e defina um canal de escalonamento para trabalhos bloqueados.
Da terceira à sexta semana, integre o modelo operacional.
Atualizar os contratos de processamento e os cronogramas dos fornecedores. Confirmar o mecanismo de transferência transfronteiriça e as responsabilidades de comunicação para as operações na UE e no Reino Unido. Ensaiar os roteiros de notificação de violação de dados, incluindo a notificação inicial e o processo detalhado de acompanhamento.
Nesta fase, não aceite capturas de tela como única prova. Vincule cada documento a um sistema, atividade de processamento, fornecedor ou registro de decisão.
Da sétima à décima semana, coletar evidências.
- Acesse as avaliações: Exportar funções e evidências de acesso privilegiado, registrar exceções e encerrar permissões obsoletas.
- Atestados de segurança: Preserve as evidências de criptografia, backup, monitoramento, vulnerabilidade e resposta a incidentes.
- Registro de auditoria de consentimento: Confirme se os sistemas de produção registram os eventos de consentimento com o contexto necessário.
- Teste de direitos: Execute cenários de acesso, correção, exclusão, reclamação e nomeação em todo o fluxo de trabalho.
- Validação do fornecedor: Verifique se os fornecedores podem fornecer registros e encaminhar incidentes pelos canais acordados.
Semanas onze e doze, ensaie e finalize.
Realize um exercício de simulação, conclua um ensaio de submissão ao DPB e peça ao conselho ou comitê executivo que aprove a prontidão e as exceções aceitas. Monitore o tempo médio de resposta às solicitações de direitos, o tempo de conclusão do simulado de violação de dados, a porcentagem de sistemas que registram eventos de consentimento, as constatações de alto risco não resolvidas e a disponibilidade de evidências por controle.
A decisão final deve ser baseada em evidências. Se a liderança não consegue visualizar o responsável pelo controle, o resultado do teste, o status da exceção e o artefato de suporte, o programa não está pronto para aprovação.
A DilicheckRep oferece representação regulatória formal na UE e no Reino Unido para organizações que operam internacionalmente, incluindo o gerenciamento estruturado de comunicações regulatórias e documentação de mandatos. Se o seu programa de preparação para o DPDP também precisar dar suporte a operações europeias, visite [link para o site da DilicheckRep]. DilicheckRep Para avaliar como a sua infraestrutura de representação se adequa ao seu modelo de governança.
Isenção de responsabilidade: Este guia é fornecido apenas para fins de informação geral e não constitui aconselhamento jurídico. A aplicação da legislação da UE sobre proteção de dados e outros requisitos regulamentares depende das circunstâncias específicas de cada organização. Deverá obter aconselhamento jurídico adequado, sempre que necessário, antes de se basear nesta informação ou de tomar decisões de conformidade.
Aviso de IA: Este artigo foi preparado por um especialista com auxílio de inteligência artificial.