
Керівник продукту в індійській SaaS-компанії відкриває дорожню карту відповідності та бачить 13 травня 2027 року обведено червоним. Ця дата не означає, коли система захисту цифрових персональних даних стає темою політики. Це момент, коли компанія повинна продемонструвати, що повідомлення, згода, обробка прав, гарантії безпеки, зберігання даних, контроль постачальників та процеси виявлення порушень працюють у виробництві.
Це створює практичну проблему. Командам із питань конфіденційності потрібні інженерні можливості, закупівлям потрібен час для перегляду контрактів з обробниками, командам безпеки потрібні докази, а командам продуктів, можливо, доведеться відновити процеси отримання та відкликання згоди. Компаніям, що обслуговують європейських клієнтів, також необхідно узгодити цю роботу з чинними зобов'язаннями ЄС та Великої Британії, а не створювати ще одну не пов'язану між собою програму дотримання вимог.
Правильне питання не в тому, чи має ваша організація політику DPDP. Йдеться про те, чи може організація відстежувати персональні дані від збору до видалення, довести, чому вона обробляє ці дані, відповісти на запит довірителя даних, реконструювати інцидент та продемонструвати, що постачальники дотримуються еквівалентних запобіжних заходів. Саме це індійські компанії повинні робити до крайнього терміну DPDP у травні 2027 року.
Чому крайній термін виконання DPDP у травні 2027 року вже є актуальною проблемою
Кінцевий термін фіксований, а період підготовки обмежений. Численні юридичні трекери та галузеві брифінги встановлюють повну дату відповідності DPDP на 13 травня 2027 року, саме Через 18 місяців після повідомлення про Правила DPDP 13 листопада 2025 року (аналіз термінів та дедлайнів). Розгляд травня 2027 року як місяця початку робіт призводить до плутанини між терміном виконання та датою виконання.
До того часу ваша компанія повинна мати операційний контроль для обробка повідомлень та згод, повідомлення про порушення, розумні гарантії безпеки, контроль даних дітей, обробка прав та транскордонні передачі. Ці засоби контролю залежать від систем, контрактів, власників, тестування та доказів. Повідомлення про конфіденційність, складене ближче до дедлайну, не виправить програму, яка не має надійного підтвердження згоди, або реєстр постачальників, який не може визначити, куди передаються дані клієнтів.
Перетворити дату на залежності
Керівництво повинно негайно перетворити термін виконання на робочі процеси, пов'язані з виконанням:
- Інженерія продукту: Створювати або змінювати інтерфейси збору даних, згоди, відкликання, налаштувань та прав.
- Управління даними: Завершіть інвентаризацію потоку даних, записи цілей, логіку зберігання та тригери видалення.
- Безпека: Продемонструвати шифрування, управління доступом, моніторинг, реагування на інциденти та зберігання журналів.
- Закупівлі: Перегляньте угоди з обробниками та вимагайте еквівалентних гарантій від відповідних постачальників.
- Юридичні питання та дотримання вимог: Узгодити повідомлення, контракти, транскордонні домовленості, процедури розгляду скарг та записи про підзвітність.
- Виконавче управління: Призначте відповідальних осіб та розгляньте невирішені ризики як перешкоди для реалізації, а не як адміністративні зауваження.
The 18-місячне вікно впровадження мав на меті допомогти організаціям перейти від розробки політики до операційної готовності, але цей час поглинають інженерні роботи та корекція постачальників (регуляторне оповіщення щодо поетапного забезпечення виконанняКоманди, які чекатимуть до першого кварталу 2027 року, матимуть мало можливостей для невдалого тестування, затримок з постачальниками, перегляду оцінок впливу на захист даних або змін у архітектурі згоди.
Практичне правило: Якщо контрольний елемент не може створити докази з реальної системи, він не готовий до застосування.
Почніть з інвентаризації кожної системи, постачальника, шляху клієнта та бізнес-процесу, що обробляє персональні дані, для керівництва. Потім поставте одне запитання для кожного елемента: що має змінитися, хто відповідає за зміни та які докази підтвердять завершення? Ця вправа перетворює віддалену дату на регульований план виконання.
Три віхи, що стоять за одним дедлайном
Готовність до DPDP відбувається за поетапним графіком, але компанії повинні виконувати її як єдину програму інженерії та управління. Правила були оголошені у листопаді 2025 року. Деякі положення застосовуються негайно, наступний транш починається після... 12 місяців, а остаточні суттєві зобов'язання досягають 18-місячний рубіж у травні 2027 року. Ступінчаста модель створює три ворота доставки, кожен з яких вимагає визначеного власника, плану тестування та послідовності доказів. ефективний посібник із розділів та термінів визначає відповідні розділи та часові рамки.
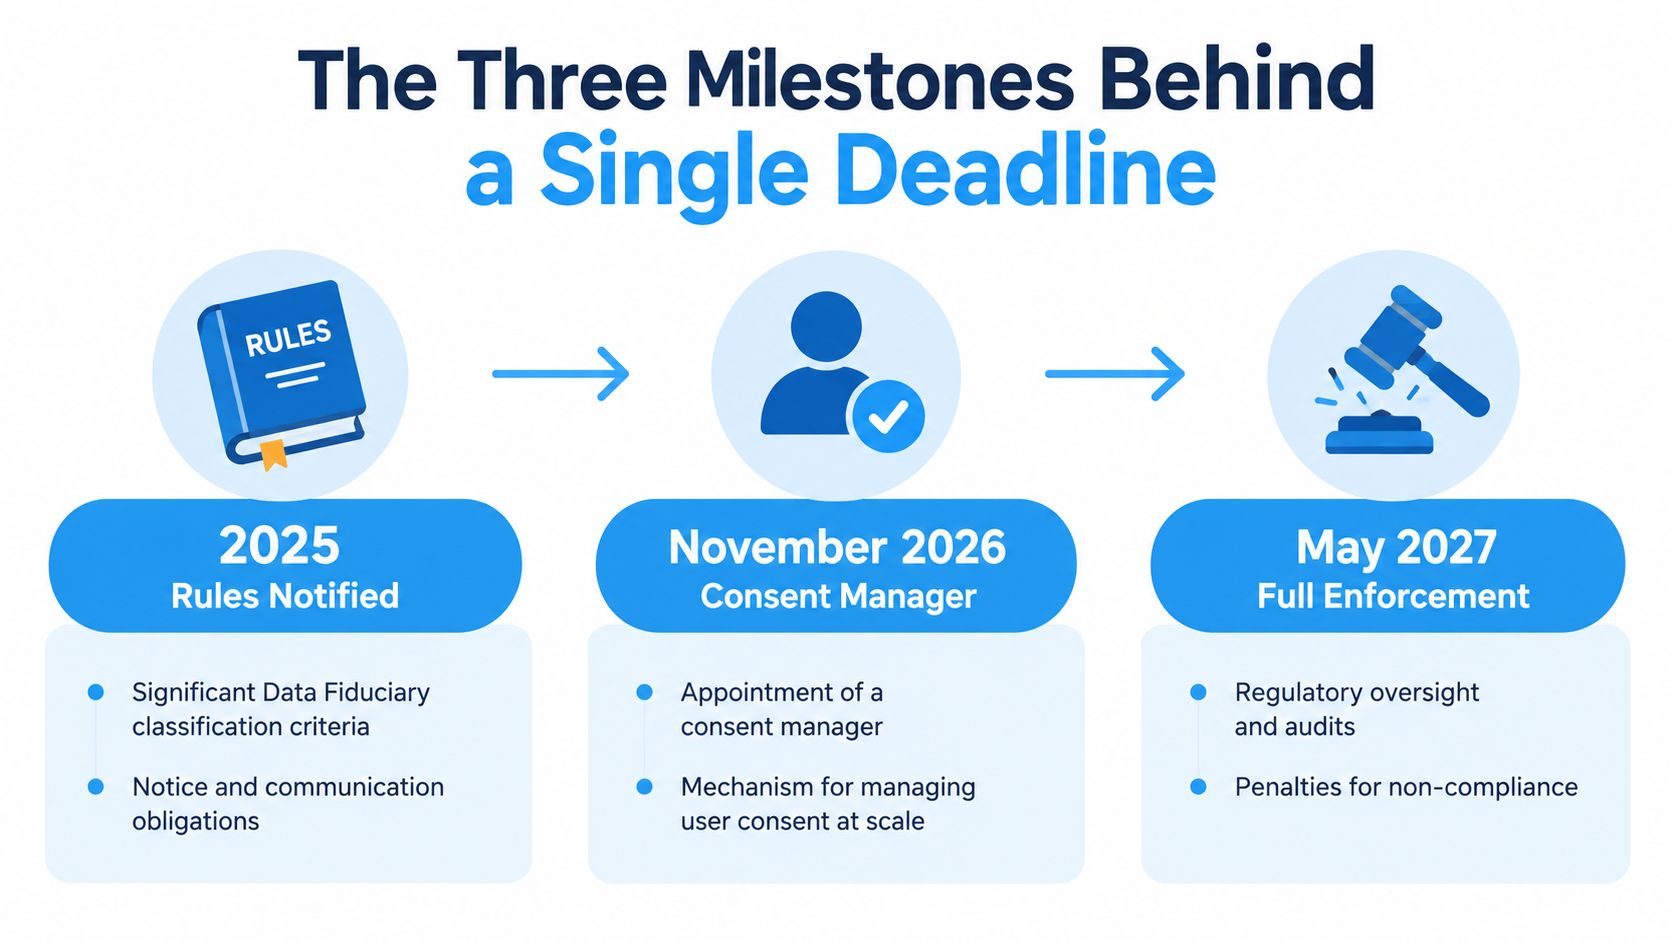
Ворота перша, повідомлені правила
Почніть з класифікації, застосовності та чинних положень. Визначте, чи може організація підпадати під очікування Фідуціара значних даних, а потім встановіть управління, необхідне для повідомлень, обробки записів, нагляду за постачальниками та підзвітності.
Класифікація змінює план реалізації. Вона впливає на структуру управління, оцінювальну роботу, очікування щодо звітності та докази, які керівництво повинно вимагати від команд конфіденційності та безпеки. Розглядайте цей етап як активний робочий процес, а не як юридичну записку.
Ворота друга, віха для Менеджера згоди у листопаді 2026 року
Найважливіша майбутня дата – 13 листопада 2026 року, коли почнеться етап реєстрації Consent Manager за поетапним режимом. Споживчі товари, рекламні платформи, постачальники SaaS та компанії електронної комерції повинні врегулювати свою архітектуру згоди до цього часу.
Вирішіть, чи буде згода керуватися безпосередньо, чи через зареєстрованого посередника. Перегляньте контракти з постачальниками, протестуйте інтеграції SDK та API, а також перевірте, чи робочі процеси відкликання та розгляду скарг зберігають обґрунтований журнал аудиту. Це рішення також впливає на системи, що обслуговують користувачів з ЄС та Великої Британії, тому командам слід уникати створення шляху отримання згоди лише для Індії, який згодом потребуватиме дорогого перероблення.
Ворота три, повне дотримання суттєвих вимог
The 13 травня 2027 року Gate охоплює основні операційні зобов'язання. До того часу організація повинна продемонструвати, що її операційна модель працює в усіх виробничих системах, з доказами, що підтверджують необхідність перегляду та виправлення.
Плануйте у зворотному порядку, починаючи з кожного етапу. У листопаді 2026 року має бути підтверджена архітектура згоди. У травні 2027 року має бути підтверджена повна операційна модель, включаючи її залежності від управління, технологій та транскордонного дотримання вимог.
Створення гарантій безпеки, які витримають аудит
Готовність DPDP до забезпечення безпеки належить до інженерного портфеля та плану внутрішнього аудиту. Правила 2025 року вимагають розумних запобіжних заходів, які включають шифрування під час передачі та зберігання, суворий контроль доступу, маскування або анонімізація, де це доречно, моніторинг доступу та обробки даних, зберігання журналів протягом одного року, процедури реагування на інциденти та еквівалентні гарантії в контрактах з обробником (Посібник із гарантій безпеки DPDP).
Політика конфіденційності може описувати ці засоби контролю, але вона не може їх замінити. Аудитор, клієнт, регулятор або внутрішнє розслідування шукатиме записи конфігурації, історії доступу, артефакти інцидентів, оцінки постачальників та докази змін.
Створіть стек керування
Почніть із шифрування та керування ключами. Задокументуйте, які сховища містять персональні дані, як увімкнено шифрування, хто може отримати доступ до ключів, як перевіряється доступ і що відбувається під час ротації ключа або облікових даних. Уникайте трактування налаштувань хмарного постачальника за замовчуванням як повного опису контролю. Ваші докази повинні пов’язувати налаштування з відповідною діяльністю обробки.
Контроль доступу потребує такої ж дисципліни. Використовуйте дозволи на основі ролей, видаляйте неактивні облікові записи, розділяйте адміністративні привілеї та записуйте періодичні перевірки з найменшими привілеями. Власник елемента керування повинен бути названий, результати перевірки повинні зберігатися, а винятки повинні мати рішення про закінчення терміну дії або виправлення.
Ведення журналів – це те, через що багато програм стають неперевірюваними. Централізуйте записи доступу та обробки, захистіть їх від несанкціонованих змін та підтвердьте, що зберігання працює протягом необхідного періоду. Команди безпеки повинні пов’язувати джерела журналів із системами, записаними в інвентаризації даних, щоб служба реагування на інциденти могла ідентифікувати відповідні докази, не починаючи ручний пошук у кожному середовищі.
Чітке вказування права власності на докази
Призначте власників доказів особам, які керують кожним елементом контролю:
- Інженерія безпеки: налаштування шифрування, керування ключами, усунення вразливостей та моніторинг безпеки.
- Управління ідентифікацією та доступом: огляди ролей, записи привілейованого доступу та елементи керування для тих, хто приєднується, переходить та виходить.
- Інженерія платформи: резервні копії, тести відновлення, конвеєри журналів та налаштування збереження.
- Ризик закупівель та постачальників: оцінки обробників, пункти договору та відстеження виправлень.
- Управління конфіденційністю: зіставлення даних контролю, винятки та зв'язки між гарантіями та цілями обробки.
Аудиторські докази слід збирати в рамках звичайної діяльності, а не збирати під час розслідування.
Для фірм, що обслуговують європейські ринки, управління безпекою також може перетинатися з ширшими зобов'язаннями у сфері кібербезпеки. Якщо роль відповідає європейській операційній моделі організації, команди можуть переглянути Представник ЄС з питань дотримання NIS2 як частину оцінки їхньої репрезентативності. Важливо не додавати ще один логотип до реєстру відповідності. Важливо створити єдине відстежуване середовище контролю, яке може підтримувати DPDP, гарантії якості для клієнтів та відповідні європейські вимоги.
Зіставлення потоків даних, робочих процесів згоди та прав
Клієнт відкликає згоду через додаток, проте інструмент аналітики, платформа підтримки та база даних постачальників продовжують обробляти ті самі дані. Цей збій зазвичай починається з роз’єднаних інвентаризацій, записів про згоду, графіків зберігання та черг прав. Ставтеся до них як до єдиної інженерної та управлінської системи, інакше компанія не зможе довести, що сталося в її середовищі.
Почніть з Запис діяльності з обробки реєстр стилю. Для кожної дії з обробки записуйте категорію персональних даних, мету, місце зберігання, одержувача, термін зберігання, тригер видалення або анонімізації та відповідального власника.
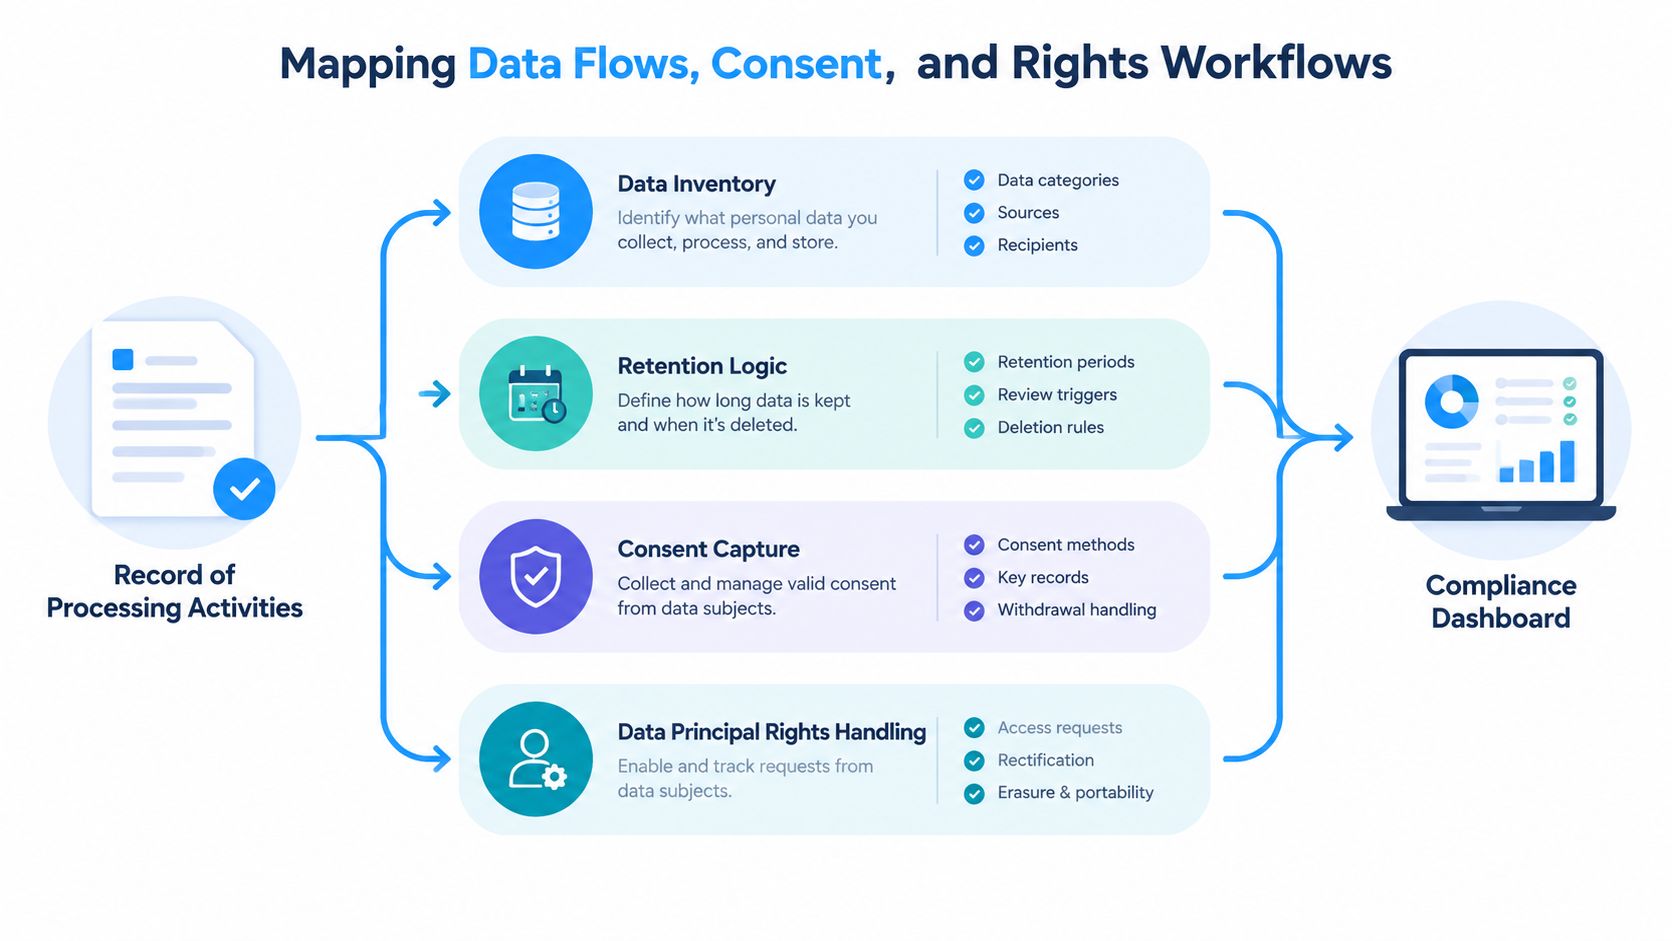
Отримання згоди як доказу
Сам по собі прапорець не є системою згоди. Зберігайте точний текст повідомлення або згоди, що відображається, ідентифікатор принципала даних, позначку часу, мету, канал збору даних та кожну наступну подію відкликання. Пов’яжіть це підтвердження з обробкою даних та системами, які від неї залежать.
Тестуйте складні шляхи, а не лише успішний. Команди розробників продуктів повинні тестувати часткову згоду, відкликання після обміну даними, закриття облікового запису, зміни згоди на різних пристроях та збої синхронізації постачальників. Якщо платформа не може показати, що сталося із записом згоди, юридична команда не може захистити робочий процес.
Досягнення етапу Consent Manager у листопаді 2026 року робить цю інтеграцію терміновою. Компанії повинні визначити, які шляхи отримання згоди мають підключатися до Consent Manager, та розробити інтерфейси, записи та модель власності, перш ніж ця залежність стане перешкодою для випуску.
Автоматизація обробки прав
Запити на доступ, виправлення, видалення, скарги та номінації потребують визначених каналів прийому та відповідальних робочих процесів. Вбудуйте перевірку особи в процес прийому, запустіть таймер угоди про рівень обслуговування (SLA), направляйте запити власникам систем та ескалюйте винятки, коли вихідна система не може виконати дію.
Логіка зберігання має бути виконуваною. Кожна категорія даних потребує життєвого циклу, який визначає, коли дані зберігаються, перевіряються, видаляються або анонімізуються. Пов’яжіть ці правила з робочими процесами щодо прав та порушень, включаючи процеси сповіщення, які працюють без затримки, та подальшу звітність у межах… 72 години.
Якщо представництво ЄС належить до тієї ж операційної моделі, Представник ЄС щодо GDPR може забезпечити офіційне призначення на базі ЄС для відповідних транскордонних операцій. Зберігайте зв'язок запису про призначення з процесом обробки та комунікації, а не розглядайте його як окремий юридичний документ.
Де DPDP відповідає зобов'язанням ЄС та Великої Британії щодо дотримання вимог
Індійська SaaS-компанія може відповідати контрольному списку DPDP і все одно не виконувати свої європейські зобов'язання. DPDP не замінює GDPR ЄС, GDPR Великобританії або Закон ЄС про штучний інтелект. Компанії, що продають у Європі, повинні створити уніфікована модель мандатуспільні інженерні та управлінські засоби контролю для виконання спільних вимог, з правилами, що встановлюються в окремих юрисдикціях, де режими розходяться.
Індійська компанія, яка пропонує послуги людям у ЄС, потребує представника за статтею 27, якщо вона не може підтвердити, що до її обробки не застосовується жодний територіальний тригер GDPR. Компанії, які оцінюють цей поріг, можуть використовувати цей посібник на чи застосовується GDPR до індійських компаній як частину їхнього початкового визначення обсягу. Така ж дисциплінована оцінка вимагається згідно з GDPR Великої Британії для відповідної обробки даних, що стосується людей у Сполученому Королівстві. Постачальники штучного інтелекту також повинні оцінювати репрезентативні зобов'язання згідно із Законом ЄС про штучний інтелект поряд зі своїми обов'язками згідно з GDPR.
Спільна операційна основа
Єдиний інвентаризаційний масив даних може підтримувати записи DPDP, записи GDPR щодо обробки, перевірки клієнтів та оцінки передачі даних. Спільне отримання згоди може зберігати докази в усіх відповідних процесах повідомлень та згоди. Загальне дерево ескалації порушень може направляти інциденти до відділу безпеки, конфіденційності, постраждалих клієнтів та відповідних органів влади відповідно до застосовного режиму.
Правові основи не завжди збігатимуться. Згода та структура повідомлення DPDP можуть не відповідати всім правовим основам GDPR. Права основних даних можуть відрізнятися від прав ЄС або Великої Британії, тоді як вимоги до даних дітей та умови транскордонної передачі вимагають окремого аналізу. Створіть один рівень контролю, а потім налаштуйте логіку прийняття рішень, специфічну для кожної юрисдикції, замість того, щоб підтримувати роз’єднані системи.
| Зобов'язання | Закон про ДПДП | GDPR ЄС | GDPR у Великій Британії |
|---|---|---|---|
| Прозорість | Чіткі повідомлення та обробка згоди на відповідну обробку | Інформаційні обов'язки та прозорі повідомлення про обробку | Еквівалентні обов'язки щодо прозорості згідно з нормативно-правовою базою Великої Британії |
| Обґрунтування обробки | Згода та інші дозволені підстави згідно з DPDP | Кілька правових підстав, включаючи згоду, договір та законні інтереси | Кілька правових підстав згідно з збереженою структурою GDPR у Великій Британії |
| Записи та управління | Зіставлення даних, підзвітність, запобіжні заходи та відповідні фідуціарні обов'язки | ROPA, підзвітність, DPIA (за потреби) та засоби управління | ROPA, підзвітність, DPIA (за потреби) та засоби управління |
| Операції з правами | Робочі процеси щодо прав принципала даних для відповідних запитів | Доступ, виправлення, видалення, обмеження, заперечення та пов'язані з ним права | Порівнянні права з регуляторним управлінням, характерним для Великої Британії |
| Міжнародні перекази | Правила транскордонних переказів DPDP та урядові обмеження | Механізми передачі та гарантії, включаючи домовленості про стандартні договори (SCC), де це доречно | Механізми та гарантії передачі даних у Великій Британії, включаючи домовленості, характерні для Великої Британії |
| Представництво | Залежить від ролі DPDP організації та відповідних вимог | Репрезентативна оцінка за статтею 27 для відповідних організацій поза межами ЄС | Оцінка представника Великої Британії для відповідних організацій, що не належать до Великої Британії |
Для компанії, яка не має присутності на ринку, Служба представника регуляторних органів ЄС може бути частиною її моделі транскордонного управління. Вона не передає права власності на дотримання вимог. Компанії все ще потрібна точна інвентаризація, юридично чинні контракти, задокументовані рішення та докази, що показують, як виконується кожне зобов'язання. Представництво повинно бути пов'язане з цими операційними записами, а не знаходитися в окремому юридичному файлі.
Реагування на порушення та збереження доказів як вимірюваний показник
План реагування на порушення не повинен знаходитися у форматі PDF, який ніхто не репетирував. Згідно з інструкціями щодо впровадження DPDP, повідомлення про порушення до Ради із захисту даних вимагає попереднього повідомлення. без зволікання, а потім детальний звіт у межах 72 години. Це робить виявлення, класифікацію, ескалацію та збереження доказів частиною процесу дотримання вимог.
Ваш процес врегулювання інцидентів має визначати момент, коли організація дізнається про потенційне значне порушення. Час не повинен залежати від завершення аналізу першопричини. Призначте керівника інциденту, визначте, хто може класифікувати подію, підготуйте шаблони сповіщень та задокументуйте, як будуть зв’язані відповідальні за дані та Рада директорів, яких це стосується.
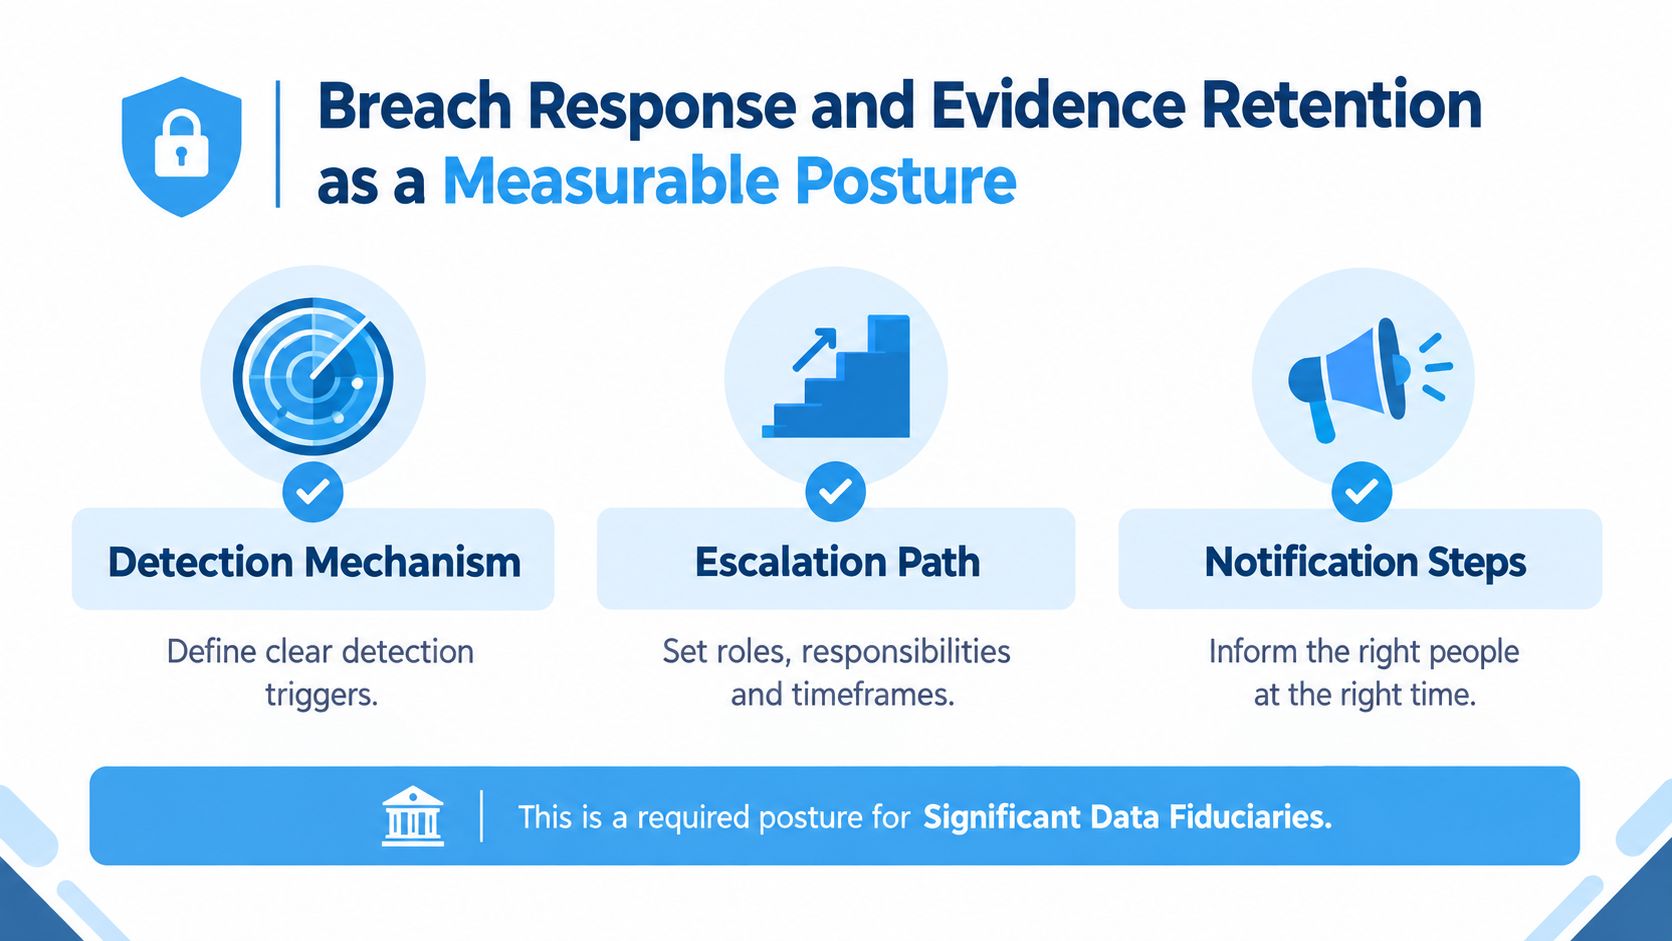
Збережіть стежку реконструкції
Журнали судово-медичної експертизи, записи доступу, сповіщення, заявки, рішення, комунікації та системні артефакти слід переміщувати до сховища із захистом від несанкціонованого втручання. Визначте юридичні умови зберігання відповідних доказів та запобігніть руйнуванню видалення, яке може призвести до руйнування термінів, необхідних для запиту Ради директорів, питання клієнта або претензії до відповідального за дані.
Виміряйте процес за допомогою операційних показників:
- Виявлення: Як швидко команда виявляє підозрілий інцидент?
- Стримування: Як швидко керівник інциденту може обмежити подальше поширення інформації?
- Тріаж: Чи класифікуються інциденти в межах цільового вікна організації?
- Сповіщення: Чи може команда підготувати та затвердити необхідні повідомлення без неминучої затримки?
- Якість вправ: Чи виявляють табличні вправи нечітких власників, відсутні журнали або прогалини в ескалації постачальників?
Зріла програма інцидентів доводить, що сталося, коли це сталося, хто що вирішив і які засоби контролю були активовані.
Індійські компанії, що обслуговують європейських клієнтів, також повинні пов’язати цей процес зі своєю моделлю комунікації з клієнтами та регуляторними органами. Команди, які переглядають умови контрактів та обов’язки щодо ескалації, також можуть розглянути цей посібник. уникнення 72-годинної пастки порушення в угодах про обробку даних. Де це доречно, Послуги з дотримання вимог GDPR ЄС може функціонувати поряд із внутрішнім управлінням інцидентами, але жоден зовнішній сервіс не може компенсувати відсутні журнали або непротестоване дерево ескалації.
12-місячний сценарій готовності для зростаючої індійської компанії
Розглянемо вигадану індійську SaaS-компанію з 250 співробітників, що обслуговує клієнтів в Індії, ЄС та Великій Британії. У травні 2026 року засновник дізнається, що етап Consent Manager настає раніше остаточної дати набрання чинності. У компанії є керівник із питань конфіденційності, команда безпеки та розробники продуктів, але записи про згоду розділені між базами даних додатків, платформою підтримки клієнтів та маркетинговими інструментами.
Засновник перерозподіляє два інженери та керівник відділу конфіденційності від роботи над головними темами. Це рішення створює комерційний тиск, але відтермінування роботи змусить компанію одночасно переробляти умови згоди, утримання, контракти з постачальниками та докази інцидентів.
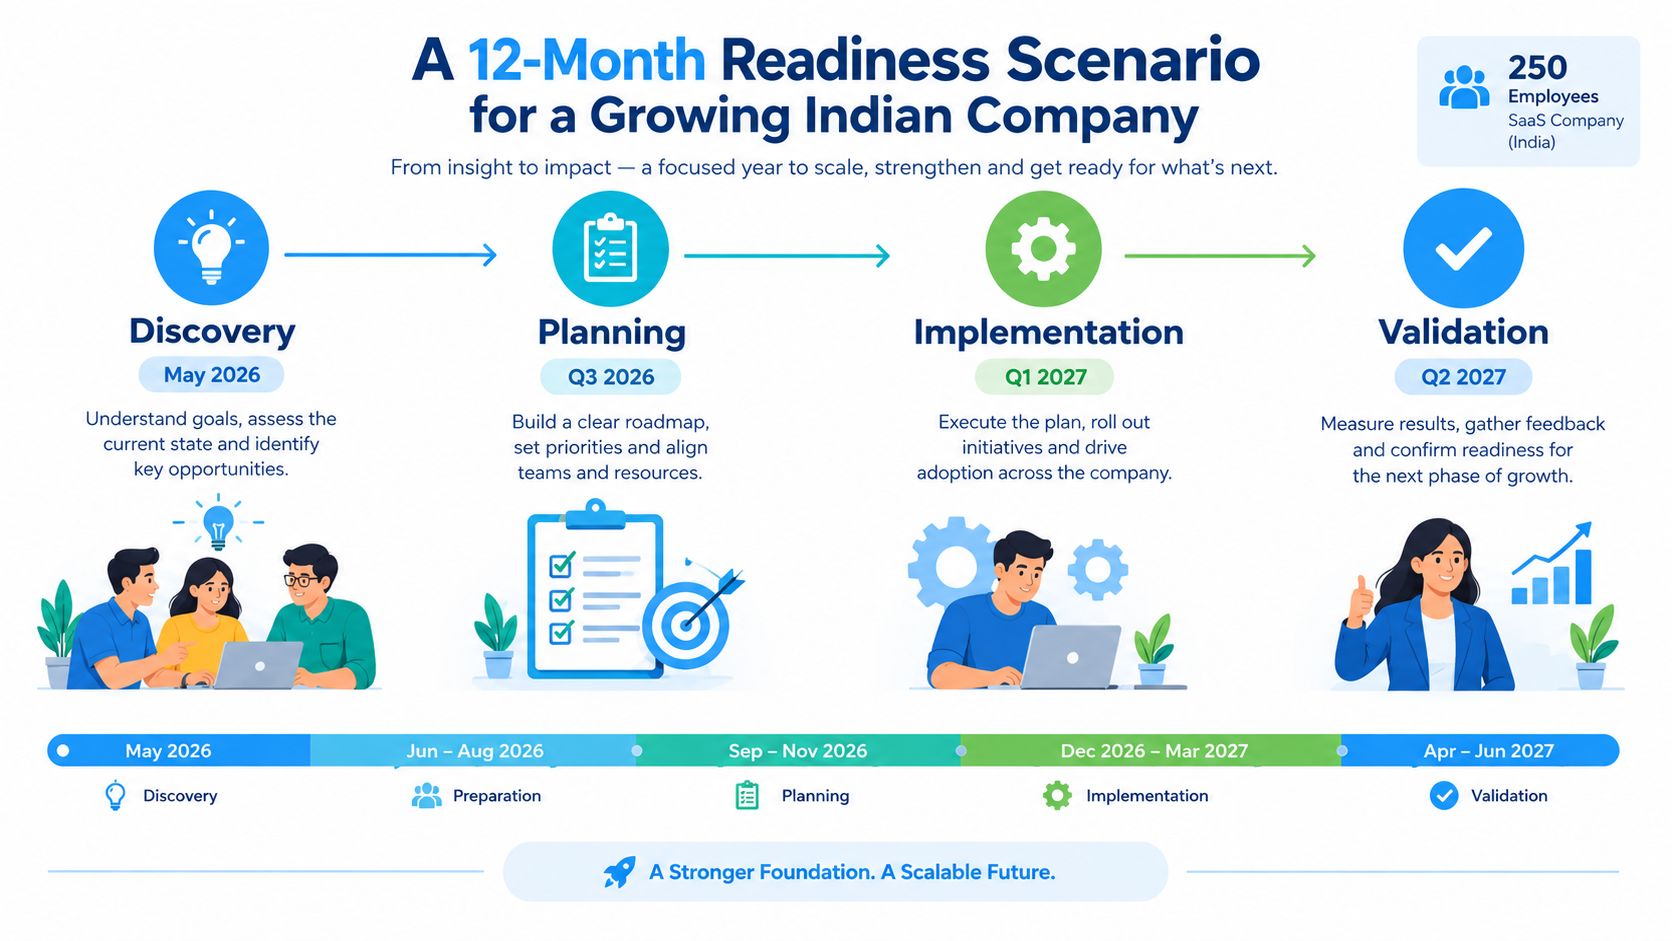
Послідовність роботи за залежностями
До липня компанія завершує інвентаризацію потоку даних і виявляє, що інтеграція продажів надсилає інформацію про обліковий запис постачальнику, якого не було вказано в оригінальній документації щодо конфіденційності. До серпня вона переписує правила зберігання та зіставляє тригери видалення із записами про закриття клієнта, закінчення терміну дії договору та підтримку.
У вересні команда визнає, що вона недостатньо інвестувала в реєстрацію згод. Продукт може збирати згоду, але не може надійно зберегти версію відображеного повідомлення або поширити відкликання на кожен інструмент подальшого використання. Інженери виправляють модель отримання квитанції, перш ніж перебудовувати інтерфейс користувача.
Жовтень зарезервовано для навчань щодо порушень. Навчання показує, що черговий інженер з безпеки може виявити подію, але не знає, хто відповідає за комунікацію з радою директорів. Компанія призначає керівника інциденту та створює шлях ескалації, який включає юридичний відділ, відділ безпеки, відділ успішного обслуговування клієнтів та відповідних постачальників.
Використайте перші місяці 2027 року для інтеграції
У січні відділ закупівель оновлює угоди з обробником даних та документацію щодо транскордонного перенесення даних для операцій клієнтів з ЄС та Великої Британії. Потім керівник відділу конфіденційності тестує автоматизацію прав у застосунку, платформі підтримки, середовищі резервного копіювання та для ключових постачальників.
До квітня компанія проводить пробне сповіщення DPB, розглядає докази з радою директорів та фіксує невирішені винятки. Найбільшим її покращенням є не відшліфована політика. Це автоматизований робочий процес з питань прав, який надає команді з питань конфіденційності відстежувану історію запитів і дає власникам систем чіткі завдання.
Цей сценарій виявляє компроміс: можливості функцій обмежені, але залежності від відповідності не є необов'язковими. Розподіліть людей відповідно до систем, які створюють найбільший ризик доказів та виправлення, а потім перевірте результат перед остаточним введенням у дію.
Практичний 90-денний контрольний список готовності до травня 2027 року
Фінал 90 днів має бути контрольованим періодом перевірки, а не рятувальною місією. Використовуйте наведений нижче графік лише після того, як фундаментальна робота буде суттєво завершена. Якщо основні дані або архітектура згоди все ще відсутні, негайно повідомте про це виконавчій команді, оскільки час, що залишився, призначений для інтеграції, тестування та закриття доказів.
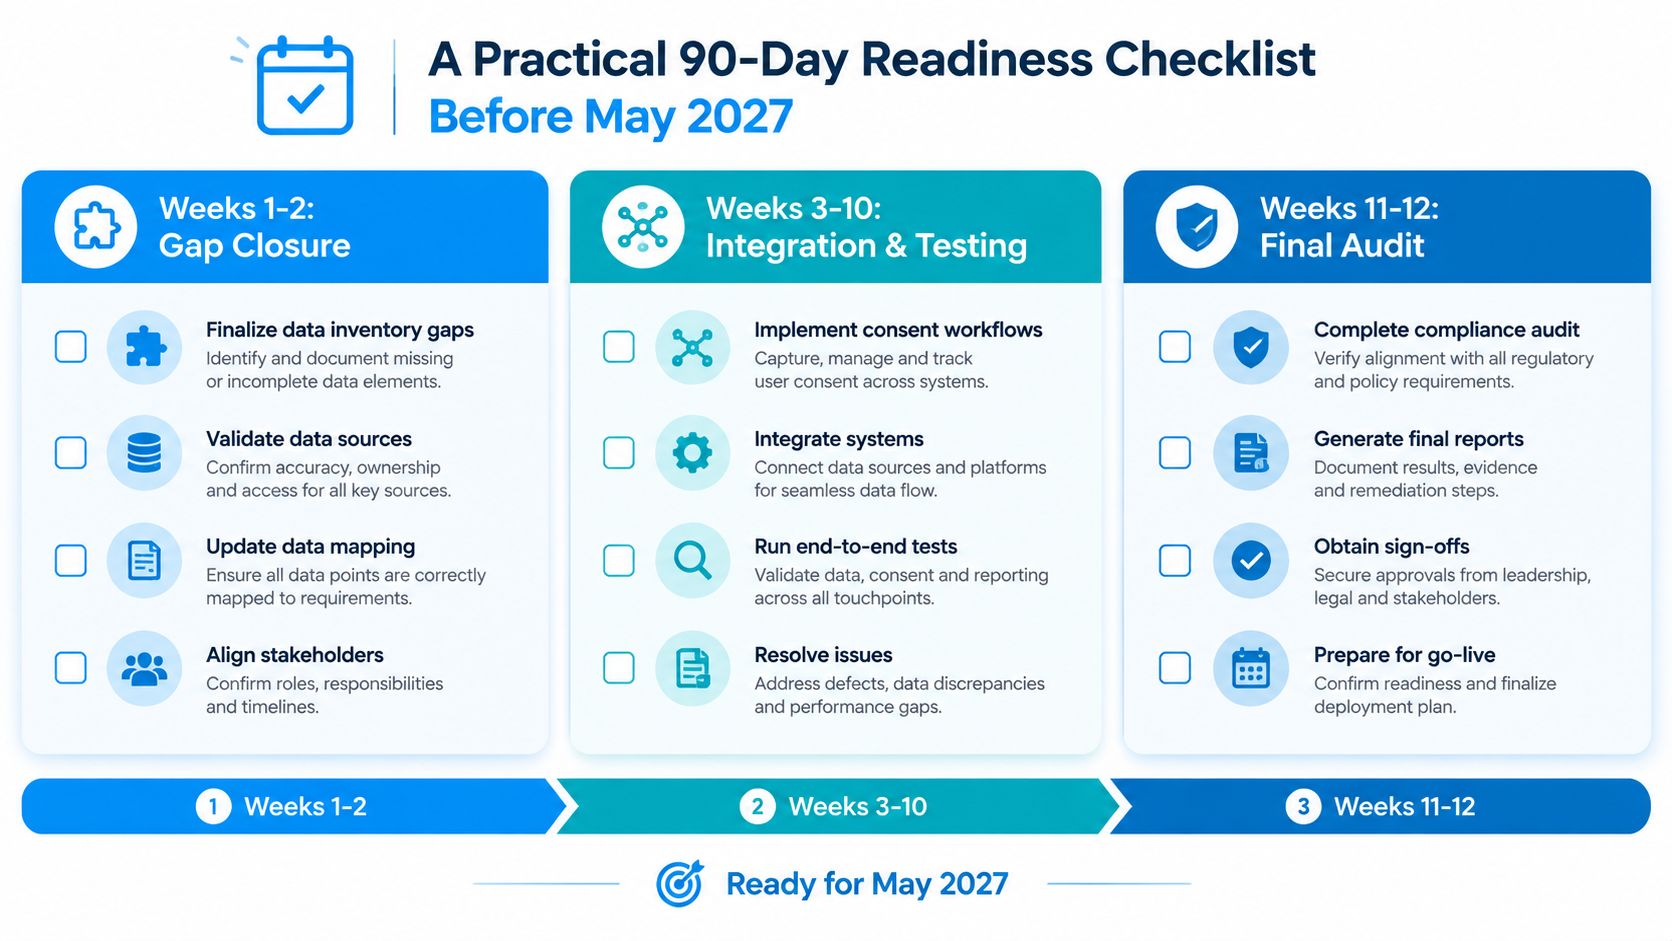
Перший та другий тижні, закриття відомих прогалин
- Завершення інвентаризації: Вирішення питань щодо неідентифікованих систем, постачальників, одержувачів, місць зберігання та цілей обробки.
- Архітектура згоди: Перевірте, чи продукт використовує зареєстрованого менеджера згоди, а також перевірте збір, відкликання та отримання квитанцій.
- Контроль утримання: Розклади блокування, тригери видалення, правила анонімізації та схвалення винятків.
- Власність: Призначте іменованого відповідального для кожного відкритого елемента виправлення та встановіть маршрут ескалації для заблокованої роботи.
З третього по шостий тижні інтеграція операційної моделі
Оновіть угоди про обробку та графіки постачальників. Підтвердьте механізм транскордонної передачі та обов'язки щодо комунікації для операцій у ЄС та Великій Британії. Відрепетируйте сценарії повідомлення про порушення, включаючи початкове повідомлення та детальний процес подальших дій.
На цьому етапі не приймайте скріншоти як єдиний доказ. Пов’яжіть кожен документ із системою, операцією обробки, постачальником або записом рішення.
Тижні сьомий-десятий, збір доказів
- Відгуки про доступ: Експортувати докази ролей та привілейованого доступу, записувати винятки та закривати застарілі дозволи.
- Сертифікати безпеки: Зберігайте докази шифрування, резервного копіювання, моніторингу, вразливостей та реагування на інциденти.
- Журнал аудиту згоди: Переконайтеся, що виробничі системи реєструють події згоди з необхідним контекстом.
- Тестування прав: Виконуйте сценарії доступу, виправлення, видалення, скарги та висування кандидатур через повний робочий процес.
- Перевірка постачальника: Перевірте, чи можуть постачальники надавати записи та повідомляти про інциденти через узгоджений канал.
Одинадцятий та дванадцятий тижні, репетиція та підписання
Проведіть тренування на робочому місці, виконайте пробне подання DPB та попросіть раду директорів або виконавчий комітет підписати готовність та прийняті винятки. Відстежуйте середній час виконання запитів на порушення прав, час завершення перевірки порушень, відсоток систем, що реєструють події згоди, невирішені результати високого ризику та наявність доказів з боку контролю.
Остаточне рішення має бути засноване на доказах. Якщо керівництво не бачить власника контролю, результат тесту, статус винятку та допоміжний артефакт, програма не готова до затвердження.
DilicheckRep забезпечує офіційне представництво в регуляторних органах ЄС та Великої Британії для організацій, що працюють на міжнародному рівні, включаючи структуровану обробку регуляторних повідомлень та документації з дорученням. Якщо ваша програма готовності до DPDP також повинна підтримувати європейські операції, відвідайте DilicheckRep оцінити, як його представницька інфраструктура відповідає вашій моделі управління.
Застереження: Цей посібник надається лише для загального ознайомлення та не є юридичною консультацією. Застосування вимог ЄС щодо захисту даних та інших нормативних актів залежить від конкретних обставин кожної організації. За потреби вам слід отримати відповідну юридичну консультацію, перш ніж покладатися на цю інформацію або приймати рішення щодо дотримання вимог.
Повідомлення від ШІ: Цю статтю підготував експерт за допомогою штучного інтелекту.