
インドのSaaS企業のプロダクトリーダーがコンプライアンスロードマップを開き、 2027年5月13日 赤丸で囲まれた部分。この日付は、デジタル個人データ保護フレームワークが政策課題となる日ではありません。企業が、通知、同意、権利処理、セキュリティ対策、データ保持、ベンダー管理、および侵害処理プロセスが実運用環境で機能していることを証明しなければならない時点です。.
これは実際的な問題を引き起こします。プライバシーチームはエンジニアリング能力を必要とし、調達チームは処理業者との契約を再交渉する時間を必要とし、セキュリティチームは証拠を必要とし、製品チームは同意と撤回フローを再構築する必要があるかもしれません。欧州の顧客にサービスを提供する企業は、この取り組みを既存のEUおよび英国の義務に整合させる必要があり、新たな独立したコンプライアンスプログラムを作成するべきではありません。.
問うべきは、組織にDPDPポリシーがあるかどうかではなく、組織が個人データの収集から削除までの追跡が可能かどうか、そのデータを処理する理由を証明できるかどうか、データ主体からの要求に対応できるかどうか、インシデントを再現できるかどうか、そしてサプライヤーが同等の保護措置を講じていることを証明できるかどうかです。インド企業は、2027年5月のDPDP期限までに、まさにこうしたことを行うべきです。.
2027年5月のDPDP期限が既に問題となっている理由
期限は固定されており、準備期間は限られています。複数の法律トラッカーと業界ブリーフィングによると、DPDPの完全な実質的遵守期限は次のとおりとされています。 2027年5月13日, 、 その通り 2025年11月13日にDPDP規則が公布されてから18ヶ月後 (タイムラインと期限の分析2027年5月を作業開始月とみなすと、執行ゲートと納品日が混同される。.
その時点で、貴社は以下の運用管理体制を整えていなければなりません。 通知と同意の処理、侵害報告、合理的なセキュリティ対策、児童のデータ管理、権利の取り扱い、および国境を越えたデータ移転. これらの管理策は、システム、契約、所有者、テスト、および証拠に依存します。締め切り直前に作成されたプライバシー通知では、信頼できる同意取得手段がないアプリケーションや、顧客データの流れを特定できないベンダー登録簿を修復することはできません。.
日付を依存関係に変換する
経営陣は、期限を直ちに具体的な成果物納品のための作業フローに落とし込むべきである。
- 製品エンジニアリング: データ収集、同意、撤回、設定、および権利に関するインターフェースを構築または変更する。.
- データガバナンス: データフローのインベントリ、目的レコード、保持ロジック、および削除トリガーを完成させてください。.
- 安全: 暗号化、アクセス管理、監視、インシデント対応、ログ保持について実証する。.
- 調達: 処理業者との契約を見直し、関連するベンダーに対して同等の保護措置を要求する。.
- 法務およびコンプライアンス: 通知、契約、国境を越えた取り決め、苦情処理手続き、および説明責任記録を整合させる。.
- 経営ガバナンス: 責任者を任命し、未解決のリスクを単なる事務的な指摘事項ではなく、業務遂行の阻害要因として見直す。.
の 18ヶ月の実施期間 これは組織が方針策定から運用準備へと移行するのを支援することを目的としていたが、エンジニアリングとベンダーの是正にその時間が費やされている(段階的施行に関する規制警告2027年の第1四半期まで待つチームは、テストの失敗、サプライヤーの遅延、データ保護影響評価の改訂、同意アーキテクチャの変更などに対応する余裕がほとんどなくなるでしょう。.
実践的なルール: 規制が実際のシステムから証拠を提示できない場合、それは執行準備ができていない。.
まず、個人データを取り扱うすべてのシステム、ベンダー、カスタマージャーニー、およびビジネスプロセスを網羅した経営層別リストを作成します。次に、各項目について次の質問を1つずつ問いかけます。 何を変えるべきか、誰がその変化の責任者なのか、そしてどのような証拠がその完了を証明するのか? その作業によって、遠い将来の日付が、具体的な実施計画へと変わる。.
一つの締め切りの背後にある3つのマイルストーン
DPDPの準備は段階的なスケジュールに従いますが、企業はそれを単一のエンジニアリングおよびガバナンスプログラムとして実行する必要があります。規則は2025年11月に通知されました。一部の規定はすぐに適用され、別の段階は後日開始されます。 12ヶ月, 最終的な実質的義務は 2027年5月で18ヶ月目. 段階的モデルでは、それぞれに明確な所有者、テスト計画、証拠の追跡記録を必要とする3つの配送ゲートが作成されます。 効果的なセクションと締め切りガイド 関連するセクションとスケジュールを示します。.
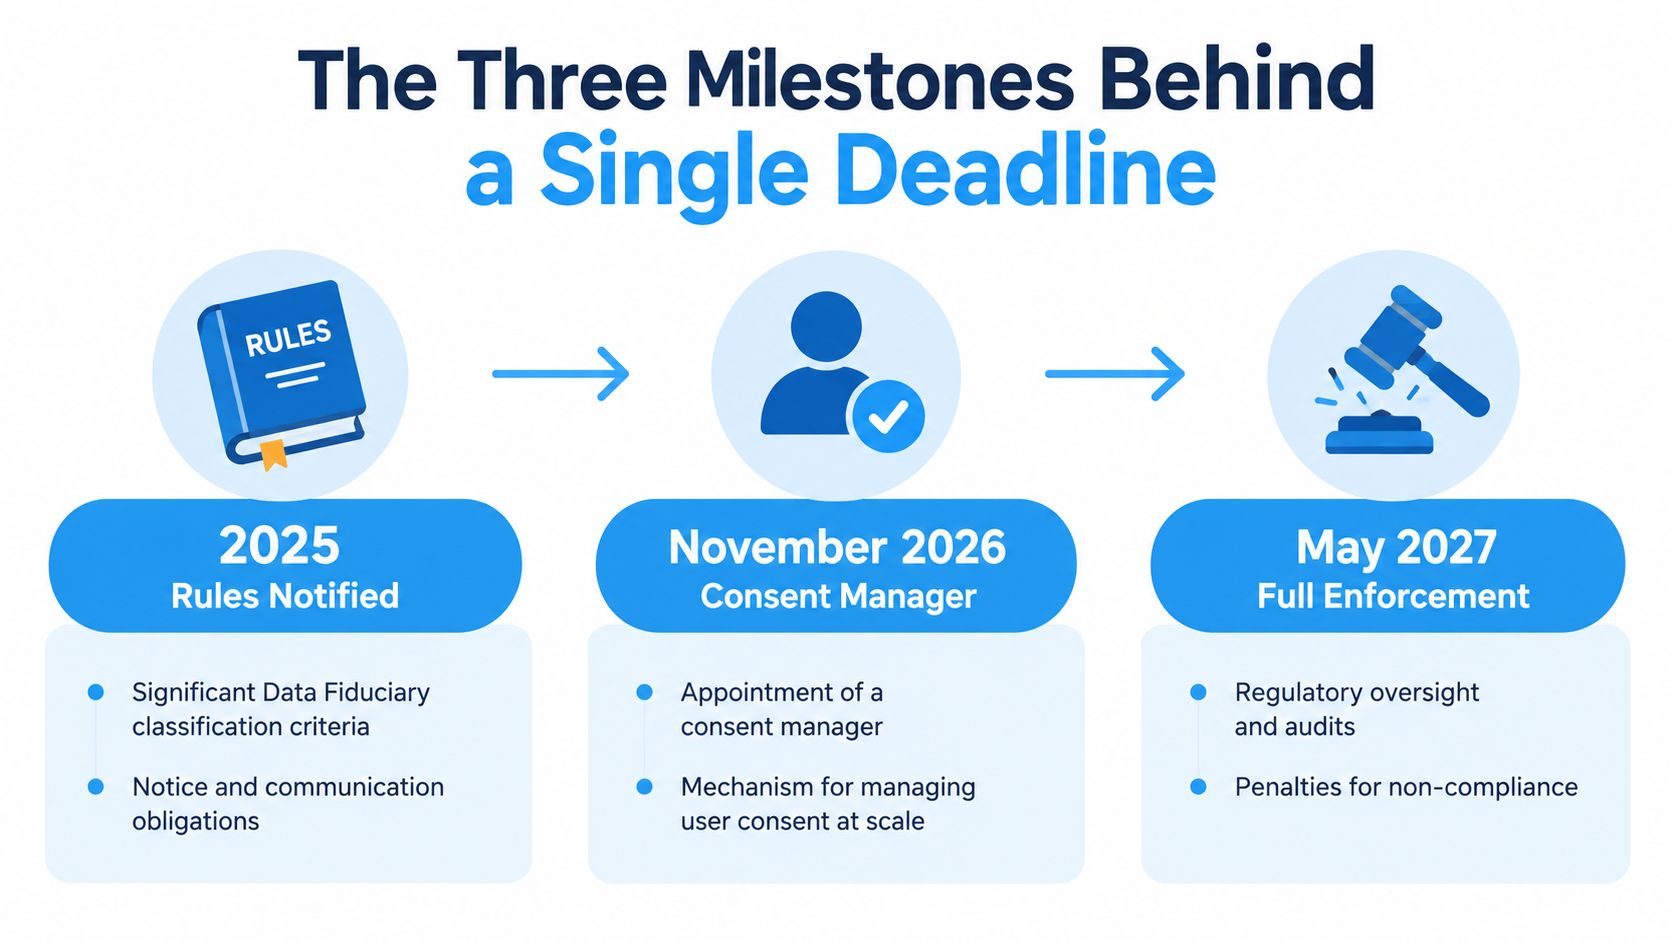
ゲート1、通知された規則
まず、分類、適用範囲、および既に施行されている規定から始めます。組織が重要データ受託者の期待に該当するかどうかを判断し、通知、処理記録、サプライヤーの監督、および説明責任に必要なガバナンスを確立します。.
分類によって実施計画が変わります。ガバナンス設計、評価作業、報告要件、そしてプライバシーおよびセキュリティチームにリーダーシップが要求すべき証拠に影響します。このゲートは、法的文書ではなく、アクティブな作業の流れとして扱ってください。.
ゲート2、2026年11月の同意管理マイルストーン
最も重要な今後の日付は 2026年11月13日, 段階的導入方式の下で同意管理ツールの登録マイルストーンが開始される時期です。消費者向け製品、広告テクノロジープラットフォーム、SaaSプロバイダー、eコマース企業は、それまでに同意アーキテクチャを確立する必要があります。.
同意管理を直接行うか、登録済みの仲介業者を通じて行うかを決定します。ベンダー契約を確認し、SDKとAPIの統合をテストし、同意撤回と苦情処理のワークフローが適切な監査証跡を保持していることを確認します。この決定はEUおよび英国のユーザー向けシステムにも影響するため、チームは後で高額な再設計が必要になるようなインド専用の同意経路の構築を避けるべきです。.
ゲート3、完全な実質的遵守
の 2027年5月13日 ゲートは、中核的な運用上の義務を網羅しています。その時点で、組織は、運用モデルが生産システム全体で機能していることを、レビューと改善を裏付ける証拠とともに示さなければなりません。.
各段階から逆算して計画を立てる。2026年11月には同意アーキテクチャを確定し、2027年5月にはガバナンス、テクノロジー、国境を越えたコンプライアンス上の依存関係を含む完全な運用モデルを確定する。.
監査に耐えうるセキュリティ対策の構築
DPDPのセキュリティ準備は、エンジニアリングバックログと内部監査計画に含めるべきである。2025年規則では、以下を含む合理的な安全対策が求められている。 転送中および保存時の暗号化、厳格なアクセス制御、必要に応じたマスキングまたは匿名化、アクセスおよび処理活動の監視、1年間のログ保持、インシデント対応手順、および処理業者との契約における同等の保護措置 (DPDPセキュリティ対策ガイド).
プライバシーポリシーにはこれらの管理策を記載することはできますが、それらに代わるものではありません。監査人、顧客、規制当局、または内部調査では、構成記録、アクセス履歴、インシデント関連資料、サプライヤー評価、および変更履歴などの証拠が求められます。.
コントロールスタックを構築する
まずは暗号化と鍵管理から始めましょう。個人データが格納されているリポジトリ、暗号化の有効化方法、鍵へのアクセス権限を持つユーザー、アクセス権限の確認方法、鍵や認証情報が変更された場合の処理手順などを文書化してください。クラウドプロバイダーのデフォルト設定を制御の説明として扱うのは避けましょう。設定と関連する処理活動を結びつける証拠を提示する必要があります。.
アクセス制御にも同様の規律が必要です。役割ベースのアクセス許可を使用し、休眠アカウントを削除し、管理者権限を分離し、定期的な最小権限レビューを記録してください。制御の所有者を明示し、レビュー結果を保存し、例外事項については有効期限または是正措置を決定する必要があります。.
ログ記録は、多くのプログラムが検証不可能になる原因の一つです。アクセス記録と処理記録を一元管理し、不正な改ざんから保護し、必要な期間にわたって記録が保持されることを確認してください。セキュリティチームは、ログソースをデータインベントリに記録されたシステムにリンクさせることで、インシデント対応担当者がすべての環境を手動で検索することなく、関連する証拠を特定できるようにする必要があります。.
証拠の所有権を明確にする
各管理ツールを操作する担当者に証拠の所有権を割り当てる。
- セキュリティエンジニアリング: 暗号化設定、鍵管理、脆弱性対策、およびセキュリティ監視。.
- IDおよびアクセス管理: 役割レビュー、特権アクセス記録、および入社・異動・退職者の管理。.
- プラットフォームエンジニアリング: バックアップ、復元テスト、ログパイプライン、および保持設定。.
- 調達およびベンダーリスク: プロセッサ評価、契約条項、および是正措置の追跡。.
- プライバシーガバナンス: 制御マッピング、例外処理、および保護措置と処理目的間のリンク。.
監査証拠は、通常の業務の一環として収集されるべきであり、調査中に集められるべきではない。.
欧州市場にサービスを提供する企業にとって、セキュリティガバナンスはより広範なサイバー義務と交差する可能性もあります。役割が組織の欧州事業モデルに関連する場合、チームは NIS2準拠に関するEU代表 これは、彼らの代表性評価の一環として行われます。重要なのは、コンプライアンス登録簿に別のロゴを追加することではありません。DPDP、顧客保証、および適用される欧州の要件をサポートできる、追跡可能な管理環境を構築することです。.
データフロー、同意、および権利ワークフローのマッピング
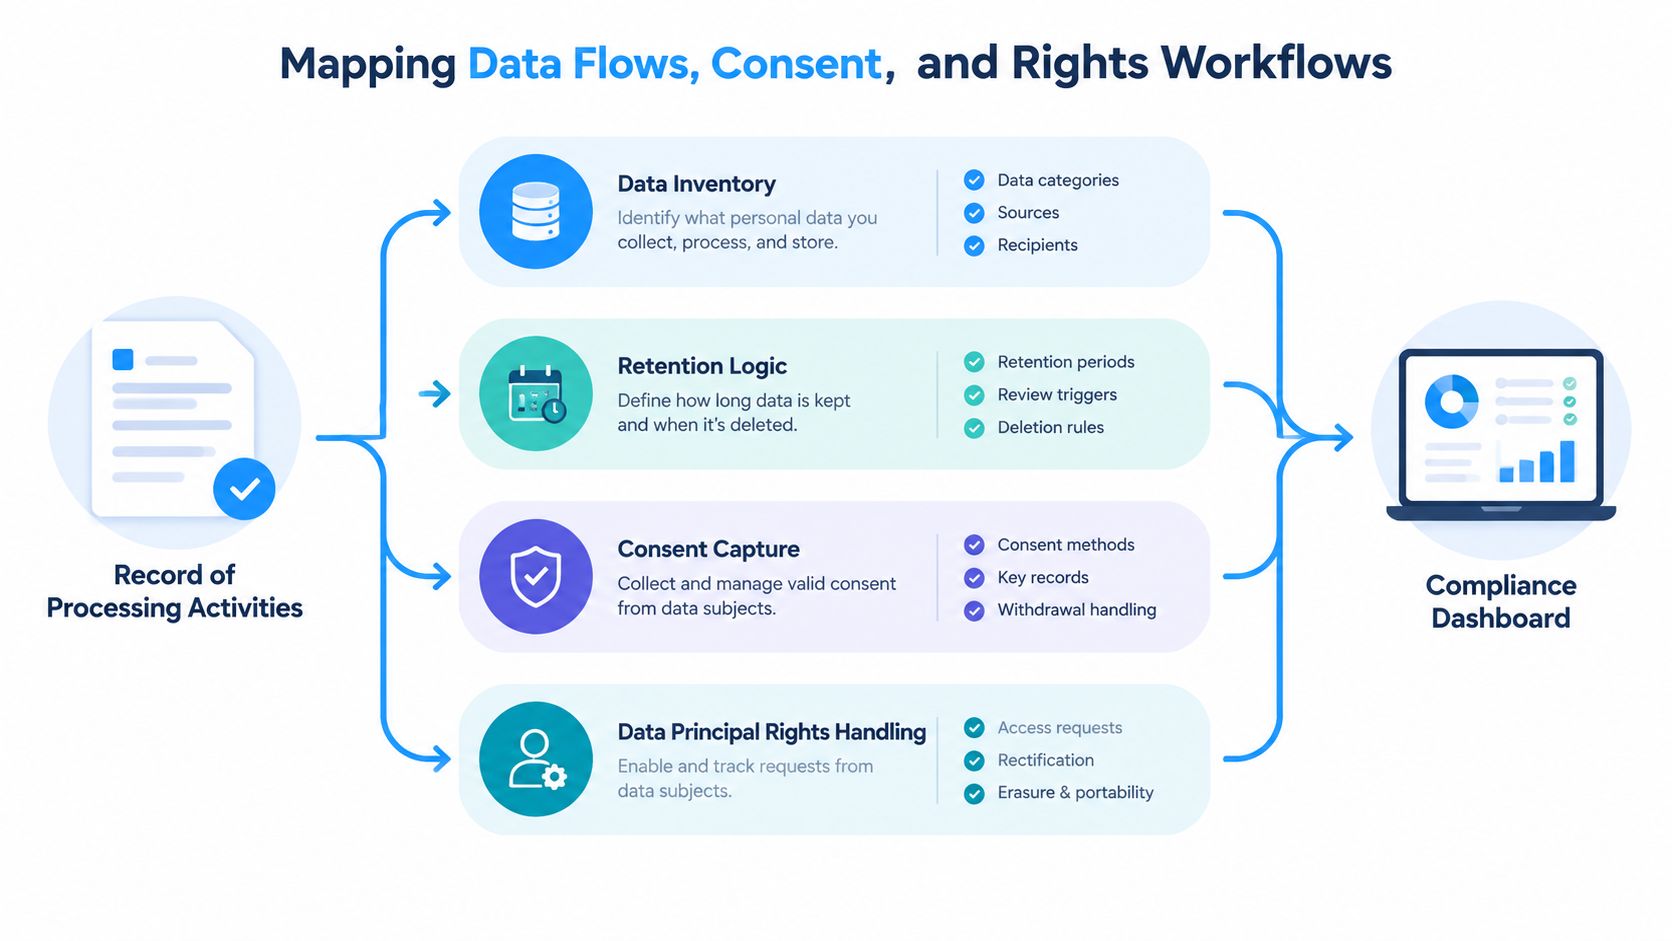
顧客がアプリを通じて同意を取り消したにもかかわらず、分析ツール、サポートプラットフォーム、ベンダーデータベースが同じデータを処理し続けている。このような不具合は通常、インベントリ、同意記録、保持スケジュール、権利キューが分断されていることから発生する。これらを一つのエンジニアリングおよびガバナンスの基盤として扱うべきであり、そうしないと企業は自社の環境全体で何が起こったのかを証明できない。.
まず 処理活動の記録 スタイル登録簿。処理活動ごとに、個人データのカテゴリ、目的、保管場所、受領者、保存期間、削除または匿名化のトリガー、および責任者を記録します。.
同意を証拠として記録する
チェックボックスだけでは同意システムとは言えません。表示された通知または同意文、データ主体識別子、タイムスタンプ、目的、収集チャネル、およびその後のすべての撤回イベントを正確に保存してください。そのレシートを処理活動およびそれに依存するシステムにリンクさせてください。.
成功への道のりだけでなく、困難な道のりもテストしましょう。製品チームは、部分的な同意、データ共有後の同意撤回、アカウント閉鎖、デバイス間での同意変更、ベンダー同期の失敗などをテストする必要があります。プラットフォームが同意記録に何が起こったかを示すことができない場合、法務チームはワークフローを弁護できません。.
2026年11月の同意管理ツールの導入というマイルストーンにより、この統合作業は喫緊の課題となっています。企業は、どの同意プロセスが同意管理ツールに接続する必要があるかを特定し、その依存関係がリリースの妨げとなる前に、インターフェース、レコード、および所有権モデルを設計する必要があります。.
権限処理の自動化
アクセス、訂正、削除、苦情申し立て、および指名に関する要求には、明確な受付チャネルと責任あるワークフローが必要です。受付プロセスに本人確認を組み込み、SLAタイマーを開始し、要求をシステム所有者にルーティングし、ソースシステムが処理を完了できない場合は例外をエスカレーションしてください。.
保持ロジックは実行可能でなければなりません。各データカテゴリには、データが保持、レビュー、削除、または匿名化されるタイミングを示すライフサイクルが必要です。これらのルールを、遅延なく動作する通知プロセスやフォローアップレポートを含む、権限と侵害ワークフローに接続します。 72時間.
EU代表が同じ運用モデルに属する場合、 EU GDPR代表者 関連する国境を越えた業務に対して、EUを拠点とする正式な指定を行うことができます。任命記録は、独立した法的文書として扱うのではなく、処理在庫およびコミュニケーションのワークフローに関連付けて管理してください。.
DPDPがEUおよび英国の法令遵守義務を満たす場合
インドのSaaS企業はDPDPチェックリストを満たしても、欧州の義務を果たせない可能性があります。DPDPはEU GDPR、英国GDPR、EU AI法に取って代わるものではありません。欧州で販売する企業は、 統一委任モデル共通の要件については、エンジニアリングとガバナンスに関する管理を共有し、管轄区域によって制度が異なる場合は、管轄区域固有の規則を適用する。.
EU域内の人々にサービスを提供するインド企業は、GDPRの地域的トリガーが自社の処理に適用されないことを確認できない限り、第27条の代表者を置く必要があります。この基準を評価する企業は、このガイドを使用できます。 GDPRはインド企業に適用されるか 初期スコープ設定の一環として。英国GDPRでは、英国在住者に関わる関連処理についても、同様の厳格な評価が求められます。AIプロバイダーは、GDPRに基づく責任に加え、EU AI法に基づく代表者義務についても評価する必要があります。.
運用基盤を共有する
単一のデータインベントリは、DPDP記録、GDPR処理記録、顧客デューデリジェンス、およびデータ移転評価をサポートできます。共有同意書は、該当する通知および同意プロセス全体にわたって証拠を保持できます。共通の侵害エスカレーションツリーは、適用される規制に従って、インシデントをセキュリティ、プライバシー、影響を受ける顧客、および関連当局にルーティングできます。.
法的根拠は必ずしも一致するとは限りません。データ主体の同意と通知の設計は、GDPRのすべての法的根拠を満たすとは限りません。データ主体の権利はEUまたは英国の権利と異なる場合があり、子どものデータに関する要件と国境を越えたデータ転送条件は個別に分析する必要があります。分断されたシステムを維持するのではなく、単一の制御レイヤーを構築し、管轄区域固有の意思決定ロジックを構成してください。.
| 義務 | DPDP法 | EU一般データ保護規則(GDPR) | 英国GDPR |
|---|---|---|---|
| 透明性 | 該当する処理に関する明確な通知と同意処理 | 情報開示義務と透明性のある処理通知 | 英国の枠組みにおける同等の透明性義務 |
| 処理の正当性 | DPDPに基づく同意およびその他の許可された根拠 | 同意、契約、正当な利益など、複数の法的根拠 | 英国GDPRの枠組みを維持したまま複数の法的根拠を確立する |
| 記録とガバナンス | データマッピング、説明責任、安全対策、および適用される受託者義務 | ROPA、説明責任、必要に応じたDPIA、およびガバナンス管理 | ROPA、説明責任、必要に応じたDPIA、およびガバナンス管理 |
| 権利運用 | 該当するリクエストに対するデータプリンシパルの権限ワークフロー | アクセス、訂正、消去、制限、異議申し立て、および関連する権利 | 英国特有の規制行政と同等の権利 |
| 国際送金 | DPDPの国境を越えた送金に関する規則と政府による制限 | 移転メカニズムおよび保護措置(該当する場合はSCC協定を含む) | 英国における資金移転の仕組みと保護措置(英国固有の取り決めを含む) |
| 表現 | 組織のDPDPの役割と適用される要件によって異なります | 第27条 関連する非EU組織に対する代表性評価 | 関連する英国以外の組織に対する英国代表者による評価 |
市場に拠点を持たない企業にとって、 EU規制代理人サービス これは、同社の国境を越えたガバナンスモデルの一部を構成することができます。ただし、コンプライアンスの所有権は移転しません。同社は、正確な在庫リスト、法的拘束力のある契約、文書化された決定、および各義務がどのように処理されたかを示す証拠を依然として必要とします。代理人は、これらの業務記録に紐づけられるべきであり、別の法的ファイルに保管されるべきではありません。.
侵害対応と証拠保全を測定可能な姿勢として捉える
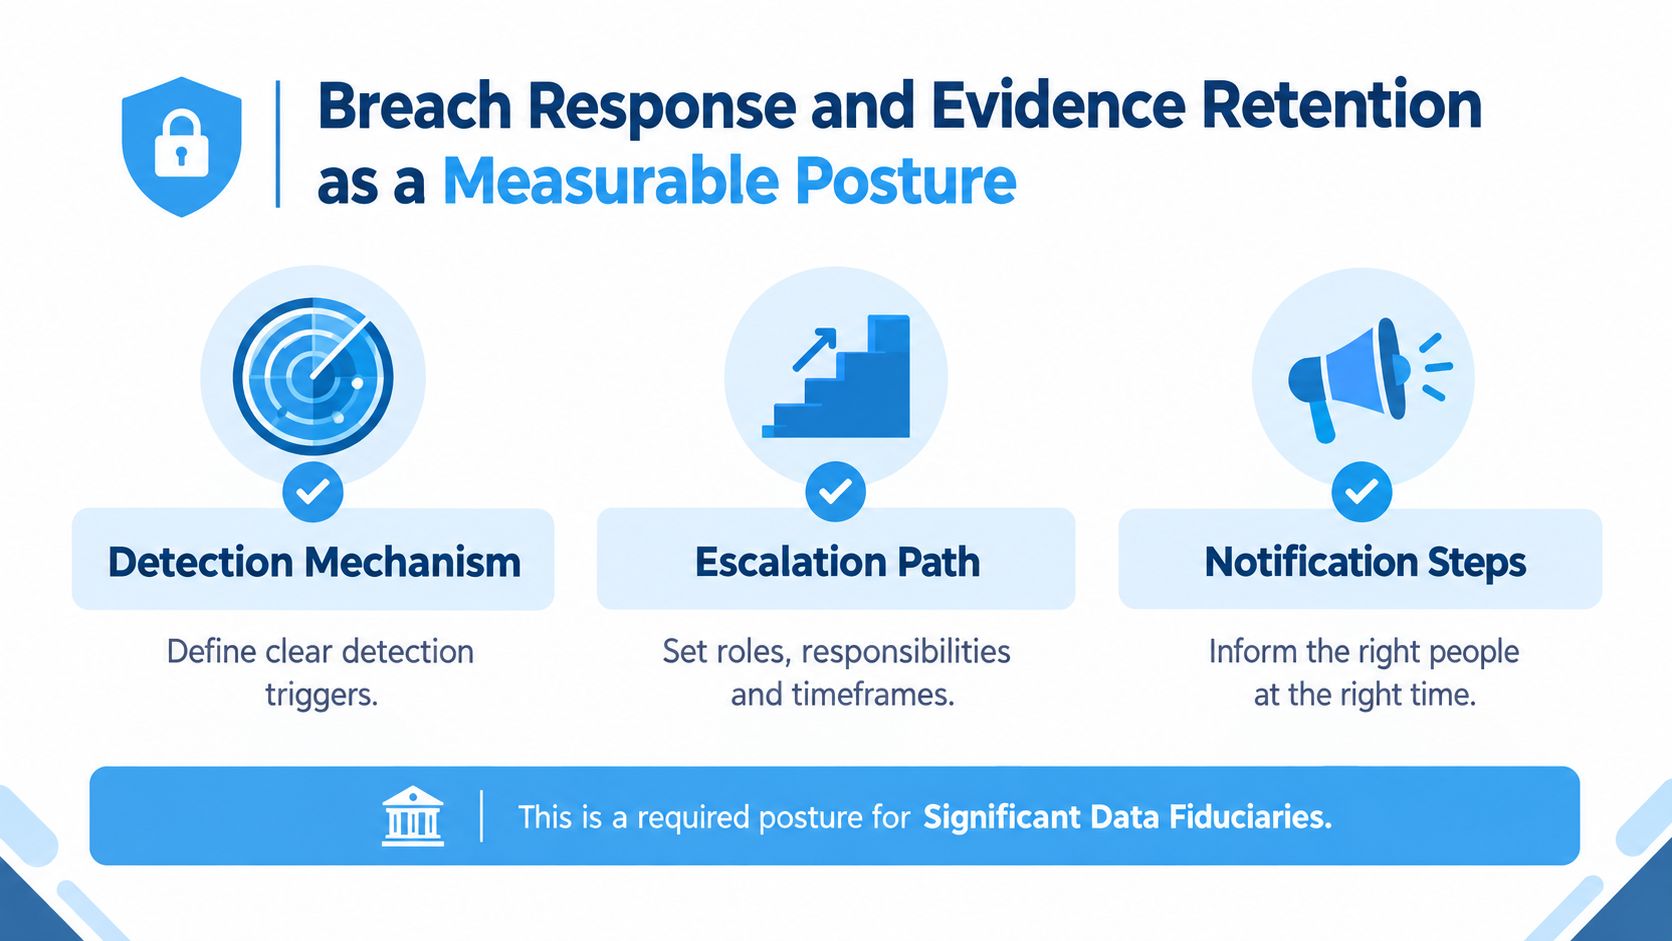
侵害対応計画は、誰もリハーサルしていないPDFファイルの中に存在すべきではありません。DPDP実施ガイドラインでは、データ保護委員会への侵害通知には、最初の通知が必要となります。 遅滞なく, 続いて詳細なレポートが 72時間. そのため、検出、分類、エスカレーション、および証拠保全は、コンプライアンス体制の一部となる。.
インシデント対応プロセスでは、組織が重大な情報漏洩の可能性を認識した時点を特定する必要があります。そのタイミングは、根本原因分析の完了に左右されるべきではありません。インシデント指揮官を任命し、誰が事象を分類できるかを定義し、通知テンプレートを作成し、影響を受けるデータ責任者および取締役会への連絡方法を文書化してください。.
復興の痕跡を残す
フォレンジックログ、アクセス記録、アラート、チケット、決定事項、通信記録、およびシステムアーティファクトは、改ざん防止機能付きのストレージに移動する必要があります。関連する証拠については法的保留期間を定義し、日常的な削除によって取締役会の調査、顧客からの質問、またはデータ主体の主張に必要なタイムラインが損なわれることを防止してください。.
運用指標を用いてプロセスを測定する:
- 検出: チームは疑わしい事案をどれくらいの速さで特定するのか?
- 封じ込め: 現場指揮官は、さらなる感染拡大をどれだけ迅速に抑えることができるか?
- トリアージ: 組織の目標期間内にインシデントが分類されていますか?
- 通知: チームは、必要な通知を遅滞なく準備し、承認することができますか?
- 運動の質: 机上演習によって、不明確な担当者、欠落したログ、ベンダーへのエスカレーションにおけるギャップなどが明らかになるだろうか?
成熟したインシデント対応プログラムは、何がいつ起こったのか、誰が何を決定したのか、そしてどの対策が講じられたのかを証明する。.
欧州の顧客にサービスを提供するインド企業は、このプロセスを顧客および規制当局とのコミュニケーションモデルにも組み込むべきです。契約条件とエスカレーション義務をレビューするチームは、このガイドも参考にすることができます。 データ処理契約における72時間以内のデータ漏洩の落とし穴を回避する. 該当する場合、, EU一般データ保護規則(GDPR)準拠サービス 内部インシデント管理と並行して運用することは可能ですが、ログの欠落やテストされていないエスカレーションツリーを補う外部サービスはありません。.
成長中のインド企業のための12ヶ月間の準備シナリオ
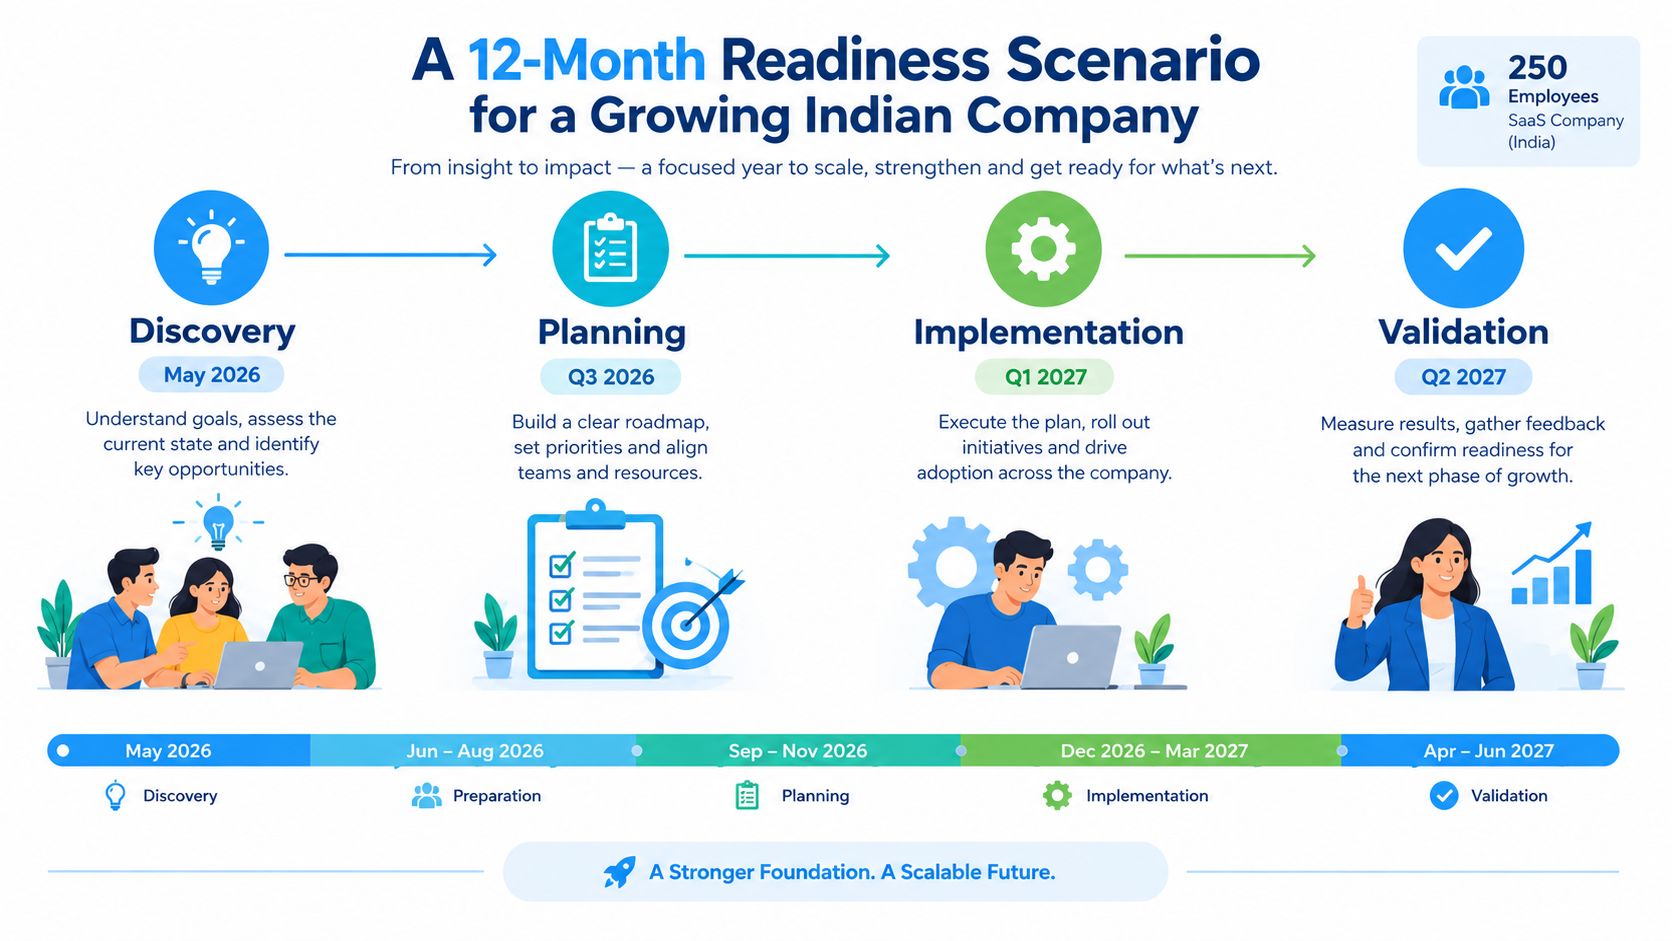
架空のインドのSaaS企業を考えてみましょう。 従業員数250名, インド、EU、英国の顧客にサービスを提供している。2026年5月、創業者は、同意管理のマイルストーンが最終施行日より前に到来することを知る。同社にはプライバシー責任者、セキュリティチーム、製品エンジニアがいるが、同意記録はアプリケーションデータベース、顧客サポートプラットフォーム、マーケティングツールに分散している。.
創設者は再配分する エンジニア2名とプライバシー責任者 機能開発から外すという決定は商業的なプレッシャーを生み出すが、作業を延期すると、同社は同意、データ保持、ベンダー契約、インシデント証拠の再設計を同時に行わなければならなくなる。.
依存関係に基づいて作業を順序付ける
7月までに、同社はデータフローの調査を完了し、販売連携によって、当初のプライバシーポリシーに記載されていないベンダーにアカウント情報が送信されていることを発見した。8月までに、同社はデータ保持ルールを書き換え、顧客解約、契約満了、サポート記録をデータ削除のトリガーとして設定した。.
9月、チームは同意ログへの投資が不十分だったことを認めた。製品は同意を収集できるものの、表示された通知のバージョンを確実に保存したり、撤回をすべての下流ツールに伝播したりすることができない。エンジニアはユーザーインターフェースを再構築する前に、レシートモデルを修正した。.
10月は情報漏洩対策訓練に充てられる。訓練の結果、待機中のセキュリティエンジニアはインシデントを検知できるものの、取締役会とのコミュニケーション権限の所有者が誰なのかを把握していないことが判明した。そこで同社はインシデント指揮官を任命し、法務、セキュリティ、カスタマーサクセス、および関連ベンダーを含むエスカレーションパスを策定した。.
統合には2027年の最初の数ヶ月を使用する
1月には、調達部門がEUおよび英国の顧客業務に関する処理業者契約と国境を越えたデータ移転に関する文書を更新します。その後、プライバシー担当責任者が、アプリケーション、サポートプラットフォーム、バックアップ環境、および主要ベンダー全体にわたる権利自動化のテストを実施します。.
4月までに、同社はDPB通知の予行演習を実施し、取締役会と証拠を検討し、未解決の例外事項を記録する。最も大きな改善点は、洗練されたポリシーではなく、自動化された権利ワークフローである。これにより、プライバシーチームは追跡可能なリクエスト履歴を確認でき、システム所有者は明確なタスクを遂行できる。.
このシナリオはトレードオフを浮き彫りにします。機能容量には限りがありますが、コンプライアンスへの依存は避けられません。最も多くの証拠と是正リスクを生み出すシステムに応じて人員を配置し、最終ゲートの前に結果をテストしてください。.
2027年5月までの90日間準備チェックリスト(実践編)
最後の 90日間 これは、救済作戦ではなく、管理された検証期間であるべきです。以下のスケジュールは、基礎作業がほぼ完了した後にのみ使用してください。コアデータマッピングや同意アーキテクチャがまだ未完成の場合は、残りの時間は統合、テスト、および証拠の確定に充てられるため、直ちに経営陣に報告してください。.
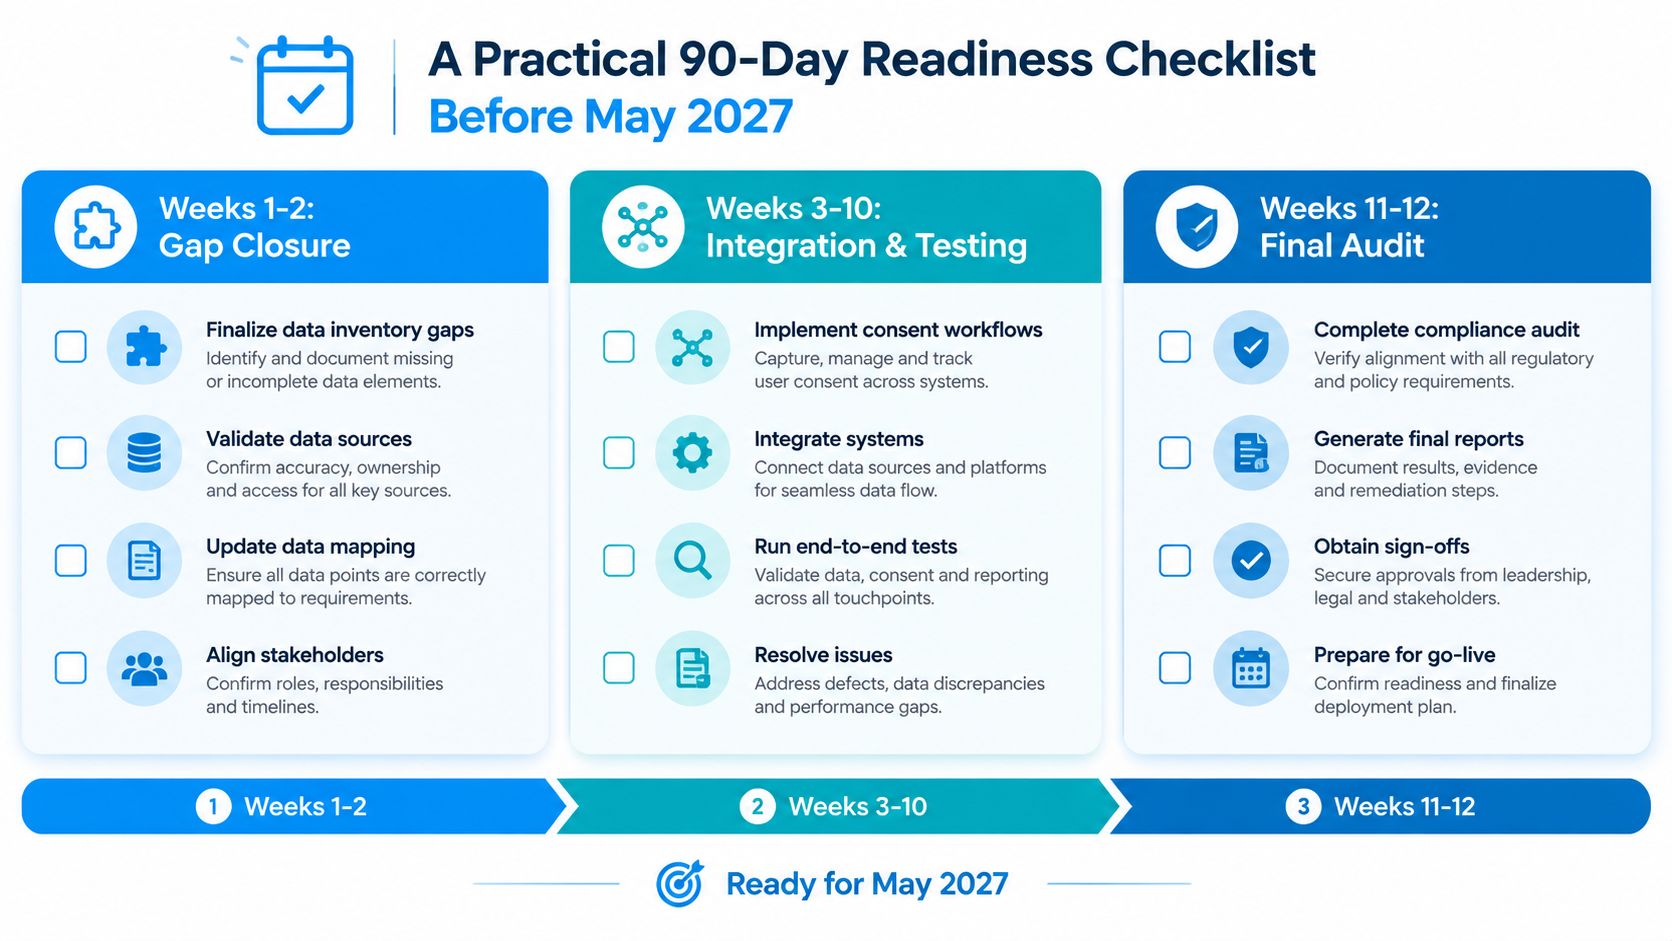
第1週と第2週は、既知のギャップを埋めることに注力する。
- 在庫完了: 特定されていないシステム、ベンダー、受信者、保管場所、および処理目的を解決する。.
- 同意アーキテクチャ: 製品が登録済みの同意管理ツールに依存しているかどうかを確認し、同意の取得、撤回、および領収書の取得をテストしてください。.
- 保持管理: ロックスケジュール、削除トリガー、匿名化ルール、および例外承認。.
- 所有: 未解決の修復項目すべてに担当者を割り当て、作業が滞った場合のエスカレーション経路を設定してください。.
3週目から6週目にかけて、運用モデルを統合する。
処理契約とサプライヤースケジュールを更新する。EUおよび英国における事業運営に関する国境を越えたデータ移転メカニズムとコミュニケーション責任を確認する。最初の通知と詳細なフォローアッププロセスを含む、データ侵害通知スクリプトのリハーサルを行う。.
この段階では、スクリーンショットだけを唯一の証拠として受け入れないでください。各文書をシステム、処理活動、ベンダー、または決定記録にリンクさせてください。.
7週目から10週目、証拠を収集する
- レビューにアクセスする: 役割と特権アクセスに関する証拠をエクスポートし、例外を記録し、期限切れのアクセス許可を閉じます。.
- セキュリティ証明書: 暗号化、バックアップ、監視、脆弱性、およびインシデント対応に関する証拠を保存する。.
- 同意監査証跡: 本番システムが、必要なコンテキスト情報とともに同意イベントをログに記録していることを確認してください。.
- 権利テスト: アクセス、訂正、削除、苦情処理、および指名に関するシナリオを、ワークフロー全体を通して実行します。.
- ベンダー検証: サプライヤーが記録を提供し、合意された経路を通じてインシデントをエスカレーションできることを確認してください。.
第11週と第12週はリハーサルとサインオフを行う。
机上演習を実施し、DPB提出の予行演習を完了させ、準備状況と承認された例外事項について取締役会または執行委員会に承認を求めます。権利要求の処理時間の中央値、侵害訓練の完了時間、同意イベントをログに記録するシステムの割合、未解決の高リスクの発見事項、および管理部門ごとの証拠の入手可能性を追跡します。.
最終決定は証拠に基づいて行われるべきである。経営陣が管理責任者、テスト結果、例外ステータス、および裏付けとなる成果物を確認できない場合、そのプログラムは承認の準備ができていない。.
DilicheckRepは、国際的に事業を展開する組織に対し、EUおよび英国の正式な規制代理サービスを提供しており、規制当局とのコミュニケーションや委任文書の体系的な処理も行っています。DPDP準備プログラムが欧州での事業もサポートする必要がある場合は、こちらをご覧ください。 DilicheckRep その代表者育成インフラが貴社のガバナンスモデルにどのように適合するかを評価する。.
免責事項: 本ガイドは一般的な情報提供のみを目的としており、法的助言を構成するものではありません。EUのデータ保護およびその他の規制要件の適用は、各組織の具体的な状況によって異なります。本情報に依拠したり、法令遵守に関する決定を下したりする前に、必要に応じて適切な法的助言を得てください。.
AIに関するお知らせ: この記事は、AIの支援を受けた専門家によって作成されました。.