
Un responsable produit d'une entreprise SaaS indienne ouvre la feuille de route de conformité et constate 13 mai 2027 Entouré en rouge. Cette date ne correspond pas au moment où le cadre de protection des données personnelles numériques devient un sujet de politique. Il s'agit du moment où l'entreprise doit démontrer que les notifications, le consentement, la gestion des droits, les mesures de sécurité, la conservation des données, les contrôles des fournisseurs et les procédures de gestion des violations de données sont opérationnels en production.
Cela pose un problème pratique. Les équipes chargées de la protection de la vie privée ont besoin de ressources d'ingénierie, le service des achats a besoin de temps pour renégocier les contrats avec les sous-traitants, les équipes de sécurité ont besoin de preuves et les équipes produit devront peut-être reconstruire les processus de consentement et de retrait. Les entreprises qui servent des clients européens doivent également aligner ce travail sur les obligations existantes de l'UE et du Royaume-Uni, plutôt que de créer un autre programme de conformité déconnecté.
La question pertinente n'est pas de savoir si votre organisation dispose d'une politique de protection des données personnelles (DPDP). Il s'agit plutôt de savoir si elle est capable de retracer les données personnelles de leur collecte à leur suppression, de justifier leur traitement, de répondre aux demandes des responsables du traitement, de reconstituer un incident et de démontrer que ses fournisseurs appliquent des mesures de protection équivalentes. C'est ce que les entreprises indiennes devraient faire avant l'échéance de mai 2027 fixée par la DPDP.
Pourquoi l'échéance de mai 2027 pour le DPDP constitue déjà un problème actuel
La date limite est fixée et la période de préparation est limitée. Plusieurs organismes de suivi juridique et analyses sectorielles indiquent que la date de mise en conformité complète avec le DPDP est fixée à 13 mai 2027, exactement 18 mois après la notification des règles DPDP le 13 novembre 2025 (analyse du calendrier et des délais). Le fait de considérer mai 2027 comme le mois de début des travaux crée une confusion entre la date de début des travaux et la date de livraison.
À ce moment-là, votre entreprise doit avoir mis en place des contrôles opérationnels pour Gestion des notifications et du consentement, signalement des violations de données, mesures de sécurité raisonnables, contrôle des données des enfants, gestion des droits et transferts transfrontaliers. Ces contrôles dépendent des systèmes, des contrats, des propriétaires, des tests et des preuves. Une politique de confidentialité rédigée à la dernière minute ne saurait corriger les failles d'une application dépourvue de système de consentement fiable, ni l'absence d'un registre fournisseur permettant d'identifier le flux des données clients.
Convertir la date en dépendances
La direction doit immédiatement traduire l'échéance en plans de travail opérationnels :
- Ingénierie produit : Créer ou modifier les interfaces de collecte, de consentement, de retrait, de préférence et de droits.
- Gouvernance des données : Complétez l'inventaire des flux de données, les enregistrements de finalité, la logique de conservation et les déclencheurs de suppression.
- Sécurité: Démontrer le chiffrement, la gouvernance des accès, la surveillance, la réponse aux incidents et la conservation des journaux.
- Approvisionnement: Examiner les accords de traitement des données et exiger des garanties équivalentes de la part des fournisseurs concernés.
- Aspects juridiques et de conformité : Harmoniser les avis, les contrats, les accords transfrontaliers, les procédures de règlement des griefs et les registres de responsabilité.
- Gouvernance exécutive : Désignez des responsables et considérez les risques non résolus comme des obstacles à la livraison, et non comme de simples observations administratives.
Le fenêtre de mise en œuvre de 18 mois était censé aider les organisations à passer de l'élaboration des politiques à la préparation opérationnelle, mais l'ingénierie et la correction des problèmes par les fournisseurs absorbent ce temps (Alerte réglementaire sur l'application progressiveLes équipes qui attendent le premier trimestre 2027 auront peu de marge de manœuvre en cas d'échec des tests, de retards des fournisseurs, de révision des évaluations d'impact sur la protection des données ou de modifications de l'architecture de consentement.
Règle pratique : Si un contrôle ne peut pas produire de preuves issues d'un système réel, il n'est pas prêt à être appliqué.
Commencez par dresser un inventaire exhaustif de tous les systèmes, fournisseurs, parcours clients et processus métier qui traitent des données personnelles. Ensuite, posez-vous une question pour chaque élément : Qu’est-ce qui doit changer, à qui appartient ce changement et quelles preuves attesteront de son achèvement ? Cet exercice transforme une date lointaine en un plan de livraison précis.
Les trois étapes clés derrière une seule échéance
La mise en œuvre du DPDP suit un calendrier progressif, mais les entreprises doivent l'aborder comme un programme unique d'ingénierie et de gouvernance. Les règles ont été notifiées en novembre 2025. Certaines dispositions sont applicables immédiatement, une autre phase entrera en vigueur ultérieurement. 12 mois, et les obligations substantielles finales atteignent le 18 mois, soit en mai 2027. Le modèle échelonné crée trois étapes de livraison, chacune nécessitant un responsable défini, un plan de test et une traçabilité des preuves. guide des sections et des échéances efficaces définit les sections pertinentes et le calendrier.
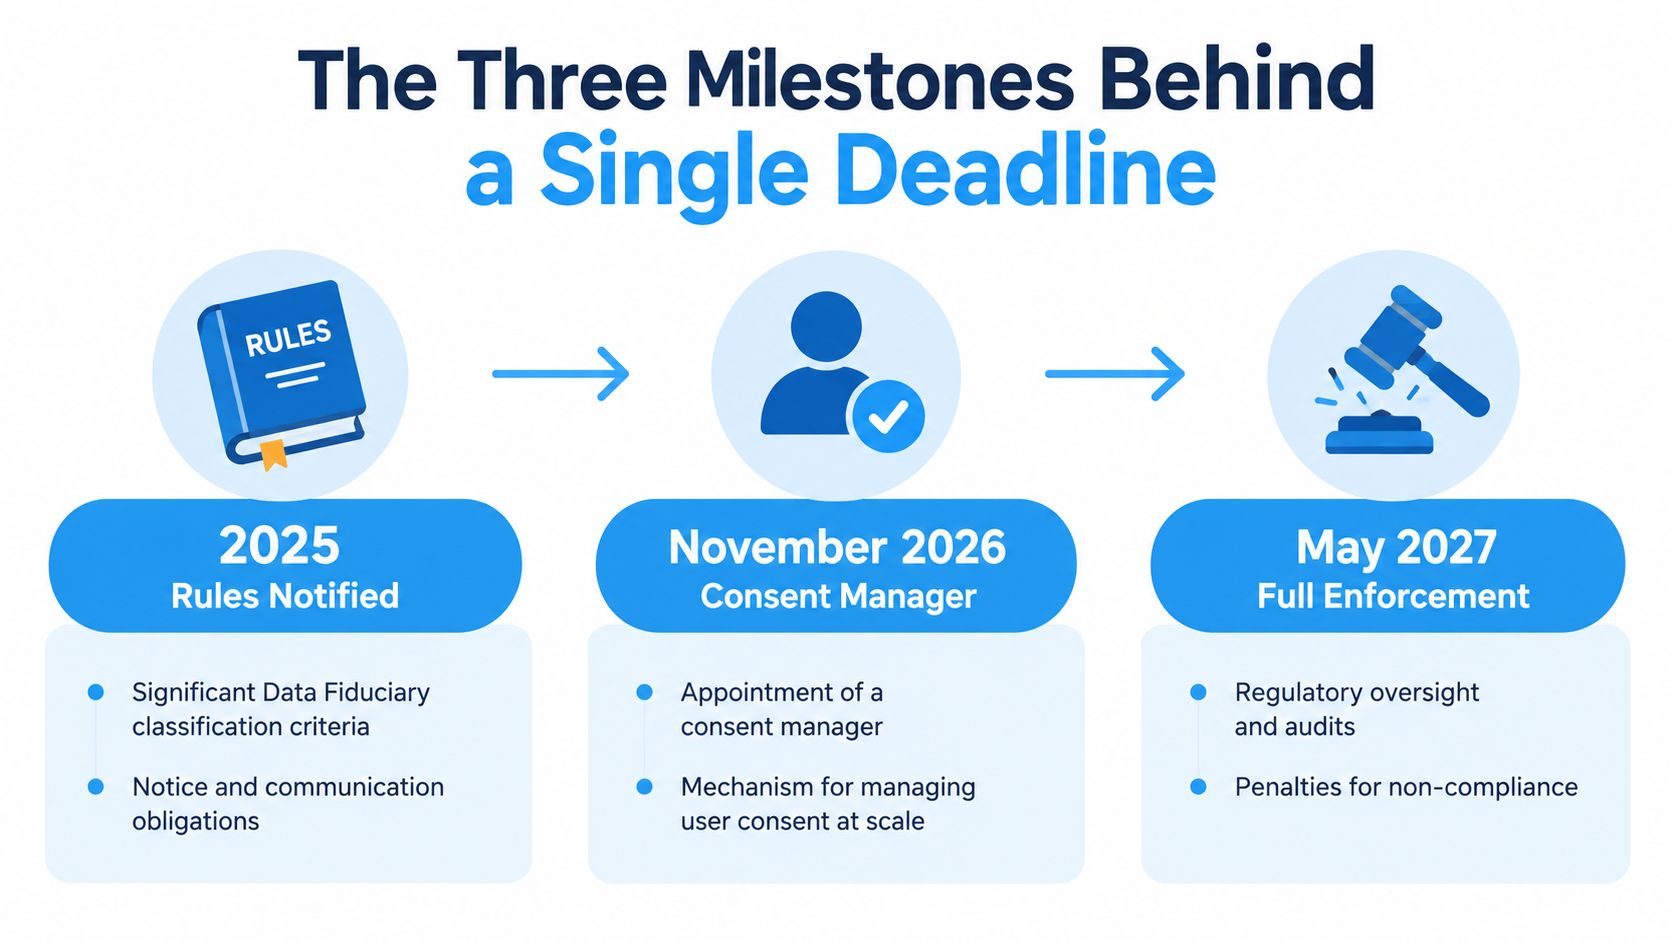
Porte 1, les règles notifiées
Commencez par examiner la classification, l'applicabilité et les dispositions déjà en vigueur. Déterminez si l'organisation relève des obligations fiduciaires relatives aux données importantes, puis établissez la gouvernance nécessaire pour les notifications, le traitement des dossiers, la supervision des fournisseurs et la responsabilisation.
La classification modifie le plan de mise en œuvre. Elle influe sur la gouvernance, l'évaluation, les exigences en matière de rapports et les preuves que la direction doit exiger des équipes chargées de la protection des données et de la sécurité. Considérez cette étape comme un processus actif, et non comme une simple note de service.
Deuxième étape, le jalon du gestionnaire de consentement de novembre 2026
La date la plus importante à venir est 13 novembre 2026, Lorsque l'étape d'enregistrement des gestionnaires de consentement débutera dans le cadre du régime progressif, les produits de consommation, les plateformes publicitaires, les fournisseurs SaaS et les entreprises de commerce électronique devront finaliser leur architecture de consentement avant cette date.
Déterminez si le consentement sera géré directement ou par l'intermédiaire d'un tiers agréé. Examinez les contrats des fournisseurs, testez les intégrations des SDK et des API et vérifiez que les procédures de retrait et de traitement des réclamations conservent une piste d'audit fiable. Cette décision a également des répercussions sur les systèmes destinés aux utilisateurs de l'UE et du Royaume-Uni ; les équipes doivent donc éviter de concevoir un processus de consentement réservé à l'Inde, ce qui nécessiterait ultérieurement une refonte coûteuse.
Troisième étape : conformité de fond complète
Le 13 mai 2027 Cette étape couvre les obligations opérationnelles essentielles. L'organisation doit alors démontrer que son modèle opérationnel fonctionne sur l'ensemble des systèmes de production, en fournissant des éléments probants à l'appui des examens et des mesures correctives.
Planifiez à rebours à partir de chaque étape. L'architecture de consentement devrait être validée en novembre 2026. Le modèle opérationnel complet, y compris sa gouvernance, sa technologie et ses dépendances en matière de conformité transfrontalière, devrait être validé en mai 2027.
Mettre en place des mesures de sécurité qui résistent à un audit
La préparation en matière de sécurité du DPDP doit figurer dans le backlog d'ingénierie et le plan d'audit interne. Les règles de 2025 exigent des garanties raisonnables qui incluent Chiffrement des données en transit et au repos, contrôles d'accès stricts, masquage ou anonymisation le cas échéant, surveillance des accès et des activités de traitement, conservation des journaux pendant un an, procédures de réponse aux incidents et garanties équivalentes dans les contrats de sous-traitance (Guide des mesures de sécurité DPDP).
Une politique de confidentialité peut décrire ces contrôles, mais elle ne peut s'y substituer. Un auditeur, un client, un organisme de réglementation ou une enquête interne examinera les enregistrements de configuration, les historiques d'accès, les éléments relatifs aux incidents, les évaluations des fournisseurs et les preuves de modification.
Construisez la pile de contrôle
Commencez par le chiffrement et la gestion des clés. Documentez les référentiels contenant des données personnelles, la manière dont le chiffrement est activé, les personnes autorisées à accéder aux clés, la procédure de contrôle d'accès et les conséquences du renouvellement d'une clé ou d'un identifiant. Évitez de considérer les paramètres par défaut d'un fournisseur de services cloud comme une description exhaustive des contrôles. Vos preuves doivent établir un lien entre le paramètre et l'activité de traitement concernée.
Le contrôle d'accès exige la même rigueur. Utilisez des permissions basées sur les rôles, supprimez les comptes inactifs, séparez les privilèges d'administration et consignez des revues périodiques du principe du moindre privilège. Le responsable du contrôle doit être désigné, le résultat de la revue doit être archivé et les exceptions doivent faire l'objet d'une décision d'expiration ou de correction.
La journalisation est un facteur qui rend de nombreux programmes invérifiables. Centralisez les journaux d'accès et de traitement, protégez-les contre toute modification non autorisée et assurez-vous que leur conservation est effective pendant la période requise. Les équipes de sécurité doivent relier les sources de journaux aux systèmes répertoriés dans l'inventaire des données, afin qu'un intervenant en cas d'incident puisse identifier les preuves pertinentes sans avoir à effectuer une recherche manuelle dans chaque environnement.
Indiquez clairement la propriété des preuves.
Attribuer la propriété des preuves aux personnes qui mettent en œuvre chaque contrôle :
- Ingénierie de sécurité : Configuration du chiffrement, gestion des clés, correction des vulnérabilités et surveillance de la sécurité.
- Gestion des identités et des accès : Examens des rôles, registres d'accès privilégiés et contrôles des arrivées, des mouvements et des départs.
- Ingénierie de plateforme : sauvegardes, tests de restauration, pipelines de journaux et paramètres de rétention.
- Risques liés à l'approvisionnement et aux fournisseurs : Évaluations des processeurs, clauses contractuelles et suivi des mesures correctives.
- Gouvernance de la confidentialité : Cartographie des contrôles, exceptions et liens entre les mesures de protection et les finalités du traitement.
Les éléments probants d'audit doivent être recueillis dans le cadre des opérations courantes et non rassemblés au cours d'une enquête.
Pour les entreprises opérant sur les marchés européens, la gouvernance de la sécurité peut également recouper des obligations plus larges en matière de cybersécurité. Lorsque ce rôle est pertinent pour le modèle opérationnel européen de l'organisation, les équipes peuvent examiner un Représentant de l'UE pour la conformité à la directive NIS2 Dans le cadre de leur évaluation de la conformité, l'important n'est pas d'ajouter un logo supplémentaire au registre de conformité, mais de mettre en place un environnement de contrôle traçable permettant de garantir la protection des données et des preuves, l'assurance client et le respect des exigences européennes applicables.
Cartographie des flux de données, du consentement et des flux de travail relatifs aux droits
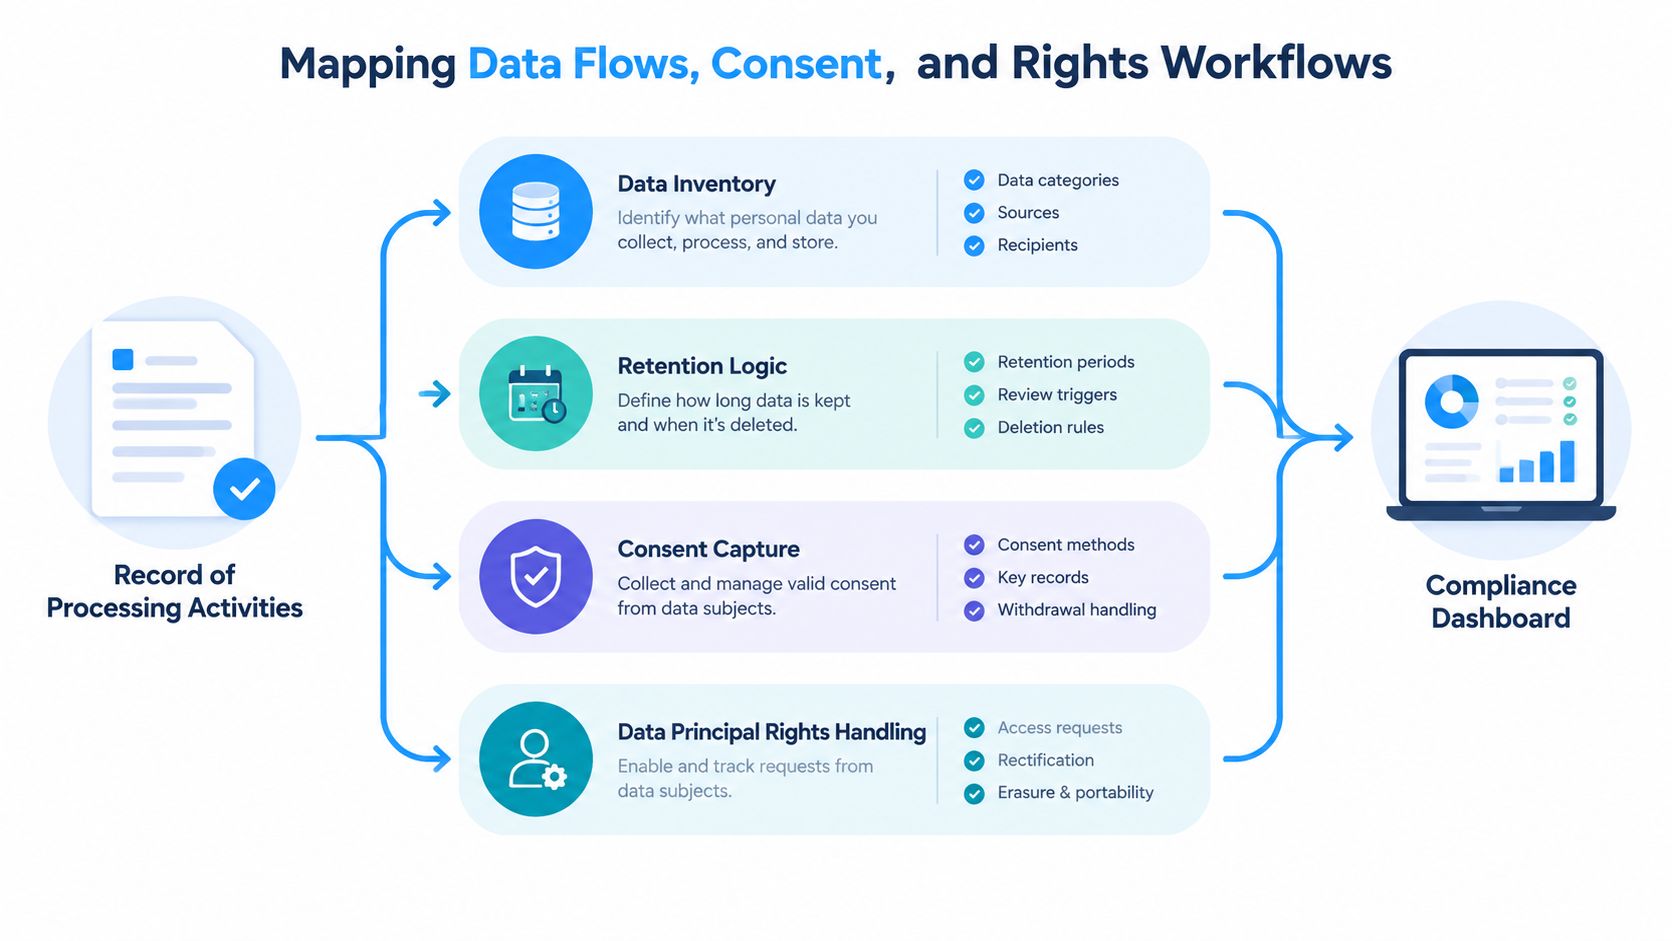
Un client retire son consentement via l'application, mais un outil d'analyse, une plateforme de support et une base de données fournisseur continuent de traiter les mêmes données. Ce problème provient généralement d'une incohérence dans les inventaires, les enregistrements de consentement, les calendriers de conservation et les files d'attente de droits. Il est impératif de les considérer comme une infrastructure d'ingénierie et de gouvernance unique, sans quoi l'entreprise ne pourra pas prouver ce qui s'est passé dans son environnement.
Commencez par un Registre des activités de traitement Registre de style. Pour chaque activité de traitement, consigner la catégorie de données personnelles, la finalité, le lieu de stockage, le destinataire, la durée de conservation, le déclencheur de suppression ou d'anonymisation et le responsable du traitement.
Consigner le consentement comme preuve
Une simple case à cocher ne constitue pas un système de consentement. Conservez le texte exact de l'avis ou du consentement affiché, l'identifiant principal des données, l'horodatage, la finalité, le canal de collecte et toute mention de retrait ultérieur. Associez ce reçu à l'activité de traitement et aux systèmes qui en dépendent.
Testez les scénarios complexes, pas seulement les parcours réussis. Les équipes produit doivent tester le consentement partiel, le retrait du consentement après partage de données, la fermeture de compte, les modifications de consentement sur différents appareils et les échecs de synchronisation avec les fournisseurs. Si la plateforme ne peut pas retracer le traitement d'un enregistrement de consentement, le service juridique ne pourra pas justifier le processus.
L'échéance de novembre 2026 pour le Gestionnaire de consentement rend cette intégration urgente. Les entreprises doivent identifier les parcours de consentement qui doivent être connectés à un Gestionnaire de consentement et concevoir les interfaces, les enregistrements et le modèle de propriété avant que cette dépendance ne devienne un obstacle au déploiement.
Automatiser la gestion des droits
Les demandes d'accès, de rectification, d'effacement, de réclamation et de nomination nécessitent des canaux de réception définis et des processus responsables. Intégrez la vérification d'identité à la réception des demandes, définissez un délai de réponse (SLA), acheminez les demandes vers les responsables système et signalez les exceptions lorsqu'un système source ne peut pas traiter la demande.
La logique de conservation des données doit être exécutable. Chaque catégorie de données doit avoir un cycle de vie précisant quand les données sont conservées, examinées, supprimées ou anonymisées. Ces règles doivent être intégrées aux flux de travail relatifs aux droits et aux violations, notamment aux processus de notification immédiats et aux rapports de suivi. 72 heures.
Là où la représentation de l'UE s'inscrit dans le même modèle opérationnel, un Représentant RGPD de l'UE Peut fournir une désignation officielle au niveau de l'UE pour les opérations transfrontalières concernées. Il convient de lier le dossier de nomination au processus de traitement et au flux de communication, plutôt que de le traiter comme un document juridique isolé.
Comment DPDP répond aux obligations de conformité de l'UE et du Royaume-Uni
Une entreprise SaaS indienne peut satisfaire aux exigences de la DPDP et pourtant ne pas respecter ses obligations européennes. La DPDP ne remplace ni le RGPD de l'UE, ni le RGPD du Royaume-Uni, ni la loi européenne sur l'IA. Les entreprises commercialisant leurs produits en Europe doivent élaborer une stratégie de protection des données. modèle de mandat unifié: des contrôles d'ingénierie et de gouvernance partagés pour les exigences communes, avec des règles spécifiques à chaque juridiction lorsque les régimes divergent.
Une entreprise indienne proposant des services à des personnes résidant dans l'UE doit désigner un représentant au titre de l'article 27, sauf si elle peut confirmer qu'aucun seuil territorial du RGPD ne s'applique à ses traitements de données. Les entreprises évaluant ce seuil peuvent consulter ce guide. la question de savoir si le RGPD s'applique aux entreprises indiennes Dans le cadre de leur analyse préliminaire, une évaluation rigoureuse similaire est requise par le RGPD britannique pour tout traitement de données impliquant des personnes au Royaume-Uni. Les fournisseurs d'IA doivent également évaluer leurs obligations de représentation au titre de la loi européenne sur l'IA, en plus de leurs responsabilités au titre du RGPD.
Partager l'épine dorsale opérationnelle
Un inventaire unique des données permet de centraliser les enregistrements DPDP, les enregistrements de traitement RGPD, les évaluations de la connaissance client et les évaluations des transferts. Un accusé de réception de consentement partagé préserve les preuves tout au long du processus d'information et de consentement. Un arbre de gestion des incidents commun permet d'orienter les incidents vers les services de sécurité, de protection des données, les clients concernés et les autorités compétentes, conformément à la réglementation applicable.
Les bases légales ne seront pas toujours identiques. La conception du consentement et des notifications DPDP peut ne pas satisfaire à toutes les exigences légales du RGPD. Les droits des personnes concernées peuvent différer de ceux de l'UE ou du Royaume-Uni, tandis que les exigences relatives aux données des enfants et aux transferts transfrontaliers nécessitent une analyse distincte. Il est préférable de mettre en place une couche de contrôle unique, puis de configurer une logique de décision spécifique à chaque juridiction, plutôt que de maintenir des systèmes disjoints.
| Obligation | Loi DPDP | RGPD de l'UE | RGPD au Royaume-Uni |
|---|---|---|---|
| Transparence | Des avis clairs et la gestion du consentement pour le traitement applicable | Obligations d'information et avis de traitement transparent | Obligations de transparence équivalentes dans le cadre du Royaume-Uni |
| justification du traitement | Consentement et autres motifs autorisés en vertu du DPDP | Plusieurs fondements juridiques, notamment le consentement, le contrat et les intérêts légitimes | Plusieurs bases légales dans le cadre du RGPD britannique conservé |
| Archives et gouvernance | Cartographie des données, responsabilisation, mesures de protection et obligations fiduciaires applicables | ROPA, responsabilisation, analyses d'impact relatives à la protection des données (AIPD) lorsque cela est requis et contrôles de gouvernance | ROPA, responsabilisation, analyses d'impact relatives à la protection des données (AIPD) lorsque cela est requis et contrôles de gouvernance |
| Opérations relatives aux droits | Flux de travail relatifs aux droits des principaux responsables des données pour les demandes applicables | Accès, rectification, effacement, limitation du traitement, opposition et droits connexes | Droits comparables à ceux de l'administration réglementaire spécifique au Royaume-Uni |
| transferts internationaux | Règles de transfert transfrontalier du DPDP et restrictions gouvernementales | Mécanismes et garanties de transfert, y compris les accords de clauses contractuelles types (CCT) le cas échéant. | Mécanismes et garanties de transfert du Royaume-Uni, y compris les dispositions spécifiques au Royaume-Uni |
| Représentation | Cela dépend du rôle DPDP de l'organisation et des exigences applicables | Évaluation représentative au titre de l'article 27 pour les organisations non membres de l'UE concernées | Évaluation des représentants britanniques pour les organisations non britanniques concernées |
Pour une entreprise sans présence sur le marché, une service de représentation réglementaire de l'UE peut s'intégrer à son modèle de gouvernance transfrontalière. Cela ne transfère pas la responsabilité de la conformité. L'entreprise a toujours besoin d'un inventaire précis, de contrats exécutoires, de décisions documentées et de preuves démontrant le respect de chaque obligation. La représentation doit être liée à ces documents opérationnels et non figurer dans un dossier juridique distinct.
Réponse aux violations de données et conservation des preuves : une posture mesurable
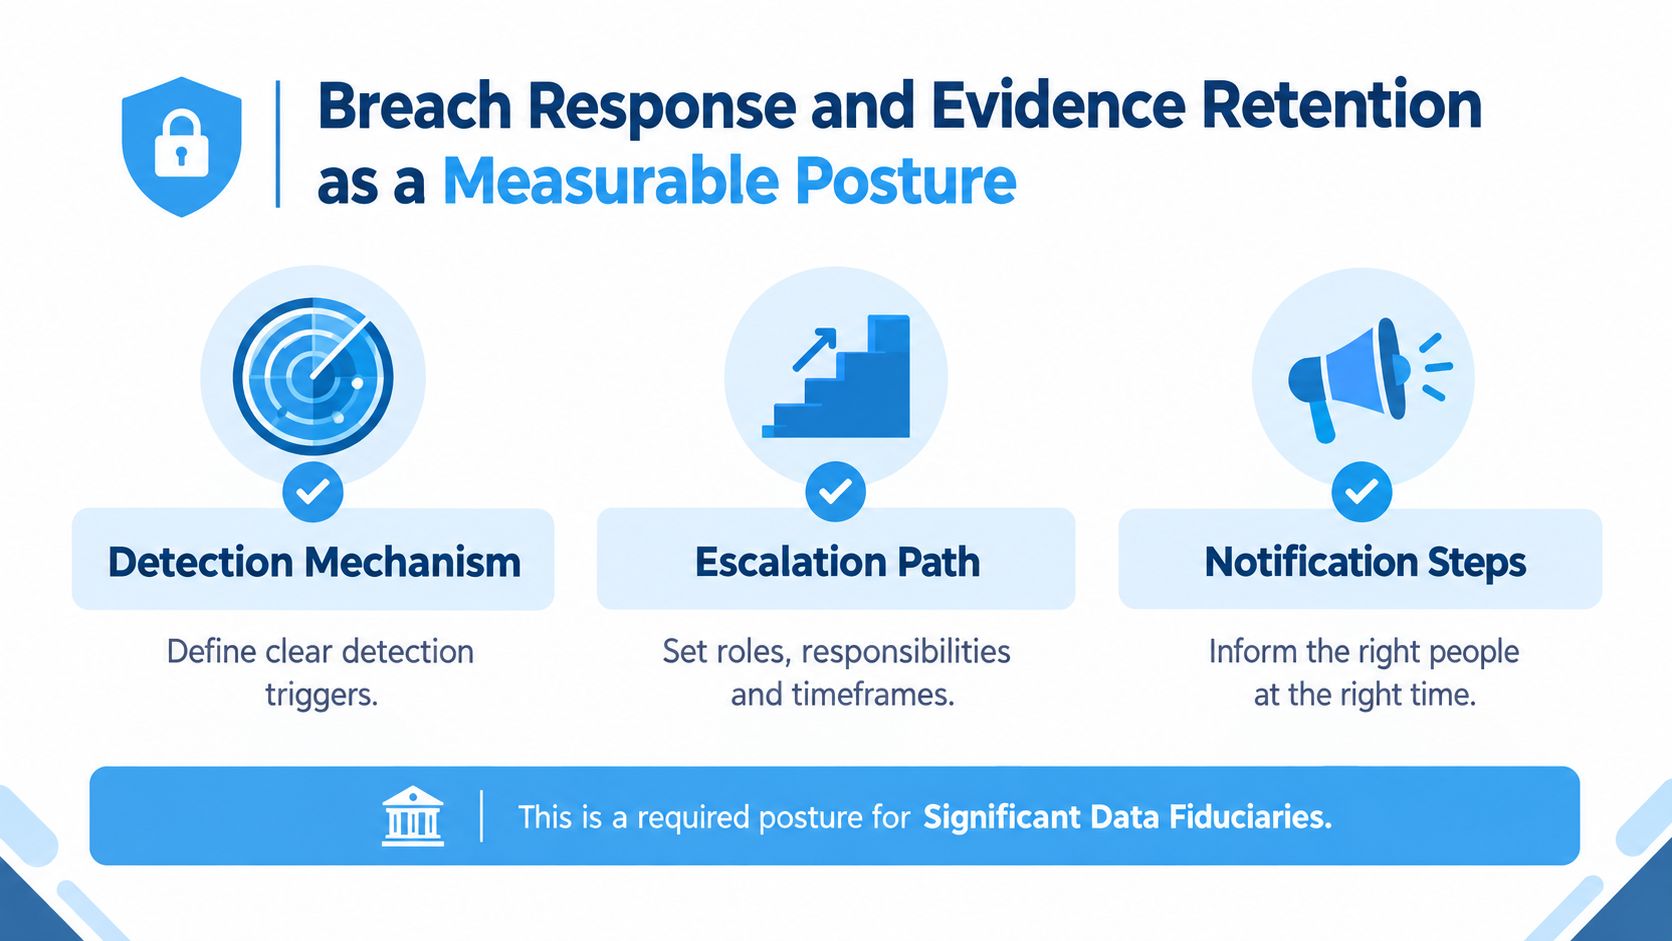
Un plan de réponse aux violations de données ne doit pas se limiter à un simple PDF sans avoir été mis en pratique. Conformément aux lignes directrices relatives à la mise en œuvre du RGPD, la notification d'une violation de données à l'autorité de protection des données (DPDC) nécessite une notification initiale. sans plus tarder, suivi d'un rapport détaillé à l'intérieur 72 heures. Cela fait de la détection, de la classification, de l'escalade et de la préservation des preuves des éléments essentiels de la conformité.
Votre procédure de gestion des incidents doit identifier le moment où l'organisation prend connaissance d'une violation de données potentiellement grave. Le délai d'intervention ne doit pas dépendre de la finalisation de l'analyse des causes profondes. Désignez un responsable de la gestion des incidents, définissez les personnes habilitées à classifier un événement, préparez des modèles de notification et documentez la procédure de contact des responsables des données concernés et du conseil d'administration.
Préservez le sentier de reconstruction
Les journaux d'analyse forensique, les enregistrements d'accès, les alertes, les tickets, les décisions, les communications et les artefacts système doivent être stockés de manière inviolable. Il convient de définir des procédures de conservation légale pour les preuves pertinentes et d'empêcher que leur suppression systématique ne compromette la chronologie nécessaire à une enquête du conseil d'administration, à une question client ou à une réclamation du responsable du traitement des données.
Mesurer le processus à l'aide d'indicateurs opérationnels :
- Détection: Avec quelle rapidité l'équipe identifie-t-elle un incident suspecté ?
- Endiguement: À quelle vitesse le responsable des opérations peut-il limiter l'exposition supplémentaire ?
- Triage: Les incidents sont-ils classés dans la plage horaire cible de l'organisation ?
- Notification: L'équipe peut-elle préparer et approuver les avis requis sans retard évitable ?
- Qualité de l'exercice : Les exercices sur table permettent-ils de révéler des responsables mal identifiés, des journaux manquants ou des lacunes dans la procédure d'escalade des fournisseurs ?
Un programme de gestion des incidents bien rodé permet de prouver ce qui s'est passé, quand cela s'est produit, qui a décidé de quoi et quels contrôles ont été activés.
Les entreprises indiennes qui servent des clients européens devraient également intégrer ce processus à leur modèle de communication avec leurs clients et les autorités de réglementation. Les équipes chargées de la révision des clauses contractuelles et des procédures d'escalade peuvent également consulter ce guide. éviter le piège des violations de données de 72 heures dans les accords de traitement des données.Le cas échéant, services de conformité au RGPD de l'UE peut compléter la gouvernance interne des incidents, mais aucun service externe ne peut compenser l'absence de journaux ou une procédure d'escalade non testée.
Scénario de préparation sur 12 mois pour une entreprise indienne en pleine croissance
Prenons l'exemple d'une entreprise SaaS indienne fictive avec 250 employés, L'entreprise, qui dessert des clients en Inde, dans l'UE et au Royaume-Uni, apprend en mai 2026 que la mise en place du Gestionnaire de consentement est imminente. Bien qu'elle dispose d'un responsable de la protection des données, d'une équipe de sécurité et d'ingénieurs produits, les enregistrements de consentement sont dispersés entre les bases de données applicatives, une plateforme de support client et des outils marketing.
Le fondateur réalloue deux ingénieurs et le responsable de la protection de la vie privée Cette décision, qui concerne les travaux sur les fonctionnalités principales, engendre des pressions commerciales. Reporter ces travaux obligerait l'entreprise à repenser simultanément les procédures de consentement, de conservation des données, les contrats avec les fournisseurs et la gestion des preuves d'incidents.
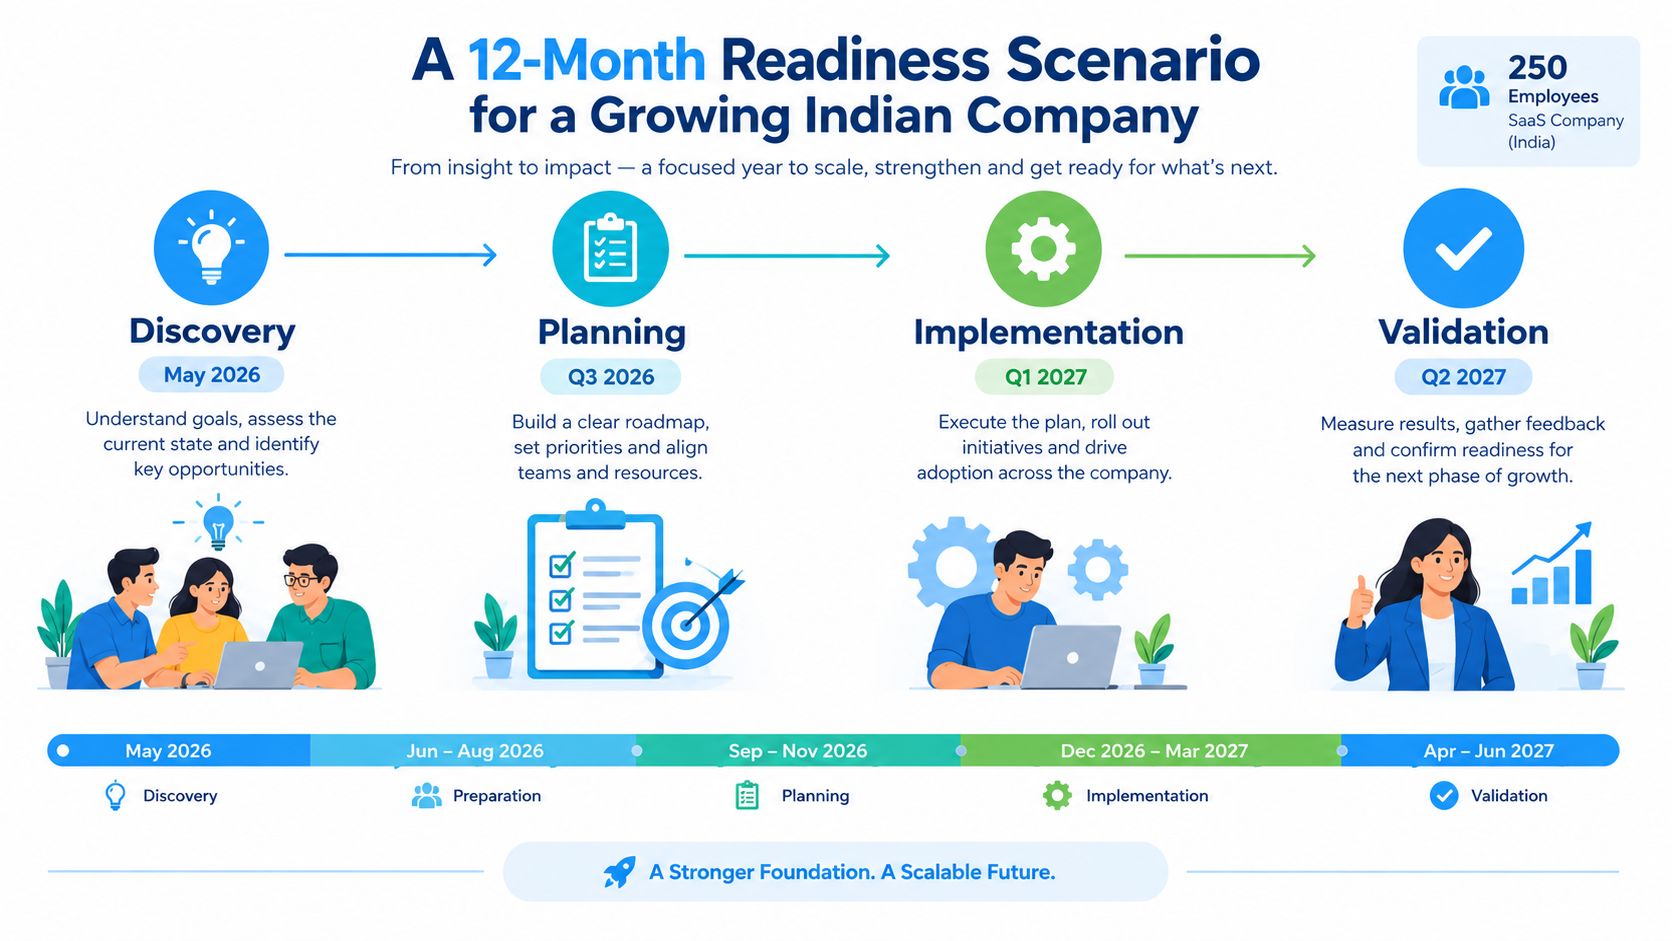
Séquencer le travail en fonction des dépendances
En juillet, l'entreprise finalise son inventaire des flux de données et découvre qu'une intégration commerciale transmet des informations de compte à un fournisseur non mentionné dans la documentation de confidentialité initiale. En août, elle modifie les règles de conservation et associe les déclencheurs de suppression à la clôture du compte client, à l'expiration du contrat et aux enregistrements du support.
En septembre, l'équipe a reconnu avoir sous-investi dans la journalisation du consentement. Le produit peut recueillir le consentement, mais il ne peut pas conserver de manière fiable la version de la notification affichée ni propager le retrait du consentement à tous les outils en aval. Les ingénieurs corrigent le modèle de reçu avant de reconstruire l'interface utilisateur.
Le mois d'octobre est consacré aux exercices de simulation d'incidents de sécurité. Ces exercices révèlent que l'ingénieur sécurité d'astreinte peut détecter un incident, mais ignore qui est responsable des communications du conseil d'administration. L'entreprise désigne un responsable de la gestion des incidents et met en place une procédure d'escalade impliquant les services juridiques, de sécurité, de relation client et les fournisseurs concernés.
Utilisez les premiers mois de 2027 pour l'intégration.
En janvier, le service des achats met à jour les accords de traitement des données et la documentation relative aux transferts transfrontaliers pour les opérations clients au sein de l'UE et du Royaume-Uni. Le responsable de la protection des données teste ensuite l'automatisation de la gestion des droits d'accès à travers l'application, la plateforme de support, l'environnement de sauvegarde et les principaux fournisseurs.
En avril, l'entreprise effectue un test de notification auprès du DPB, examine les preuves avec ce dernier et consigne les exceptions non résolues. Son principal atout ne réside pas dans une politique peaufinée, mais dans le flux de travail automatisé de gestion des droits, qui offre à l'équipe chargée de la protection des données un historique des demandes traçable et attribue des tâches claires aux responsables système.
Ce scénario met en évidence le compromis : la capacité fonctionnelle est limitée, mais les dépendances de conformité sont incontournables. Il convient d’affecter les ressources humaines aux systèmes présentant le plus grand risque en termes de preuves et de corrections, puis de tester le résultat avant la validation finale.
Liste de contrôle pratique pour se préparer dans les 90 jours précédant mai 2027
La finale 90 jours Il s'agit d'une période de validation contrôlée, et non d'une opération de sauvetage. N'utilisez le calendrier ci-dessous qu'une fois les travaux préparatoires substantiellement achevés. Si la cartographie des données essentielles ou l'architecture de consentement font encore défaut, signalez-le immédiatement à la direction, car le temps restant est consacré à l'intégration, aux tests et à la validation des éléments probants.
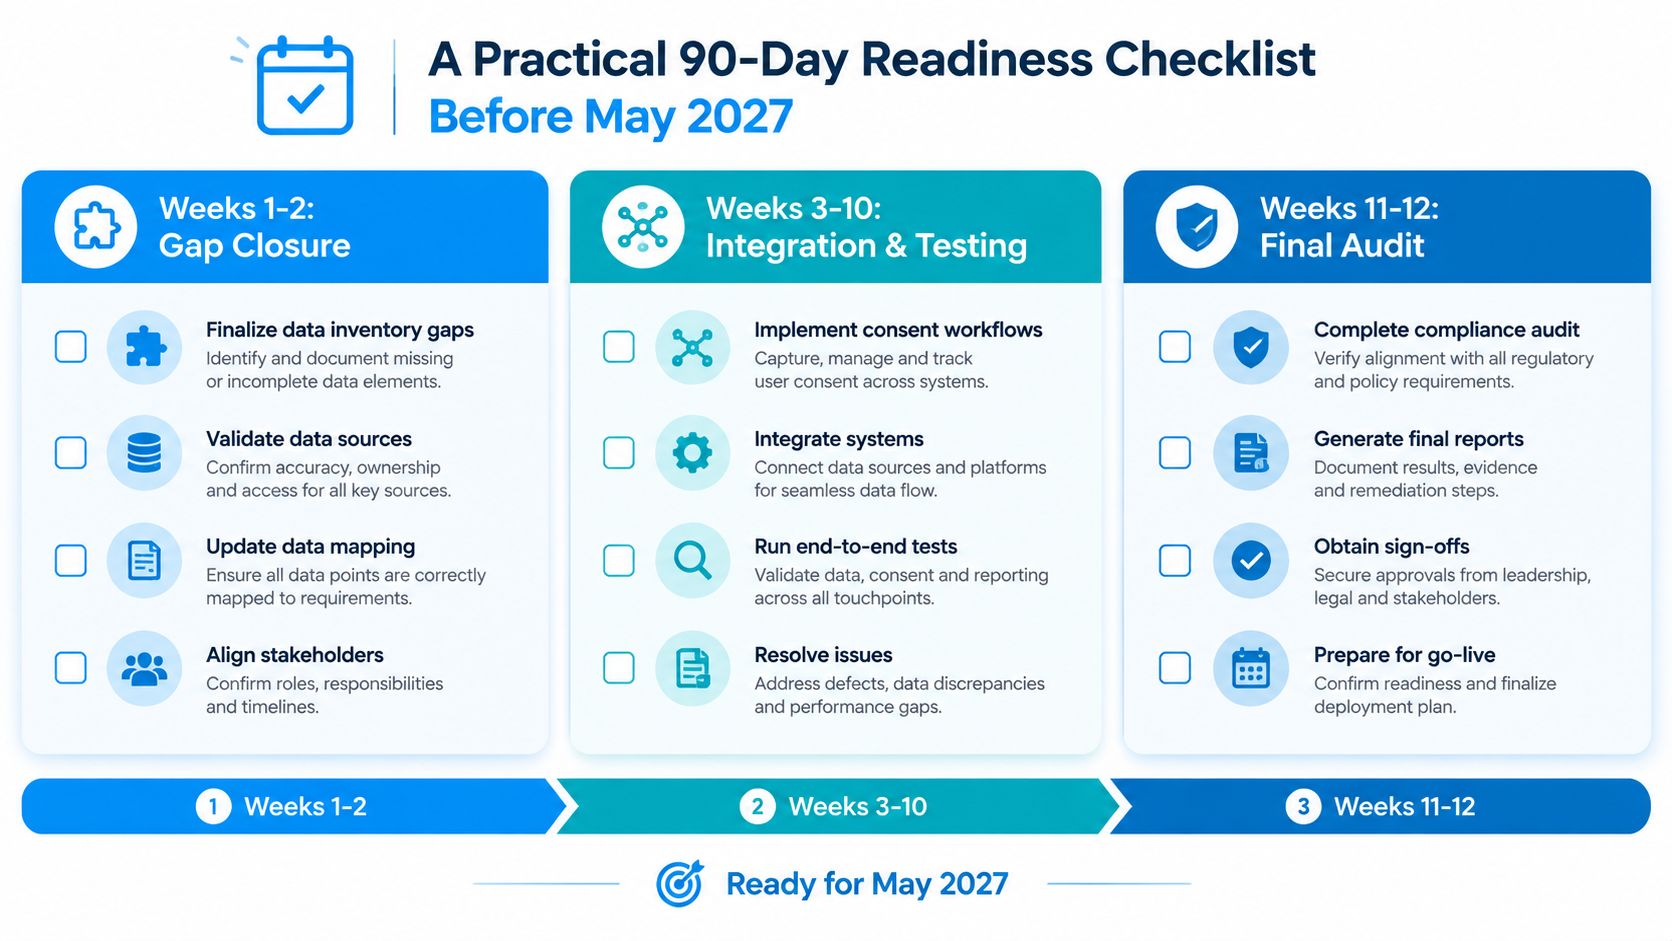
Semaines une et deux, combler les lacunes connues
- Inventaire terminé : Résoudre les problèmes liés aux systèmes, fournisseurs, destinataires, emplacements de stockage et finalités de traitement non identifiés.
- Architecture du consentement : Vérifiez si le produit utilise un gestionnaire de consentement enregistré et testez la capture, le retrait et la récupération du reçu.
- Contrôle de la rétention : Planification des verrous, déclencheurs de suppression, règles d'anonymisation et approbations d'exceptions.
- Possession: Attribuez un responsable désigné à chaque élément de correction ouvert et définissez une procédure d'escalade pour les tâches bloquées.
Semaines trois à six, intégrer le modèle opérationnel
Mettre à jour les accords de traitement et les calendriers des fournisseurs. Confirmer le mécanisme de transfert transfrontalier et les responsabilités en matière de communication pour les opérations au sein de l'UE et au Royaume-Uni. Répéter les procédures de notification de violation de données, y compris la notification initiale et le processus de suivi détaillé.
À ce stade, les captures d'écran ne constituent pas l'unique preuve. Chaque document doit être associé à un système, une activité de traitement, un fournisseur ou une décision.
Semaines sept à dix, recueillir des preuves
- Accédez aux avis : Exporter les preuves de rôle et d'accès privilégié, enregistrer les exceptions et fermer les autorisations obsolètes.
- Attestations de sécurité : Préservez les preuves relatives au chiffrement, aux sauvegardes, à la surveillance, aux vulnérabilités et aux interventions en cas d'incident.
- Piste d'audit du consentement : Vérifiez que les systèmes de production enregistrent les événements de consentement avec le contexte requis.
- Tests de droits : Exécuter les scénarios d'accès, de correction, d'effacement, de réclamation et de nomination tout au long du flux de travail.
- Validation du fournisseur : Vérifiez que les fournisseurs peuvent fournir des enregistrements et signaler les incidents par le biais du canal convenu.
Semaines onze et douze, répétitions et validation
Organisez un exercice de simulation, effectuez un test à blanc de soumission au DPB et demandez au conseil d'administration ou au comité exécutif de valider l'état de préparation et les exceptions acceptées. Suivez le délai médian de traitement des demandes de droits, la durée des exercices de simulation de violation de données, le pourcentage de systèmes enregistrant les événements de consentement, les anomalies à haut risque non résolues et la disponibilité des preuves par contrôle.
La décision finale doit être fondée sur des preuves. Si la direction ne peut pas identifier le responsable du contrôle, consulter le résultat du test, le statut de l'exception et les documents justificatifs, le programme n'est pas prêt à être validé.
DilicheckRep assure une représentation réglementaire officielle auprès des autorités européennes et britanniques pour les organisations opérant à l'international, incluant la gestion structurée des communications réglementaires et des documents de mandat. Si votre programme de préparation au DPDP doit également prendre en charge les opérations européennes, consultez [lien manquant]. DilicheckRep pour évaluer comment son infrastructure de représentation s'adapte à votre modèle de gouvernance.
Clause de non-responsabilité: Ce guide est fourni à titre d'information générale uniquement et ne constitue pas un avis juridique. L'application du règlement européen sur la protection des données et des autres exigences réglementaires dépend de la situation particulière de chaque organisation. Il est conseillé de consulter un avocat si nécessaire avant de se fier à ces informations ou de prendre des décisions en matière de conformité.
Avis de l'IA : Cet article a été rédigé par un expert avec l'aide de l'IA.