
आपकी बोस्टन स्थित SaaS कंपनी ने बर्लिन में अपना पहला ग्राहक हासिल किया। प्रोडक्ट टीम ने पहले ही उस वर्कस्पेस को एनालिटिक्स, सपोर्ट, बिलिंग और अमेरिका स्थित बैकअप सिस्टम से जोड़ दिया है। तभी ग्राहक ने डेटा एक्सेस का अनुरोध किया, और कंपनी के संस्थापकों को पता चला कि यूरोपीय संघ में कार्यालय न होना असली समस्या नहीं है। असली समस्या यह है कि क्या आपका व्यवसाय GDPR के क्षेत्रीय दायरे में आता है।.
यदि आप पूछ रहे हैं कि GDPR अमेरिकी कंपनियों पर लागू होता है, इसका सीधा सा जवाब है, हां, कभी-कभी। कोई अमेरिकी कंपनी GDPR के दायरे में आ सकती है यदि वह यूरोपीय संघ के लोगों को सामान या सेवाएं प्रदान करती है या वहां उनके व्यवहार की निगरानी करती है। कई मामलों में, इससे यह सवाल भी उठता है कि क्या कंपनी को किसी अधिकृत व्यक्ति को नियुक्त करना होगा। अनुच्छेद 27 यूरोपीय संघ प्रतिनिधि.
यह गाइड बताती है कि कब अमेरिकी कंपनियों के लिए GDPR प्रासंगिक हो जाता है, क्या अनुच्छेद 27 वास्तव में क्या आवश्यक है, और एक कारगर अनुपालन कार्यक्रम बनाने के लिए व्यावहारिक कदम क्या हैं।.
क्या GDPR अमेरिकी कंपनियों पर लागू होता है?
जी हां, GDPR किसी अमेरिकी कंपनी पर लागू हो सकता है, भले ही उसका यूरोपीय संघ में कोई कार्यालय, कर्मचारी या सर्वर न हो। एक अमेरिकी व्यवसाय सामान्य विकास निर्णयों के माध्यम से GDPR के दायरे में आ सकता है। आप एक यूरोपीय लैंडिंग पेज लॉन्च कर सकते हैं, यूरोपीय संघ में ग्राहकों को स्वीकार कर सकते हैं, वहां आने वाले आगंतुकों के लिए विज्ञापन को वैयक्तिकृत कर सकते हैं, या अपने उत्पाद पर उनके व्यवहार का विश्लेषण कर सकते हैं।.
GDPR लागू है 25 मई 2018. मार्च 2025 तक, यूरोपीय संघ के डेटा संरक्षण अधिकारियों ने लगभग जारी कर दिया था। GDPR के तहत 5.65 बिलियन यूरो का जुर्माना, अमेरिका स्थित कंपनियों का हिस्सा लगभग इतना ही है। 83%, या लगभग €4.68 बिलियन, उस कुल योग में से, के अनुसार अमेरिकी कंपनियों के खिलाफ GDPR के तहत लगाए गए जुर्माने का विश्लेषण. इन आंकड़ों का यह मतलब नहीं है कि हर स्टार्टअप को तुरंत जुर्माना भरना पड़ेगा। लेकिन ये आंकड़े यह जरूर दिखाते हैं कि अमेरिका में मुख्यालय होना कोई व्यावहारिक बचाव नहीं है।.
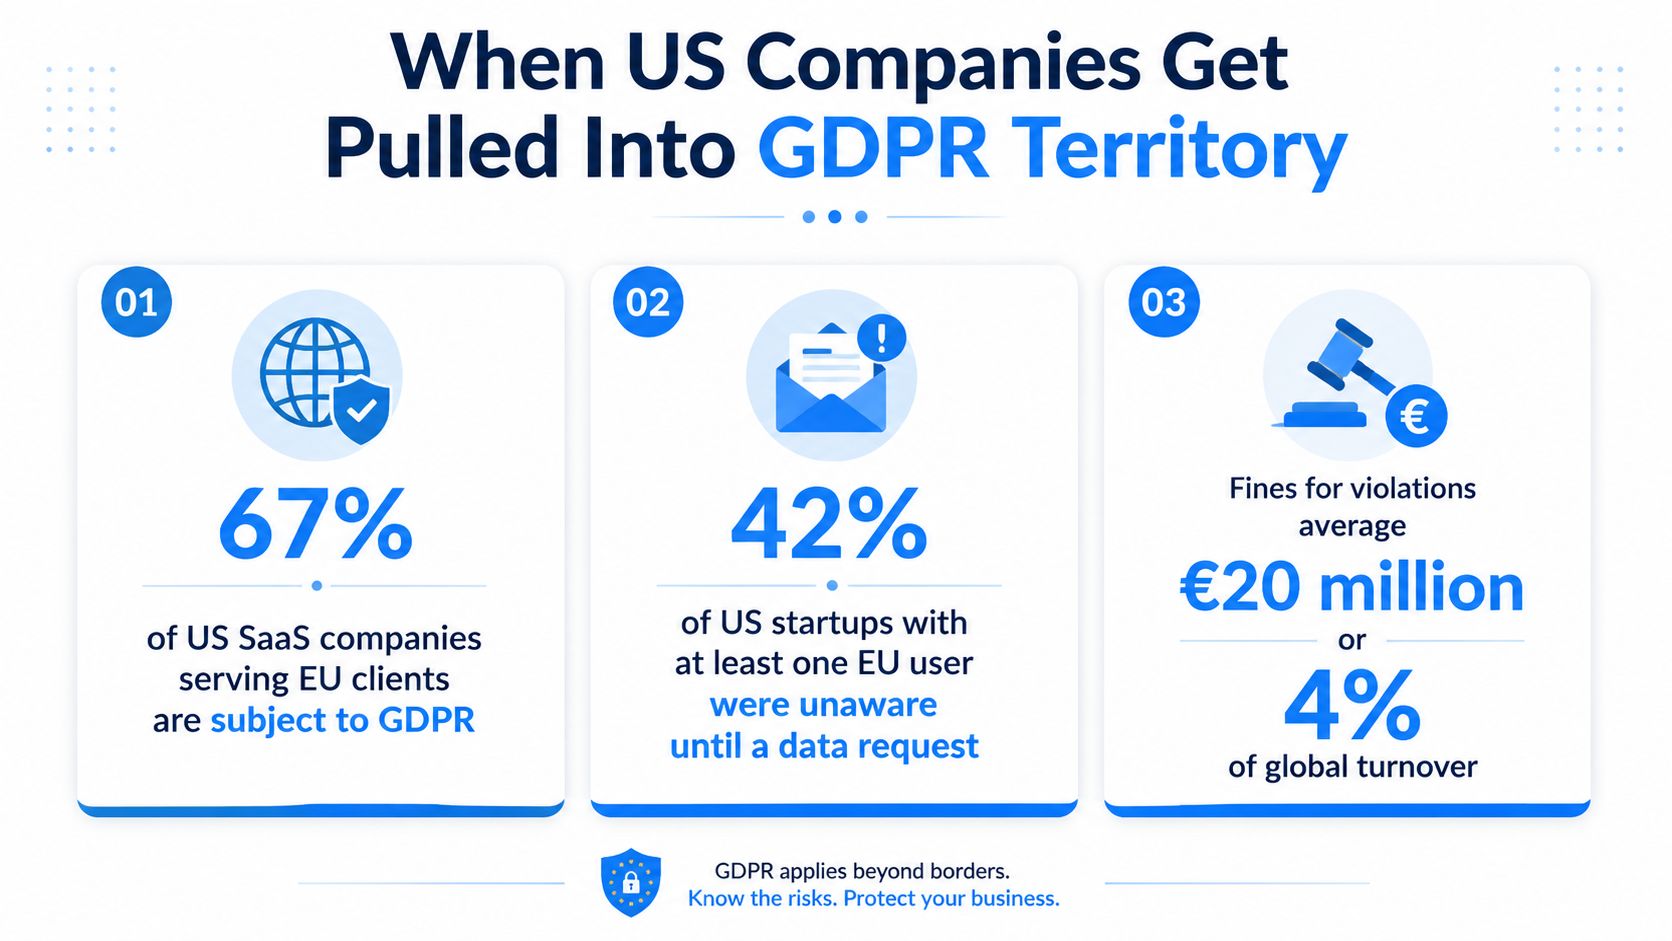
पासपोर्ट से ज्यादा स्थान संबंधी जांच मायने रखती है।
GDPR सुरक्षा प्रसंस्करण की परिस्थितियों पर आधारित होती है, न कि कंपनी के ध्वज या व्यक्ति की राष्ट्रीयता पर। यूरोपीय संघ में लोगों से संबंधित व्यक्तिगत डेटा संसाधित करने वाली एक अमेरिकी कंपनी इस विनियमन के दायरे में आ सकती है, भले ही उसके सर्वर, कर्मचारी और कानूनी इकाई संयुक्त राज्य अमेरिका में स्थित हों।.
बर्लिन के ग्राहक के लिए, पहले व्यावहारिक प्रश्न सरल हैं:
- बाजार का इरादा: क्या आप जानबूझकर यूरोपीय संघ में लोगों को सामान बेच रहे हैं, उन्हें अपने संगठन में शामिल कर रहे हैं या उनकी सहायता कर रहे हैं?
- व्यवहारिक दृश्यता: क्या आप विश्लेषण, वैयक्तिकरण, विज्ञापन या उत्पाद संबंधी निर्णयों के लिए यूरोपीय संघ के उपयोगकर्ताओं को ट्रैक कर रहे हैं?
- परिचालन संबंधी जोखिम: क्या आप डेटा का पता लगा सकते हैं, इसके उद्देश्य की व्याख्या कर सकते हैं, अधिकारों से संबंधित अनुरोधों का उत्तर दे सकते हैं और नियामकों को जवाब दे सकते हैं?
यदि उत्तर हां है, तो GDPR को एक लॉन्च आवश्यकता के रूप में मानें, न कि बाद में किए जाने वाले कानूनी प्रोजेक्ट के रूप में। आपका पहला यूरोपीय संघ का ग्राहक नोटिस, अधिकारों के प्रबंधन, विक्रेता अनुबंध, हस्तांतरण सुरक्षा उपायों और घटना प्रतिक्रिया में कमियों को उजागर कर सकता है।.
वरिष्ठ सलाहकार का दृष्टिकोण: असली खतरा यह नहीं है कि संस्थापक ने गोपनीयता नीति की कोई पंक्ति नज़रअंदाज़ कर दी। असली खतरा यह है कि कोई यह नहीं समझा सकता कि यूरोपीय संघ का व्यक्तिगत डेटा कहाँ जाता है या अनुरोध आने पर प्रतिक्रिया का मालिक कौन होता है।.
अमेरिकी कंपनियों के लिए GDPR किस कारण से लागू होता है?
एक अमेरिकी SaaS कंपनी यूरोपीय संघ में कार्यालय खोले बिना भी GDPR के दायरे में आ सकती है। यह विनियमन आमतौर पर दो मार्गों में से किसी एक के माध्यम से लागू होता है।. अनुच्छेद 3(1) यह नियम तब लागू होता है जब प्रसंस्करण में कोई यूरोपीय संघ का प्रतिष्ठान शामिल हो।. अनुच्छेद 3(2) यह नियम यूरोपीय संघ के बाहर स्थित किसी ऐसे व्यवसाय पर लागू हो सकता है जो यूरोपीय संघ के लोगों को सामान या सेवाएं प्रदान करता है या उनके व्यवहार की निगरानी करता है।.
दूसरा तरीका कई अमेरिकी SaaS, ई-कॉमर्स, विज्ञापन और डिजिटल उत्पाद कंपनियों को कवर करता है। इसे लॉन्च से पहले हल किए जाने वाले दायरे से संबंधित प्रश्न के रूप में लें, न कि पहली शिकायत के बाद ठीक किए जाने वाले कागजी कार्रवाई के रूप में।.
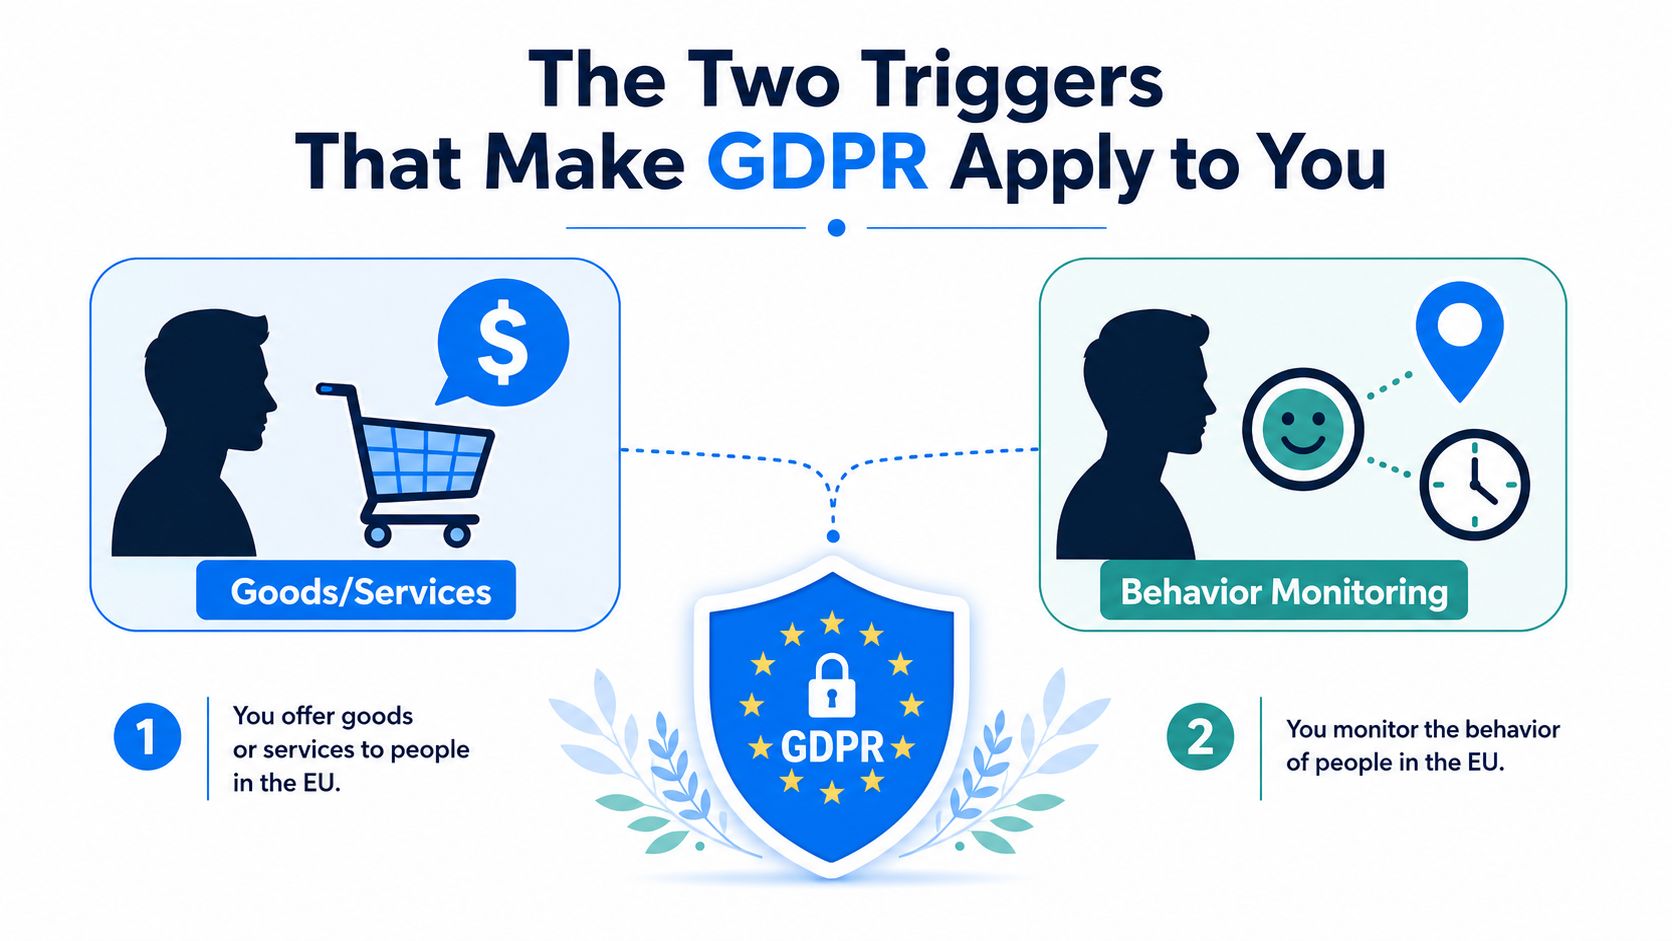
पहला कारण वस्तुओं या सेवाओं की पेशकश करना है।
जोखिम पैदा करने के लिए आपको यूरोपीय संघ के ग्राहक से शुल्क लेने की आवश्यकता नहीं है। प्रासंगिक मुद्दा यह है कि क्या आपका आचरण यूरोपीय संघ के लोगों को सेवा प्रदान करने के इरादे को दर्शाता है।.
इन संकेतों पर ध्यान दें:
- स्थानीयकृत वाणिज्यिक डिजाइन: यूरो मूल्य निर्धारण, यूरोपीय संघ की शिपिंग शर्तें, स्थानीय भाषा के पृष्ठ या यूरोपीय खरीदारों के लिए लक्षित चेकआउट प्रक्रियाएं।.
- लक्षित अधिग्रहण: यूरोपीय संघ के दर्शकों को लक्षित करके चलाए गए अभियान, क्षेत्रीय खोज पृष्ठ, या यूरोपीय संघ के संभावित ग्राहकों तक बिक्री संबंधी पहुंच।.
- ग्राहक संचालन: यूरोपीय संघ के व्यक्तियों के साथ अनुबंध, उन्हें प्रदान किए गए खाते, या उनके बाजार के लिए समर्थन।.
किसी सुलभ वेबसाइट और उससे जुड़े यूरोपीय संघ के यातायात के कारण कोई अमेरिकी कंपनी स्वतः ही सभी यूरोपीय दायित्वों के अधीन नहीं हो जाती। विश्लेषण का निर्धारण व्यावसायिक उद्देश्य और उससे संबंधित प्रक्रिया के आधार पर किया जाता है।.
दूसरा ट्रिगर व्यवहार की निगरानी करना है।
निगरानी का दायरा केवल किसी व्यक्ति की स्क्रीन देखने तक सीमित नहीं है। इसमें व्यवहार का मूल्यांकन या भविष्यवाणी करने के लिए उपयोग किए जाने वाले विश्लेषण, पहचानकर्ता, विज्ञापन तकनीक, स्थान संकेत या उत्पाद टेलीमेट्री शामिल हो सकते हैं।.
विकास टीम से यह जांच करवाएं कि क्या यह:
- पुनः लक्षित करने के लिए यूरोपीय संघ के आगंतुकों की प्रोफाइल तैयार करता है।.
- सामग्री को वैयक्तिकृत करने के लिए यूरोपीय संघ के सत्रों के लिए उपाय किए गए हैं।.
- यह विभिन्न उपकरणों या सेवाओं पर होने वाली गतिविधियों को ट्रैक करता है।.
- उपयोगकर्ता के व्यवहार पैटर्न का अनुमान लगाने के लिए स्थान या समय संबंधी डेटा का उपयोग करता है।.
- यूरोपीय संघ के साथ बातचीत के माध्यम से श्रोताओं का निर्माण करता है।.
बी2बी को पूरी तरह से छूट नहीं दी गई है। यूरोपीय संघ की किसी कंपनी के लिए संपर्क विवरण संसाधित करने में अभी भी कर्मचारी या अन्य पहचान योग्य व्यक्ति शामिल हो सकते हैं। संपूर्ण गतिविधि को GDPR के दायरे से बाहर वर्गीकृत करने के बजाय, इसमें शामिल व्यक्तियों, उद्देश्यों, प्रणालियों और निर्णयों का विस्तृत विवरण तैयार करें।.
उपयोग यूरोपीय डेटा संरक्षण बोर्ड का क्षेत्रीय दायरे पर मार्गदर्शन अपने कार्यक्षेत्र मूल्यांकन को रिकॉर्ड करने के लिए। जब आपके बाज़ार, उत्पाद या ट्रैकिंग स्टैक में बदलाव हो, तो इसे दोबारा जांचें।.
वरिष्ठ सलाहकार का दृष्टिकोण: मुख्य जोखिम गोपनीयता नीति में किसी वाक्य का छूट जाना नहीं है। बल्कि यह अनियंत्रित डेटा प्रवाह, अस्पष्ट ट्रैकिंग उद्देश्य, या ऐसी टीम है जो चुनौती दिए जाने पर अपने कार्यक्षेत्र संबंधी निर्णय को स्पष्ट नहीं कर पाती। यूरोपीय संघ का प्रतिनिधि संपर्क सूत्र तो प्रदान कर सकता है, लेकिन इससे इन कमियों का समाधान नहीं होता और न ही कंपनी को हस्तांतरण, सुरक्षा और जवाबदेही संबंधी दायित्वों से मुक्ति मिलती है।.
अमेरिकी कंपनियों पर GDPR के कौन-कौन से दायित्व लागू होते हैं?
एक बार GDPR लागू हो जाने के बाद, केवल गोपनीयता नीति से काम नहीं चलेगा। यह नियम उत्पाद डिजाइन, विपणन, इंजीनियरिंग, सुरक्षा, खरीद, ग्राहक सहायता और कार्यकारी निर्णय लेने की प्रक्रिया तक लागू होता है।.
सबसे पहले प्रोसेसिंग के उद्देश्य से शुरू करें। प्रत्येक गतिविधि के लिए, रिकॉर्ड करें कानूनी आधार, इसमें उद्देश्य, शामिल डेटा, डेटा को सुरक्षित रखने का तरीका, प्राप्तकर्ता और जिम्मेदार व्यक्ति शामिल हैं। सहमति एक सर्वव्यापी समाधान नहीं है। यदि कोई टीम सहमति का विकल्प चुनती है, तो उसे यह चुनाव सोच-समझकर, स्पष्ट रूप से, स्वेच्छा से और आसानी से वापस लेने योग्य बनाना होगा। यदि वह अनुबंध की आवश्यकता या वैध हितों को आधार बनाती है, तो यह दस्तावेज़ में दर्ज करें कि वह आधार वास्तविक प्रसंस्करण के लिए उपयुक्त क्यों है।.
ऑपरेटिंग लेयर का निर्माण करें
आपकी न्यूनतम परिचालन परत में निम्नलिखित शामिल होने चाहिए:
- स्पष्ट सूचनाएँ: आप क्या जानकारी एकत्र करते हैं, आप इसका उपयोग क्यों करते हैं, आप इसे कितने समय तक रखते हैं, इसे कौन प्राप्त करता है, और लोग अपने अधिकारों का प्रयोग कैसे कर सकते हैं, इस बारे में विस्तार से बताएं।.
- अधिकार प्राप्ति: पहुँच, विलोपन, सुधार, आपत्ति और पोर्टेबिलिटी संबंधी अनुरोधों को एक उत्तरदायी स्वामी तक पहुँचाएँ। पहचान जाँच से अनावश्यक बाधाएँ उत्पन्न किए बिना अनधिकृत प्रकटीकरण को रोका जाना चाहिए।.
- एक जीवंत प्रसंस्करण रिकॉर्ड: प्रोसेसिंग गतिविधियों का अद्यतन रिकॉर्ड बनाए रखें। यदि किसी छोटी कंपनी के पास मालिक हों, वर्ज़न कंट्रोल हो और ऑडिट के लिए पर्याप्त विवरण मौजूद हो, तो स्प्रेडशीट का उपयोग किया जा सकता है।.
- उल्लंघन की तैयारी: आपकी घटना योजना में निर्णय लेने वाले व्यक्ति, कानूनी समीक्षक, सुरक्षा प्रमुख, संचार प्रभारी और नियामक संपर्क व्यक्ति की पहचान होनी चाहिए। संगठन को किसी योग्य उल्लंघन की जानकारी मिलते ही संबंधित अधिसूचना की समय सीमा शुरू हो जाती है, इसलिए मामले को आगे बढ़ाने की प्रक्रिया किसी एक व्यक्ति के ऑनलाइन होने पर निर्भर नहीं हो सकती।.
- जोखिम आकलन: ऐसे डेटा प्रोसेसिंग के लिए डेटा सुरक्षा प्रभाव आकलन का उपयोग करें जिससे महत्वपूर्ण जोखिम उत्पन्न हो सकते हैं, विशेष रूप से व्यवस्थित निगरानी या संवेदनशील डेटा का उपयोग।.
- सुरक्षा नियंत्रण: पहुँच प्रतिबंध लागू करें, आवश्यकतानुसार एन्क्रिप्शन, लॉगिंग, सुरक्षित विलोपन, विक्रेता नियंत्रण और परीक्षित पुनर्प्राप्ति प्रक्रियाओं का उपयोग करें।.
A प्रसंस्करण गतिविधियों का रिकॉर्ड, जिसे अक्सर कहा जाता है रोपा, यह दस्तावेज़ GDPR के तहत किसी अमेरिकी कंपनी के लिए सबसे उपयोगी परिचालन दस्तावेजों में से एक है। यह आपकी टीम को उद्देश्यों, प्रणालियों, विक्रेताओं, हस्तांतरणों, प्रतिधारण और स्वामित्व को व्यवस्थित करने में मदद करता है, और अधिकारों के अनुरोधों को संभालने, अनुच्छेद 27 के प्रतिनिधि का समर्थन करने या ग्राहक के उचित परिश्रम संबंधी प्रश्नों का उत्तर देने के लिए अक्सर यह पहला आवश्यक दस्तावेज़ होता है।.
परिचालन नियम: यदि आपकी सहायता टीम किसी अधिकार अनुरोध को पहचान नहीं पाती है, आपका कानूनी आधार दर्ज नहीं किया गया है, या इंजीनियरिंग टीम प्रत्येक उत्पादन डेटा स्टोर की पहचान नहीं कर पाती है, तो प्रोग्राम अभी तक चालू नहीं है।.
विक्रेता प्रबंधन एक अलग कार्यक्षेत्र है। आपके ग्राहक संबंध, हेल्प डेस्क, उत्पाद विश्लेषण, ईमेल प्लेटफ़ॉर्म, क्लाउड वातावरण और बैकअप प्रदाता, ये सभी व्यक्तिगत डेटा संसाधित कर सकते हैं। प्रत्येक डेटा प्रोसेसिंग समझौते, उप-प्रोसेसर प्रकटीकरण, सुरक्षा प्रतिबद्धता, विलोपन प्रावधान और अंतर्राष्ट्रीय स्थानांतरण तंत्र की समीक्षा करें। ग्राहक और विक्रेता अनुबंध कार्य के लिए एक उपयोगी प्रारंभिक बिंदु यह है। GDPR डेटा प्रोसेसिंग समझौते का संसाधन.
एक छोटी अमेरिकी टीम इन्वेंट्री, वर्कफ़्लो डिज़ाइन और दस्तावेज़ीकरण का अधिकांश काम आंतरिक रूप से संभाल सकती है। जब उत्पाद संवेदनशील डेटा, व्यापक प्रोफ़ाइलिंग, जटिल समूह संरचनाओं या बड़ी मात्रा में अंतर्राष्ट्रीय स्थानांतरण का उपयोग करता हो, तो विशेषज्ञ सलाह लें। किसी नियामक या उद्यम ग्राहक द्वारा यह खुलासा करने का इंतज़ार न करें कि साक्ष्य फ़ोल्डर खाली है।.
GDPR का अनुच्छेद 27 क्या है और क्या अमेरिकी कंपनियों को इसकी आवश्यकता है?
एक अनुच्छेद 27 प्रतिनिधि यह अनुच्छेद 3(2) के अंतर्गत आने वाले गैर-यूरोपीय संघ संगठन के लिए एक औपचारिक इन-मार्केट संपर्क है, जब तक कि कोई सीमित छूट लागू न हो। नियुक्ति लिखित में होनी चाहिए, और प्रतिनिधि को उस सदस्य राज्य में स्थापित होना चाहिए जहां प्रभावित डेटा विषय स्थित हैं।.
इस पद का एक निश्चित परिचालन उद्देश्य है। प्रतिनिधि डेटा प्राप्तकर्ताओं और पर्यवेक्षी अधिकारियों से संचार प्राप्त कर सकता है, नियंत्रक के प्रसंस्करण गतिविधियों का रिकॉर्ड रख सकता है और नियामकों के साथ सहयोग कर सकता है। नियुक्ति से आपकी कंपनी की जिम्मेदारी या जवाबदेही कम नहीं होती है। प्रतिनिधि एक संपर्क बिंदु है, न कि दायित्व से बचाव का कवच।.
यूरोपीय संघ का प्रतिनिधि यूरोपीय संघ का कार्यालय नहीं होता है।
यूरोपीय संघ का प्रतिनिधि न तो यूरोपीय संघ में कोई प्रतिष्ठान स्थापित करता है, न ही आपके उत्पाद का प्रबंधन करता है, न ही आपके कानूनी आधारों को मंजूरी देता है, और न ही आपके अनुपालन संबंधी कर्तव्यों का निर्वहन करता है। प्रसंस्करण, अनुबंध, सुरक्षा, गोपनीयता संबंधी सूचनाएं, अधिकार संबंधी कार्यप्रवाह और हस्तांतरण संबंधी निर्णयों के लिए आपकी कंपनी ही जिम्मेदार रहेगी।.
केवल ईमेल सेवा का उपयोग करते समय सावधानी बरतें। प्रतिनिधि के पास लिखित अधिकार, एक विश्वसनीय प्रक्रिया, उचित रिकॉर्ड और आपके संगठन तक पहुंचने का स्पष्ट मार्ग होना चाहिए। आपकी गोपनीयता सूचना में आवश्यकतानुसार प्रतिनिधि के संपर्क विवरण अवश्य शामिल होने चाहिए।.
यह छूट सीमित दायरे में आती है। इसके लिए आम तौर पर यह आवश्यक है कि डेटा प्रोसेसिंग कभी-कभार ही हो, जिससे व्यक्तियों को कोई जोखिम न हो, और यह बड़े पैमाने पर विशेष श्रेणी या आपराधिक दोषसिद्धि से संबंधित डेटा से जुड़ी न हो। किसी चल रही SaaS सदस्यता, बार-बार होने वाली ई-कॉमर्स गतिविधि, या निरंतर व्यवहार ट्रैकिंग के लिए अनुच्छेद 27 के लागू न होने की धारणा के बजाय दस्तावेजी छूट विश्लेषण की आवश्यकता होती है।.
प्रतिनिधि एक व्यापक अनुपालन प्रणाली का हिस्सा होता है। यह आपके रिकॉर्ड, विक्रेता नियंत्रण, अधिकार प्रक्रियाएं, स्थानांतरण विश्लेषण या वैध प्रक्रिया के प्रमाण का स्थान नहीं ले सकता। व्यवहार में, इसमें आमतौर पर वर्तमान स्थिति तक पहुंच शामिल होती है। रोपा ताकि आपकी टीम कार्यक्षेत्र, उद्देश्य, विक्रेता और डेटा प्रवाह से संबंधित प्रश्नों के उत्तर स्मृति से कहीं अधिक विश्वसनीय तरीके से दे सके।.
किसी को नियुक्त करने का निर्णय कैसे लें
किसी को नियुक्त करने से पहले तीन परीक्षण करें:
- स्कोप टेस्ट: पुष्टि करें कि अनुच्छेद 3(2) लागू होता है और उन सदस्य राज्यों की पहचान करें जहां प्रभावित व्यक्ति स्थित हैं।.
- छूट परीक्षण: यह स्पष्ट करें कि कभी-कभार प्रसंस्करण छूट लागू होती है या नहीं।.
- परिचालन परीक्षण: इस बात की पुष्टि करें कि प्रदाता प्राधिकारियों और डेटा-विषय से संबंधित संचार को प्राप्त कर सकता है, लॉग कर सकता है, अग्रेषित कर सकता है और आगे बढ़ा सकता है।.
एक औपचारिक ईयू जीडीपीआर अनुच्छेद 27 प्रतिनिधि सेवा यह संपर्क बिंदु की आवश्यकता को पूरा कर सकता है, लेकिन यह गैरकानूनी हस्तांतरण, असमर्थित प्रसंस्करण उद्देश्य या कमजोर आंतरिक नियंत्रणों की भरपाई नहीं कर सकता। प्रतिनिधि नियुक्त करें, फिर उसके पीछे परिचालन संबंधी साक्ष्य जुटाएँ।.
क्या आपको कोई व्यावहारिक अगला कदम चाहिए? यदि आपकी टीम अनुच्छेद 3(2) के अंतर्गत आती है, तो यूरोपीय संघ के विस्तार से पहले अपने कार्यक्षेत्र, छूट की स्थिति और प्रतिक्रिया प्रक्रिया की समीक्षा करें, क्योंकि इससे स्थिति और बिगड़ सकती है। डिलिचेक प्रतिनिधि आपके अगले लॉन्च से पहले इस प्रक्रिया को व्यवस्थित करने में आपकी सहायता कर सकते हैं।.
GDPR यूके GDPR, DSA, AI अधिनियम और NIS2 से कैसे जुड़ा है?
यूरोप में किसी उत्पाद का शुभारंभ शायद ही कभी एक ही अनुपालन संबंध बनाता है। यह बाजार पहुंच नियमों का एक नेटवर्क बनाता है, जिनमें से प्रत्येक का अपना ट्रिगर, दायरा, रिकॉर्ड और नियामक इंटरफ़ेस होता है।.
The यूके जीडीपीआर ब्रिटेन के नियमों के अधीन किसी गैर-ब्रिटेन संगठन के लिए एक अलग ब्रिटेन प्रतिनिधि की आवश्यकता हो सकती है। ब्रेक्जिट के बाद से, ब्रिटेन अपना स्वयं का डेटा सुरक्षा ढांचा और नियामक इंटरफ़ेस संचालित करता है, हालांकि कई अनुपालन अवधारणाएं अभी भी यूरोपीय संघ के GDPR पर काम कर रही टीमों के लिए परिचित लगती हैं। इसका मतलब यह है कि यूरोपीय संघ और ब्रिटेन दोनों में बिक्री करने वाली एक अमेरिकी कंपनी को दोनों बाजारों को कवर करने वाली एक नियुक्ति मानकर चलने के बजाय दो क्षेत्रीय-दायरे की स्थितियों, दो प्रतिनिधि प्रश्नों और दो प्रतिक्रिया कार्यप्रवाहों का आकलन करने की आवश्यकता हो सकती है।.
यदि आपकी विकास योजना में यूके के ग्राहक, उपयोगकर्ता या मार्केटिंग शामिल हैं, तो यूके जीडीपीआर को एक समानांतर लॉन्च आवश्यकता के रूप में मानें और शुरुआत में ही पुष्टि कर लें कि क्या आपको औपचारिक यूके संपर्क बिंदु की आवश्यकता है।.
क्या आपको यूके कवरेज की भी आवश्यकता है? यदि आपकी कंपनी यूके में लोगों तक पहुंच रही है, तो समीक्षा करें कि क्या आपके यूरोपीय संघ सेटअप के साथ-साथ एक अलग यूके जीडीपीआर प्रतिनिधि या संपर्क मॉडल को आपकी बाजार-प्रवेश योजना में शामिल किया जाना चाहिए।.
The डिजिटल सेवा अधिनियम इससे दायरे में आने वाली डिजिटल सेवाओं और ऑनलाइन प्लेटफार्मों पर असर पड़ सकता है। यूरोपीय संघ एआई अधिनियम यूरोपीय संघ के बाहर स्थित वे संस्थान यूरोपीय संघ के बाज़ार में संरक्षित एआई सिस्टम रखने वाले प्रदाताओं पर शुल्क लगा सकते हैं।. एनआईएस2 यह अपने दायरे में आने वाले संगठनों और आपूर्तिकर्ताओं के लिए साइबर सुरक्षा शासन और संपर्क दायित्व बना सकता है।.
एक शासन मानचित्र बनाएं
बिना सोचे-समझे अलग-अलग संपर्क व्यक्तियों को नियुक्त न करें और यह उम्मीद न करें कि संगठन बाद में समन्वय स्थापित कर लेगा। एक ढांचागत मैट्रिक्स बनाएं जिसमें निम्नलिखित शामिल हों:
- क्षेत्रीय ट्रिगर: कौन सा ग्राहक, उपयोगकर्ता, उत्पाद या गतिविधि इस फ्रेमवर्क के दायरे में आती है?
- प्रतिनिधि आवश्यकता: क्या किसी औपचारिक प्रतिनिधि, अधिकृत प्रतिनिधि या संपर्क बिंदु की आवश्यकता है?
- साक्ष्य समूह: किन आदेशों, सूचनाओं, अभिलेखों, तकनीकी फाइलों या घटना लॉग को बनाए रखना आवश्यक है?
- प्रगति का मार्ग: नियामक संस्थाओं के संचार, ग्राहकों की शिकायतों और आपातकालीन सूचनाओं को कौन प्राप्त करता है?
एक एकीकृत परिचालन मॉडल खंडित प्रक्रिया को कम कर सकता है, लेकिन यह कानूनी कर्तव्यों को एकीकृत नहीं करता है। एक डीएसए प्रतिनिधि जीडीपीआर के अनुच्छेद 27 का पालन नहीं करता है, और एक जीडीपीआर प्रतिनिधि स्वचालित रूप से एआई अधिनियम की भूमिका का पालन नहीं करता है। डिलीचेक प्रतिनिधि इसका वर्णन करता है। डीएसए कानूनी प्रतिनिधि सेवा एक व्यापक प्रतिनिधित्व मॉडल के हिस्से के रूप में, लेकिन आपके कार्यक्षेत्र मूल्यांकन में अभी भी प्रत्येक ढांचे को अलग-अलग पहचानना आवश्यक है।.
व्यावहारिक अंतर्दृष्टि: जहां संभव हो, प्रशासन को एकीकृत करें। जहां कानून द्वारा आवश्यक हो, वहां कानूनी विश्लेषण, आदेश, रिकॉर्ड और जवाबदेही को अलग-अलग रखें।.
तीन सबसे महत्वपूर्ण निर्णय
पहला निर्णय आपका है उत्पाद के मूल प्रसंस्करण के लिए वैध आधार. इसे प्रक्रिया के उद्देश्य के आधार पर चुनें, न कि सुविधा के आधार पर। सहमति उत्पाद संरचना का विकल्प नहीं बननी चाहिए, और वैध हितों को बाद में लगाया जाने वाला लेबल नहीं बनना चाहिए। निर्णय, जहां प्रासंगिक हो वहां संतुलन विश्लेषण, और उपयोगकर्ता को दी गई व्याख्या को दस्तावेज़ में दर्ज करें।.
दूसरा निर्णय आपका है प्रतिनिधि मॉडल. ऐसा सेवा प्रदाता चुनें जो लिखित आदेश का पालन कर सके, आवश्यक रिकॉर्ड रख सके, संचार प्राप्त कर सके और त्वरित रूप से मामले को आगे बढ़ा सके। प्रतिनिधि को बीमा पॉलिसी की तरह न समझें। प्रसंस्करण, दायित्व, अधिकार प्रतिक्रिया, सुरक्षा और हस्तांतरण संबंधी अधिकार अभी भी कंपनी के पास हैं।.
उचित डिफ़ॉल्ट विकल्प सरल है: सही संपर्क व्यक्ति नियुक्त करें, फिर ऐसे नियंत्रण स्थापित करें जो उस संपर्क व्यक्ति को उपयोगी बनाएं।.
तीसरा निर्णय आपका है स्थानान्तरण के लिए सत्य का एकमात्र स्रोत. विक्रेता रजिस्टर, डेटा-फ्लो मैप, स्थानांतरण तंत्र, प्रभाव आकलन, पूरक उपाय और अनुबंध संस्करणों को आपस में जोड़कर रखें। यदि खरीद, सुरक्षा, इंजीनियरिंग और कानूनी विभाग अलग-अलग संस्करण रखते हैं, तो किसी को नहीं पता चलेगा कि कौन सा संस्करण उत्पादन की वास्तविकता को दर्शाता है।.
अमेरिकी कंपनियों को उन संगठनों तक भी प्रवर्तन कार्रवाई की योजना बनानी चाहिए जिनका यूरोपीय संघ में कोई प्रतिष्ठान नहीं है। प्रतिनिधि की उपस्थिति से जोखिम समाप्त नहीं होता, और प्रतिनिधि की अनुपस्थिति से अंतर्निहित प्रक्रिया समाप्त नहीं हो जाती। एक विश्वसनीय कार्यक्रम का अर्थ पूर्ण दस्तावेजी प्रमाण नहीं है। यह वर्तमान निर्णयों, नियुक्त स्वामियों, कार्यशील कार्यप्रवाहों और उत्पाद के कार्यों से मेल खाने वाले साक्ष्यों का एक समूह है।.
अक्सर पूछे जाने वाले प्रश्न: अमेरिकी कंपनियों के लिए GDPR और अनुच्छेद 27
क्या GDPR अमेरिकी कंपनियों पर लागू होता है?
जी हां, ऐसा हो सकता है। अगर कोई अमेरिकी कंपनी यूरोपीय संघ के लोगों को सामान या सेवाएं प्रदान करती है या वहां उनके व्यवहार की निगरानी करती है, तो GDPR उस पर लागू हो सकता है। यूरोपीय संघ में कार्यालय न होने से कोई कंपनी स्वतः ही इसके दायरे से बाहर नहीं हो जाती।.
क्या अमेरिकी कंपनियों को हमेशा अनुच्छेद 27 प्रतिनिधि की आवश्यकता होती है?
हमेशा नहीं। आमतौर पर, किसी अमेरिकी कंपनी को अनुच्छेद 27 प्रतिनिधि की आवश्यकता तब होती है जब GDPR अनुच्छेद 3(2) के अंतर्गत आता है और कोई छूट लागू नहीं होती। चूंकि यह छूट सीमित दायरे में आती है, इसलिए अधिकांश टीमों को विश्लेषण को जल्द से जल्द दस्तावेज़ित कर लेना चाहिए, खासकर यूरोपीय संघ के ग्राहकों के साथ अनुबंध करने या यूरोपीय संघ में विपणन का विस्तार करने से पहले।.
हमें इसकी आवश्यकता है या नहीं, यह जानने का सबसे तेज़ तरीका क्या है?
दो सवालों से शुरुआत करें। क्या आप यूरोपीय संघ के लोगों को सामान या सेवाएं प्रदान कर रहे हैं, या उनके व्यवहार की निगरानी कर रहे हैं? यदि हां, तो अनुच्छेद 27 लागू हो सकता है। एक त्वरित समीक्षा से आमतौर पर यह पुष्टि हो सकती है कि क्या प्रतिनिधित्व आपकी लॉन्च चेकलिस्ट का हिस्सा होना चाहिए।.
क्या प्रतिनिधि नियुक्त करने से हम GDPR के अनुरूप हो जाते हैं?
नहीं। एक प्रतिनिधि आपको यूरोपीय संघ में एक औपचारिक संपर्क बिंदु प्रदान करता है, जो महत्वपूर्ण है, लेकिन अनुपालन अभी भी आपकी सूचनाओं, कानूनी आधारों, अनुबंधों, हस्तांतरणों, सुरक्षा और अधिकारों के प्रबंधन पर निर्भर करता है। व्यावहारिक लाभ तब सबसे अधिक होता है जब प्रतिनिधित्व को एक कार्यशील आंतरिक प्रक्रिया के साथ जोड़ा जाता है।.
प्रतिनिधि का स्थान कहाँ होना चाहिए?
प्रतिनिधि को यूरोपीय संघ के किसी सदस्य देश में स्थापित किया जाना चाहिए जहाँ कुछ प्रभावित व्यक्ति स्थित हों। व्यवहार में, सबसे अच्छा विकल्प आमतौर पर वह बाज़ार या बाज़ारों का समूह होता है जहाँ आपकी कंपनी सक्रिय रूप से बिक्री कर रही है, सहायता प्रदान कर रही है या उपयोगकर्ताओं पर नज़र रख रही है।.
क्या अमेरिकी कंपनियों को आरओपीए की आवश्यकता है?
अक्सर, हाँ। प्रोसेसिंग गतिविधियों का रिकॉर्ड अमेरिकी कंपनी को यह समझाने में मदद करता है कि वह कौन सा व्यक्तिगत डेटा संभालती है, क्यों संभालती है, इसमें कौन से सिस्टम और विक्रेता शामिल हैं, डेटा कितने समय तक रखा जाता है, और आंतरिक रूप से इसकी ज़िम्मेदारी किसकी है। यहां तक कि जब टीम छोटी होती है, तब भी वर्तमान ROPA (रिक्त डेटा प्रोसेसिंग अथॉरिटी) अधिकारों से संबंधित अनुरोधों को संभालने, अनुच्छेद 27 के प्रतिनिधि का समर्थन करने और यह दिखाने के लिए सबसे उपयोगी दस्तावेजों में से एक होता है कि कार्यक्रम वास्तविक उत्पादन प्रक्रिया के अनुरूप है।.
क्या कोई अमेरिकी SaaS कंपनी कभी-कभार होने वाली प्रोसेसिंग छूट पर भरोसा कर सकती है?
कभी-कभी, लेकिन कई SaaS कंपनियों को छूट प्राप्त करने में कठिनाई होती है। यदि आपके पास नियमित यूरोपीय संघ के ग्राहक हैं, उत्पाद का निरंतर उपयोग होता है, या नियमित विश्लेषण और ट्रैकिंग होती है, तो छूट का लाभ उठाना मुश्किल हो सकता है। यही कारण है कि कई टीमें विकास से उत्पन्न होने वाले अनावश्यक जोखिम से पहले छूट की सावधानीपूर्वक पुष्टि करना या किसी प्रतिनिधि को नियुक्त करना पसंद करती हैं।.
क्या यूरोपीय संघ का प्रतिनिधि नियुक्त करना और यूरोपीय संघ का कार्यालय खोलना एक ही बात है?
नहीं। अनुच्छेद 27 प्रतिनिधि यूरोपीय संघ का कोई कार्यालय, शाखा या सहायक कंपनी नहीं है। यह एक औपचारिक नियामक संपर्क भूमिका है जो आपकी कंपनी को स्थानीय प्रतिष्ठान बनाए बिना एक विशिष्ट आवश्यकता को पूरा करने में मदद करती है।.
Dilicheck Rep, GDPR अनुच्छेद 27, EU AI अधिनियम, डिजिटल सेवा अधिनियम, डेटा अधिनियम और NIS2 संपर्क-बिंदु सेवाओं सहित, EU और UK के नियामकीय प्रतिनिधित्व प्रदान करता है, जिसमें जनादेश दस्तावेज़ीकरण और प्राधिकरण तथा डेटा विषय संचार का व्यवस्थित प्रबंधन शामिल है। अपने प्रतिनिधित्व के दायरे और संचालन मॉडल की समीक्षा करें। डिलीचेक प्रतिनिधि अपने अगले यूरोपीय संघ बाजार में उत्पाद लॉन्च करने से पहले।.
अस्वीकरण: यह मार्गदर्शिका केवल सामान्य जानकारी के लिए प्रदान की गई है और इसे कानूनी सलाह नहीं माना जाना चाहिए। यूरोपीय संघ के डेटा संरक्षण और अन्य नियामक आवश्यकताओं का अनुप्रयोग प्रत्येक संगठन की विशिष्ट परिस्थितियों पर निर्भर करता है। इस जानकारी पर भरोसा करने या अनुपालन संबंधी निर्णय लेने से पहले, जहां आवश्यक हो, उचित कानूनी सलाह अवश्य लें।.
खुलासा: यह लेख कृत्रिम बुद्धिमत्ता की सहायता और मानवीय समीक्षा के साथ तैयार किया गया है।.