
Un líder de producto de una empresa de SaaS india abre el roadmap de cumplimiento y lo ve 13 de mayo de 2027 en color rojo. La fecha no es cuando el marco de protección de datos personales digitales se convierta en un tema de política. Es el momento en que la empresa debe demostrar que los avisos, el consentimiento, la gestión de derechos, las salvaguardas de seguridad, la retención, los controles de los proveedores y los procesos de detección de infracciones funcionan en la práctica.
Esto crea un problema práctico. Los equipos de privacidad necesitan capacidad técnica, la adquisición necesita tiempo para renegociar los contratos con los procesadores, los equipos de seguridad necesitan pruebas, y los equipos de producto pueden necesitar reconstruir los procesos de consentimiento y retirada. Las empresas que atienden a clientes europeos también deben alinear esta labor con las obligaciones existentes de la UE y el Reino Unido, en lugar de crear otro programa de cumplimiento desarticulado.
La pregunta correcta no es si tu organización tiene una política de DPDP. La cuestión es si la organización puede rastrear los datos personales desde su recopilación hasta su eliminación, demostrar por qué los procesa, responder a una solicitud de un responsable de datos, reconstruir un incidente y demostrar que los proveedores aplican salvaguardas equivalentes. Es lo que deberían hacer las empresas indias antes del plazo de mayo de 2027 para la implementación del DPDP.
¿Por qué el plazo del DPDP del 2027 ya es un problema presente?
El plazo está fijado y la ventana de preparación es limitada. Varias fuentes jurídicas y reuniones informativas del sector indican que la fecha completa de cumplimiento del DPDP es el 13 de mayo de 2027, Exactamente 18 meses después de la notificación de los Reglamentos del DPDP el 13 de noviembre de 2025 (Análisis de cronología y plazosTratar el mes de mayo de 2027 como el mes para comenzar el trabajo confunde la fecha de entrega con el mes de inicio del trabajo.
Para entonces, su empresa debe tener controles operativos para gestión de avisos y consentimiento, notificación de infracciones, salvaguardias de seguridad razonables, control de datos de menores, gestión de derechos y transferencias transfronterizas. Estos controles dependen de sistemas, contratos, propietarios, pruebas y evidencia. Una política de privacidad redactada cerca del plazo límite no solucionará un problema si no hay un recibo de consentimiento confiable, ni un registro de proveedores que pueda identificar dónde fluyen los datos de los clientes.
Convertir la fecha en dependencias
La dirección debe traducir la fecha límite en tareas de entrega de inmediato:
- Ingeniería de productos: Crear o modificar las interfaces de colección, consentimiento, retirada, preferencias y derechos.
- Gestión de datos: Complete el inventario de flujos de datos, los registros de propósito, la lógica de retención y los desencadenadores de eliminación.
- Seguridad: Demuestre la cifrado, la gestión de acceso, el monitoreo, la respuesta a incidentes y la retención de registros.
- Adquisiciones: Revisar los acuerdos de procesamiento y exigir salvaguardas equivalentes de los proveedores relevantes.
- Legalidad y cumplimiento: Alinee los avisos, contratos, acuerdos transfronterizos, procedimientos de reclamaciones y registros de rendición de cuentas.
- Gobernanza ejecutiva: Asigne a los propietarios responsables y revise los riesgos no resueltos como obstáculos a la entrega, no como observaciones administrativas.
El Plazo de implementación de 18 meses Estaba destinado a ayudar a las organizaciones a pasar de la elaboración de políticas a la preparación operativa, pero la ingeniería y la remoción de fallos de los proveedores consumen ese tiempo (Alerta regulatoria sobre la aplicación gradual). Los equipos que esperen hasta el primer trimestre de 2027 tendrán poco margen para fallos en la prueba, retrasos de los proveedores, revisiones de las evaluaciones de impacto en la protección de datos o cambios en la arquitectura de consentimiento.
Regla práctica: Si un control no puede obtener evidencia a partir de un sistema real, no está listo para su aplicación.
Comienza con un inventario ejecutivo de todos los sistemas, proveedores, procesos de cliente y procesos empresariales que manejan datos personales. Luego, pregunta una pregunta por cada elemento: ¿Qué debe cambiar, quién es el propietario del cambio y qué pruebas demostrarán que el cambio se ha completado? Este ejercicio convierte una fecha remota en un plan de entrega bien definido.
Los tres hitos detrás de un plazo único
La preparación de DPDP se lleva a cabo según un calendario gradual, pero las empresas deberían considerarlo como un único programa de ingeniería y gobernanza. Las Normas se notificaron en noviembre de 2025. Algunas disposiciones se aplicaron de inmediato, otra tramo comenzará después. 12 meses, y las obligaciones sustantivas finales alcanzan el Firma el acuerdo en mayo de 2027. El modelo escalonado crea tres puertas de entrega, cada una de las cuales requiere un propietario definido, un plan de pruebas y una documentación adecuada. Guías eficaces de secciones y plazos establece las secciones y el cronograma relevantes.
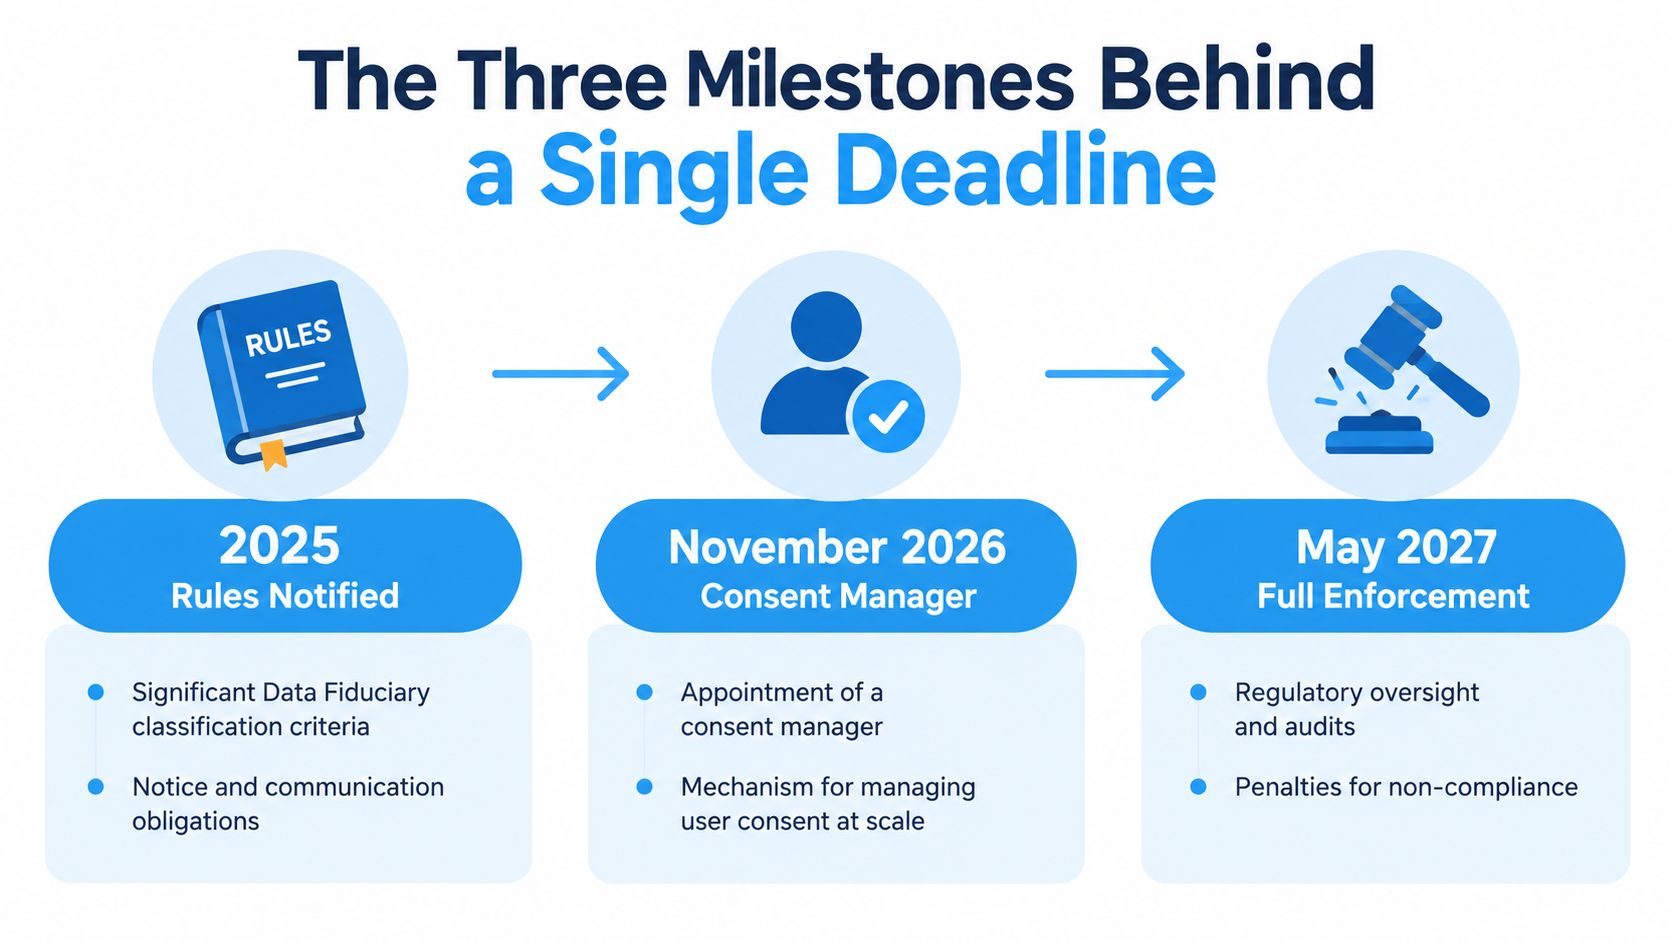
Puerta uno, las normas notificadas
Comience por la clasificación, la aplicabilidad y las disposiciones ya en vigor. Determine si la organización podría cumplir con los requisitos de los Principios de la Fideicomisibilidad de los Datos Importantes, luego establezca la gobernanza necesaria para notificaciones, registros de procesamiento, supervisión de proveedores y rendición de cuentas.
Las modificaciones en la clasificación afectan el plan de entrega. Afectan el diseño de la gobernanza, la evaluación, las expectativas de presentación de informes y las exigencias de evidencia que la dirección debe exigir a los equipos de privacidad y seguridad. Trate este tema como un flujo de trabajo activo, no como un memorando legal.
Puerta dos, el hito de noviembre de 2026 para el Gestor de Consentimientos
La fecha más importante que se acerca es 13 de noviembre de 2026, Cuando comience el hito de registro del Consent Manager en el régimen escalonado, los productos de consumo, las plataformas de publicidad, los proveedores de SaaS y las empresas de comercio electrónico deberían configurar su arquitectura de consentimiento antes de esa fecha.
Decidir si el consentimiento se gestionará directamente o a través de un intermediario registrado. Revisar los contratos con los proveedores, probar las integraciones de SDK y API y verificar que los flujos de trabajo de retirada y reclamaciones conserven una trazabilidad auditable. Esta decisión también afecta los sistemas que sirven a usuarios de la UE y el Reino Unido, por lo que los equipos deberían evitar crear un camino de consentimiento exclusivo para la India que luego requiera un rediseño costoso.
Puerta tres, cumplimiento sustantivo total
El 13 de mayo de 2027 Las coberturas de la puerta cubren las obligaciones operacionales básicas. Para entonces, la organización debe demostrar que su modelo operativo funciona en todos los sistemas de producción, con pruebas que respalden la revisión y la corrección de los problemas.
Planifique hacia atrás desde cada puerta de acceso. El noviembre de 2026 debería confirmar la arquitectura de consentimiento. El mayo de 2027 debería confirmar el modelo operativo completo, incluyendo su gobernanza, tecnología y dependencias de cumplimiento transfronterizo.
Creación de salvaguardias de seguridad que superen una auditoría
La preparación de la seguridad de DPDP debe figurar en el plan de trabajo de ingeniería y en el plan de auditoría interna. Las Normas de 2025 requieren salvaguardas razonables que incluyen: encriptación en tránsito y en reposo, controles de acceso estrictos, enmascaramiento o anonimización cuando corresponda, monitoreo de la actividad de acceso y procesamiento, retención de registros durante un año, procedimientos de respuesta a incidentes y salvaguardas equivalentes en los contratos de los procesadores (Guías de seguridad de DPDP).
Una política de privacidad puede describir estos controles, pero no puede sustituirlos. Un auditor, un cliente, un regulador o una investigación interna buscarán registros de configuración, historial de acceso, artefactos de incidentes, evaluaciones de proveedores y pruebas de cambios.
Crear la pila de control
Comienza con la encriptación y la gestión de claves. Documenta qué repositorios contienen datos personales, cómo se habilita la encriptación, quién puede acceder a las claves, cómo se revisa el acceso y qué sucede cuando se rota una clave o una credencial. Evita considerar el valor predeterminado del proveedor de cloud como la descripción completa del control. Tu evidencia debería vincular el ajuste con la actividad de procesamiento correspondiente.
El control de acceso requiere la misma disciplina. Use permisos basados en roles, elimine las cuentas inactivas, desactive los privilegios administrativos y realice revisiones periódicas de los privilegios más bajos. El titular del control debe ser nombrado, la salida de la revisión debe almacenarse y las excepciones deben tener una fecha de expiración o una decisión de remediación.
El registro de datos es el punto en el que muchos programas se vuelven irreconociibles. Centralice el acceso y los registros de procesamiento, proteja contra alteraciones no autorizadas y verifique que la retención dure el tiempo requerido. Los equipos de seguridad deben vincular las fuentes de registro con los sistemas registrados en el inventario de datos, de modo que un responsable de incidentes pueda identificar la evidencia relevante sin tener que iniciar una búsqueda manual en cada entorno.
Haga explícita la propiedad de las pruebas
Asigne la propiedad de la evidencia a las personas que operan cada control:
- Ingeniería de seguridad: configuración de encriptación, gestión de claves, remediación de vulnerabilidades y monitoreo de seguridad.
- Gestión de la identidad y el acceso: revisión de roles, registros de acceso privilegiado y controles de ingreso y salida.
- Ingeniería de la plataforma: copias de seguridad, pruebas de restauración, flujos de trabajo de registro y configuraciones de retención.
- Adquisición y riesgo de los proveedores: evaluaciones de los procesadores, cláusulas contractuales y seguimiento de las medidas correctivas.
- Regulación de la privacidad: mapa de control, excepciones y vínculos entre las salvaguardas y los fines del tratamiento.
La evidencia de auditoría debe recopilarse como parte de las operaciones normales, y no debe ser obtenida durante una investigación.
Para las empresas que atienden a los mercados europeos, la gobernanza de la seguridad también puede intersectar con obligaciones más amplias en materia de ciberseguridad. Cuando el rol sea relevante para el modelo operativo europeo de la organización, los equipos pueden revisar Representante de la UE para el cumplimiento de NIS2 Como parte de la evaluación de la representación. Lo importante no es añadir otro logotipo al registro de cumplimiento. Lo importante es crear un entorno de control rastreable que pueda apoyar el DPDP, la garantía del cliente y los requisitos europeos aplicables.
Mapeo de flujos de datos, procesos de consentimiento y derechos
Un cliente retira su consentimiento a través de la aplicación, pero una herramienta de análisis, una plataforma de soporte y una base de datos de proveedores continúan procesando los mismos datos. Este fallo suele comenzar con inventarios desconectados, registros de consentimiento, calendarios de retención y filas de derechos. Trate de ellos como una única estructura de ingeniería y gobernanza, o la empresa no podrá demostrar lo que ha sucedido en todo su entorno.
Comienza con una Registro de actividades de procesamiento registro de estilo. Para cada actividad de procesamiento, registre la categoría de datos personales, la finalidad, el lugar de almacenamiento, el destinatario, el período de retención, el desencadenante de la eliminación o la anonimización, y el propietario responsable.
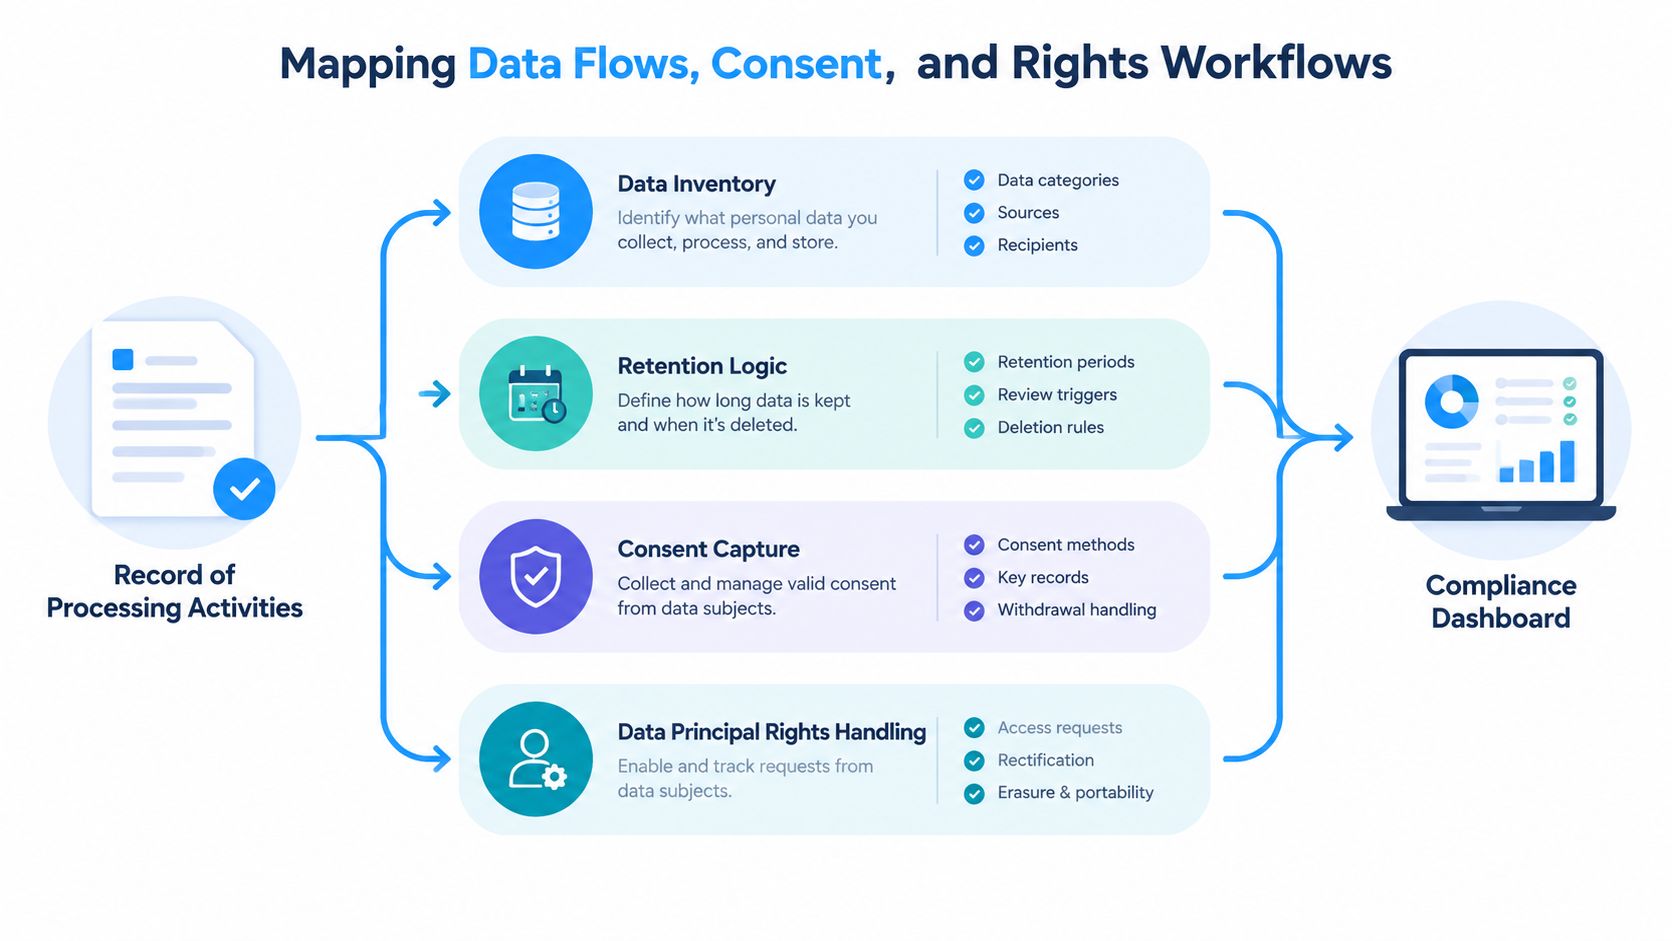
Capturar el consentimiento como evidencia
Una casilla de verificación por sí sola no constituye un sistema de consentimiento. Conservar la notificación o texto de consentimiento exactos que se visualicen, el identificador principal de los datos, la hora de creación, el propósito, el canal de recopilación y todos los eventos posteriores de retirada. Enlace ese recibo con la actividad de procesamiento y los sistemas que dependen de él.
Pruebe los caminos difíciles, no solo el viaje exitoso. Los equipos de producto deben probar el consentimiento parcial, la cancelación tras la compartición de datos, el cierre de cuentas, los cambios de consentimiento en varios dispositivos y los fallos de sincronización con el proveedor. Si la plataforma no puede mostrar qué pasó con un registro de consentimiento, el equipo jurídico no puede defender el flujo de trabajo.
El hito de noviembre de 2026, Consent Manager, hace que esta integración sea urgente. Las empresas deberían identificar qué trayectos de consentimiento deben conectarse a un Consent Manager y diseñar las interfaces, registros y modelo de titularidad antes de que esa dependencia se convierta en un obstáculo para el lanzamiento.
Automatizar el manejo de los derechos
Los pedidos de acceso, corrección, borrado, reclamo y nominación necesitan canales de recepción definidos y flujos de trabajo responsables. Incorporar la verificación de identidad en el proceso de recepción, establecer un temporizador de SLA, canalizar las solicitudes a los propietarios del sistema y escalar las excepciones cuando un sistema de origen no pueda completar la acción.
La lógica de retención debe ser ejecutable. Cada categoría de datos necesita un ciclo de vida que indique cuándo se retiene, revisa, elimina o anonimiza los datos. Conecte esas reglas a los flujos de trabajo de derechos y incumplimiento, incluidos los procesos de notificación que funcionen sin demora y la presentación de informes de seguimiento. 72 horas.
En aquellos casos en que la representación de la UE se encuentra en el mismo modelo operativo, un Representante del RGPD en la UE puede proporcionar una designación formal basada en la UE para las operaciones transfronterizas relevantes. Mantenga el registro de las citas vinculado al inventario de procesos y al flujo de trabajo de comunicación, en lugar de considerarlo como un documento legal aislado.
Dónde se cumple con las obligaciones de cumplimiento de la UE y el Reino Unido
Una empresa de SaaS india puede cumplir con la lista de verificación del DPDP y, sin embargo, no cumplir con sus obligaciones europeas. El DPDP no sustituye al RGPD de la UE, al RGPD del Reino Unido ni a la Ley de IA de la UE. Las empresas que venden en Europa deberían crear una modelo de mandato unificado: controles compartidos de ingeniería y gobernanza para requisitos comunes, con reglas específicas de cada jurisdicción cuando los regímenes difieren.
Una empresa india que ofrece servicios a personas en la UE necesita un representante de conformidad con el artículo 27, a menos que pueda confirmar que no se aplica ningún factor territorial del RGPD a su tratamiento. Las empresas que evalúen este umbral podrán utilizar esta guía: Si el RGPD se aplica a las empresas indias Como parte de su análisis inicial. La misma evaluación rigurosa se requiere en virtud del GDPR del Reino Unido para los procesos de tratamiento relevantes que involucren a personas en el Reino Unido. Los proveedores de IA también deben evaluar las obligaciones representativas en virtud de la Ley de IA de la UE junto con sus responsabilidades en virtud del GDPR.
Compartir la columna vertebral operativa
Un único inventario de datos puede soportar los registros del DPDP, los registros de procesamiento del GDPR, la diligencia debida por parte del cliente y las evaluaciones de transferencia. Una recepción de consentimiento compartida puede preservar la evidencia a lo largo de los procesos de notificación y consentimiento aplicables. Un árbol común de escalamiento de incidentes puede canalizar los incidentes a los departamentos de seguridad, privacidad, clientes afectados y autoridades relevantes según el régimen aplicable.
Las bases legales no siempre coincidirán. El consentimiento y el diseño de avisos de DPDP pueden no cumplir con todas las bases legales del GDPR. Los derechos de los titulares de datos pueden diferir de los derechos de la UE o del Reino Unido, mientras que los requisitos de datos de los niños y las condiciones de transferencia transfronteriza requieren un análisis específico. Cree una única capa de control y configure la lógica de decisión específica de la jurisdicción en lugar de mantener sistemas desconectados.
| Obligación | Ley DPDP | RGPD de la UE | RGPD del Reino Unido |
|---|---|---|---|
| Transparencia | Notificaciones claras y gestión de consentimiento para el procesamiento aplicable | Obligaciones de información y avisos transparentes sobre el tratamiento | Obligaciones equivalentes de transparencia en virtud del marco del Reino Unido |
| Justificación del procesamiento | Consentimiento y otros motivos permitidos según el DPDP | Múltiples bases legales, incluidas el consentimiento, el contrato y los intereses legítimos | Múltiples bases legales en el marco del RGPD conservado en el Reino Unido |
| Registros y gobernanza | Modelado de datos, rendición de cuentas, salvaguardas y obligaciones fiduciarias aplicables | ROPA, rendición de cuentas, análisis de impacto y beneficios (DPIA) cuando sea necesario, y controles de gobernanza | ROPA, rendición de cuentas, análisis de impacto y beneficios (DPIA) cuando sea necesario, y controles de gobernanza |
| Operaciones de derechos | Flujos de trabajo de derechos de titular de datos para solicitudes aplicables | Acceso, rectificación, borrado, restricción, oposición y derechos relacionados | Derechos comparables con una administración reguladora específica para el Reino Unido |
| Transferencias internacionales | Normas de transferencia transfronteriza del DPDP y restricciones gubernamentales | Mejoras en los mecanismos de transferencia y salvaguardas, incluidos los acuerdos SCC cuando corresponda | Los mecanismos y salvaguardas de transferencia en el Reino Unido, incluidos los acuerdos específicos para el Reino Unido |
| Representación | Depende del papel de la DPDP de la organización y de los requisitos aplicables. | Artículo 27: Evaluación representativa de organizaciones no pertenecientes a la UE | Evaluación de la representación del Reino Unido para organizaciones relevantes que no sean del Reino Unido |
Para una empresa que no tiene presencia en el mercado, un Servicio de representación reguladora de la UE Puede formar parte de su modelo de gobernanza transfronteriza. No transfiera la propiedad de la conformidad. La empresa aún necesita un inventario preciso, contratos ejecutables, decisiones documentadas y pruebas que demuestren cómo se gestiona cada obligación. La representación debería estar vinculada a los registros operativos, y no tener lugar en un archivo jurídico separado.
Respuesta a las infracciones y retención de pruebas como postura medible
Un plan de respuesta a una vulneración no debería estar contenido en un archivo PDF que nadie haya ensayado. De acuerdo con la guía de implementación del DPDP, la notificación de una vulneración ante la Comisión de Protección de Datos requiere un aviso inicial. sin demora, seguido de un informe detallado dentro 72 horas. Esto hace que la detección, la clasificación, la escalada y la preservación de pruebas formen parte de la postura de cumplimiento.
El proceso de incidentes debería identificar el momento en que la organización se entera de una posible infracción significativa. El tiempo no debería depender del final de la análisis de causas raíz. Establezca un responsable de incidentes, defina quién puede clasificar un evento, prepare plantillas de notificación y documente cómo se contactará con los Principales Datos afectados y con la Junta Directiva.
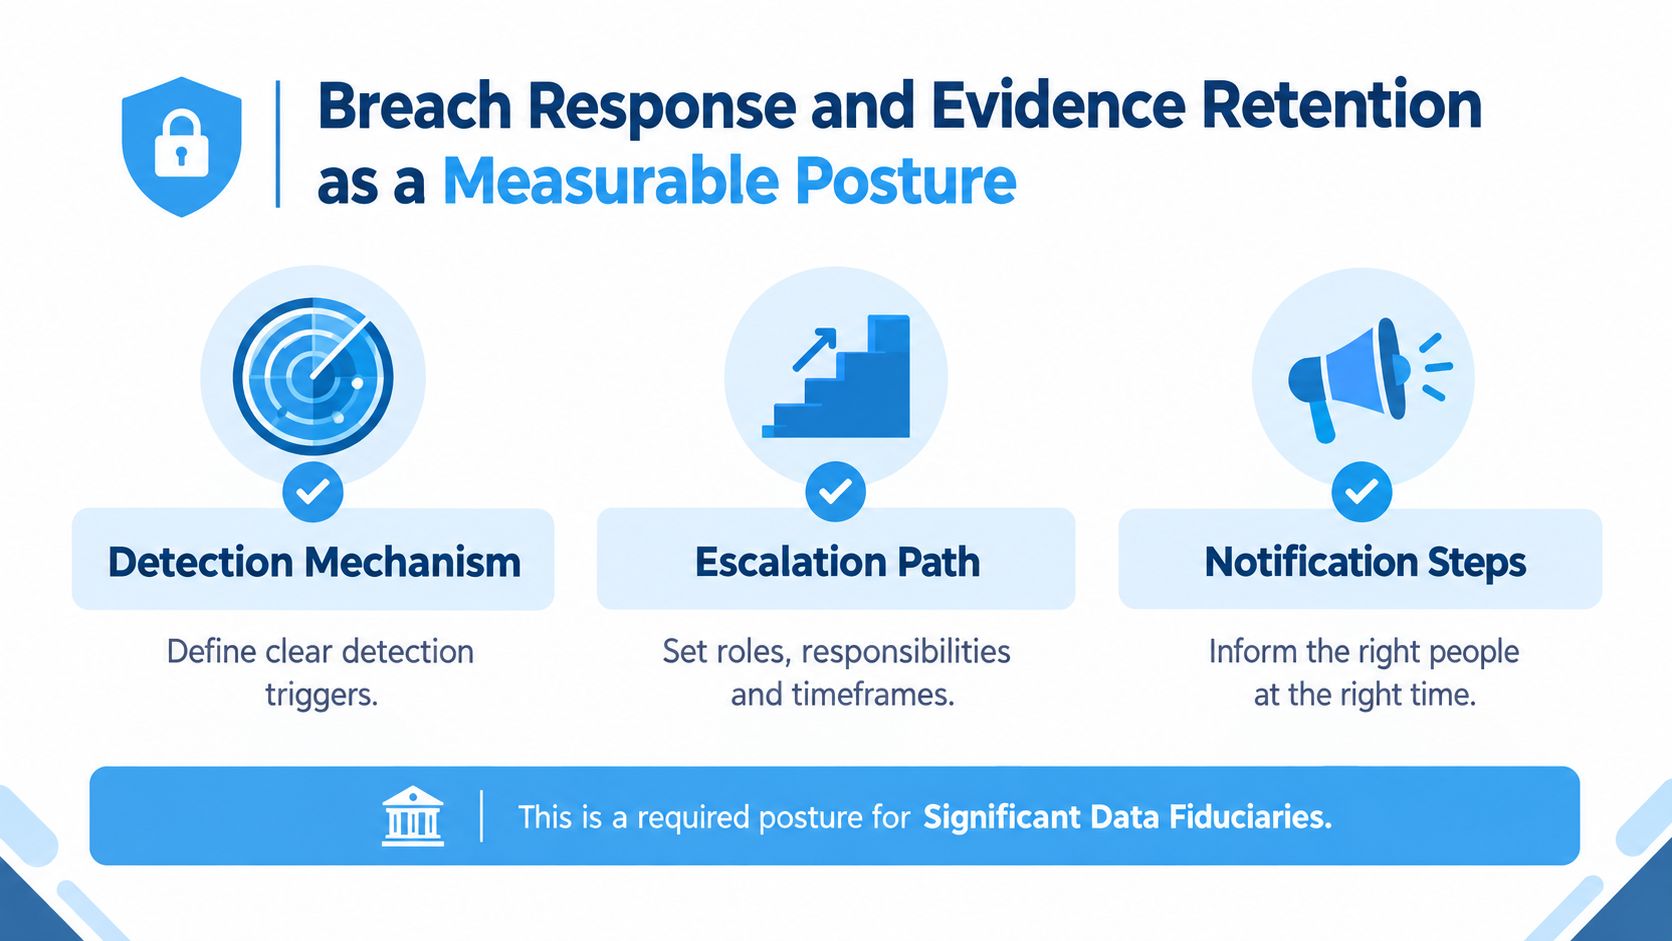
Preservar el sendero de reconstrucción
Los registros forenses, los registros de acceso, las alertas, los tickets, las decisiones, las comunicaciones y los artefactos del sistema deben trasladarse a un almacenamiento a prueba de manipulaciones. Defina retenciones legales para las pruebas relevantes y evite la eliminación rutinaria para no destruir la cronología necesaria para una investigación de la Junta, una pregunta de un cliente o una reclamación del titular de los datos.
Medir el proceso con indicadores operacionales:
- Detención: ¿Con qué rapidez identifica el equipo un incidente sospechoso?
- Contención: ¿Con qué rapidez puede el comandante del incidente limitar la exposición adicional?
- Triage: ¿Los incidentes se clasifican dentro del rango objetivo de la organización?
- Notificación: ¿Puede el equipo preparar y aprobar los avisos requeridos sin demoras innecesarias?
- Calidad del ejercicio: ¿Los ejercicios de mesa expone problemas de propietarios no claros, falta de registros o lagunas en la escalada de problemas con el proveedor?
Un programa de incidentes bien desarrollado demuestra lo que sucedió, cuándo ocurrió, quién decidió qué y qué controles se activaron.
Las empresas indias que atienden a clientes europeos también deberían conectar este proceso con su modelo de comunicación con los clientes y los reguladores. Los equipos que revisan los términos del contrato y que se encargan de la escalación también pueden considerar esta guía: Evitar la trampa de la infracción de las 72 horas en los acuerdos de procesamiento de datos. Cuando corresponda, Servicios de cumplimiento de la RGPD de la UE puede complementarse con la gestión interna de incidentes, pero ningún servicio externo puede compensar la falta de registros o un árbol de escalamiento no probado.
Un escenario de preparación de 12 meses para una empresa india en crecimiento
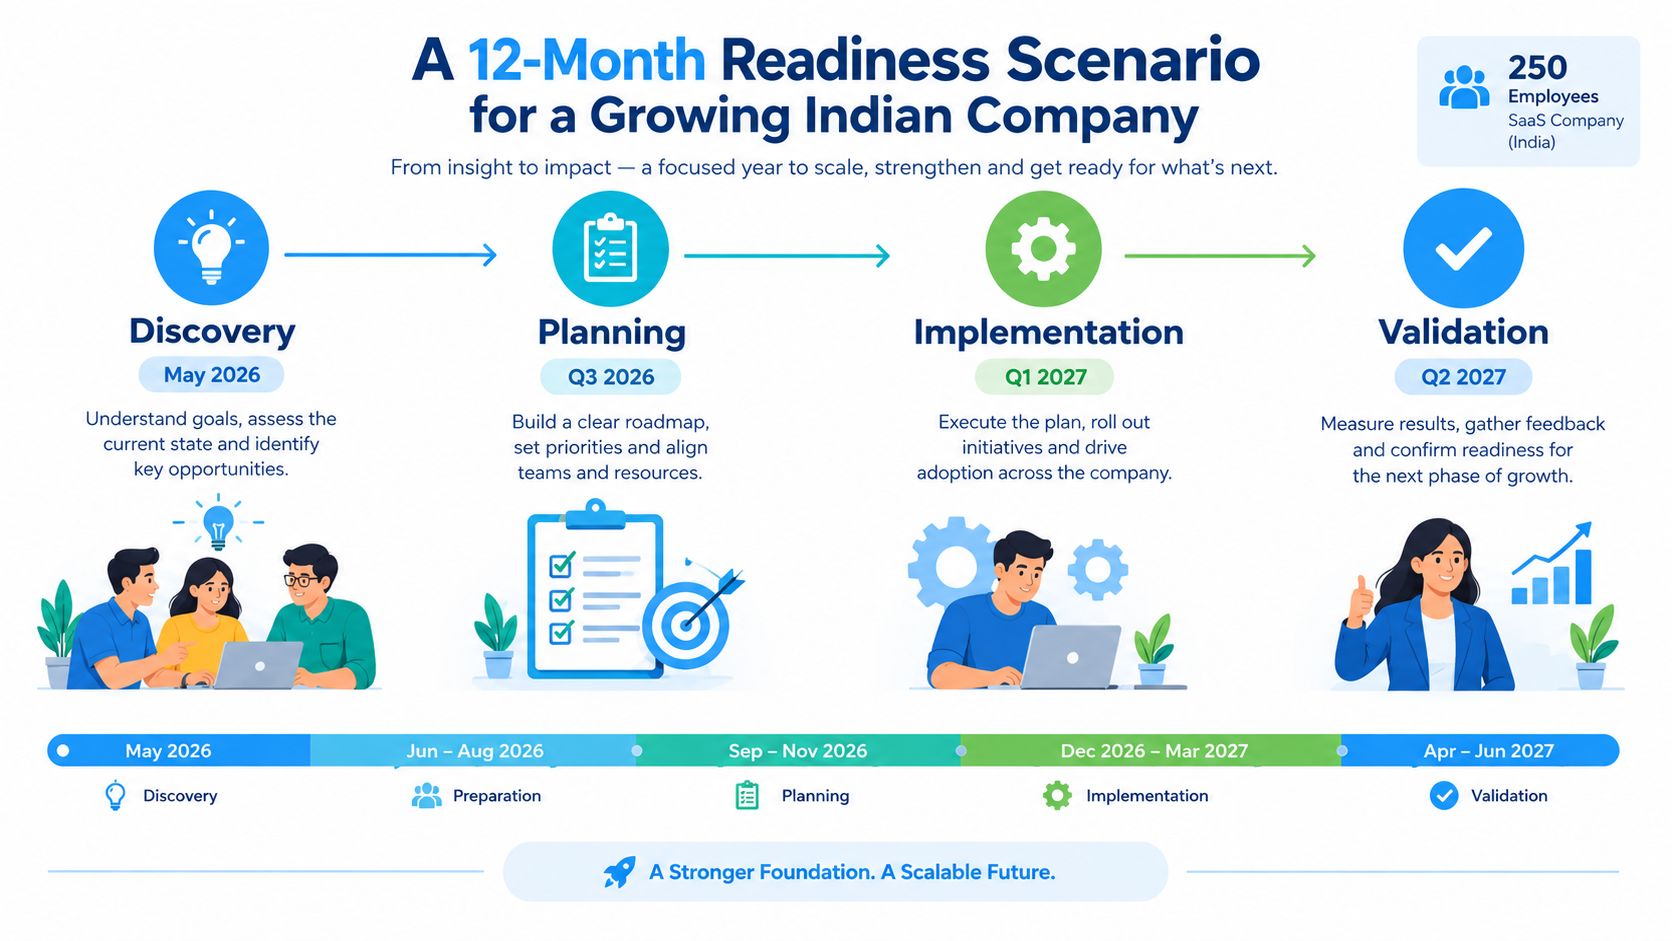
Considere una empresa ficticia de SaaS de origen indio 250 empleados, que sirve a clientes en India, la UE y el Reino Unido. En mayo de 2026, el fundador se entera de que el hito de Consent Manager llega antes de la fecha de cumplimiento final. La empresa cuenta con un responsable de privacidad, un equipo de seguridad y ingenieros de producto, pero los registros de consentimiento están distribuidos entre bases de datos de aplicaciones, una plataforma de atención al cliente y herramientas de marketing.
El fundador reasigna dos ingenieros y el responsable de privacidad de un trabajo de carácter funcional. Esa decisión crea presión comercial, pero posponer el trabajo dejaría a la empresa intentando rediseñar el consentimiento, la retención de datos, los contratos con los proveedores y la evidencia de incidentes al mismo tiempo.
Ordenar la obra por dependencia
Para julio, la empresa completa su inventario de flujos de datos y descubre que una integración de ventas envía la información de las cuentas a un proveedor que no figura en la documentación original de privacidad. Para agosto, reescribe las reglas de retención y mapea los desencadenantes de eliminación a la clausura del contrato, la expiración del contrato y los registros de soporte técnico.
En septiembre, el equipo admite que no invertió lo suficiente en la gestión de los consentimientos. El producto puede recopilar dichos consentimientos, pero no puede preservar de forma fiable la versión del aviso mostrada ni propagar la retirada a todos los demás instrumentos de trabajo. Los ingenieros solucionan el problema del modelo de recepción antes de reconstruir la interfaz de usuario.
El mes de octubre está reservado para los ejercicios de respuesta a incidentes. El ejercicio revela que el ingeniero de seguridad de guardia puede detectar un evento pero no sabe quién es el propietario de la comunicación del Consejo de Administración. La empresa asigna un responsable de incidentes y crea un camino de escalamiento que incluye a los departamentos jurídico, de seguridad, de éxito del cliente y a los proveedores relevantes.
Utilice los primeros meses de 2027 para la integración
En enero, la unidad de adquisiciones actualiza los acuerdos de procesamiento y la documentación de transferencia transfronteriza para las operaciones de clientes de la UE y el Reino Unido. Luego, el responsable de privacidad prueba la automatización de los derechos en toda la aplicación, la plataforma de soporte, el entorno de respaldo y los proveedores clave.
Para abril, la empresa realiza una prueba de alerta de DPB, revisa la evidencia con la junta directiva y registra las excepciones no resueltas. Su mejoría más significativa no es una política bien elaborada. Se trata del flujo de trabajo automatizado de derechos, que proporciona al equipo de privacidad un historial de solicitudes rastreable y otorga a los propietarios del sistema tareas claras.
Este escenario expone la compensación: la capacidad de las características es finita, pero las dependencias de cumplimiento no son opcionales. Distribuye a la gente según los sistemas que generen la mayor evidencia y el mayor riesgo de remediación, luego prueba el resultado antes de la fase final.
Una lista de verificación práctica de preparación de 90 días antes de mayo de 2027
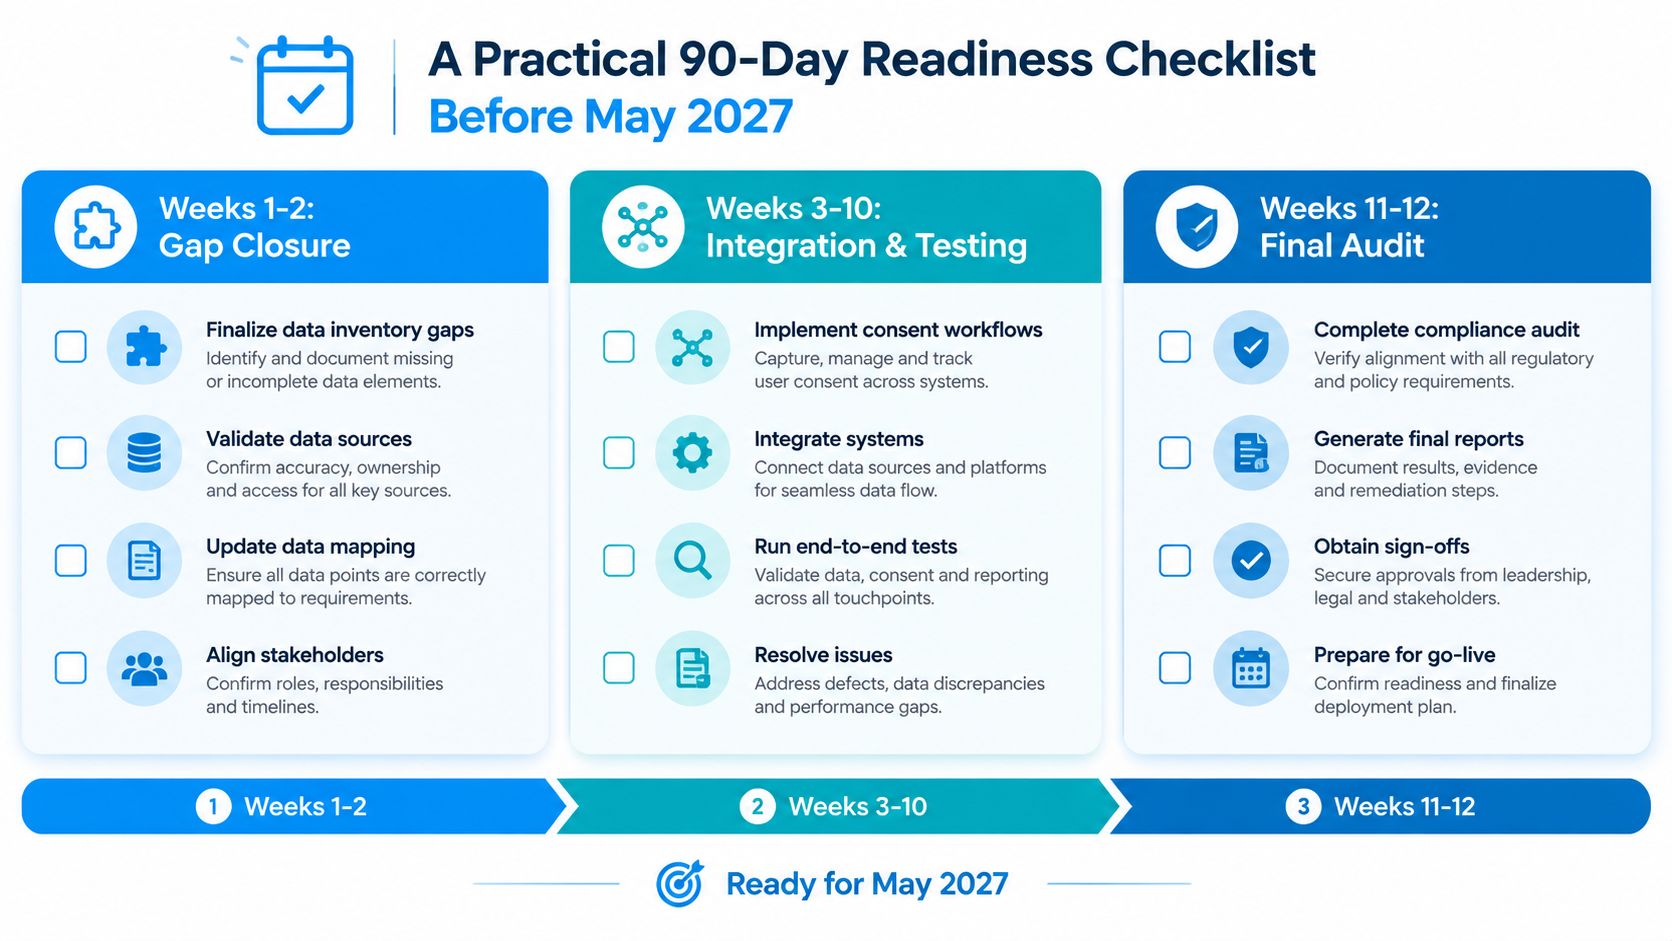
La final 90 días Debería ser un periodo de validación controlado, no una misión de rescate. Use el cronograma que se encuentra a continuación solo después de que el trabajo fundamental esté sustancialmente completado. Si aún falta la migración de datos básicos o la arquitectura de consentimiento, hágalo saber inmediatamente al equipo ejecutivo, ya que el tiempo restante se destinará a la integración, las pruebas y la finalización de la documentación.
Semanas uno y dos, cierran los breves espacios conocidos
- Finalización del inventario: Resolver problemas de sistemas, proveedores, destinatarios, ubicaciones de almacenamiento e objetivos de procesamiento no identificados.
- Arquitectura de consentimiento: Compruebe si el producto se basa en un gestor de consentimiento registrado y en la captura, retirada y recuperación de recibos.
- Control de retención: Configuración de horarios de bloqueo, desencadenantes de eliminación, reglas de anonimización y aprobaciones de excepciones.
- Propiedad: Asigne un propietario con nombre a cada elemento de remediación abierto y establezca una ruta de escalamiento para el trabajo bloqueado.
Semanas tres a seis, integración del modelo operativo
Actualizar los acuerdos de procesamiento y los calendarios de proveedores. Confirmar el mecanismo de transferencia transfronteriza y las responsabilidades de comunicación para las operaciones de la UE y el Reino Unido. Practicar los guiones de notificación de incidentes, incluyendo la notificación inicial y el proceso de seguimiento detallado.
En esta etapa, no acepte las capturas de pantalla como la única prueba. Enlace cada documento a un sistema, actividad de procesamiento, proveedor o registro de decisión.
Semanas siete a diez: recopilación de pruebas
- Opiniones de Access: Exportar roles y evidencias de acceso privilegiado, registrar excepciones y eliminar permisos obsoletos.
- Certificaciones de seguridad: Conservar la información de cifrado, respaldo, monitoreo, vulnerabilidades y respuestas a incidentes.
- Rastra de auditoría de consentimiento: Compruebe que los sistemas de producción registran los eventos de consentimiento con el contexto requerido.
- Examen de los derechos: Ejecute escenarios de acceso, corrección, borrado, reclamo y nominación a través de todo el proceso de trabajo.
- Validación del proveedor: Verifique que los proveedores puedan proporcionar registros y escalar los incidentes a través del canal acordado.
Semanas once y doce: ensayo y firma
Realice un ejercicio de tabletop, complete una prueba de funcionamiento de la DPB y pida al consejo o al comité ejecutivo que aprueben la disponibilidad y las excepciones aceptadas. Verifique la velocidad de respuesta media en solicitudes de derechos, el tiempo de finalización de las simulaciones de incidentes de seguridad, el porcentaje de sistemas que registran eventos de consentimiento, los hallazgos de alto riesgo sin resolver y la disponibilidad de evidencia por control.
La decisión final debe basarse en pruebas. Si la dirección no puede ver el propietario del control, el resultado de la prueba, el estado de excepción y el artefacto asociado, el programa no está listo para su aprobación.
DilicheckRep proporciona representación regulatoria formal de la UE y el Reino Unido para organizaciones que operan a nivel internacional, incluyendo la gestión estructurada de comunicaciones regulatorias y documentación de mandatos. Si su programa de preparación para DPDP también debe apoyar las operaciones europeas, visite DilicheckRep para evaluar cómo se adapta su infraestructura de representación a su modelo de gobierno.
Aviso legal: Esta guía se proporciona únicamente con fines de información general y no constituye asesoramiento jurídico. La aplicación de la protección de datos de la UE y de otros requisitos normativos depende de las circunstancias específicas de cada organización. Debe obtener el asesoramiento jurídico adecuado cuando sea necesario antes de confiar en esta información o tomar decisiones de cumplimiento.
Advertencia de IA: Este artículo fue preparado por un experto con asistencia de inteligencia artificial.