
وقّعت شركتكم المتخصصة في البرمجيات كخدمة (SaaS) في بوسطن أول عقد مع عميل في برلين. وقد ربط فريق المنتج بالفعل مساحة العمل هذه بأنظمة التحليلات والدعم والفواتير ونظام النسخ الاحتياطي في الولايات المتحدة. ثم قدّم العميل طلبًا للوصول إلى البيانات، ليكتشف مؤسسو شركتكم أن عدم وجود مكتب في الاتحاد الأوروبي ليس هو المشكلة الحقيقية، بل المشكلة الحقيقية هي ما إذا كانت أعمالكم تندرج ضمن النطاق الإقليمي للائحة العامة لحماية البيانات (GDPR).
إذا كنت تسأل عما إذا ينطبق قانون حماية البيانات العامة (GDPR) على الشركات الأمريكية, باختصار، نعم، أحيانًا. قد تخضع شركة أمريكية للائحة العامة لحماية البيانات (GDPR) إذا كانت تقدم سلعًا أو خدمات لأشخاص في الاتحاد الأوروبي أو تراقب سلوكهم هناك. في كثير من الحالات، يثير ذلك أيضًا تساؤلًا حول ما إذا كان يتعين على الشركة تعيين جهة رقابية. ممثل الاتحاد الأوروبي بموجب المادة 27.
يشرح هذا الدليل متى اللائحة العامة لحماية البيانات للشركات الأمريكية ما الذي يصبح ذا صلة؟ المادة 27 يتطلب ذلك بالفعل، والخطوات العملية لبناء برنامج امتثال قابل للتطبيق.
هل ينطبق قانون حماية البيانات العامة (GDPR) على الشركات الأمريكية؟
نعم، يمكن تطبيق اللائحة العامة لحماية البيانات (GDPR) على الشركات الأمريكية حتى لو لم يكن لديها مكتب أو موظفين أو خوادم في الاتحاد الأوروبي. يمكن للشركات الأمريكية أن تدخل نطاق تطبيق اللائحة العامة لحماية البيانات من خلال قرارات النمو الاعتيادية، مثل إطلاق صفحة هبوط أوروبية، أو قبول عملاء من الاتحاد الأوروبي، أو تخصيص الإعلانات للزوار هناك، أو تحليل سلوكهم عبر منتجها.
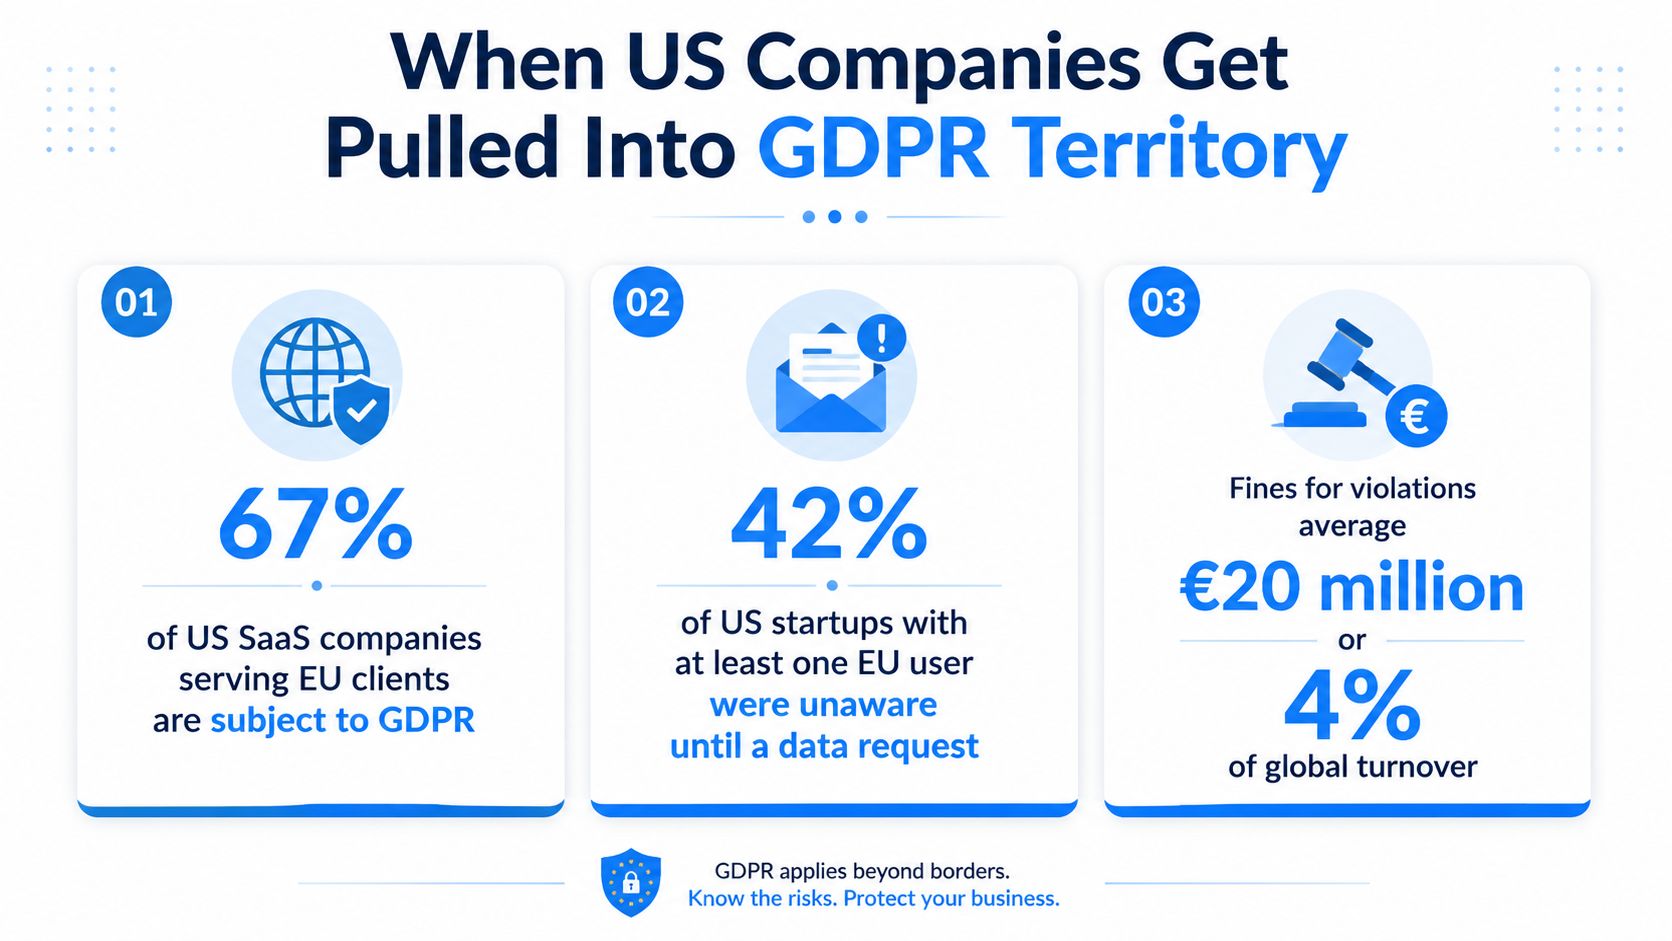
تم تطبيق اللائحة العامة لحماية البيانات (GDPR) منذ ذلك الحين 25 مايو 2018. بحلول مارس 2025، أصدرت سلطات حماية البيانات في الاتحاد الأوروبي حوالي غرامات بقيمة 5.65 مليار يورو بموجب اللائحة العامة لحماية البيانات, ، حيث تمثل الشركات التي تتخذ من الولايات المتحدة مقراً لها ما يقرب من 83%, أو حول 4.68 مليار يورو, ، من ذلك المجموع، وفقًا لـ تحليل غرامات اللائحة العامة لحماية البيانات المفروضة على الشركات الأمريكية. لا تعني هذه الأرقام أن كل شركة ناشئة ستواجه غرامة فورية، لكنها تُظهر أن وجود مقرها الرئيسي في الولايات المتحدة ليس دفاعاً عملياً.
اختبار تحديد الموقع أهم من جواز السفر
تعتمد حماية اللائحة العامة لحماية البيانات (GDPR) على ظروف المعالجة، وليس على علم الشركة أو جنسية الفرد. فعلى سبيل المثال، قد تخضع شركة أمريكية تعالج بيانات شخصية تتعلق بأشخاص في الاتحاد الأوروبي لأحكام اللائحة حتى لو كانت خوادمها وموظفوها وكيانها القانوني موجودين في الولايات المتحدة.
بالنسبة لعميل برلين، فإن الأسئلة العملية الأولى بسيطة:
- الهدف التسويقي: هل تقوم عمداً ببيع أو إلحاق أو دعم الأشخاص في الاتحاد الأوروبي؟
- الرؤية السلوكية: هل تقوم بتتبع مستخدمي الاتحاد الأوروبي لأغراض التحليلات، أو التخصيص، أو الإعلان، أو اتخاذ قرارات بشأن المنتج؟
- التعرض التشغيلي: هل يمكنك تحديد موقع البيانات، وشرح الغرض منها، والرد على طلبات الحقوق، والاستجابة للجهات التنظيمية؟
إذا كانت الإجابة بنعم، فتعامل مع اللائحة العامة لحماية البيانات (GDPR) كشرط أساسي عند إطلاق الخدمة، وليس كمشروع قانوني لاحق. قد يكشف أول عميل لك في الاتحاد الأوروبي عن ثغرات في الإشعارات، وإدارة الحقوق، وعقود الموردين، وضمانات نقل البيانات، والاستجابة للحوادث في آن واحد.
رأي كبير المستشارين: لا يكمن الخطر الحقيقي في أن يكون أحد المؤسسين قد أغفل سطراً في سياسة الخصوصية، بل في عدم قدرة أي شخص على توضيح مصير البيانات الشخصية في الاتحاد الأوروبي أو الجهة المسؤولة عن الرد عند ورود طلب.
ما الذي يُفعّل اللائحة العامة لحماية البيانات (GDPR) للشركات الأمريكية؟
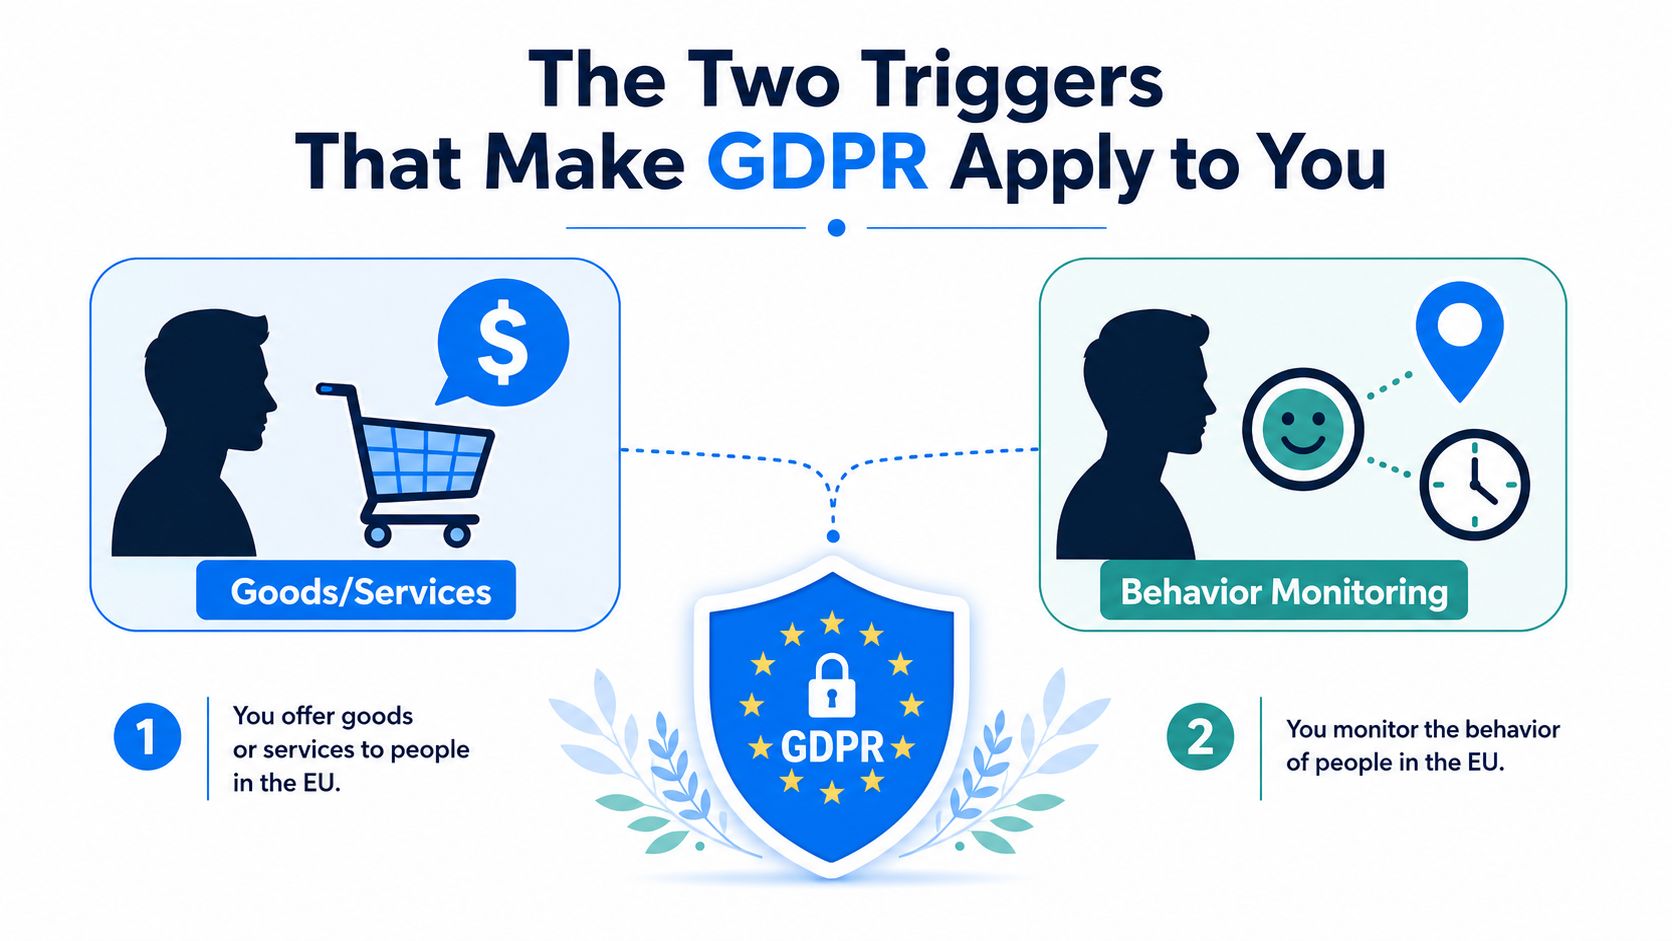
يمكن لشركة برمجيات كخدمة أمريكية أن تدخل نطاق تطبيق اللائحة العامة لحماية البيانات (GDPR) دون الحاجة إلى فتح مكتب في الاتحاد الأوروبي. وعادةً ما يتم تطبيق هذه اللائحة عبر أحد مسارين. المادة 3(1) ينطبق هذا في حال مشاركة منشأة تابعة للاتحاد الأوروبي في عملية المعالجة. المادة 3(2) يمكن تطبيق ذلك على الشركات خارج الاتحاد الأوروبي التي تقدم سلعًا أو خدمات لأشخاص في الاتحاد الأوروبي أو تراقب سلوكهم.
يشمل المسار الثاني العديد من شركات البرمجيات كخدمة (SaaS) والتجارة الإلكترونية والإعلان والمنتجات الرقمية في الولايات المتحدة. تعامل مع الأمر كمسألة تتعلق بنطاق العمل يجب حلها قبل الإطلاق، وليس كإجراءات ورقية تُصلح بعد أول شكوى.
المحفز الأول هو تقديم السلع أو الخدمات
لا يلزم فرض رسوم على عميل من الاتحاد الأوروبي لتحقيق الشهرة. المسألة المهمة هي ما إذا كان سلوكك يُظهر نية خدمة الأشخاص في الاتحاد الأوروبي.
ابحث عن هذه الإشارات:
- التصميم التجاري المحلي: أسعار اليورو، وشروط الشحن في الاتحاد الأوروبي، وصفحات باللغة المحلية، أو مسارات الدفع الموجهة للمشترين الأوروبيين.
- الاستحواذ المستهدف: حملات موجهة إلى جماهير الاتحاد الأوروبي، أو صفحات البحث الإقليمية، أو التواصل مع العملاء المحتملين في الاتحاد الأوروبي.
- عمليات خدمة العملاء: العقود مع الأفراد في الاتحاد الأوروبي، أو الحسابات المقدمة لهم، أو الدعم لسوقهم.
لا يُلزم وجود موقع إلكتروني يسهل الوصول إليه وحركة مرور عرضية من الاتحاد الأوروبي شركة أمريكية تلقائيًا بجميع الالتزامات الأوروبية. فالنية التجارية والمعالجة المرتبطة بهذا النشاط هما ما يحددان التحليل.
المحفز الثاني هو مراقبة السلوك
لا يقتصر الرصد على مجرد مشاهدة شاشة الشخص، بل يمكن أن يشمل التحليلات، والمعرّفات، وتقنيات الإعلان، وإشارات الموقع، أو بيانات قياس المنتج المستخدمة لتقييم السلوك أو التنبؤ به.
اطلب من فريق النمو التحقق مما إذا كان:
- يقوم بتحليل بيانات زوار الاتحاد الأوروبي لإعادة استهدافهم.
- تتخذ إجراءات لتخصيص محتوى جلسات الاتحاد الأوروبي.
- يتتبع النشاط عبر الأجهزة أو الخدمات.
- يستخدم بيانات الموقع أو التوقيت لاستنتاج أنماط المستخدم.
- يبني قاعدة جماهيرية من خلال التفاعلات مع الاتحاد الأوروبي.
لا يُعدّ التعامل بين الشركات استثناءً شاملاً. فمعالجة بيانات الاتصال لشركة في الاتحاد الأوروبي قد تشمل موظفين أو أشخاصًا آخرين يمكن تحديد هويتهم. لذا، ينبغي تحديد الأفراد والأغراض والأنظمة والقرارات المعنية بدلاً من تصنيف النشاط بأكمله على أنه خارج نطاق اللائحة العامة لحماية البيانات.
استخدم إرشادات المجلس الأوروبي لحماية البيانات بشأن النطاق الإقليمي لتسجيل تقييم نطاق عملك. أعد التحقق منه عند حدوث تغييرات في أسواقك أو منتجك أو نظام التتبع الخاص بك.
رأي كبير المستشارين: لا يكمن الخطر الرئيسي في جملة مفقودة في سياسة الخصوصية، بل في تدفق البيانات غير المحمي، أو غرض التتبع غير الواضح، أو فريق لا يستطيع تبرير قراره بشأن نطاق البيانات عند الاعتراض عليه. قد يوفر ممثل الاتحاد الأوروبي نقطة اتصال، لكن ذلك لا يعالج هذه الإخفاقات ولا يحمي الشركة من واجبات نقل البيانات وأمنها ومساءلتها.
ما هي التزامات اللائحة العامة لحماية البيانات (GDPR) التي تنطبق على الشركات الأمريكية؟
بمجرد تطبيق اللائحة العامة لحماية البيانات (GDPR)، لن تكفي سياسة الخصوصية وحدها لتغطية البرنامج. تشمل هذه اللائحة تصميم المنتجات، والتسويق، والهندسة، والأمن، والمشتريات، ودعم العملاء، واتخاذ القرارات التنفيذية.
ابدأ بالغرض من المعالجة. لكل نشاط، سجل أساس قانوني, الغرض، والبيانات المعنية، وأسلوب الاحتفاظ بها، والمستلمين، والشخص المسؤول. لا يُعدّ الحصول على الموافقة حلاً سحرياً شاملاً. إذا اختار فريق ما الموافقة، فعليه أن يتخذ قراراً مدروساً ومحدداً، وأن يُمنح بحرية، وأن يكون سحبه سهلاً. وإذا اختار ضرورة التعاقد أو المصالح المشروعة، فعليه توثيق سبب ملاءمة هذا الأساس للمعالجة الفعلية.
قم ببناء طبقة التشغيل
يجب أن تتضمن طبقة التشغيل الدنيا ما يلي:
- إشعارات واضحة: اشرح ما تقوم بجمعه، ولماذا تستخدمه، ومدة الاحتفاظ به، ومن يتلقاه، وكيف يمكن للأشخاص ممارسة حقوقهم.
- حق الاستلام: توجيه طلبات الوصول والحذف والتصحيح والاعتراض ونقل البيانات إلى مالك مسؤول. ينبغي أن تمنع عمليات التحقق من الهوية الكشف غير المصرح به دون خلق عوائق غير ضرورية.
- سجل معالجة حي: احتفظ بسجل محدّث لأنشطة المعالجة. يمكن استخدام جدول بيانات للشركات الصغيرة إذا كان له مالكون، ونظام للتحكم في الإصدارات، وتفاصيل كافية لدعم عملية التدقيق.
- الاستعداد للاختراق: يجب أن تحدد خطة الاستجابة للحوادث صانع القرار، والمراجع القانوني، ومسؤول الأمن، ومسؤول الاتصالات، وجهة الاتصال بالجهة التنظيمية. يبدأ احتساب مدة الإبلاغ عند علم المؤسسة بحدوث خرق أمني مؤهل، لذا لا يمكن أن يعتمد التصعيد على وجود شخص واحد متصل بالإنترنت.
- تقييم المخاطر: استخدم تقييم أثر حماية البيانات للمعالجة التي قد تخلق مخاطر كبيرة، وخاصة المراقبة المنهجية أو استخدام البيانات الحساسة.
- ضوابط الأمان: تطبيق قيود الوصول، والتشفير عند الاقتضاء، والتسجيل، والحذف الآمن، وضوابط البائع، وإجراءات الاسترداد المختبرة.
A سجل أنشطة المعالجة, ، والتي تُسمى غالبًا روبا, يُعدّ هذا المستند أحد أهم وثائق التشغيل للشركات الأمريكية الخاضعة للائحة العامة لحماية البيانات (GDPR). فهو يساعد فريقك على تحديد الأغراض والأنظمة والموردين وعمليات النقل والاحتفاظ والملكية، وغالبًا ما يكون أول سجل مطلوب عند التعامل مع طلبات الحقوق، أو دعم ممثل المادة 27، أو الإجابة على أسئلة العناية الواجبة للعملاء.
القاعدة التشغيلية: إذا لم يتمكن فريق الدعم الخاص بك من التعرف على طلب الحقوق، أو لم يتم تسجيل أساسك القانوني، أو لم يتمكن قسم الهندسة من تحديد كل مخزن بيانات إنتاج، فإن البرنامج لم يتم تشغيله بعد.
تستحق إدارة الموردين مسار عمل مستقل. قد تعالج كل من علاقات العملاء، وخدمة الدعم الفني، وتحليلات المنتجات، ومنصة البريد الإلكتروني، وبيئة الحوسبة السحابية، ومزود خدمات النسخ الاحتياطي، بيانات شخصية. راجع كل اتفاقية لمعالجة البيانات، وإفصاحات المعالجات الفرعية، والتزامات الأمان، وأحكام الحذف، وآلية النقل الدولي. تُعد هذه نقطة انطلاق مفيدة للعمل على عقود العملاء والموردين. مورد اتفاقية معالجة البيانات وفقًا للائحة العامة لحماية البيانات (GDPR).
بإمكان فريق أمريكي صغير إدارة معظم عمليات الجرد، وتصميم سير العمل، والتوثيق داخليًا. استشر متخصصين عند استخدام المنتج لبيانات حساسة، أو تحليل بيانات شامل، أو هياكل مجموعات معقدة، أو عمليات نقل دولية واسعة النطاق. لا تنتظر حتى يكشف لك أحد الجهات التنظيمية أو عميل مؤسسي أن ملف الأدلة فارغ.
ما هي المادة 27 من اللائحة العامة لحماية البيانات (GDPR) وهل تحتاجها الشركات الأمريكية؟
أن المادة 27 ممثل يُعدّ هذا اتصالاً رسمياً داخل السوق لمنظمة غير تابعة للاتحاد الأوروبي مشمولة بالمادة 3(2)، ما لم ينطبق استثناء محدود. يجب أن يكون التعيين كتابياً، ويجب أن يكون الممثل مقيماً في دولة عضو حيث يتواجد أصحاب البيانات المعنيون.
لهذا الدور غرض تشغيلي محدد. يمكن للممثل تلقي المراسلات من أصحاب البيانات والسلطات الإشرافية، والاحتفاظ بسجل أنشطة المعالجة الخاص بالجهة المتحكمة، والتعاون مع الجهات التنظيمية. لا يُقلل التعيين من مسؤولية شركتكم أو التزاماتها القانونية. الممثل هو جهة اتصال، وليس درعًا واقيًا من المسؤولية.
ممثل الاتحاد الأوروبي ليس مكتبًا تابعًا للاتحاد الأوروبي
لا يقوم ممثل الاتحاد الأوروبي بإنشاء منشأة تابعة للاتحاد الأوروبي، أو إدارة منتجك، أو الموافقة على أسسك القانونية، أو تحمل مسؤوليات الامتثال الخاصة بك. تظل شركتك مسؤولة عن المعالجة، والعقود، والأمن، وإشعارات الخصوصية، وسير عمل الحقوق، وقرارات النقل.
تعامل بحذر مع أي خدمة بريد إلكتروني مخصصة. يجب أن يكون لدى الممثل تفويض موثق، وآلية استقبال موثوقة، وسجلات مناسبة، وقناة تصعيد واضحة إلى مؤسستك. يجب أن يتضمن إشعار الخصوصية الخاص بك بيانات الاتصال بالممثل عند الاقتضاء.
الاستثناء محدود النطاق، إذ يشترط عمومًا أن تكون المعالجة عرضية، ومن غير المرجح أن تُشكّل مخاطر على الأفراد، وغير مرتبطة ببيانات الفئات الخاصة واسعة النطاق أو بيانات الإدانات الجنائية. ويتطلب الاشتراك المستمر في برامج SaaS، أو نشاط التجارة الإلكترونية المتكرر، أو التتبع السلوكي المستمر، تحليلًا موثقًا للاستثناء بدلًا من افتراض عدم انطباق المادة 27.
يُعدّ الممثل جزءًا من منظومة امتثال أوسع. ولا يمكنه أن يحل محل سجلاتك، أو ضوابط الموردين، أو إجراءات الحقوق، أو تحليل التحويل، أو دليل المعالجة القانونية. عمليًا، يشمل ذلك عادةً الوصول إلى نسخة محدّثة من روبا حتى يتمكن فريقك من الإجابة على أسئلة النطاق والغرض والمورد وتدفق البيانات بشيء أكثر موثوقية من الذاكرة.
كيفية اتخاذ قرار بشأن تعيين شخص ما
استخدم ثلاثة اختبارات قبل تعيين واحد:
- اختبار النطاق: تأكد من أن المادة 3(2) تنطبق وحدد الدول الأعضاء التي يتواجد فيها الأفراد المتضررون.
- اختبار الإعفاء: وثّق سبب انطباق استثناء المعالجة العرضية أو عدم انطباقه.
- اختبار التشغيل: تأكد من أن مزود الخدمة يمكنه استلام وتسجيل وإعادة توجيه وتصعيد الاتصالات المتعلقة بالسلطة والبيانات.
رسمي خدمة تمثيلية بموجب المادة 27 من اللائحة العامة لحماية البيانات في الاتحاد الأوروبي يمكن أن يفي ذلك بمتطلبات نقطة الاتصال، لكنه لا يُصلح عملية نقل غير قانونية، أو غرض معالجة غير مدعوم، أو ضوابط داخلية ضعيفة. عيّن الممثل، ثم ابنِ الأدلة التشغيلية التي تدعمه.
هل تحتاج إلى خطوة عملية تالية؟ إذا كان فريقك يندرج على الأرجح تحت المادة 3(2)، فراجع نطاق عملك، وموقفك من الاستثناءات، وآلية الاستجابة قبل أن يُصعّب نمو الاتحاد الأوروبي الدفاع عن موقفك. يمكن لـ Dilicheck Rep مساعدتك في تنظيم هذه العملية قبل إطلاق منتجك التالي.
كيف يرتبط قانون حماية البيانات العامة (GDPR) بقانون حماية البيانات العامة في المملكة المتحدة، وقانون خدمات البيانات الرقمية (DSA)، وقانون الذكاء الاصطناعي، وقانون أمن المعلومات الوطني (NIS2)
نادراً ما يؤدي إطلاق منتج أوروبي إلى إنشاء علاقة امتثال واحدة. بل يُنشئ شبكة من قواعد الوصول إلى السوق، لكل منها محفزاتها ونطاقها وسجلاتها وواجهة الجهات التنظيمية الخاصة بها.
ال اللائحة العامة لحماية البيانات في المملكة المتحدة قد يتطلب الأمر تعيين ممثل منفصل في المملكة المتحدة لمنظمة غير بريطانية تخضع لنظامها. منذ خروج بريطانيا من الاتحاد الأوروبي، تدير المملكة المتحدة إطارها الخاص لحماية البيانات وواجهة تنظيمية خاصة بها، على الرغم من أن العديد من مفاهيم الامتثال لا تزال مألوفة للفرق التي تعمل بالفعل على اللائحة العامة لحماية البيانات في الاتحاد الأوروبي. هذا يعني أن شركة أمريكية تبيع منتجاتها في كل من الاتحاد الأوروبي والمملكة المتحدة قد تحتاج إلى تقييم موقفين مختلفين من حيث النطاق الإقليمي، وسؤالين تمثيليين، ومسارين مختلفين للاستجابة، بدلاً من افتراض أن تعيينًا واحدًا يغطي كلا السوقين.
إذا كانت خطة النمو الخاصة بك تشمل عملاء أو مستخدمين أو تسويقًا في المملكة المتحدة، فتعامل مع اللائحة العامة لحماية البيانات في المملكة المتحدة كشرط إطلاق موازٍ، وتأكد مبكرًا مما إذا كنت بحاجة إلى جهة اتصال رسمية في المملكة المتحدة.
هل تحتاجون إلى تغطية في المملكة المتحدة أيضاً؟ إذا كانت شركتك تصل إلى أشخاص في المملكة المتحدة، فراجع ما إذا كان هناك ممثل أو نموذج اتصال منفصل خاص بقانون حماية البيانات العامة في المملكة المتحدة ينتمي إلى خطة دخول السوق الخاصة بك إلى جانب إعدادك في الاتحاد الأوروبي.
ال قانون الخدمات الرقمية قد يؤثر ذلك على الخدمات الرقمية والمنصات الإلكترونية المشمولة. قانون الذكاء الاصطناعي للاتحاد الأوروبي يمكن فرض رسوم على مقدمي الخدمات من خارج الاتحاد الأوروبي الذين يضعون أنظمة الذكاء الاصطناعي المشمولة في سوق الاتحاد الأوروبي. NIS2 بإمكانها إنشاء حوكمة للأمن السيبراني والتزامات تعاقدية للمنظمات والموردين ضمن نطاقها.
بناء خريطة حوكمة واحدة
لا تُعيّن جهات اتصال منفصلة بشكل عشوائي وتأمل أن تتمكن المنظمة من التنسيق لاحقًا. أنشئ مصفوفة إطار عمل تغطي ما يلي:
- محفز إقليمي: ما هو العميل أو المستخدم أو المنتج أو النشاط الذي يدخل في نطاق هذا الإطار؟
- متطلبات التمثيل: هل يلزم وجود ممثل رسمي، أو ممثل معتمد، أو نقطة اتصال؟
- مجموعة الأدلة: ما هي اللوائح والإشعارات والسجلات والملفات الفنية وسجلات الحوادث التي يجب الاحتفاظ بها؟
- مسار التصعيد: من يتلقى مراسلات الجهات التنظيمية، وشكاوى العملاء، والإشعارات العاجلة؟
يمكن لنموذج تشغيل موحد أن يقلل من تشتت عملية استقبال البيانات، ولكنه لا يدمج الواجبات القانونية. لا يفي ممثل DSA بمتطلبات المادة 27 من اللائحة العامة لحماية البيانات (GDPR)، كما أن ممثل GDPR لا يفي تلقائيًا بمتطلبات قانون الذكاء الاصطناعي. يصف ممثل Dilicheck... خدمة التمثيل القانوني لـ DSA كجزء من نموذج تمثيل أوسع، ولكن لا يزال يتعين على تقييم نطاقك تحديد كل إطار عمل على حدة.
رؤية عملية: قم بتوحيد الإدارة حيثما أمكن. حافظ على فصل التحليلات القانونية والتفويضات والسجلات والمساءلة حيثما يقتضي القانون ذلك.
أهم ثلاثة قرارات
القرار الأول هو قرارك الأساس القانوني للمعالجة الأساسية للمنتج. اختره بناءً على الغرض من المعالجة، لا على أساس الراحة. لا ينبغي أن تُصبح الموافقة بديلاً عن بنية المنتج، ولا ينبغي أن تُستخدم المصالح المشروعة كذريعة تُضاف بعد وقوع الحدث. وثّق القرار، وتحليل الموازنة عند الاقتضاء، والشرح المُوجّه للمستخدم.
القرار الثاني هو قرارك نموذج تمثيلي. اختر مزود خدمة قادرًا على تنفيذ التفويض الكتابي، والاحتفاظ بالسجلات المطلوبة، واستلام المراسلات، والتصعيد الفوري. تجنب التعامل مع الممثل كبوليصة تأمين، فالشركة لا تزال مسؤولة عن معالجة البيانات، والمسؤولية القانونية، وحقوق الاستجابة، والأمن، ونقل البيانات.
الوضع الافتراضي القابل للدفاع عنه بسيط: قم بتعيين جهة الاتصال المناسبة، ثم قم ببناء الضوابط التي تجعل جهة الاتصال مفيدة.
القرار الثالث هو قرارك مصدر واحد موثوق للتحويلات. حافظ على ترابط سجل الموردين، وخريطة تدفق البيانات، وآليات النقل، وتقييمات الأثر، والتدابير التكميلية، وإصدارات العقود. إذا احتفظت أقسام المشتريات والأمن والهندسة والشؤون القانونية بإصدارات منفصلة، فلن يعرف أحد أيها يعكس واقع الإنتاج.
ينبغي على الشركات الأمريكية أيضاً التخطيط لإنفاذ القوانين بما يشمل المؤسسات التي ليس لها مقر في الاتحاد الأوروبي. فوجود ممثل لا يُلغي المخاطر، وغيابه لا يُلغي العمليات الأساسية. البرنامج القابل للدفاع ليس مجرد وثائق مثالية، بل هو مجموعة من القرارات الحالية، والمسؤولين المُعينين، وسير العمل الفعال، والأدلة التي تُطابق وظيفة المنتج.
الأسئلة الشائعة: اللائحة العامة لحماية البيانات للشركات الأمريكية والمادة 27
هل ينطبق قانون حماية البيانات العامة (GDPR) على الشركات الأمريكية؟
نعم، يمكن ذلك. قد ينطبق قانون حماية البيانات العامة (GDPR) على شركة أمريكية إذا كانت تقدم سلعًا أو خدمات لأشخاص في الاتحاد الأوروبي أو تراقب سلوكهم هناك. وعدم وجود مكتب لها في الاتحاد الأوروبي لا يُعفيها تلقائيًا من نطاق القانون.
هل تحتاج الشركات الأمريكية دائماً إلى ممثل بموجب المادة 27؟
ليس دائمًا. تحتاج الشركات الأمريكية عمومًا إلى ممثلٍ بموجب المادة 27 عندما ينطبق عليها قانون حماية البيانات العامة (GDPR) بموجب المادة 3(2) ولا ينطبق عليها أي استثناء. ولأن الاستثناء محدود، ينبغي على معظم الفرق توثيق التحليل مبكرًا، لا سيما قبل توقيع عقود مع عملاء من الاتحاد الأوروبي أو توسيع نطاق التسويق في الاتحاد الأوروبي.
ما هي أسرع طريقة لمعرفة ما إذا كنا نحتاج إلى واحد على الأرجح؟
ابدأ بسؤالين: هل تُقدّم سلعًا أو خدمات لأشخاص في الاتحاد الأوروبي، أو تُراقب سلوكهم؟ إذا كانت الإجابة بنعم، فقد ينطبق عليك البند 27. عادةً ما يُمكن لمراجعة سريعة لنطاق عملك أن تُؤكّد ما إذا كان التمثيل يجب أن يكون جزءًا من قائمة التحقق الخاصة بإطلاق منتجك أو خدمتك.
هل يجعلنا تعيين ممثل متوافقين مع اللائحة العامة لحماية البيانات (GDPR)؟
لا. يوفر لك الممثل نقطة اتصال رسمية في الاتحاد الأوروبي، وهذا أمر مهم، لكن الامتثال لا يزال يعتمد على إشعاراتك، وأسسك القانونية، وعقودك، وعمليات النقل، والأمن، وإدارة الحقوق. وتكون القيمة العملية في أوجها عندما يقترن التمثيل بعملية داخلية فعّالة.
أين ينبغي أن يكون موقع الممثل؟
ينبغي أن يكون مقر الممثل في إحدى الدول الأعضاء في الاتحاد الأوروبي حيث يتواجد بعض الأفراد المتضررين. عمليًا، يُعدّ السوق أو مجموعة الأسواق التي تبيع فيها شركتك منتجاتها أو تدعمها أو تتابع مستخدميها الخيار الأمثل عادةً.
هل تحتاج الشركات الأمريكية إلى نظام ROPA؟
في كثير من الأحيان، نعم. يساعد سجل أنشطة المعالجة الشركات الأمريكية على توضيح البيانات الشخصية التي تتعامل معها، وسبب معالجتها، والأنظمة والموردين المعنيين، ومدة الاحتفاظ بالبيانات، وتحديد المسؤولية الداخلية. حتى عندما يكون الفريق صغيرًا، يُعد سجل أنشطة المعالجة الحالي من أهم الوثائق للتعامل مع طلبات الحقوق، ودعم ممثل المادة 27، وإثبات توافق البرنامج مع الواقع العملي.
هل يمكن لشركة برمجيات كخدمة (SaaS) أمريكية الاعتماد على استثناء المعالجة العرضية؟
أحيانًا، لكن العديد من شركات البرمجيات كخدمة (SaaS) تواجه صعوبة في استيفاء شروط الإعفاء. إذا كان لديك عملاء دائمون في الاتحاد الأوروبي، أو استخدام مستمر للمنتج، أو تحليلات وتتبع منتظمين، فقد يصعب تبرير الإعفاء. لهذا السبب، تختار العديد من الفرق التحقق من الإعفاء بدقة أو تعيين ممثل قبل أن يؤدي النمو إلى مخاطر يمكن تجنبها.
هل يُعتبر تعيين ممثل للاتحاد الأوروبي بمثابة فتح مكتب للاتحاد الأوروبي؟
لا، ممثل المادة 27 ليس مكتباً أو فرعاً أو شركة تابعة للاتحاد الأوروبي. إنه دور اتصال تنظيمي رسمي يساعد شركتك على تلبية متطلبات محددة دون إنشاء منشأة محلية.
تقدم شركة Dilicheck Rep خدمات التمثيل التنظيمي الرسمي في الاتحاد الأوروبي والمملكة المتحدة، بما في ذلك المادة 27 من اللائحة العامة لحماية البيانات (GDPR)، وقانون الذكاء الاصطناعي للاتحاد الأوروبي، وقانون الخدمات الرقمية، وقانون البيانات، وخدمات نقاط الاتصال الخاصة بتوجيه أمن المعلومات الوطني (NIS2)، مع توفير وثائق التفويض والتعامل المنظم مع اتصالات السلطات وأصحاب البيانات. راجع نطاق تمثيلك ونموذج التشغيل الخاص بك مع مندوب شركة ديليشيك قبل إطلاق منتجك التالي في سوق الاتحاد الأوروبي.
تنصل: هذا الدليل مُقدّم لأغراض المعلومات العامة فقط، ولا يُعدّ استشارة قانونية. يخضع تطبيق قوانين حماية البيانات في الاتحاد الأوروبي وغيرها من المتطلبات التنظيمية للظروف الخاصة بكل مؤسسة. لذا، يُنصح بالحصول على استشارة قانونية مناسبة عند الضرورة قبل الاعتماد على هذه المعلومات أو اتخاذ أي قرارات تتعلق بالامتثال.
الإفصاح: تم إعداد هذه المقالة بمساعدة الذكاء الاصطناعي ومراجعة بشرية.