
Американська SaaS-компанія може витратити місяці на підготовку свого європейського запуску, лише щоб виявити, що в її політиці конфіденційності немає контактної особи в ЄС, її служба підтримки клієнтів не готова до листування з владою, і ніхто не задокументував, хто отримуватиме запит суб'єкта даних. Компанія може не мати офісу в ЄС, європейських співробітників і місцевої філії, але її послуги все одно можуть включати її в територіальну сферу дії GDPR.
Цей проміжок — це місце, де Представник ЄС із захисту даних стає важливим. Стаття 27 не замінює дотримання GDPR, місцевого співробітника з захисту даних або представництва в ЄС. Якщо контролер або обробник не зареєстровані в ЄС але підпадає під дію GDPR згідно Стаття 3(2), Стаття 27 загалом вимагає від нього призначення представника в Союзі, якщо не застосовується виняток зі статті 27(2). Ця роль дедалі більше повинна відповідати зобов'язанням щодо представництва або контактних осіб, що виникають згідно з іншими європейськими цифровими законами.
Розуміння ролі представника ЄС із захисту даних
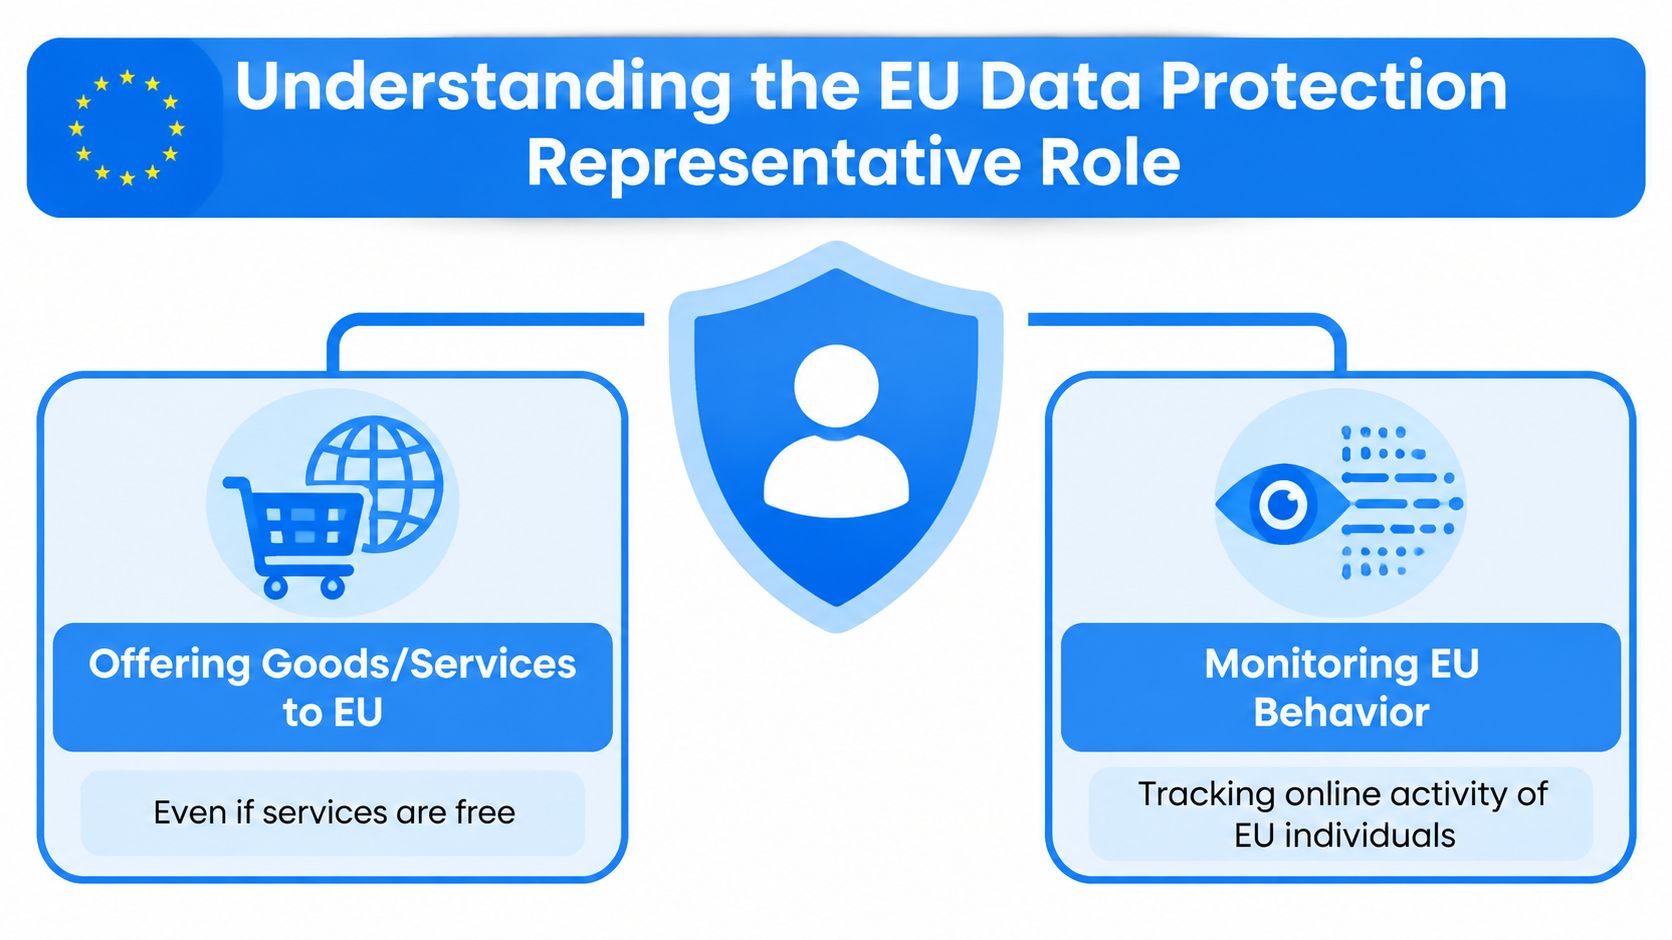
Найпростіший спосіб зрозуміти роль — це розглядати її як зареєстрований контактний пункт з питань GDPR в ЄС. Бізнес поза межами ЄС, на який поширюється дія GDPR згідно Стаття 3(2) оскільки воно пропонує товари чи послуги людям у ЄС або контролює їхню поведінку, може знадобитися представник ЄС, якщо не застосовується вузький виняток. Представник повинен бути зареєстрований у державі-члені, де знаходяться суб'єкти даних, чиї персональні дані обробляються, призначений у письмовій формі та уповноважений звертатися до нього наглядовими органами та суб'єктами даних з усіх питань, пов'язаних з обробкою, з метою забезпечення дотримання GDPR. Ці вимоги викладено в Стаття 27 GDPR.
Розглянемо канадську аналітичну платформу, яка починає обслуговувати французьких клієнтів. Її інженери, юридична команда та сервери можуть залишатися за межами ЄС, але французьким користувачам все ще потрібен практичний спосіб зв’язатися з компанією щодо того, як обробляються їхні персональні дані. Органу нагляду також потрібен ідентифікований представник у Союзі, до якого можна звернутися з відповідних питань обробки та координувати дії з організацією, відповідальною за обробку.
Контактна особа із законодавчим мандатом, а не особа, що приймає рішення замість неї
Представник ЄС із захисту даних – це не те саме, що Спеціаліст із захисту даних. Служба захисту даних консультує організацію, контролює її програму захисту даних та виконує функції, покладені на цю роль згідно з GDPR. Представник, навпаки, діє як контактна особа на ринку для органів влади та суб'єктів даних відповідно до певного законодавчого мандату. Бізнесу можуть знадобитися обидві ролі, і призначення одного не автоматично задовольняє іншу роль. Європейська рада з захисту даних також зайняла позицію, що роль представника згідно зі статтею 27 несумісна з діяльністю як зовнішній Служба захисту даних для тієї ж організації, оскільки Служба захисту даних повинна мати можливість діяти незалежно та уникати конфлікту інтересів.
Представник — це не просто консультант, який переглядає банери щодо файлів cookie або переписує політику конфіденційності. Він може отримувати повідомлення, сприяти взаємодії з наглядовими органами та суб’єктами даних, а також допомагати надавати відповідну інформацію організації та, де це можливо, органам влади. Він не бере на себе рішення контролера або обробника щодо цілей та засобів обробки, і його не слід представляти як внутрішню функцію конфіденційності бізнесу.
Практичне правило: Ставтеся до представника як до офіційно призначеної контактної особи ЄС для регуляторних комунікацій. Він має бути доступним, належним чином призначеним та пов’язаним із процесом реагування організації.
Ця відмінність має значення під час розгляду скарги або розслідування. Якщо суб'єкт даних звертається до представника щодо запиту на видалення, представник повинен направити запит через встановлений робочий процес обробки прав компанії. Якщо орган влади запитує записи, представник повинен мати можливість визначити належного внутрішнього власника, зберегти обмін та відстежити відповідь.
Текст GDPR Європейської Комісії був прийнятий у 2016 і став застосовуватися з 25 травня 2018 року, що робить статтю 27 частиною основоположної системи управління транскордонним цифровим бізнесом після 2018 року. Стаття 27 сама по собі не визначає, чи застосовується GDPR. Територіальна сфера застосування регулюється головним чином статтею 3. Якщо контролер або обробник даних з країни поза ЄС підпадає під дію статті 3(2), зазвичай застосовується стаття 27, якщо немає винятку. Призначення представника також не, саме по собі створює осередок контролера або обробника даних в ЄС.
Коли призначення стає обов'язковим
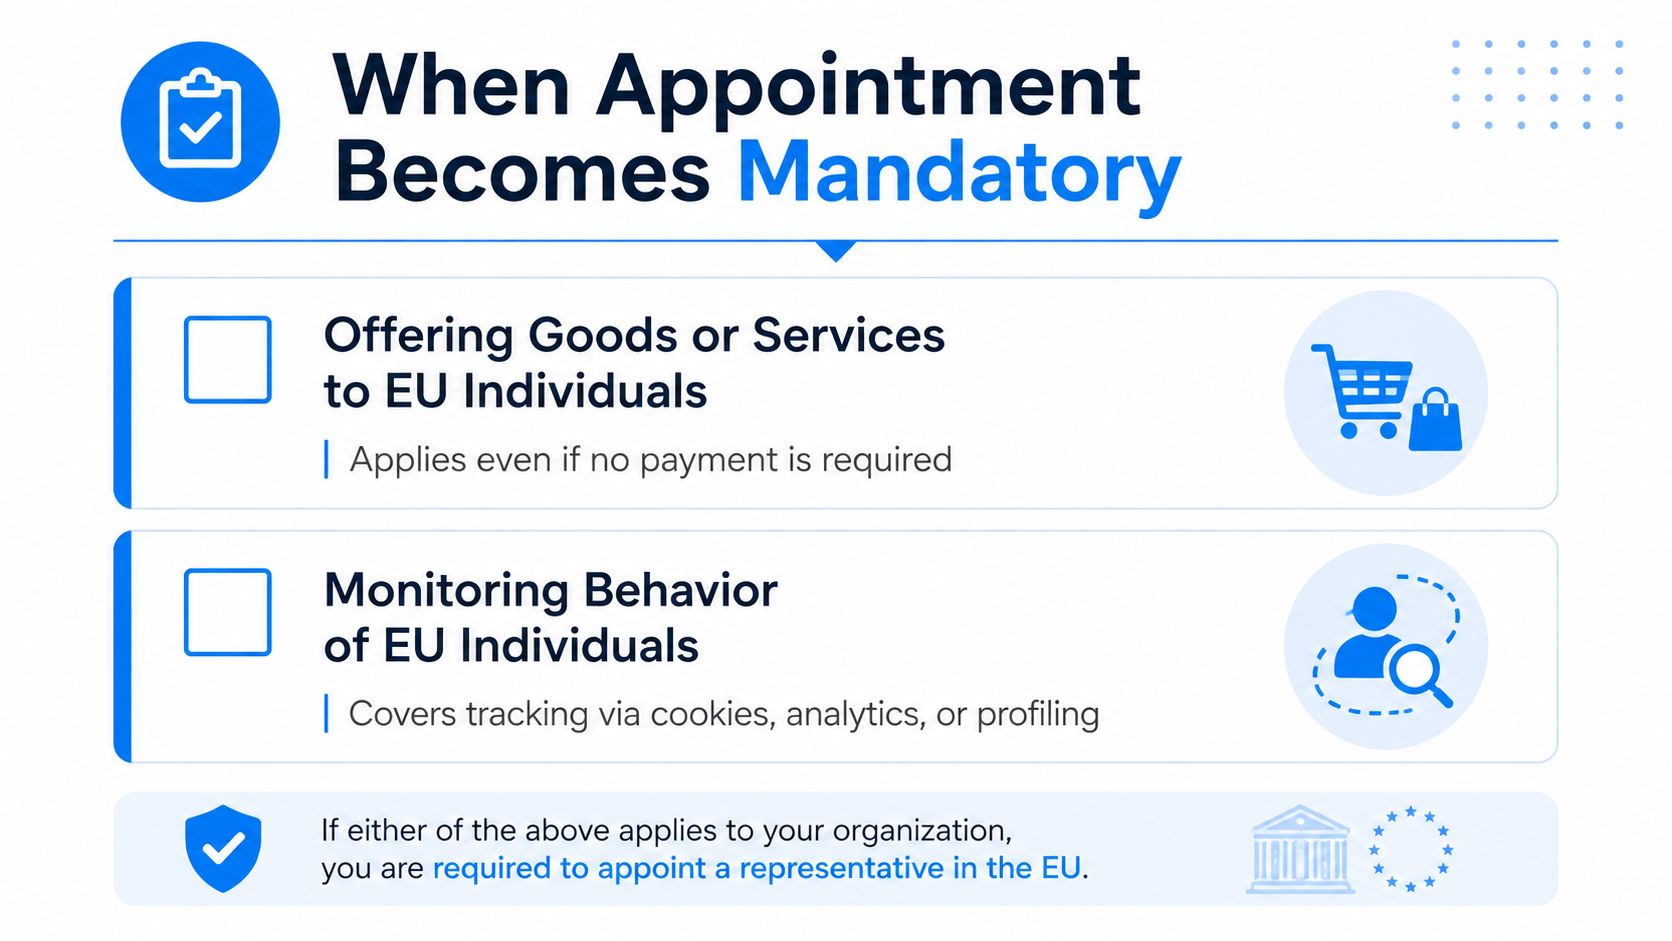
Питання про призначення починається з двох тестів. Якщо контролер або обробник даних з країни поза ЄС підпадає під дію GDPR, оскільки він пропонує товари чи послуги людям у ЄС, або стежить за поведінкою людей у ЄС, стаття 27 може вимагати представника. Відповідне питання не полягає в тому, чи здійснив клієнт плату, чи має компанія персонал з ЄС, чи називає бізнес свою діяльність “глобальною”, а не європейською.
Австралійський інтернет-магазин, який рекламує доставку до Німеччини, є простим прикладом пропозиції товарів або послуг фізичним особам з ЄС. Канадський мобільний додаток, який відстежує місцезнаходження користувачів у Франції, аналізує їхню активність або створює їхні профілі для цільової взаємодії, може підпадати під дію тригера моніторингу. Безкоштовні послуги все ще можуть кваліфікуватися, оскільки пропозиція не обов'язково передбачає оплату.
Обережно застосовуйте звільнення
Стаття 27 містить вузький виняток, коли обробка є лише епізодичною, навряд чи призведе до ризику для прав і свобод фізичних осіб, враховуючи характер, контекст, обсяг та цілі обробки, та не не включати, у великих масштабах, обробка спеціальних категорій даних, зазначених у статті 9, або персональних даних, що стосуються кримінальних вироків та правопорушень, зазначених у статті 10. Державні органи та установи також не підпадають під вимогу щодо репрезентативності. Виняток слід документувати як обґрунтовану оцінку, а не розглядати як зручне припущення.
Команди часто помилково тлумачать “зрідка” як “не наш основний бізнес”. Це ненадійний тест. Компанія, основний продукт якої орієнтований на користувачів з ЄС, може регулярно обробляти їхні дані, навіть якщо Європа становить лише частину її комерційної діяльності. Так само бізнес, який не має приміщень у ЄС, все ще може підпадати під вимогу, оскільки аналіз статті 27 може виникнути після застосування статті 3(2).
Використайте таку послідовність рішень:
-
Визначте місцезнаходження організації. Чи контролер або обробник даних зареєстрований за межами ЄС?
-
Оцініть територіальний охоплення. Чи підпадає організація під дію GDPR згідно зі статтею 3(2)?
-
Перегляньте тригер. Чи пропонує воно товари чи послуги людям у ЄС, чи контролює їхню поведінку в ЄС?
-
Уважно оцініть звільнення. Чи є обробка епізодичною, чи навряд чи призведе до відповідного ризику, та чи не є масштабною обробкою згідно зі статтею 9 або статтею 10?
-
Запишіть висновок. Зберігайте аналіз територіального охоплення, обґрунтування винятків та схвалення разом із файлом управління конфіденційністю.
Посібник представника зі статті 27 GDPR
Практична оцінка повинна розглянути маркетингову мову, варіанти валюти та доставки, доступність додатків, конфігурації файлів cookie та аналітики, географію клієнтів та функціональність продукту. Також слід уникати припущення, що будь-яке використання даних спеціальної категорії або даних про кримінальні засудження автоматично скасовує звільнення. Відповідне законодавче питання полягає в тому, чи обробляються такі дані. у великих масштабах, поряд з іншими умовами статті 27(2). Якщо підприємство не може пояснити, чому застосовується звільнення, призначення представника часто є більш виправданим операційним вибором.
Основні обов'язки та відповідальність
Щоденна робота представника здебільшого полягає в контрольоване спілкування. Він повинен залишатися ідентифікованим для наглядових органів та суб'єктів даних, отримувати відповідну кореспонденцію та гарантувати, що організація, що його призначає, може діяти на його основі. Ця роль працює лише тоді, коли представник має поточні контакти компанії, узгоджений маршрут ескалації та доступ до достатньої кількості інформації для обробки, щоб зрозуміти, чого стосується запит.
Три обов'язки заслуговують на окремий розгляд.
Обробка комунікацій з владою
Наглядовий орган може надіслати запит щодо обробки даних контролером або обробником, запросити записи або повідомити про скаргу. Представник повинен зареєструвати повідомлення, перевірити його обсяг, повідомити призначеного внутрішнього відповідального, зберегти оригінальне листування та відстежувати відповідь організації. Він не повинен імпровізувати щодо правової позиції компанії або відповідати на питання по суті без інструкцій та відповідної інформації.
Маршрутизація запитів суб'єктів даних
Особа в ЄС може зв’язатися з представником щодо доступу, видалення, заперечення або іншого питання захисту даних. Відповідно до статті 27(4), органи нагляду та суб’єкти даних можуть звертатися до представника, на додаток до або замість контролера або обробника даних з питань, пов’язаних з обробкою, з метою забезпечення дотримання GDPR. Представник не вирішує, чи є запит дійсним, чи потрібно видалити дані самостійно. Натомість він повинен точно зафіксувати запит, передати його команді з реагування на права організації, контролювати передачу та зберігати докази спілкування.
Слабкі домовленості не дають результатів. Поштова скринька, яку ніхто не контролює, створює видимість представництва без оперативної сутності. Рекомендовані договірні та операційні гарантії повинні визначати, хто підтверджує отримання повідомлень, як обробляються питання щодо перевірки особи, яка команда відповідає за відповідь та як невирішені запити передаються на наступний рівень.
Ведення корисних записів
Представника можуть попросити надати доступ до записів про обробку даних, якщо Стаття 30 Застосовується. Стаття 30 GDPR прямо передбачає представника в системі ведення записів, а контролер або обробник, а також, де це можливо, представник, повинні надати відповідний запис наглядовому органу на запит. Це вимагає більше, ніж просто зберігання підписаного листа про призначення. Компанія повинна вести актуальний перелік обробки, дані про контролера та обробника, категорії даних та осіб, інформацію про одержувача, логіку зберігання, домовленості про передачу та поточні контактні дані представника.
Представник не несе відповідальності за створення або контроль усієї програми дотримання конфіденційності організації. Надійна операційна модель відокремлює офіційні обов'язки контактної особи від порад щодо конфіденційності, операцій безпеки, реагування на інциденти та володіння бізнесом.
Представник повинен мати можливість повідомити органу влади, кому належить відповідь, де знаходиться підтверджувальний запис і коли відповідь буде узгоджена. Якщо це неможливо, зустріч перетворюється лише на паперову роботу.
Управління кількома регуляторними рамками ЄС
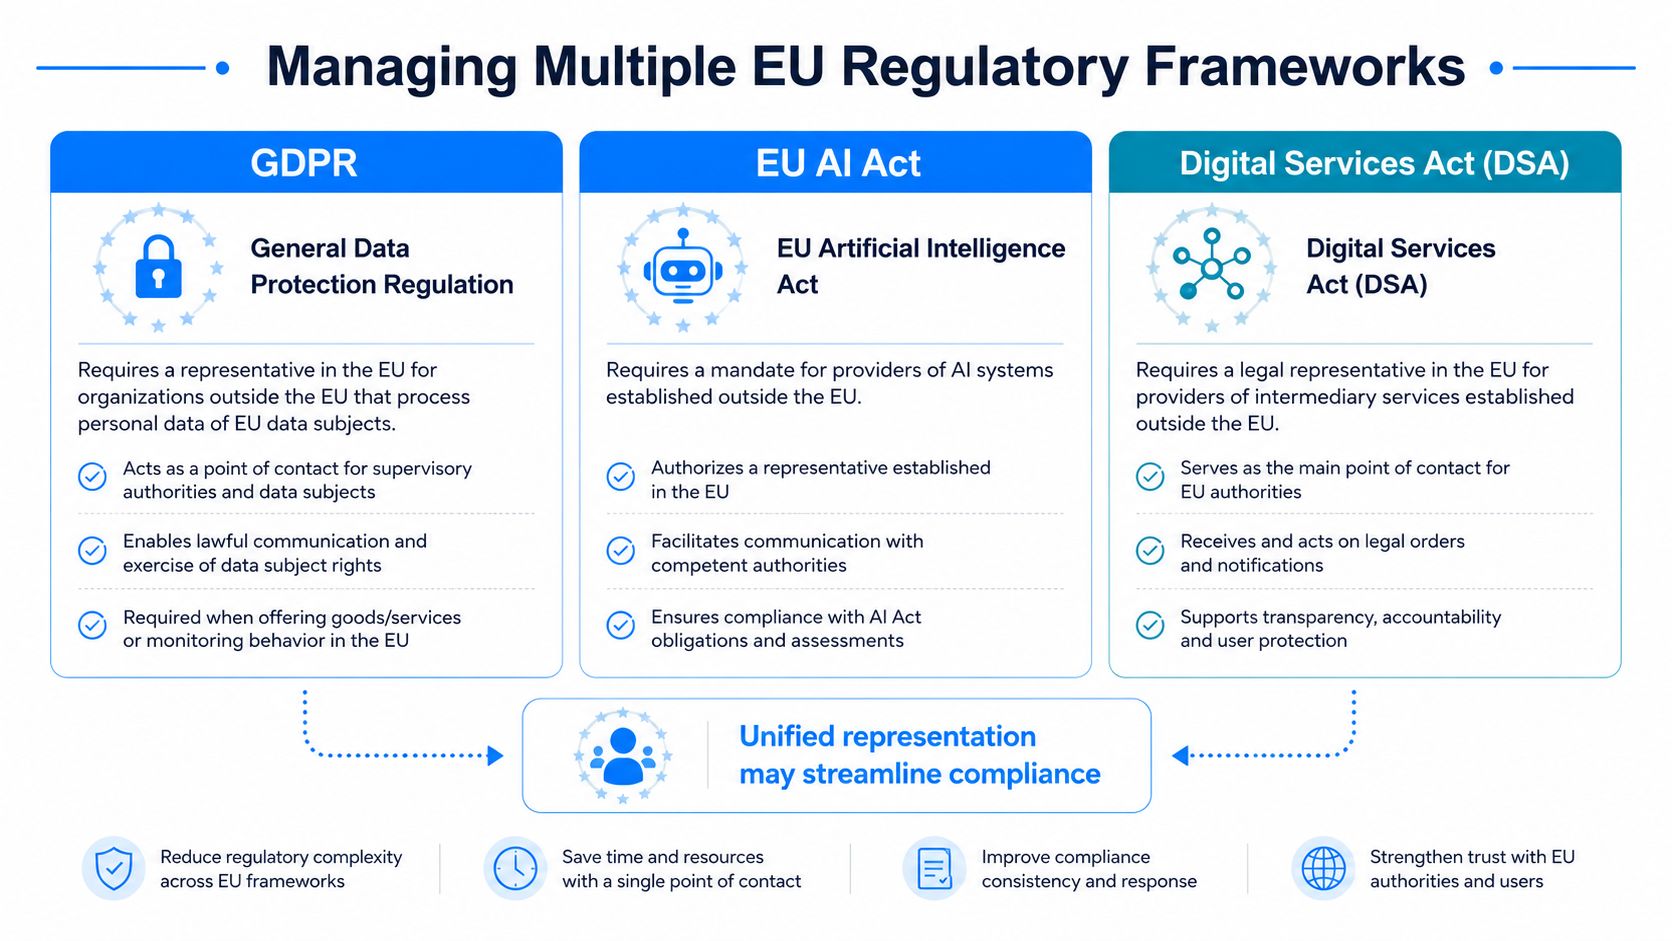
Стаття 27 дедалі більше є частиною ширшої проблеми представництва. Компаніям, що виходять на європейські ринки, також може знадобитися розглянути зобов'язання представників, уповноважених представників або контактних осіб, пов'язані з Закон ЄС про штучний інтелект, Закон ЄС про цифрові послуги, Закон ЄС про дані та NIS2. Точна роль, тригер, критерії відповідності та компетентний орган відрізняються залежно від нормативно-правової бази, тому призначення згідно зі статтею 27 GDPR не слід описувати як таке, що автоматично відповідає вимогам усіх інших законів.
Стратегічний вибір полягає між фрагментацією та консолідацією.
| Операційна модель | Що працює | Де це створює ризик |
|---|---|---|
| Окремі представники | Кожен постачальник послуг може спеціалізуватися на одному законі та його регуляторі | Кілька поштових скриньок, невідповідні записи, дубльовані шляхи ескалації |
| Один скоординований мандат | Централізований процес прийому може стандартизувати реєстрацію, маршрутизацію та докази | Кожна структура все ще потребує власного дійсного призначення, сфери дії та повноважень |
| Внутрішня структура ЄС | Місцевий персонал може поєднувати регуляторну роботу з операційною діяльністю | Створення юридичної особи не усуває необхідності відображати кожне юридичне зобов'язання |
Постачальник торговельного майданчика може керувати запитами GDPR, повідомленнями DSA та комунікаціями згідно із Законом про дані через окремі команди. Постачальник певних систем або моделей штучного інтелекту, що не є резидентом ЄС, може, залежно від своєї ролі та застосовних вимог Закону про штучний інтелект, також потребувати оцінки необхідності уповноваженого представника. Виробнику підключених продуктів може знадобитися координувати комунікації щодо GDPR, Закону про дані та кібербезпеки. Ці приклади не означають, що одного представника автоматично достатньо. Вони показують, чому організація повинна скласти карту зобов'язань перед вибором операційної моделі.
Консолідація потребує меж
Консолідований мандат може зменшити дублювання надходження та спростити ведення єдиного реєстру вхідних повідомлень, позначок часу, відповідальних власників та рішень щодо ескалації. Він також може надати керівним командам з дотримання вимог єдине уявлення про відкриті регуляторні питання, замість того, щоб вимагати від них узгодження кількох звітів постачальників.
Компромісом є юридична точність. Кожна система потребує власної сфери застосування, повноважень, процедури комунікації, конфіденційності, підходу до зберігання та механізму припинення. Один постачальник послуг може виконувати представницькі або контактні функції згідно з кількома нормативними системами ЄС, де це дозволено законодавством, але кожне призначення має незалежно відповідати вимогам відповідного законодавства щодо права на участь, сфери застосування, мандата, обов'язків та іншим вимогам.
Ресурс представника Закону ЄС про дані
Корисна модель – це один операційний канал із повноваженнями, характерними для певної платформи. Постачальник може централізовано приймати та реєструвати повідомлення, а потім направляти кожен елемент до відповідної юридичної та операційної команди згідно з відповідним мандатом.
Консолідація має найбільший сенс, коли одна й та сама організація має продукти, що дублюються, спільні операції з конфіденційності та справжню потребу в узгоджених журналах аудиту. Окремі призначення можуть бути кращими, якщо система вимагає спеціалізованої компетенції, регулятор очікує окремої контактної особи або ризики та схеми звітності суттєво відрізняються.
Процес призначення та документація щодо мандату
Надійне призначення починається з карти обсягу послуг, а не зі списку постачальників послуг. Перелічіть кожну юридичну особу, що не є юридичною особою з ЄС, продукти, що охоплюють фізичних осіб з ЄС, відповідні види обробки, держави-члени, де знаходяться відповідні суб'єкти даних, та структури, які можуть вимагати контакту на ринку. Це запобігає тому, щоб компанія призначала когось для одного бренду, залишаючи іншого контролера або обробника поза межами повноважень.
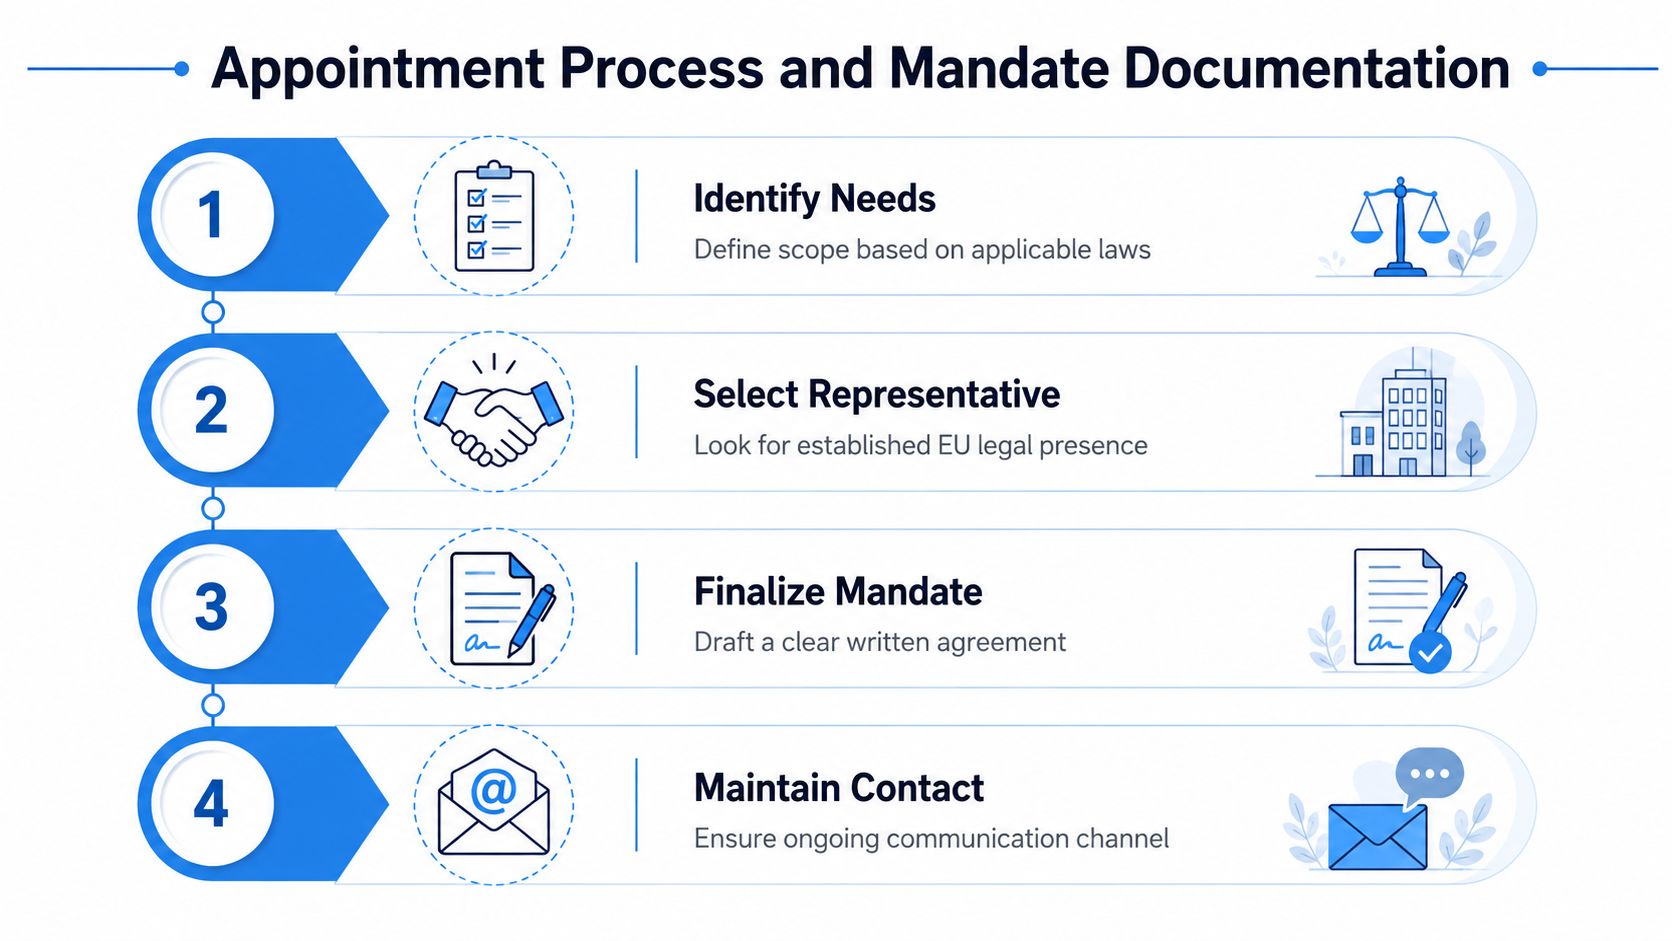
Виберіть для готовності до експлуатації
Представник повинен бути зареєстрований у відповідній державі-члені ЄС, а організація повинна перевірити, чи може запропонований постачальник ефективно спілкуватися з відповідними органами влади та суб'єктами даних. Знайомство з галуззю має значення, коли постачальнику потрібно швидко зрозуміти платформу SaaS, рекламну технологію, підключений продукт, медичну послугу або систему штучного інтелекту.
Задавайте практичні питання:
-
Хто контролює вхідні комунікації? Отримайте письмову інформацію про названу функцію, процес покриття та відповідального за ескалацію.
-
Що реєструється? Переконайтеся, що сповіщення, запити, позначки часу, вкладення, дії пересилання та статус вирішення зберігаються.
-
Як контролюється обсяг повноважень? Постачальник повинен розрізняти переадресацію та координацію від прийняття рішень компанії щодо дотримання вимог.
-
Які механізми відповідальності застосовуються? Перегляньте страховку, винятки, субпідрядників, конфіденційність та обов'язки щодо співпраці.
-
Що відбувається після припинення? Угода повинна пояснювати передачу, оновлення повідомлень, зберігання записів та зв'язок з регуляторним органом.
Це рекомендовані пункти щодо перевіреності та укладання договорів, а не повний перелік законодавчих вимог статті 27. Вони допомагають перетворити призначення на операційно придатну до виконання угоду.
Напишіть мандат, який витримає перевірку
Стаття 27 GDPR вимагає, щоб призначення було письмово. У мандаті має бути зазначено організацію, що призначає, представника, відповідну сферу обробки, повноваження на отримання повідомлень, домовленості щодо контактів із суб’єктами даних, процедури ескалації, очікування щодо конфіденційності, розподіл відповідальності, обов’язки щодо співпраці та умови розірвання. У ньому також має бути зазначено, які додаткові рамки включені, якщо такі є, а не покладатися на широке поняття, таке як “європейська відповідність”. Деякі з цих пунктів є законодавчо встановленими мінімумами, тоді як інші є рекомендованими договірними гарантіями, які допомагають домовленості функціонувати на практиці.
Оновіть повідомлення про конфіденційність та іншу відповідну публічну інформацію, вказавши ідентифікаційні дані представника, якщо це стосується зобов'язань щодо прозорості згідно з Статті 13 та 14 GDPR застосовувати. Зберігайте підписаний мандат, підтвердження корпоративних повноважень, інвентаризацію обробки, оцінку обсягу, аналіз винятків, якщо це доречно, та журнал змін разом. Переглядайте записи, коли змінюються продукти, регіони клієнтів, інструменти відстеження, юридичні особи або регуляторні обов'язки.
Послуги уповноваженого представника згідно із Законом ЄС про штучний інтелект
Використовуйте коротку послідовність впровадження: затвердіть обсяг, проведіть комплексну перевірку, підпишіть мандат, опублікуйте контактну інформацію, протестуйте шлях входу, проінструктуйте команди підтримки клієнтів та захисту конфіденційності, а потім заплануйте періодичні перевірки. Для організацій із продуктами штучного інтелекту будь-яку окрему вимогу до уповноваженого представника слід оцінювати незалежно від мандату GDPR, навіть якщо передбачається одна операційна модель.
Ризики правозастосування та наслідки дотримання вимог
Непризначення представника згідно зі статтею 27 вважається Порушення статті 83(4). Під Стаття 83(4)(a) GDPR, порушення зобов'язань контролера та обробника відповідно до, серед інших положень, статті 27 тягнуть за собою адміністративні штрафи у розмірі до 10 мільйонів євро або, у випадку підприємства, до 2% від загального світового річного обороту за попередній фінансовий рік, залежно від того, що більше.
Цю стелю не слід розглядати як прогноз результату. Вона показує, чому призначення належить до реєстру ризиків організації. Відсутність представника також може ускладнити управління звичайними регуляторними подіями. Скарга може надійти через неочікуваний канал, повідомлення про порушення може не мати чіткого одержувача, а запит органу влади може залишитися без відповіді, поки внутрішні команди визначають, кому він належить.
вказівки щодо впливу на правоохоронні органи згідно зі статтею 27
вказівки щодо впливу на правоохоронні органи згідно зі статтею 27
вказівки щодо впливу на правоохоронні органи згідно зі статтею 27
Як стають видимими прогалини
Наглядові органи та суб'єкти даних можуть виявити прогалину через скарги, розслідування або запити на інформацію. Транскордонна співпраця також може зробити непослідовну структуру контактів більш очевидною, особливо коли компанія працює з кількома продуктами або юридичними особами під одним брендом.
Контролер або обробник залишається відповідальним за суттєве дотримання GDPR, рішення щодо обробки та загальну правову основу для відповідної діяльності. Представник має власну статутну роль та потенційний ризик стосовно повноважень та зобов'язань, пов'язаних з цією роллю, що змінює комерційні відносини. Тому постачальник повинен мати чіткі повноваження, відповідні процедури та визначену модель ескалації. Призначення представника не переносить відповідальність контролера або обробника згідно з GDPR на представника.
Погляд на управління ризиками: Представник не виправлятиме незаконну обробку даних. Однак він може запобігти тому, щоб елементарна помилка в контакті стала першим доказом того, що програма управління є неповною.
Практична відповідь проста. Перевірте підставу для порушення, задокументуйте будь-які винятки, призначте представника до початку відповідної діяльності, пов’язаної з ЄС, опублікуйте точну інформацію, перевірте маршрут зв’язку та збережіть докази того, що процес працює. Такий підхід корисніший, ніж чекати, поки орган влади або суб’єкт даних виявлять відсутню ланку.
Інтеграція представництва у вашу стратегію ринку ЄС
Представництво слід планувати разом із запуском продукту, повідомленнями про конфіденційність, записами обробки, процедурами реагування на порушення прав, управлінням інцидентами та будь-якою оцінкою Службової особи по захисту даних. Призначення контактної особи після запуску може залишити служби підтримки клієнтів, юридичні служби та служби безпеки непідготовленими до комунікацій, які потребують скоординованих дій.
План виходу на ринок повинен відповісти на чотири питання:
-
Яка організація пропонує послугу або визначає цілі обробки?
-
Які аудиторії та моделі поведінки в ЄС є цільовими або моніторинговими?
-
Які правові бази створюють зобов'язання щодо контактних осіб для продукту?
-
Кому належить кожна відповідь після отримання повідомлення чи запиту?
Найсильніша операційна модель розглядає представництво як інфраструктуру. Вона надає клієнтам та органам влади чіткий шлях до організації, створює документований процес передачі повноважень та підтримує розширення без необхідності починати кожне нове ринкове рішення з нуля. Вона також робить внутрішню підзвітність видимою, оскільки команди повинні визначати, хто затверджує відповіді, веде облік та оновлює публічну контактну інформацію.
Бюджетування має покривати більше, ніж вартість призначення. Включає перегляд доручення, оновлення повідомлень, вступне тестування, ведення обліку, навчання персоналу, складання схеми та періодичні перевірки обсягу робіт. Недороге призначення, яке не може контролювати комунікації або зберігати журнал аудиту, може створити більше операційної роботи, ніж позбавити її.
У міру розвитку європейського цифрового регулювання компаніям слід уникати створення ізольованих «сілосів» для забезпечення дотримання вимог. Правова оцінка, що відповідає конкретній рамковій схемі, у поєднанні з контрольованою, централізованою моделлю комунікації може сприяти консолідації без удавання, що обов'язки щодо GDPR, штучного інтелекту, платформи, доступу до даних та кібербезпеки є взаємозамінними.
Dilicheck Rep надає офіційне представництво в регуляторних органах ЄС та Великої Британії, включаючи статтю 27 GDPR, Закон ЄС про штучний інтелект, Закон ЄС про цифрові послуги, Закон про дані та послуги контактних осіб NIS2, надаючи документацію щодо доручення та структуровану обробку зв'язку з повноваженнями та суб'єктами даних. Перегляньте обсяг вашого представництва та операційну модель за допомогою Представник Ділічека перед вашим наступним виходом на ринок ЄС.
Застереження: Цей посібник надається лише для загального ознайомлення та не є юридичною консультацією. Застосування вимог ЄС щодо захисту даних та інших нормативних актів залежить від конкретних обставин кожної організації. За потреби вам слід отримати відповідну юридичну консультацію, перш ніж покладатися на цю інформацію або приймати рішення щодо дотримання вимог.
Останнє оновлення: серпень 2026 р.
Розкриття інформації: Цю статтю підготував експерт із питань конфіденційності за допомогою штучного інтелекту.