
หัวหน้าฝ่ายผลิตภัณฑ์ของบริษัท SaaS แห่งหนึ่งในอินเดีย เปิดดูแผนงานด้านการปฏิบัติตามกฎระเบียบ และพบว่า... 13 พฤษภาคม 2560 วงกลมสีแดงระบุว่า วันที่ดังกล่าวไม่ใช่วันที่กรอบการคุ้มครองข้อมูลส่วนบุคคลดิจิทัลจะกลายเป็นหัวข้อเชิงนโยบาย แต่เป็นจุดที่บริษัทต้องแสดงให้เห็นว่า การแจ้งเตือน การยินยอม การจัดการสิทธิ์ มาตรการรักษาความปลอดภัย การเก็บรักษา การควบคุมผู้ขาย และกระบวนการรับมือกับการละเมิดข้อมูลนั้นใช้งานได้จริง.
นั่นทำให้เกิดปัญหาในทางปฏิบัติ ทีมงานด้านความเป็นส่วนตัวต้องการกำลังคนด้านวิศวกรรม ฝ่ายจัดซื้อต้องการเวลาในการเจรจาต่อรองสัญญากับผู้ประมวลผลข้อมูลใหม่ ทีมงานด้านความปลอดภัยต้องการหลักฐาน และทีมงานด้านผลิตภัณฑ์อาจต้องสร้างขั้นตอนการให้ความยินยอมและการถอนความยินยอมขึ้นใหม่ บริษัทที่ให้บริการลูกค้าในยุโรปยังจำเป็นต้องปรับการทำงานนี้ให้สอดคล้องกับข้อผูกพันที่มีอยู่ของสหภาพยุโรปและสหราชอาณาจักร แทนที่จะสร้างโปรแกรมการปฏิบัติตามกฎระเบียบที่ไม่เชื่อมโยงกันอีกโปรแกรมหนึ่ง.
คำถามที่ถูกต้องไม่ใช่ว่าองค์กรของคุณมีนโยบาย DPDP หรือไม่ แต่เป็นว่าองค์กรสามารถติดตามข้อมูลส่วนบุคคลตั้งแต่การเก็บรวบรวมจนถึงการลบ พิสูจน์ได้หรือไม่ว่าเหตุใดจึงประมวลผลข้อมูลนั้น ตอบสนองต่อคำขอของเจ้าของข้อมูล จำลองเหตุการณ์ และแสดงให้เห็นว่าซัพพลายเออร์ปฏิบัติตามมาตรการป้องกันที่เทียบเท่ากันได้หรือไม่ นั่นคือสิ่งที่บริษัทในอินเดียควรทำก่อนถึงกำหนดเส้นตาย DPDP ในเดือนพฤษภาคม 2027.
เหตุใดกำหนดเส้นตาย DPDP เดือนพฤษภาคม 2027 จึงกลายเป็นปัญหาในปัจจุบัน
กำหนดเส้นตายชัดเจน และช่วงเวลาเตรียมการก็มีจำกัด แหล่งข้อมูลทางกฎหมายและข้อมูลสรุปจากภาคอุตสาหกรรมหลายแห่งระบุว่า วันที่ต้องปฏิบัติตามข้อกำหนด DPDP อย่างเต็มรูปแบบคือ 13 พฤษภาคม 2560, อย่างแน่นอน 18 เดือนหลังจากที่กฎ DPDP ได้รับการประกาศใช้เมื่อวันที่ 13 พฤศจิกายน 2025 (การวิเคราะห์ไทม์ไลน์และกำหนดเวลาการถือว่าเดือนพฤษภาคม 2027 เป็นเดือนเริ่มต้นงานนั้น ทำให้เกิดความสับสนระหว่างเกณฑ์การบังคับใช้กับวันส่งมอบงาน.
ถึงเวลานั้น บริษัทของคุณจะต้องมีระบบควบคุมการดำเนินงานสำหรับ การจัดการเรื่องการแจ้งและการยินยอม การรายงานการละเมิด มาตรการรักษาความปลอดภัยที่เหมาะสม การควบคุมข้อมูลเด็ก การจัดการสิทธิ์ และการโอนข้อมูลข้ามพรมแดน. การควบคุมเหล่านั้นขึ้นอยู่กับระบบ สัญญา เจ้าของ การทดสอบ และหลักฐาน ประกาศความเป็นส่วนตัวที่ร่างขึ้นใกล้กำหนดเส้นตายจะไม่สามารถแก้ไขแอปพลิเคชันที่ไม่มีใบเสร็จรับความยินยอมที่เชื่อถือได้ หรือทะเบียนผู้ขายที่ไม่สามารถระบุได้ว่าข้อมูลลูกค้าไหลไปที่ใด.
แปลงวันที่ให้เป็นความสัมพันธ์
ผู้บริหารควรแปลงกำหนดเวลาส่งมอบให้เป็นขั้นตอนการทำงานที่ต้องส่งมอบทันที:
- วิศวกรรมผลิตภัณฑ์: สร้างหรือแก้ไขส่วนติดต่อผู้ใช้สำหรับการเก็บรวบรวมข้อมูล การให้ความยินยอม การถอนความยินยอม การตั้งค่า และสิทธิ์ต่างๆ.
- การกำกับดูแลข้อมูล: กรอกข้อมูลการไหลเวียนของข้อมูล บันทึกวัตถุประสงค์ ตรรกะการเก็บรักษา และตัวกระตุ้นการลบให้ครบถ้วน.
- ความปลอดภัย: สาธิตการเข้ารหัส การกำกับดูแลการเข้าถึง การตรวจสอบ การตอบสนองต่อเหตุการณ์ และการเก็บรักษาบันทึกข้อมูล.
- การจัดซื้อจัดหา: ตรวจสอบข้อตกลงการประมวลผลข้อมูลและกำหนดให้ผู้ให้บริการที่เกี่ยวข้องต้องมีมาตรการคุ้มครองที่เทียบเท่ากัน.
- กฎหมายและการปฏิบัติตามข้อกำหนด: จัดทำประกาศ สัญญา ข้อตกลงข้ามพรมแดน ขั้นตอนการร้องเรียน และบันทึกความรับผิดชอบให้สอดคล้องกัน.
- การกำกับดูแลโดยผู้บริหาร: มอบหมายผู้รับผิดชอบและตรวจสอบความเสี่ยงที่ยังแก้ไขไม่หมด เนื่องจากมองว่าเป็นอุปสรรคต่อการส่งมอบงาน ไม่ใช่เพียงข้อสังเกตทางด้านการบริหารจัดการ.
เดอะ ระยะเวลาดำเนินการ 18 เดือน มีจุดประสงค์เพื่อช่วยให้องค์กรต่างๆ สามารถเปลี่ยนจากการร่างนโยบายไปสู่ความพร้อมในการปฏิบัติงาน แต่กระบวนการทางวิศวกรรมและการแก้ไขปัญหาของผู้จำหน่ายกลับใช้เวลาส่วนใหญ่ไป (ประกาศแจ้งเตือนด้านกฎระเบียบเกี่ยวกับการบังคับใช้แบบเป็นขั้นตอนทีมที่รอจนถึงไตรมาสแรกของปี 2027 จะมีเวลาเหลือน้อยมากสำหรับการทดสอบที่ล้มเหลว ความล่าช้าจากซัพพลายเออร์ การประเมินผลกระทบด้านการคุ้มครองข้อมูลที่แก้ไขแล้ว หรือการเปลี่ยนแปลงโครงสร้างการขอความยินยอม.
กฎปฏิบัติ: หากหน่วยงานควบคุมไม่สามารถแสดงหลักฐานจากระบบจริงได้ ก็ยังไม่พร้อมสำหรับการบังคับใช้.
เริ่มต้นด้วยการสำรวจระบบ ผู้ให้บริการ เส้นทางของลูกค้า และกระบวนการทางธุรกิจทั้งหมดที่เกี่ยวข้องกับการจัดการข้อมูลส่วนบุคคล จากนั้นให้ถามคำถามเดียวสำหรับแต่ละรายการ: อะไรบ้างที่ต้องเปลี่ยนแปลง ใครจะเป็นผู้รับผิดชอบการเปลี่ยนแปลง และหลักฐานใดที่จะพิสูจน์ได้ว่าการเปลี่ยนแปลงนั้นเสร็จสมบูรณ์แล้ว? แบบฝึกหัดนั้นจะเปลี่ยนวันที่ในอนาคตให้กลายเป็นแผนการส่งมอบที่มีการควบคุม.
สามขั้นตอนสำคัญที่อยู่เบื้องหลังกำหนดเส้นตายเดียว
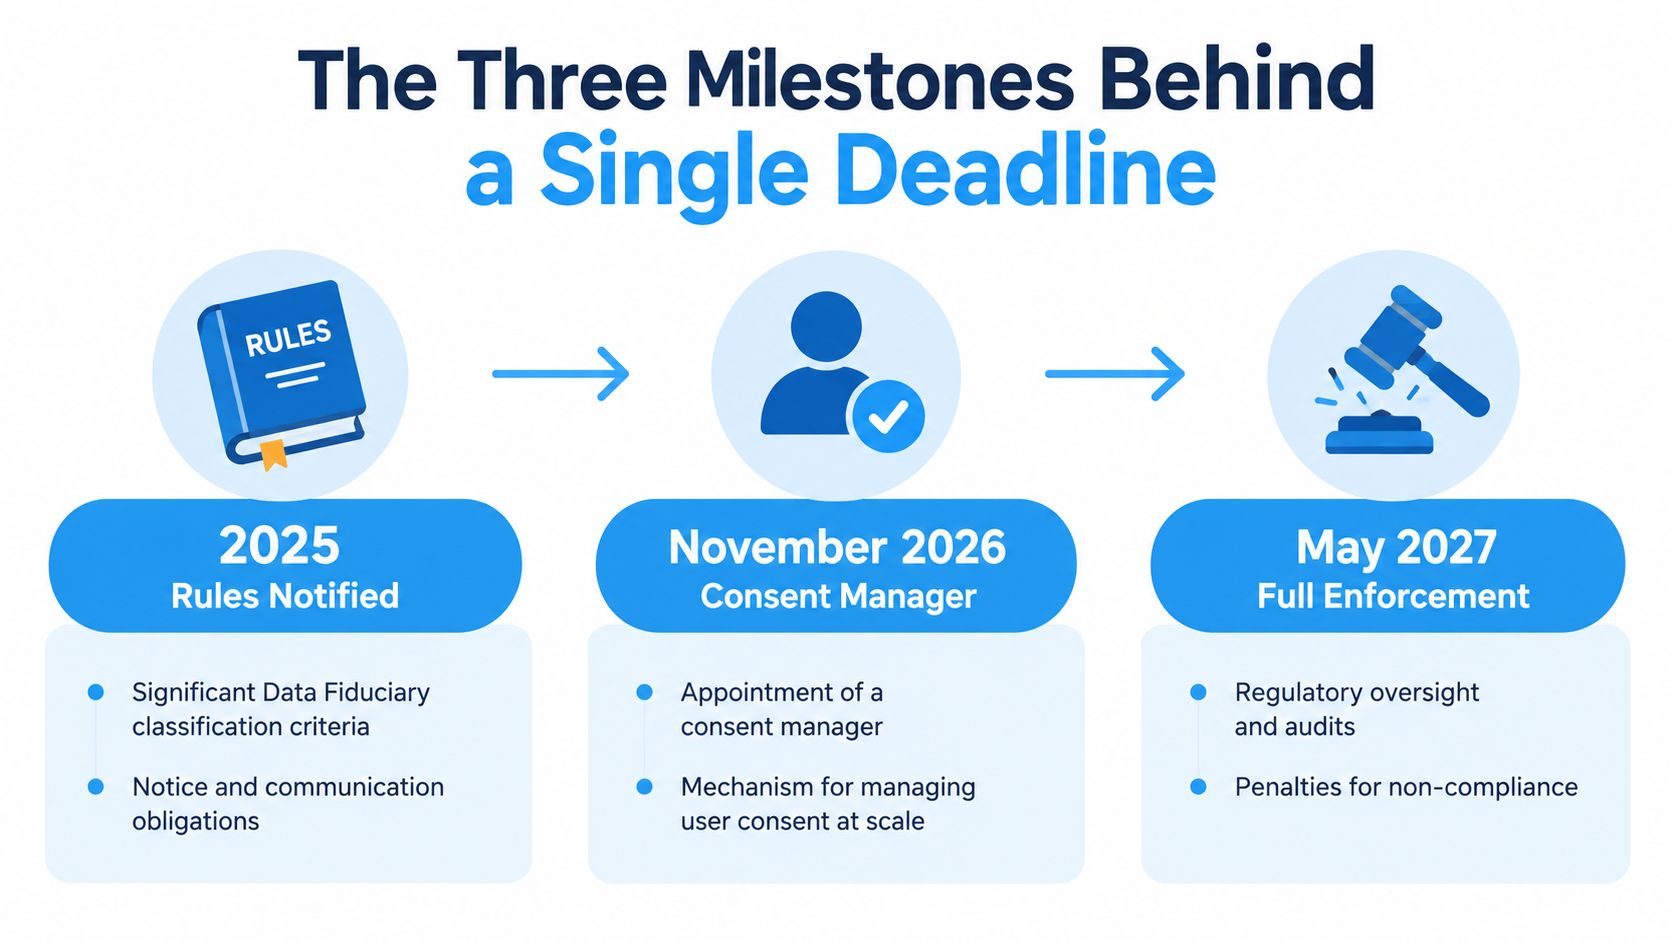
การเตรียมความพร้อมสำหรับ DPDP เป็นไปตามตารางเวลาแบบเป็นขั้นตอน แต่บริษัทควรดำเนินการในฐานะโครงการด้านวิศวกรรมและการกำกับดูแลเดียวกัน กฎระเบียบดังกล่าวได้รับการประกาศใช้ในเดือนพฤศจิกายน 2025 บทบัญญัติบางส่วนมีผลบังคับใช้ทันที และส่วนต่อไปจะเริ่มหลังจากนั้น 12 เดือน, และภาระผูกพันสาระสำคัญขั้นสุดท้ายจะตกอยู่กับ ครบ 18 เดือนในเดือนพฤษภาคม 2027. รูปแบบที่เหลื่อมกันนี้สร้างด่านส่งมอบสามด่าน โดยแต่ละด่านต้องมีเจ้าของที่กำหนดไว้ แผนการทดสอบ และหลักฐานที่แน่ชัด คู่มือส่วนที่มีประสิทธิภาพและกำหนดเวลา ระบุส่วนที่เกี่ยวข้องและกำหนดเวลาไว้อย่างชัดเจน.
ประตูแรก กฎระเบียบที่แจ้งไว้
เริ่มต้นด้วยการจำแนกประเภท ความเหมาะสม และข้อกำหนดที่บังคับใช้อยู่แล้ว พิจารณาว่าองค์กรนั้นเข้าข่ายความคาดหวังของผู้ดูแลข้อมูลสำคัญหรือไม่ จากนั้นจึงกำหนดโครงสร้างการกำกับดูแลที่จำเป็นสำหรับการแจ้งเตือน การประมวลผลบันทึก การกำกับดูแลซัพพลายเออร์ และความรับผิดชอบ.
การจำแนกประเภทจะเปลี่ยนแปลงแผนการส่งมอบ ส่งผลกระทบต่อการออกแบบการกำกับดูแล งานประเมิน การรายงานที่คาดหวัง และหลักฐานที่ผู้บริหารควรต้องการจากทีมงานด้านความเป็นส่วนตัวและความปลอดภัย ควรพิจารณาขั้นตอนนี้เป็นกระบวนการทำงานที่กำลังดำเนินการอยู่ ไม่ใช่เพียงแค่บันทึกทางกฎหมาย.
ประตูที่สอง คือ ขั้นตอนสำคัญของระบบจัดการความยินยอมในเดือนพฤศจิกายน 2026
วันที่สำคัญที่สุดที่จะมาถึงคือ 13 พฤศจิกายน 2026, เมื่อขั้นตอนการลงทะเบียน Consent Manager เริ่มต้นขึ้นภายใต้ระบบแบบทยอยดำเนินการ ธุรกิจสินค้าอุปโภคบริโภค แพลตฟอร์มเทคโนโลยีโฆษณา ผู้ให้บริการ SaaS และธุรกิจอีคอมเมิร์ซ ควรจัดโครงสร้างการขอความยินยอมให้เรียบร้อยก่อนหน้านั้น.
ตัดสินใจว่าจะจัดการการขอความยินยอมโดยตรงหรือผ่านตัวกลางที่จดทะเบียน ตรวจสอบสัญญาของผู้ขาย ทดสอบการทำงานร่วมกันของ SDK และ API และตรวจสอบให้แน่ใจว่าขั้นตอนการถอนความยินยอมและการร้องเรียนนั้นมีหลักฐานการตรวจสอบที่น่าเชื่อถือ การตัดสินใจนี้ยังมีผลต่อระบบที่ให้บริการผู้ใช้ในสหภาพยุโรปและสหราชอาณาจักร ดังนั้นทีมงานควรหลีกเลี่ยงการสร้างเส้นทางการขอความยินยอมเฉพาะสำหรับอินเดียซึ่งอาจต้องมีการออกแบบใหม่ในภายหลังซึ่งมีค่าใช้จ่ายสูง.
ด่านที่สาม การปฏิบัติตามกฎระเบียบอย่างครบถ้วน
เดอะ 13 พฤษภาคม 2560 ขั้นตอนดังกล่าวครอบคลุมถึงภาระผูกพันด้านการปฏิบัติงานหลัก ณ เวลานั้น องค์กรต้องแสดงให้เห็นว่าแบบจำลองการดำเนินงานของตนนั้นใช้ได้ผลในระบบการผลิตทั้งหมด โดยมีหลักฐานสนับสนุนการตรวจสอบและแก้ไขปัญหา.
วางแผนย้อนกลับจากแต่ละด่าน เดือนพฤศจิกายน 2026 ควรยืนยันโครงสร้างการขอความยินยอม เดือนพฤษภาคม 2027 ควรยืนยันแบบจำลองการดำเนินงานที่สมบูรณ์ รวมถึงการกำกับดูแล เทคโนโลยี และการปฏิบัติตามกฎระเบียบข้ามพรมแดน.
สร้างระบบรักษาความปลอดภัยที่ยั่งยืนแม้ในระหว่างการตรวจสอบ
การเตรียมความพร้อมด้านความปลอดภัยของ DPDP ควรอยู่ในรายการงานที่ต้องทำด้านวิศวกรรมและแผนการตรวจสอบภายใน กฎระเบียบปี 2025 กำหนดให้มีมาตรการป้องกันที่เหมาะสม ซึ่งรวมถึง การเข้ารหัสข้อมูลทั้งในระหว่างการส่งและขณะจัดเก็บ การควบคุมการเข้าถึงอย่างเข้มงวด การปกปิดหรือการทำให้เป็นนิรนามตามความเหมาะสม การตรวจสอบการเข้าถึงและกิจกรรมการประมวลผล การเก็บรักษาบันทึกข้อมูลเป็นเวลาหนึ่งปี ขั้นตอนการตอบสนองต่อเหตุการณ์ และมาตรการป้องกันที่เทียบเท่ากันในสัญญาการประมวลผลข้อมูล (คู่มือมาตรการรักษาความปลอดภัยของ DPDP).
นโยบายความเป็นส่วนตัวสามารถอธิบายถึงมาตรการควบคุมเหล่านี้ได้ แต่ไม่สามารถใช้แทนมาตรการควบคุมเหล่านั้นได้ ผู้ตรวจสอบบัญชี ลูกค้า หน่วยงานกำกับดูแล หรือการสอบสวนภายใน จะมองหาบันทึกการกำหนดค่า ประวัติการเข้าถึง หลักฐานเหตุการณ์ การประเมินซัพพลายเออร์ และหลักฐานการเปลี่ยนแปลง.
สร้างสแต็กควบคุม
เริ่มต้นด้วยการเข้ารหัสและการจัดการคีย์ บันทึกรายละเอียดเกี่ยวกับแหล่งเก็บข้อมูลที่เก็บข้อมูลส่วนบุคคล วิธีการเปิดใช้งานการเข้ารหัส ใครสามารถเข้าถึงคีย์ได้ กระบวนการตรวจสอบการเข้าถึงเป็นอย่างไร และจะเกิดอะไรขึ้นเมื่อมีการเปลี่ยนคีย์หรือข้อมูลประจำตัว หลีกเลี่ยงการใช้ค่าเริ่มต้นของผู้ให้บริการคลาวด์เป็นคำอธิบายการควบคุมที่สมบูรณ์ หลักฐานของคุณควรเชื่อมโยงการตั้งค่ากับกิจกรรมการประมวลผลที่เกี่ยวข้อง.
การควบคุมการเข้าถึงก็ต้องการระเบียบวินัยเช่นเดียวกัน ควรใช้การกำหนดสิทธิ์ตามบทบาท ลบบัญชีที่ไม่ได้ใช้งาน แยกสิทธิ์การดูแลระบบ และบันทึกการตรวจสอบสิทธิ์ขั้นต่ำเป็นระยะ ควรระบุชื่อผู้รับผิดชอบการควบคุม บันทึกผลการตรวจสอบ และกำหนดวันหมดอายุหรือวิธีแก้ไขสำหรับข้อยกเว้น.
การบันทึกข้อมูลเป็นส่วนที่ทำให้โปรแกรมหลายโปรแกรมตรวจสอบความถูกต้องได้ยาก จึงควรควบคุมการเข้าถึงและการประมวลผลบันทึกข้อมูลส่วนกลาง ป้องกันการเปลี่ยนแปลงโดยไม่ได้รับอนุญาต และตรวจสอบว่าการเก็บรักษาข้อมูลเป็นไปตามระยะเวลาที่กำหนด ทีมรักษาความปลอดภัยควรเชื่อมโยงแหล่งที่มาของบันทึกข้อมูลกับระบบที่บันทึกไว้ในรายการข้อมูล เพื่อให้ผู้ตอบสนองเหตุการณ์สามารถระบุหลักฐานที่เกี่ยวข้องได้โดยไม่ต้องค้นหาด้วยตนเองในทุกสภาพแวดล้อม.
ระบุหลักฐานการเป็นเจ้าของให้ชัดเจน
มอบหมายความเป็นเจ้าของหลักฐานให้กับบุคคลที่ดำเนินการควบคุมแต่ละขั้นตอน:
- วิศวกรรมความปลอดภัย: การกำหนดค่าการเข้ารหัส การจัดการคีย์ การแก้ไขช่องโหว่ และการตรวจสอบความปลอดภัย.
- การจัดการข้อมูลประจำตัวและการเข้าถึง: การตรวจสอบบทบาท บันทึกการเข้าถึงแบบพิเศษ และการควบคุมการเข้า-ออกงานของพนักงาน.
- วิศวกรรมแพลตฟอร์ม: การสำรองข้อมูล การทดสอบการกู้คืน ระบบประมวลผลบันทึก และการตั้งค่าการเก็บรักษาข้อมูล.
- ความเสี่ยงด้านการจัดซื้อและการจัดการผู้ขาย: การประเมินกระบวนการ การกำหนดข้อสัญญา และการติดตามการแก้ไขปัญหา.
- การกำกับดูแลความเป็นส่วนตัว: การกำหนดแผนผังควบคุม ข้อยกเว้น และการเชื่อมโยงระหว่างมาตรการป้องกันและวัตถุประสงค์ในการประมวลผล.
หลักฐานการตรวจสอบควรได้รับการรวบรวมเป็นส่วนหนึ่งของการดำเนินงานตามปกติ ไม่ใช่รวบรวมในระหว่างการสอบสวน.
สำหรับบริษัทที่ให้บริการในตลาดยุโรป การกำกับดูแลด้านความปลอดภัยอาจมีความเกี่ยวพันกับภาระผูกพันด้านไซเบอร์ที่กว้างขึ้นด้วย ในกรณีที่บทบาทดังกล่าวเกี่ยวข้องกับรูปแบบการดำเนินงานในยุโรปขององค์กร ทีมงานสามารถตรวจสอบได้ ผู้แทนสหภาพยุโรปด้านการปฏิบัติตามมาตรฐาน NIS2 เป็นส่วนหนึ่งของการประเมินการเป็นตัวแทน ประเด็นสำคัญไม่ใช่การเพิ่มโลโก้อีกอันลงในทะเบียนการปฏิบัติตามกฎระเบียบ แต่เป็นการสร้างสภาพแวดล้อมการควบคุมที่ตรวจสอบย้อนกลับได้ซึ่งสามารถรองรับ DPDP การรับประกันลูกค้า และข้อกำหนดของยุโรปที่เกี่ยวข้อง.
การจัดทำแผนผังการไหลของข้อมูล การยินยอม และขั้นตอนการทำงานด้านสิทธิ์
ลูกค้าถอนความยินยอมผ่านแอป แต่เครื่องมือวิเคราะห์ แพลตฟอร์มสนับสนุน และฐานข้อมูลของผู้ขายยังคงประมวลผลข้อมูลเดิมต่อไป ความล้มเหลวดังกล่าวโดยทั่วไปเริ่มต้นจากสินค้าคงคลัง บันทึกความยินยอม ตารางการเก็บรักษา และคิวสิทธิ์ที่ไม่เชื่อมต่อกัน ควรจัดการสิ่งเหล่านี้เสมือนเป็นโครงสร้างพื้นฐานทางวิศวกรรมและการกำกับดูแลเดียวกัน มิเช่นนั้นบริษัทจะไม่สามารถพิสูจน์ได้ว่าเกิดอะไรขึ้นในสภาพแวดล้อมทั้งหมด.
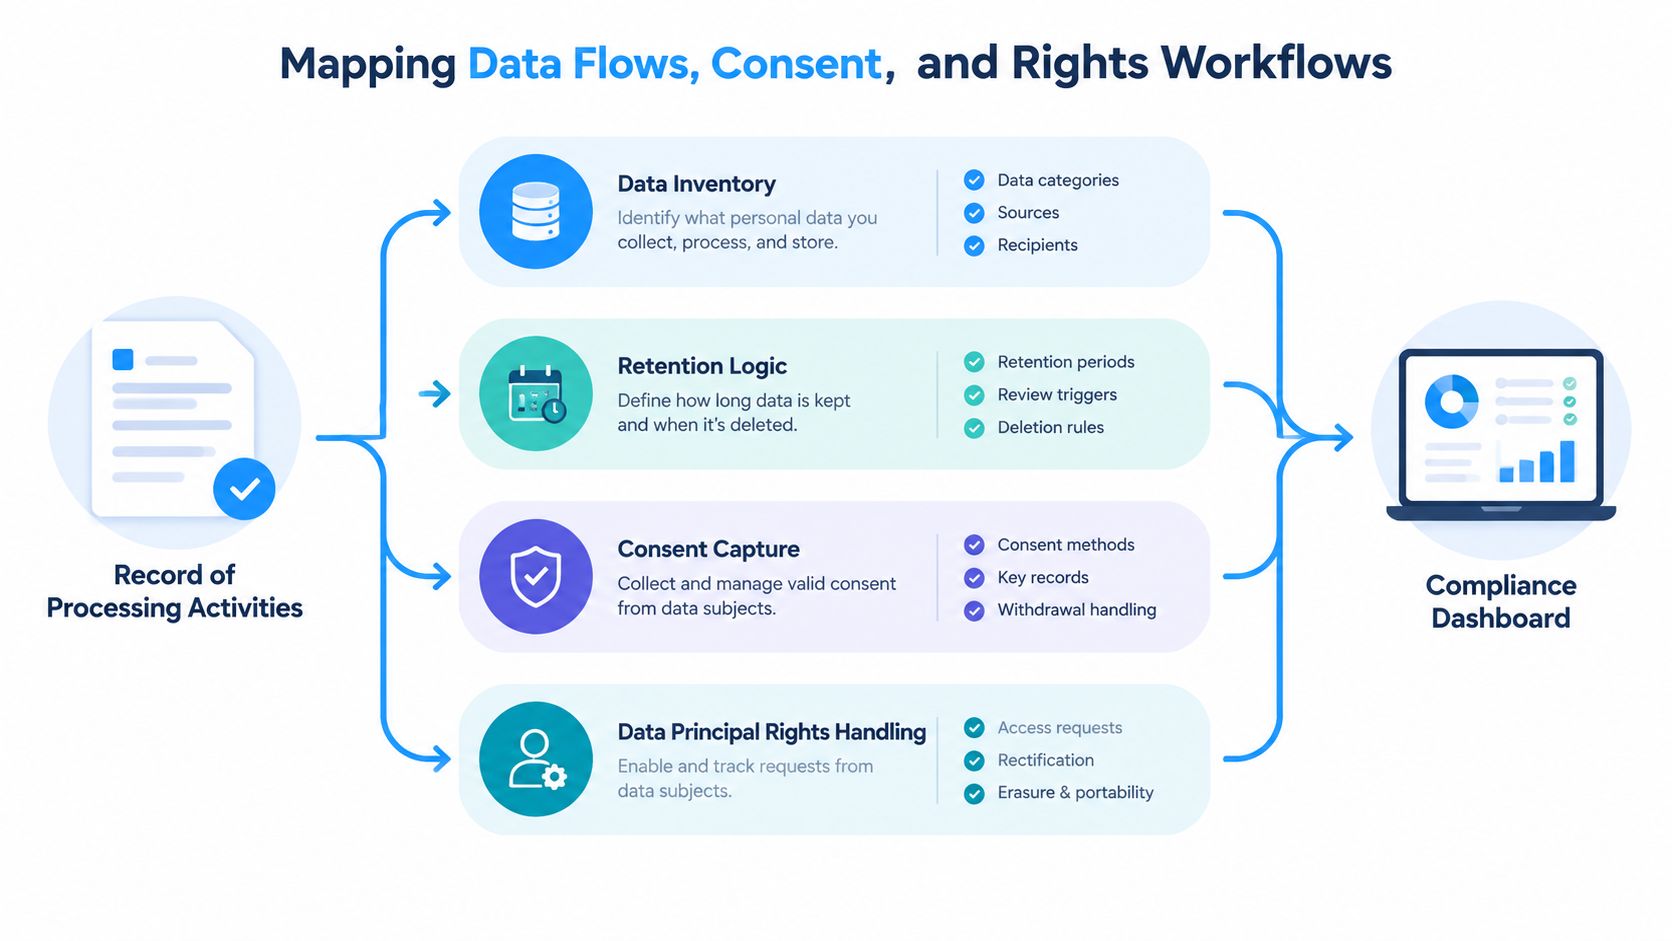
เริ่มต้นด้วย บันทึกกิจกรรมการประมวลผล ทะเบียนรูปแบบ สำหรับทุกกิจกรรมการประมวลผล ให้บันทึกประเภทข้อมูลส่วนบุคคล วัตถุประสงค์ สถานที่จัดเก็บ ผู้รับ ระยะเวลาการเก็บรักษา ตัวกระตุ้นการลบหรือการปกปิดข้อมูล และเจ้าของที่รับผิดชอบ.
บันทึกความยินยอมไว้เป็นหลักฐาน
การใช้ช่องทำเครื่องหมายเพียงอย่างเดียวไม่ถือเป็นระบบการให้ความยินยอม ต้องเก็บรักษาข้อความแจ้งเตือนหรือข้อความให้ความยินยอมที่แสดงไว้อย่างถูกต้อง รวมถึงรหัสประจำตัวของเจ้าของข้อมูล เวลาที่ระบุ วัตถุประสงค์ ช่องทางการเก็บรวบรวมข้อมูล และเหตุการณ์การถอนความยินยอมในภายหลังทั้งหมด เชื่อมโยงใบเสร็จรับเงินนั้นเข้ากับกิจกรรมการประมวลผลและระบบที่เกี่ยวข้อง.
ทดสอบเส้นทางที่ยากลำบาก ไม่ใช่แค่เส้นทางที่ประสบความสำเร็จเท่านั้น ทีมพัฒนาผลิตภัณฑ์ควรทดสอบการยินยอมบางส่วน การถอนความยินยอมหลังจากการแบ่งปันข้อมูล การปิดบัญชี การเปลี่ยนแปลงความยินยอมในอุปกรณ์ต่างๆ และความล้มเหลวในการซิงโครไนซ์กับผู้ให้บริการ หากแพลตฟอร์มไม่สามารถแสดงให้เห็นว่าเกิดอะไรขึ้นกับบันทึกความยินยอม ทีมกฎหมายก็ไม่สามารถปกป้องขั้นตอนการทำงานได้.
กำหนดการสำคัญของ Consent Manager ในเดือนพฤศจิกายน 2026 ทำให้การบูรณาการนี้มีความเร่งด่วน บริษัทต่างๆ ควรระบุว่าขั้นตอนการขอความยินยอมใดบ้างที่ต้องเชื่อมต่อกับ Consent Manager และออกแบบส่วนติดต่อผู้ใช้ บันทึก และรูปแบบการเป็นเจ้าของก่อนที่ข้อจำกัดนั้นจะกลายเป็นอุปสรรคต่อการเปิดตัว.
การจัดการสิทธิ์แบบอัตโนมัติ
การเข้าถึง การแก้ไข การลบ การร้องเรียน และการเสนอชื่อ จำเป็นต้องมีช่องทางการรับเรื่องที่ชัดเจนและขั้นตอนการทำงานที่ตรวจสอบได้ ควรสร้างการตรวจสอบตัวตนไว้ในขั้นตอนการรับเรื่อง เริ่มจับเวลาตามข้อตกลงระดับบริการ (SLA) ส่งต่อคำขอไปยังเจ้าของระบบ และแจ้งปัญหาเมื่อระบบต้นทางไม่สามารถดำเนินการได้.
ตรรกะการเก็บรักษาข้อมูลต้องสามารถนำไปปฏิบัติได้ ข้อมูลแต่ละประเภทจำเป็นต้องมีวงจรชีวิตที่ระบุว่าข้อมูลจะถูกเก็บรักษา ตรวจสอบ ลบ หรือทำให้เป็นนิรนามเมื่อใด เชื่อมโยงกฎเหล่านั้นเข้ากับสิทธิ์และขั้นตอนการทำงานเกี่ยวกับการละเมิด รวมถึงกระบวนการแจ้งเตือนที่ดำเนินการโดยไม่ล่าช้า และการรายงานติดตามผลภายในระบบ 72 ชั่วโมง.
ในกรณีที่การเป็นตัวแทนของสหภาพยุโรปอยู่ในรูปแบบการดำเนินงานเดียวกัน ผู้แทน GDPR ของสหภาพยุโรป สามารถให้การกำหนดอย่างเป็นทางการตามมาตรฐานของสหภาพยุโรปสำหรับการดำเนินงานข้ามพรมแดนที่เกี่ยวข้องได้ ควรเชื่อมโยงบันทึกการนัดหมายเข้ากับรายการดำเนินการและขั้นตอนการสื่อสาร แทนที่จะถือว่าเป็นเอกสารทางกฎหมายที่แยกต่างหาก.
DPDP ตรงตามข้อกำหนดการปฏิบัติตามกฎระเบียบของสหภาพยุโรปและสหราชอาณาจักรในส่วนใดบ้าง
บริษัท SaaS ของอินเดียอาจปฏิบัติตามรายการตรวจสอบ DPDP ได้ครบถ้วน แต่ก็ยังอาจไม่ผ่านเกณฑ์ข้อผูกพันของยุโรป DPDP ไม่ได้มาแทนที่ GDPR ของสหภาพยุโรป, GDPR ของสหราชอาณาจักร หรือกฎหมาย AI ของสหภาพยุโรป บริษัทที่ขายสินค้าในยุโรปควรสร้างระบบที่... รูปแบบการมอบอำนาจแบบรวม: มีการใช้ระบบควบคุมทางวิศวกรรมและการกำกับดูแลร่วมกันสำหรับข้อกำหนดทั่วไป โดยมีกฎเกณฑ์เฉพาะเขตอำนาจศาลในกรณีที่ระบบมีความแตกต่างกัน.
บริษัทอินเดียที่ให้บริการแก่ผู้คนในสหภาพยุโรปจำเป็นต้องมีตัวแทนตามมาตรา 27 เว้นแต่จะสามารถยืนยันได้ว่าไม่มีข้อกำหนดทางภูมิศาสตร์ใด ๆ ของ GDPR ที่บังคับใช้กับการประมวลผลข้อมูลของตน บริษัทต่าง ๆ ที่กำลังประเมินเกณฑ์ดังกล่าวสามารถใช้คู่มือนี้ได้ กฎ GDPR มีผลบังคับใช้กับบริษัทอินเดียหรือไม่ เป็นส่วนหนึ่งของการประเมินขอบเขตเบื้องต้น การประเมินอย่างมีระเบียบวินัยแบบเดียวกันนี้เป็นสิ่งจำเป็นภายใต้ GDPR ของสหราชอาณาจักรสำหรับการประมวลผลที่เกี่ยวข้องกับบุคคลในสหราชอาณาจักร ผู้ให้บริการ AI ต้องประเมินภาระผูกพันในการเป็นตัวแทนภายใต้กฎหมาย AI ของสหภาพยุโรปควบคู่ไปกับความรับผิดชอบภายใต้ GDPR ด้วย.
แบ่งปันโครงสร้างพื้นฐานการดำเนินงาน
ระบบจัดเก็บข้อมูลแบบรวมศูนย์สามารถรองรับบันทึก DPDP, บันทึกการประมวลผล GDPR, การตรวจสอบลูกค้า และการประเมินการโอนย้ายข้อมูล ใบเสร็จรับความยินยอมที่ใช้ร่วมกันสามารถเก็บรักษาหลักฐานตลอดกระบวนการแจ้งและการให้ความยินยอมที่เกี่ยวข้อง แผนผังการแจ้งเหตุการละเมิดข้อมูลทั่วไปสามารถส่งต่อเหตุการณ์ไปยังฝ่ายรักษาความปลอดภัย ฝ่ายความเป็นส่วนตัว ลูกค้าที่ได้รับผลกระทบ และหน่วยงานที่เกี่ยวข้องตามระบอบที่บังคับใช้.
หลักเกณฑ์ทางกฎหมายอาจไม่ตรงกันเสมอไป การออกแบบการขอความยินยอมและการแจ้งเตือนตามหลักการคุ้มครองข้อมูลส่วนบุคคล (DPDP) อาจไม่ตรงตามหลักเกณฑ์ทางกฎหมายของ GDPR ทุกข้อ สิทธิของเจ้าของข้อมูลอาจแตกต่างจากสิทธิของสหภาพยุโรปหรือสหราชอาณาจักร ในขณะที่ข้อกำหนดเกี่ยวกับข้อมูลของเด็กและเงื่อนไขการถ่ายโอนข้อมูลข้ามพรมแดนจำเป็นต้องมีการวิเคราะห์แยกต่างหาก สร้างชั้นควบคุมเพียงชั้นเดียว จากนั้นกำหนดค่าตรรกะการตัดสินใจเฉพาะเขตอำนาจศาลแทนที่จะดูแลรักษาระบบที่แยกขาดจากกัน.
| ภาระผูกพัน | พระราชบัญญัติ DPDP | กฎระเบียบ GDPR ของสหภาพยุโรป | กฎ GDPR ของสหราชอาณาจักร |
|---|---|---|---|
| ความโปร่งใส | แจ้งให้ทราบอย่างชัดเจนและดำเนินการขอความยินยอมสำหรับการประมวลผลที่เกี่ยวข้อง | หน้าที่ในการให้ข้อมูลและประกาศเกี่ยวกับการประมวลผลข้อมูลอย่างโปร่งใส | หน้าที่ด้านความโปร่งใสที่เทียบเท่ากันภายใต้กรอบของสหราชอาณาจักร |
| เหตุผลในการประมวลผล | ความยินยอมและเหตุผลอื่น ๆ ที่อนุญาตภายใต้ DPDP | มีหลักเกณฑ์ทางกฎหมายหลายประการ รวมถึงการยินยอม สัญญา และผลประโยชน์ที่ชอบด้วยกฎหมาย | หลักเกณฑ์ทางกฎหมายหลายประการภายใต้กรอบ GDPR ของสหราชอาณาจักรที่ยังคงใช้บังคับอยู่ |
| บันทึกและการกำกับดูแล | การจัดทำแผนที่ข้อมูล ความรับผิดชอบ มาตรการคุ้มครอง และหน้าที่ความรับผิดชอบในฐานะผู้รับมอบหมายทรัพย์สินที่เกี่ยวข้อง | ROPA, ความรับผิดชอบ, การประเมินผลกระทบด้านการคุ้มครองข้อมูล (DPIA) ในกรณีที่จำเป็น และการควบคุมการกำกับดูแล | ROPA, ความรับผิดชอบ, การประเมินผลกระทบด้านการคุ้มครองข้อมูล (DPIA) ในกรณีที่จำเป็น และการควบคุมการกำกับดูแล |
| การดำเนินงานด้านลิขสิทธิ์ | ขั้นตอนการทำงานของสิทธิ์หลักด้านข้อมูลสำหรับคำขอที่เกี่ยวข้อง | สิทธิ์ในการเข้าถึง การแก้ไข การลบ การจำกัด การคัดค้าน และสิทธิ์ที่เกี่ยวข้อง | สิทธิที่เทียบเคียงได้กับการบริหารจัดการด้านกฎระเบียบเฉพาะของสหราชอาณาจักร |
| การโอนเงินระหว่างประเทศ | กฎการโอนเงินข้ามพรมแดนและข้อจำกัดของรัฐบาลภายใต้โครงการ DPDP | กลไกการโอนและมาตรการคุ้มครอง รวมถึงข้อตกลง SCC ในกรณีที่เกี่ยวข้อง | กลไกและมาตรการคุ้มครองการโอนเงินของสหราชอาณาจักร รวมถึงข้อตกลงเฉพาะของสหราชอาณาจักร |
| การเป็นตัวแทน | ขึ้นอยู่กับบทบาท DPDP ขององค์กรและข้อกำหนดที่เกี่ยวข้อง | การประเมินตัวแทนตามมาตรา 27 สำหรับองค์กรนอกสหภาพยุโรปที่เกี่ยวข้อง | การประเมินตัวแทนสหราชอาณาจักรสำหรับองค์กรนอกสหราชอาณาจักรที่เกี่ยวข้อง |
สำหรับบริษัทที่ไม่มีฐานอยู่ในตลาดนั้นๆ บริการตัวแทนกำกับดูแลของสหภาพยุโรป สามารถเป็นส่วนหนึ่งของรูปแบบการกำกับดูแลข้ามพรมแดนได้ แต่ไม่ได้โอนกรรมสิทธิ์ด้านการปฏิบัติตามกฎหมาย บริษัทยังคงต้องการสินค้าคงคลังที่ถูกต้อง สัญญาที่บังคับใช้ได้ การตัดสินใจที่บันทึกไว้ และหลักฐานที่แสดงให้เห็นว่าแต่ละภาระผูกพันได้รับการจัดการอย่างไร การเป็นตัวแทนควรเชื่อมโยงกับบันทึกการดำเนินงานเหล่านั้น ไม่ใช่เก็บไว้ในแฟ้มทางกฎหมายแยกต่างหาก.
การตอบสนองต่อการละเมิดและการเก็บรักษาหลักฐานในฐานะที่เป็นมาตรการที่วัดผลได้
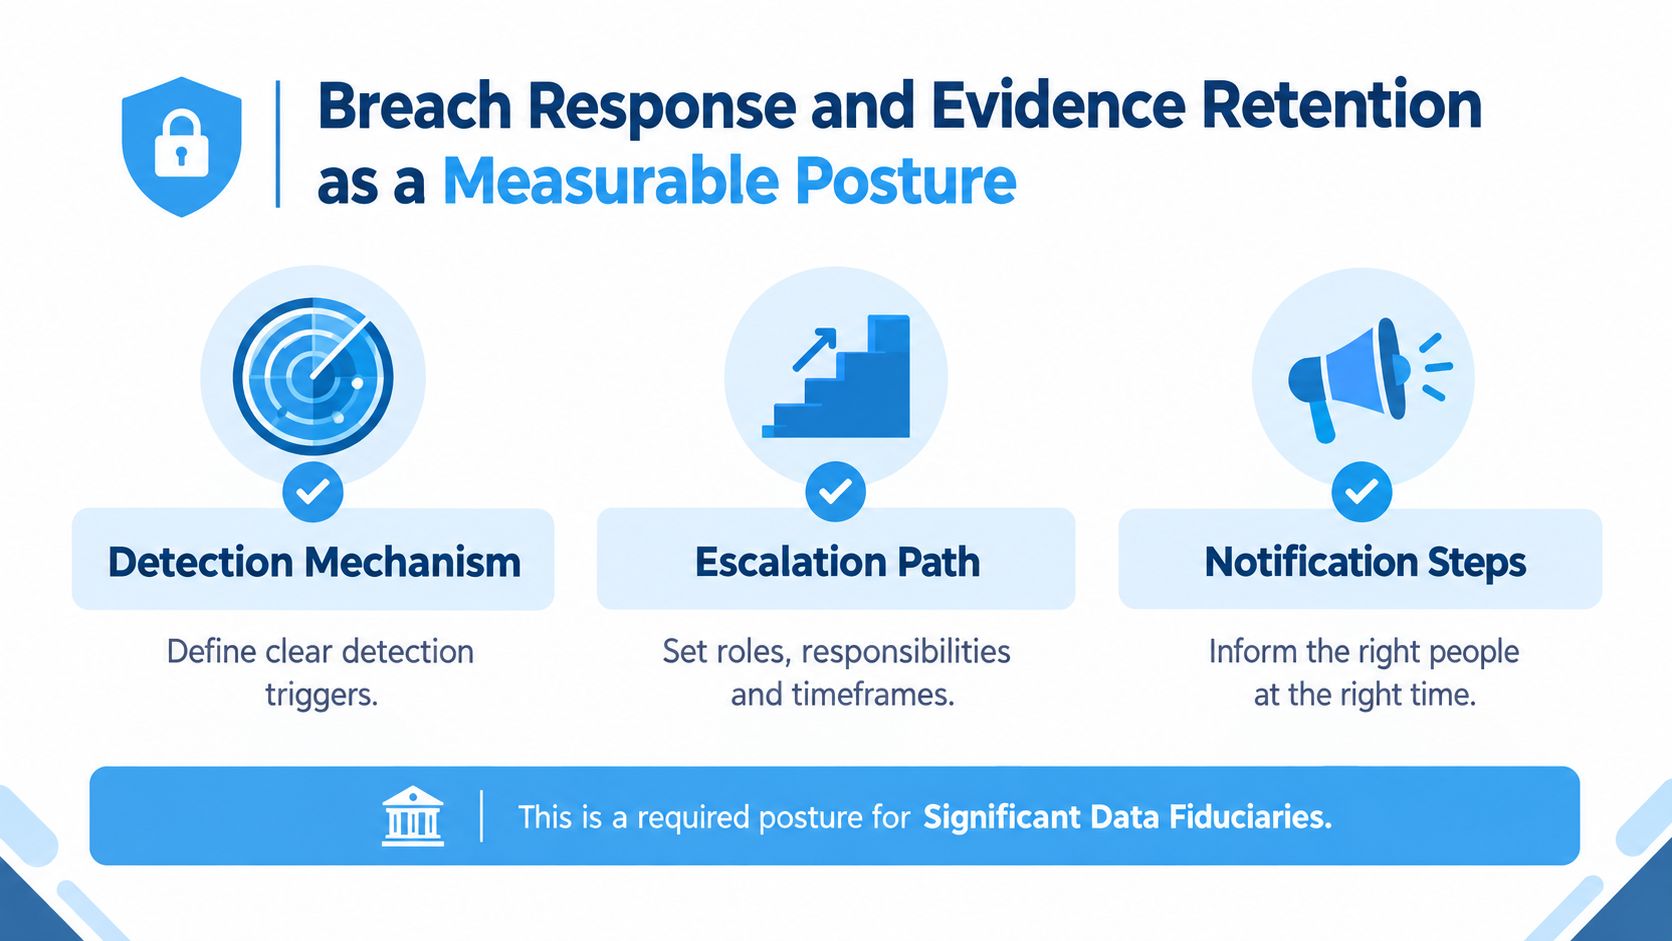
แผนรับมือการละเมิดข้อมูลไม่ควรอยู่ในไฟล์ PDF ที่ไม่มีใครเคยซ้อมมาก่อน ภายใต้แนวทางการดำเนินการของ DPDP การแจ้งการละเมิดข้อมูลต่อคณะกรรมการคุ้มครองข้อมูลจำเป็นต้องมีการแจ้งล่วงหน้าในเบื้องต้น โดยไม่ล่าช้า, ตามด้วยรายงานโดยละเอียดภายใน 72 ชั่วโมง. นั่นทำให้การตรวจจับ การจำแนกประเภท การยกระดับปัญหา และการเก็บรักษาหลักฐาน เป็นส่วนหนึ่งของกระบวนการปฏิบัติตามกฎระเบียบ.
กระบวนการรับมือเหตุการณ์ของคุณควรระบุช่วงเวลาที่องค์กรตระหนักถึงการละเมิดข้อมูลที่สำคัญที่อาจเกิดขึ้นได้ ระยะเวลาไม่ควรขึ้นอยู่กับการวิเคราะห์สาเหตุที่แท้จริง ควรแต่งตั้งผู้บัญชาการเหตุการณ์ กำหนดผู้ที่มีอำนาจในการจำแนกประเภทเหตุการณ์ เตรียมแม่แบบการแจ้งเตือน และบันทึกวิธีการติดต่อผู้บริหารข้อมูลที่ได้รับผลกระทบและคณะกรรมการบริหาร.
รักษาเส้นทางการบูรณะไว้
บันทึกการตรวจสอบทางนิติวิทยาศาสตร์ บันทึกการเข้าถึง การแจ้งเตือน ตั๋ว การตัดสินใจ การสื่อสาร และสิ่งประดิษฐ์ของระบบ ควรถูกย้ายไปยังที่จัดเก็บที่ป้องกันการปลอมแปลง กำหนดข้อจำกัดทางกฎหมายสำหรับหลักฐานที่เกี่ยวข้อง และป้องกันการลบตามปกติซึ่งอาจทำลายลำดับเวลาที่จำเป็นสำหรับการสอบสวนของคณะกรรมการ คำถามของลูกค้า หรือการเรียกร้องของเจ้าของข้อมูล.
วัดผลกระบวนการด้วยตัวชี้วัดการดำเนินงาน:
- การตรวจจับ: ทีมสามารถระบุเหตุการณ์ที่น่าสงสัยได้เร็วแค่ไหน?
- การควบคุม: ผู้บัญชาการเหตุการณ์สามารถจำกัดการแพร่กระจายเพิ่มเติมได้อย่างรวดเร็วแค่ไหน?
- การคัดกรองผู้ป่วย: เหตุการณ์ต่างๆ ถูกจัดอยู่ในขอบเขตเป้าหมายขององค์กรหรือไม่?
- การแจ้งเตือน: ทีมงานสามารถเตรียมและอนุมัติประกาศที่จำเป็นได้โดยไม่ล่าช้าโดยไม่จำเป็นหรือไม่?
- คุณภาพของการออกกำลังกาย: การฝึกซ้อมจำลองสถานการณ์บนโต๊ะช่วยเปิดเผยความคลุมเครือเรื่องเจ้าของโครงการ บันทึกข้อมูลที่ขาดหายไป หรือช่องโหว่ในการแจ้งปัญหาไปยังผู้จำหน่ายหรือไม่?
โปรแกรมการจัดการเหตุการณ์ที่มีประสิทธิภาพจะพิสูจน์ได้ว่าเกิดอะไรขึ้น เกิดขึ้นเมื่อใด ใครเป็นผู้ตัดสินใจอะไร และมีการเปิดใช้งานมาตรการควบคุมใดบ้าง.
บริษัทอินเดียที่ให้บริการลูกค้าในยุโรปควรเชื่อมโยงกระบวนการนี้เข้ากับรูปแบบการสื่อสารกับลูกค้าและหน่วยงานกำกับดูแลด้วย ทีมที่ตรวจสอบเงื่อนไขสัญญาและหน้าที่ในการแจ้งปัญหาอาจพิจารณาใช้คู่มือนี้ได้เช่นกัน หลีกเลี่ยงกับดักการละเมิดสัญญาภายใน 72 ชั่วโมงในข้อตกลงการประมวลผลข้อมูล. ในกรณีที่เกี่ยวข้อง, บริการด้านการปฏิบัติตามกฎระเบียบ GDPR ของสหภาพยุโรป สามารถใช้งานควบคู่ไปกับการกำกับดูแลเหตุการณ์ภายในได้ แต่ไม่มีบริการภายนอกใดที่จะสามารถชดเชยการขาดบันทึกหรือลำดับขั้นการแจ้งเหตุที่ยังไม่ได้รับการทดสอบได้.
สถานการณ์การเตรียมความพร้อม 12 เดือนสำหรับบริษัทอินเดียที่กำลังเติบโต
ลองพิจารณาบริษัท SaaS สมมติจากประเทศอินเดียที่มี... พนักงาน 250 คน, ให้บริการลูกค้าในอินเดีย สหภาพยุโรป และสหราชอาณาจักร ในเดือนพฤษภาคม 2026 ผู้ก่อตั้งได้ทราบว่าเป้าหมายสำคัญของ Consent Manager มาถึงก่อนวันบังคับใช้ขั้นสุดท้าย บริษัทมีหัวหน้าฝ่ายความเป็นส่วนตัว ทีมรักษาความปลอดภัย และวิศวกรผลิตภัณฑ์ แต่บันทึกการยินยอมนั้นกระจัดกระจายอยู่ระหว่างฐานข้อมูลแอปพลิเคชัน แพลตฟอร์มสนับสนุนลูกค้า และเครื่องมือทางการตลาด.
ผู้ก่อตั้งจัดสรรใหม่ วิศวกรสองคนและหัวหน้าฝ่ายความเป็นส่วนตัว จากการทำงานในส่วนเนื้อหาหลัก การตัดสินใจดังกล่าวสร้างแรงกดดันทางการค้า แต่การเลื่อนงานออกไปจะทำให้บริษัทต้องพยายามออกแบบระบบการยินยอม การเก็บรักษาข้อมูล สัญญาผู้ขาย และหลักฐานเหตุการณ์ใหม่ไปพร้อมๆ กัน.
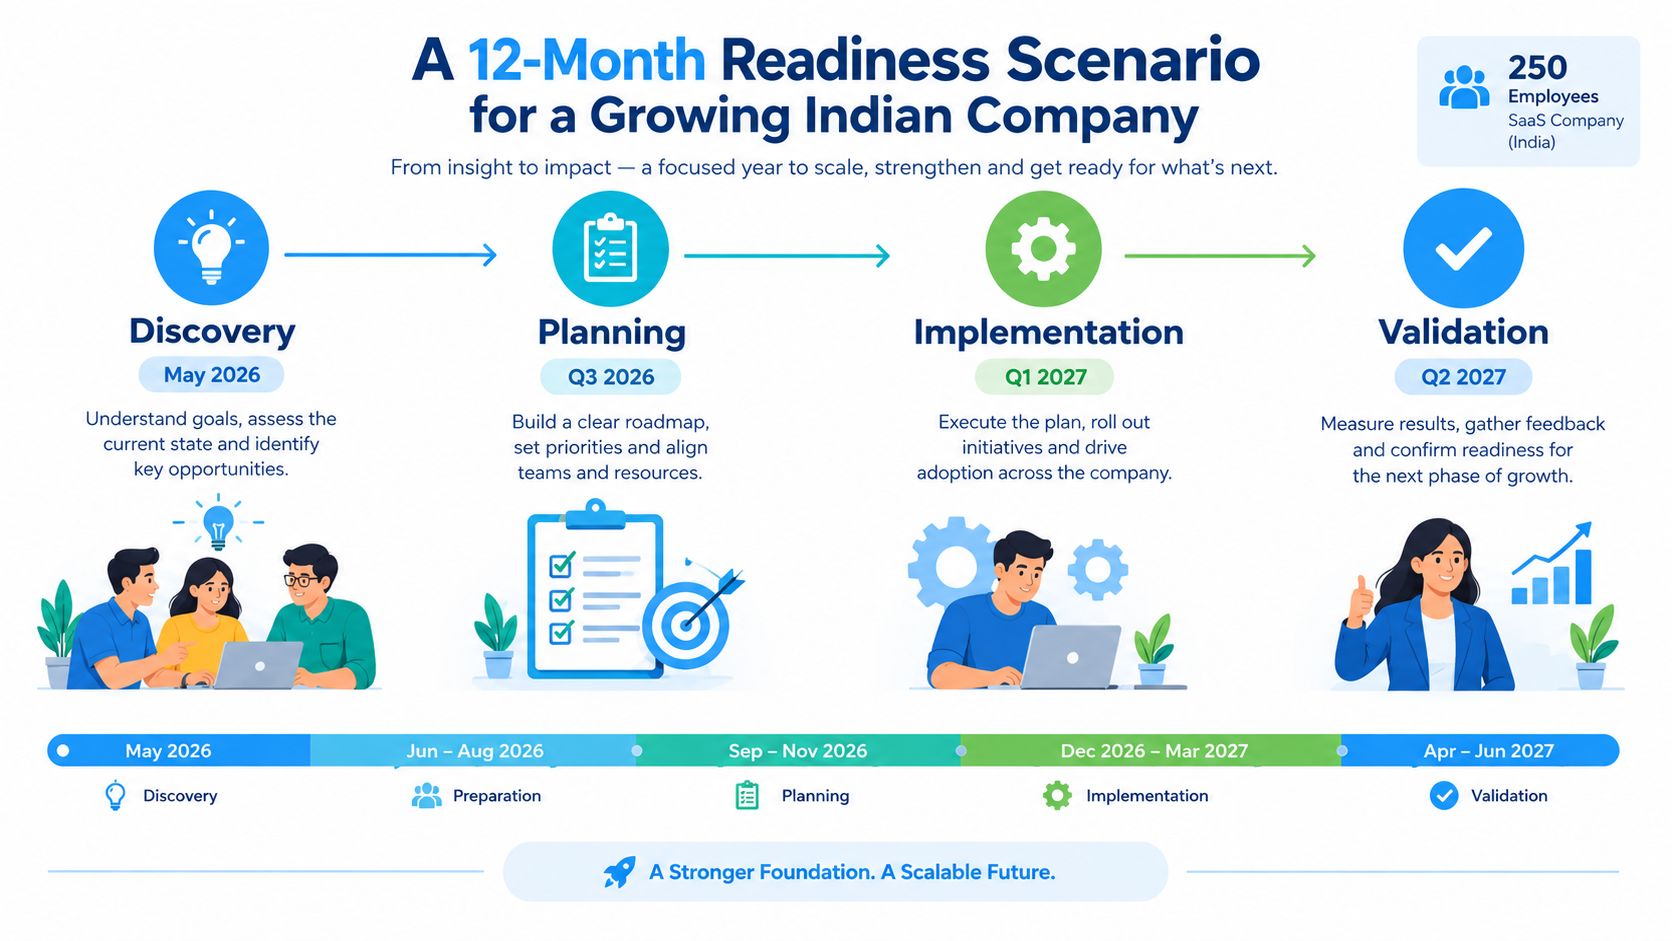
จัดลำดับงานตามความสัมพันธ์ระหว่างงาน
ภายในเดือนกรกฎาคม บริษัทได้ทำการตรวจสอบการไหลเวียนของข้อมูลเสร็จสิ้น และพบว่าการผสานรวมการขายส่งข้อมูลบัญชีไปยังผู้ขายที่ไม่ได้ระบุไว้ในเอกสารความเป็นส่วนตัวฉบับเดิม ภายในเดือนสิงหาคม บริษัทได้เขียนกฎการเก็บรักษาข้อมูลใหม่ และกำหนดตัวกระตุ้นการลบข้อมูลให้สอดคล้องกับการปิดลูกค้า การหมดอายุของสัญญา และบันทึกการสนับสนุน.
ในเดือนกันยายน ทีมงานยอมรับว่าพวกเขาลงทุนน้อยเกินไปในเรื่องการบันทึกความยินยอม ผลิตภัณฑ์สามารถรวบรวมความยินยอมได้ แต่ไม่สามารถเก็บรักษาเวอร์ชันของข้อความแจ้งเตือนที่แสดงได้อย่างน่าเชื่อถือ หรือส่งต่อการถอนความยินยอมไปยังเครื่องมือปลายทางทั้งหมดได้ วิศวกรจึงแก้ไขแบบจำลองใบเสร็จรับเงินก่อนที่จะสร้างส่วนติดต่อผู้ใช้ใหม่.
เดือนตุลาคมเป็นเดือนสำหรับการฝึกซ้อมรับมือกับการละเมิดความปลอดภัย การฝึกซ้อมนี้เผยให้เห็นว่าวิศวกรด้านความปลอดภัยที่ปฏิบัติหน้าที่สามารถตรวจจับเหตุการณ์ได้ แต่ไม่ทราบว่าใครเป็นผู้รับผิดชอบการสื่อสารของคณะกรรมการ บริษัทจึงแต่งตั้งผู้บัญชาการเหตุการณ์และสร้างเส้นทางการแจ้งเหตุที่ครอบคลุมถึงฝ่ายกฎหมาย ฝ่ายรักษาความปลอดภัย ฝ่ายดูแลลูกค้า และผู้จำหน่ายที่เกี่ยวข้อง.
ใช้ช่วงต้นปี 2027 สำหรับการบูรณาการ
ในเดือนมกราคม ฝ่ายจัดซื้อจะอัปเดตข้อตกลงเกี่ยวกับโปรเซสเซอร์และเอกสารการโอนข้อมูลข้ามพรมแดนสำหรับการดำเนินงานของลูกค้าในสหภาพยุโรปและสหราชอาณาจักร จากนั้นหัวหน้าฝ่ายความเป็นส่วนตัวจะทดสอบระบบอัตโนมัติในการจัดการสิทธิ์ทั่วทั้งแอปพลิเคชัน แพลตฟอร์มสนับสนุน สภาพแวดล้อมการสำรองข้อมูล และผู้จำหน่ายหลัก.
ภายในเดือนเมษายน บริษัทได้ทำการทดสอบระบบแจ้งเตือน DPB แบบจำลอง ตรวจสอบหลักฐานร่วมกับคณะกรรมการ และบันทึกข้อยกเว้นที่ยังไม่ได้รับการแก้ไข การปรับปรุงที่โดดเด่นที่สุดไม่ใช่การปรับปรุงนโยบายให้สมบูรณ์แบบ แต่เป็นเวิร์กโฟลว์ด้านสิทธิ์อัตโนมัติ ซึ่งช่วยให้ทีมงานด้านความเป็นส่วนตัวมีประวัติการร้องขอที่ตรวจสอบได้ และมอบภารกิจที่ชัดเจนให้กับเจ้าของระบบ.
สถานการณ์นี้แสดงให้เห็นถึงข้อแลกเปลี่ยน: ขีดความสามารถของฟีเจอร์มีจำกัด แต่การพึ่งพาข้อกำหนดต่างๆ นั้นไม่อาจละเว้นได้ จัดสรรบุคลากรตามระบบที่สร้างหลักฐานและความเสี่ยงในการแก้ไขมากที่สุด จากนั้นทดสอบผลลัพธ์ก่อนถึงด่านสุดท้าย.
รายการตรวจสอบความพร้อมภาคปฏิบัติ 90 วันก่อนเดือนพฤษภาคม 2027
สุดท้าย 90 วัน ควรเป็นช่วงเวลาการตรวจสอบความถูกต้องที่มีการควบคุม ไม่ใช่ภารกิจกู้ภัย ใช้ตารางเวลาด้านล่างหลังจากงานพื้นฐานเสร็จสมบูรณ์แล้วเท่านั้น หากการจัดทำแผนที่ข้อมูลหลักหรือโครงสร้างการขอความยินยอมยังขาดอยู่ ให้แจ้งทีมผู้บริหารทันที เพราะเวลาที่เหลืออยู่ใช้สำหรับการบูรณาการ การทดสอบ และการรวบรวมหลักฐานให้เสร็จสิ้น.
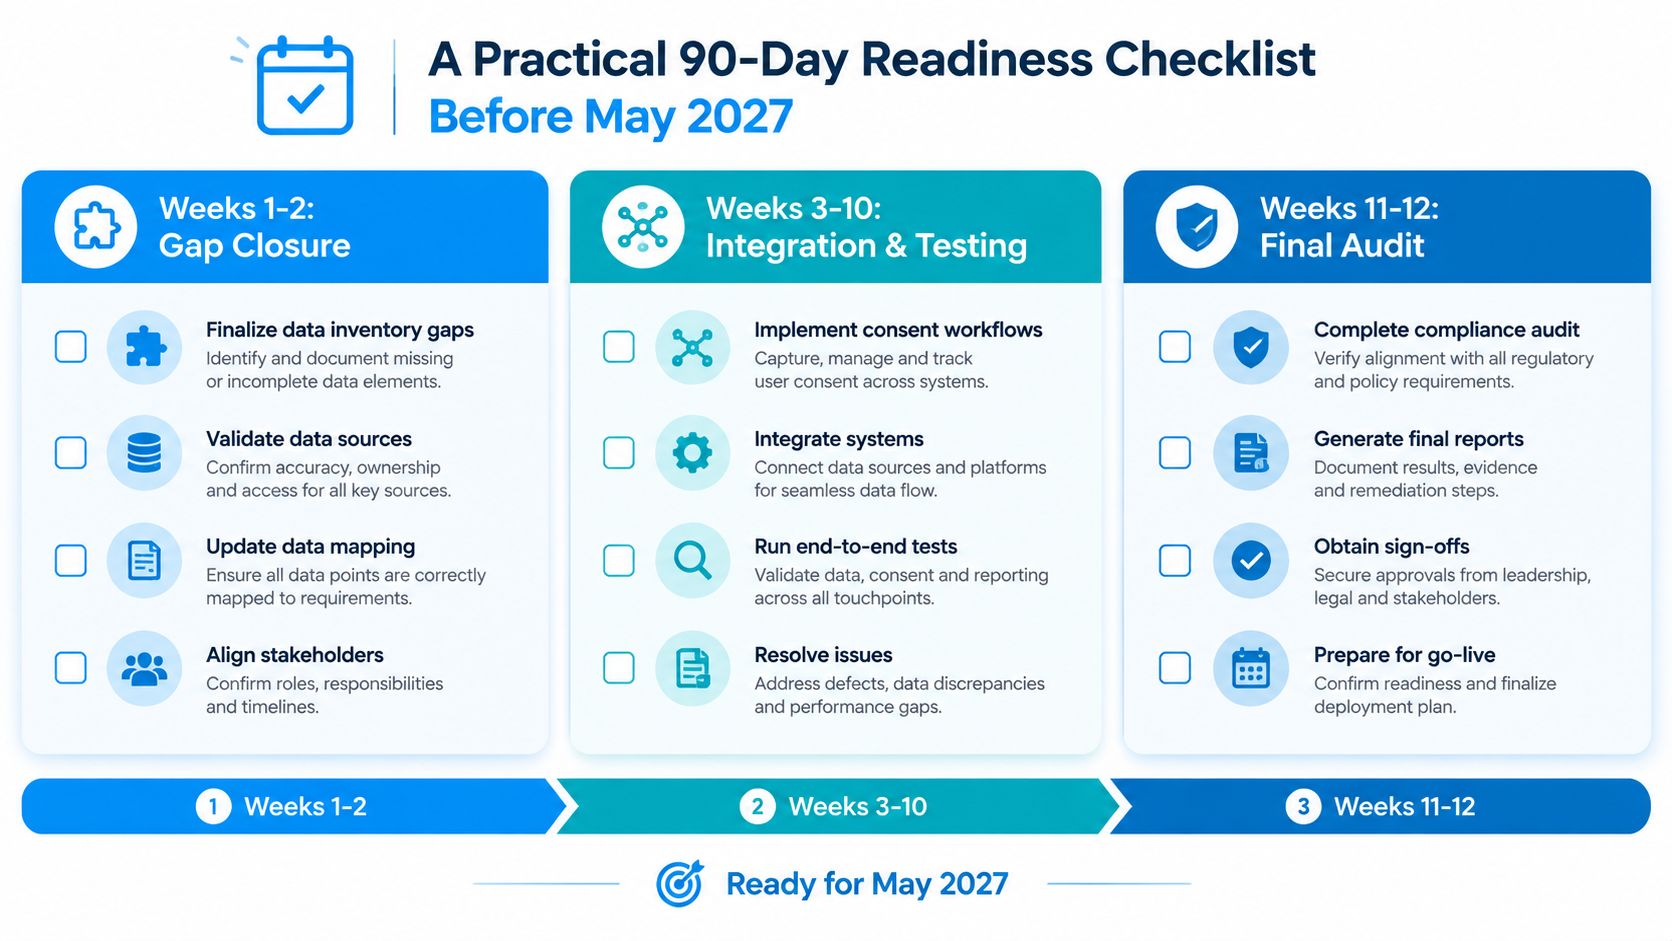
สัปดาห์ที่หนึ่งและสอง ปิดช่องว่างที่ทราบแล้ว
- การตรวจสอบสินค้าคงคลังเสร็จสมบูรณ์: แก้ไขปัญหาระบบที่ไม่ระบุตัวตน ผู้ขาย ผู้รับ สถานที่จัดเก็บ และวัตถุประสงค์ในการประมวลผล.
- โครงสร้างการขอความยินยอม: ตรวจสอบว่าผลิตภัณฑ์ดังกล่าวใช้ระบบจัดการความยินยอมที่จดทะเบียนแล้วหรือไม่ และทดสอบการบันทึก การถอนความยินยอม และการเรียกดูใบเสร็จรับเงิน.
- การควบคุมการเก็บรักษา: การล็อกตารางเวลา กลไกการลบ กฎการปกปิดข้อมูลส่วนบุคคล และการอนุมัติข้อยกเว้น.
- กรรมสิทธิ์: กำหนดผู้รับผิดชอบที่ระบุชื่อให้กับรายการแก้ไขปัญหาที่ยังไม่เสร็จสิ้นทุกรายการ และกำหนดเส้นทางการแจ้งปัญหาสำหรับงานที่ติดขัด.
สัปดาห์ที่สามถึงหก บูรณาการรูปแบบการดำเนินงาน
ปรับปรุงข้อตกลงการประมวลผลและตารางเวลาของซัพพลายเออร์ ยืนยันกลไกการโอนข้ามพรมแดนและความรับผิดชอบในการสื่อสารสำหรับการดำเนินงานในสหภาพยุโรปและสหราชอาณาจักร ฝึกซ้อมสคริปต์การแจ้งเตือนการละเมิด รวมถึงการแจ้งเตือนเบื้องต้นและกระบวนการติดตามโดยละเอียด.
ในขั้นตอนนี้ อย่าใช้ภาพหน้าจอเป็นหลักฐานเพียงอย่างเดียว ให้เชื่อมโยงเอกสารแต่ละฉบับกับระบบ กิจกรรมการประมวลผล ผู้ขาย หรือบันทึกการตัดสินใจ.
สัปดาห์ที่เจ็ดถึงสิบ รวบรวมหลักฐาน
- เข้าถึงบทวิจารณ์: ส่งออกข้อมูลหลักฐานบทบาทและสิทธิ์การเข้าถึงระดับสูง บันทึกข้อยกเว้น และปิดสิทธิ์ที่ไม่ใช้งานแล้ว.
- การรับรองด้านความปลอดภัย: รักษาข้อมูลการเข้ารหัส การสำรองข้อมูล การตรวจสอบ ช่องโหว่ และหลักฐานการตอบสนองต่อเหตุการณ์ไว้.
- บันทึกการตรวจสอบการยินยอม: ตรวจสอบให้แน่ใจว่าระบบการผลิตบันทึกเหตุการณ์การให้ความยินยอมพร้อมบริบทที่จำเป็นแล้ว.
- การทดสอบสิทธิ์: ดำเนินการขั้นตอนการเข้าถึง การแก้ไข การลบ การร้องเรียน และการเสนอชื่อ ผ่านเวิร์กโฟลว์ทั้งหมด.
- การตรวจสอบความถูกต้องของผู้ขาย: ตรวจสอบว่าซัพพลายเออร์สามารถจัดหาบันทึกและแจ้งเหตุการณ์ผ่านช่องทางที่ตกลงกันไว้ได้หรือไม่.
สัปดาห์ที่สิบเอ็ดและสิบสอง ฝึกซ้อมและลงนามอนุมัติ
ดำเนินการฝึกซ้อมจำลองสถานการณ์บนโต๊ะ ทำการฝึกซ้อมการส่งเอกสาร DPB แบบจำลอง และขอให้คณะกรรมการหรือคณะกรรมการบริหารลงนามอนุมัติความพร้อมและข้อยกเว้นที่ยอมรับได้ ติดตามระยะเวลาเฉลี่ยในการตอบกลับคำขอสิทธิ์ เวลาที่ใช้ในการฝึกซ้อมการละเมิดข้อมูล เปอร์เซ็นต์ของระบบที่บันทึกเหตุการณ์การยินยอม ข้อค้นพบความเสี่ยงสูงที่ยังไม่ได้รับการแก้ไข และความพร้อมใช้งานของหลักฐานแยกตามกลุ่มควบคุม.
การตัดสินใจขั้นสุดท้ายควรอยู่บนพื้นฐานของหลักฐาน หากผู้บริหารไม่สามารถเห็นเจ้าของระบบควบคุม ผลการทดสอบ สถานะข้อผิดพลาด และเอกสารประกอบที่เกี่ยวข้องได้ โครงการนั้นก็ยังไม่พร้อมสำหรับการอนุมัติ.
DilicheckRep ให้บริการตัวแทนด้านกฎระเบียบอย่างเป็นทางการของสหภาพยุโรปและสหราชอาณาจักรสำหรับองค์กรที่ดำเนินงานในระดับสากล รวมถึงการจัดการด้านการสื่อสารด้านกฎระเบียบและเอกสารมอบอำนาจอย่างเป็นระบบ หากโปรแกรมการเตรียมความพร้อม DPDP ของคุณต้องรองรับการดำเนินงานในยุโรปด้วย โปรดเยี่ยมชม DilicheckRep เพื่อประเมินว่าโครงสร้างพื้นฐานการเป็นตัวแทนขององค์กรนั้นเหมาะสมกับรูปแบบการกำกับดูแลของคุณอย่างไร.
ข้อสงวนสิทธิ์: คู่มือนี้จัดทำขึ้นเพื่อเป็นข้อมูลทั่วไปเท่านั้นและไม่ถือเป็นคำแนะนำทางกฎหมาย การบังคับใช้กฎหมายคุ้มครองข้อมูลของสหภาพยุโรปและข้อกำหนดทางกฎหมายอื่นๆ ขึ้นอยู่กับสถานการณ์เฉพาะของแต่ละองค์กร คุณควรขอคำแนะนำทางกฎหมายที่เหมาะสมหากจำเป็นก่อนที่จะนำข้อมูลนี้ไปใช้หรือตัดสินใจเกี่ยวกับการปฏิบัติตามกฎหมาย.
ข้อความแจ้งเตือนจาก AI: บทความนี้จัดทำโดยผู้เชี่ยวชาญโดยใช้ปัญญาประดิษฐ์ (AI) ช่วย.