
अमेरिका स्थित एक SaaS कंपनी अपने यूरोपीय लॉन्च की तैयारी में महीनों लगा सकती है, लेकिन बाद में पता चलता है कि उसकी गोपनीयता सूचना में यूरोपीय संघ के लिए कोई संपर्क सूत्र नहीं है, उसकी ग्राहक सहायता टीम अधिकारियों के साथ पत्राचार के लिए तैयार नहीं है, और यह भी दस्तावेज़ में दर्ज नहीं है कि डेटा विषय संबंधी अनुरोध किसे प्राप्त होंगे। कंपनी का भले ही यूरोपीय संघ में कोई कार्यालय, कोई यूरोपीय कर्मचारी या कोई स्थानीय सहायक कंपनी न हो, फिर भी उसकी सेवाएं उसे GDPR के क्षेत्रीय दायरे में ला सकती हैं।.
वह अंतर ही वह स्थान है जहाँ एक यूरोपीय संघ के डेटा संरक्षण प्रतिनिधि महत्वपूर्ण हो जाता है। अनुच्छेद 27, GDPR अनुपालन, स्थानीय DPO, या EU प्रतिष्ठान का विकल्प नहीं है। जहाँ नियंत्रक या प्रोसेसर है यूरोपीय संघ में स्थापित नहीं है लेकिन यह जीडीपीआर के अधीन है। अनुच्छेद 3(2), अनुच्छेद 27 के अनुसार, सामान्यतः संघ में एक प्रतिनिधि नियुक्त करना आवश्यक है, जब तक कि अनुच्छेद 27(2) के तहत कोई छूट लागू न हो। यह भूमिका अन्य यूरोपीय डिजिटल कानूनों के अंतर्गत उत्पन्न होने वाले प्रतिनिधित्व या संपर्क-बिंदु दायित्वों के अनुरूप होनी चाहिए।.
यूरोपीय संघ के डेटा संरक्षण प्रतिनिधि की भूमिका को समझना
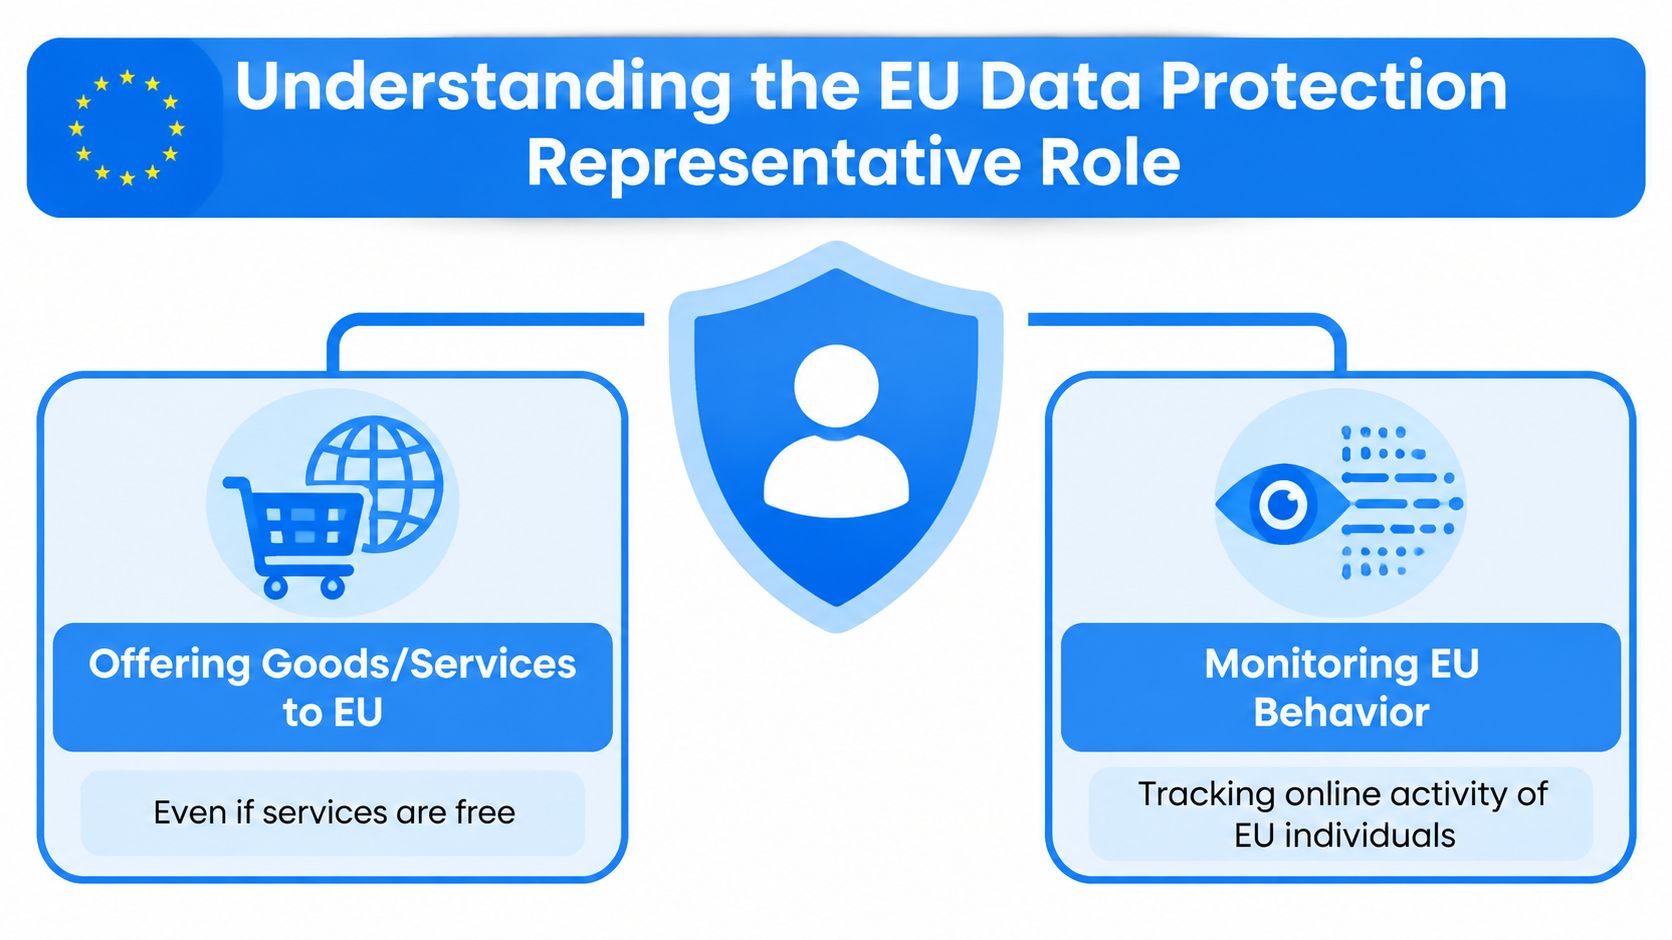
इस भूमिका को समझने का सबसे सरल तरीका इसे एक के रूप में मानना है। यूरोपीय संघ में जीडीपीआर मामलों के लिए पंजीकृत संपर्क बिंदु. यूरोपीय संघ से इतर व्यवसाय जो जीडीपीआर के अधीन है अनुच्छेद 3(2) क्योंकि यह यूरोपीय संघ के लोगों को सामान या सेवाएं प्रदान करता है या उनके व्यवहार की निगरानी करता है, इसलिए इसे यूरोपीय संघ के प्रतिनिधि की आवश्यकता हो सकती है, जब तक कि कोई सीमित छूट लागू न हो। प्रतिनिधि को उस सदस्य राज्य में स्थापित किया जाना चाहिए जहां उन डेटा विषयों का स्थान है जिनके व्यक्तिगत डेटा को संसाधित किया जाता है, लिखित रूप में नियुक्त किया जाना चाहिए, और जीडीपीआर के अनुपालन को सुनिश्चित करने के उद्देश्य से प्रसंस्करण से संबंधित सभी मुद्दों पर पर्यवेक्षी अधिकारियों और डेटा विषयों द्वारा संबोधित किए जाने के लिए अधिकृत किया जाना चाहिए। ये आवश्यकताएं इसमें निर्धारित हैं। जीडीपीआर अनुच्छेद 27.
मान लीजिए कि एक कनाडाई एनालिटिक्स प्लेटफॉर्म फ्रांसीसी ग्राहकों को सेवा देना शुरू करता है। इसके इंजीनियर, कानूनी टीम और सर्वर भले ही यूरोपीय संघ से बाहर हों, लेकिन फ्रांसीसी उपयोगकर्ताओं को फिर भी यह जानने के लिए कंपनी से संपर्क करने का एक व्यावहारिक तरीका चाहिए कि उनके व्यक्तिगत डेटा को कैसे संसाधित किया जाता है। एक पर्यवेक्षी प्राधिकरण को भी यूरोपीय संघ में एक पहचान योग्य प्रतिनिधि की आवश्यकता होती है जिससे प्रासंगिक प्रसंस्करण मामलों पर संपर्क किया जा सके और प्रसंस्करण के लिए जिम्मेदार संगठन के साथ समन्वय किया जा सके।.
एक वैधानिक दायित्व वाला संपर्क बिंदु, न कि निर्णय लेने वाले का विकल्प।
यूरोपीय संघ का डेटा संरक्षण प्रतिनिधि एक ही व्यक्ति के समान नहीं होता है। डेटा संरक्षण अधिकारी. डेटा सुरक्षा अधिकारी (डीपीओ) संगठन को सलाह देता है, उसके डेटा सुरक्षा कार्यक्रम की निगरानी करता है और जीडीपीआर के तहत उस भूमिका के लिए निर्धारित कार्यों को पूरा करता है। इसके विपरीत, प्रतिनिधि एक विशिष्ट वैधानिक जनादेश के तहत अधिकारियों और डेटा विषयों के लिए बाजार में संपर्क सूत्र के रूप में कार्य करता है। किसी व्यवसाय को दोनों की आवश्यकता हो सकती है, और एक की नियुक्ति स्वतः ही दूसरी भूमिका की पूर्ति नहीं करती है। ईडीपीबी ने यह भी कहा है कि अनुच्छेद 27 के तहत प्रतिनिधि की भूमिका उसी संगठन के लिए बाहरी डीपीओ के रूप में कार्य करने के साथ असंगत है, क्योंकि डीपीओ को स्वतंत्र रूप से कार्य करने और हितों के टकराव से बचने में सक्षम होना चाहिए।.
प्रतिनिधि केवल एक सलाहकार नहीं है जो कुकी बैनर की समीक्षा करता है या गोपनीयता नीति को फिर से लिखता है। यह संचार प्राप्त कर सकता है, पर्यवेक्षी अधिकारियों और डेटा विषयों के साथ जुड़ाव को सुगम बना सकता है, और संगठन और, जहां लागू हो, अधिकारियों को प्रासंगिक जानकारी सुलभ कराने में मदद कर सकता है। यह प्रसंस्करण के उद्देश्यों और साधनों के संबंध में नियंत्रक या प्रोसेसर के निर्णयों को अपने हाथ में नहीं लेता है, और इसे व्यवसाय के आंतरिक गोपनीयता कार्य के रूप में प्रस्तुत नहीं किया जाना चाहिए।.
व्यावहारिक नियम: प्रतिनिधि को नियामक संचार के लिए औपचारिक रूप से नामित यूरोपीय संघ के संपर्क व्यक्ति के रूप में मानें। यह सुलभ होना चाहिए, विधिवत नियुक्त होना चाहिए और संगठन की प्रतिक्रिया प्रक्रिया से जुड़ा होना चाहिए।.
शिकायत या जांच के दौरान यह अंतर महत्वपूर्ण होता है। यदि कोई डेटा विषय किसी डेटा को हटाने के अनुरोध के संबंध में प्रतिनिधि से संपर्क करता है, तो प्रतिनिधि को कंपनी की स्थापित अधिकार-प्रबंधन प्रक्रिया के माध्यम से अनुरोध को आगे बढ़ाना चाहिए। यदि कोई प्राधिकरण रिकॉर्ड मांगता है, तो प्रतिनिधि को सही आंतरिक स्वामी की पहचान करने, आदान-प्रदान को सुरक्षित रखने और प्रतिक्रिया को ट्रैक करने में सक्षम होना चाहिए।.
यूरोपीय आयोग के जीडीपीआर पाठ को अपनाया गया था। 2016 और लागू हो गया 25 मई 2018, अनुच्छेद 27 को सीमा पार डिजिटल व्यापार के लिए 2018 के बाद के मूलभूत शासन ढांचे का हिस्सा बनाया गया है। अनुच्छेद 27 स्वयं यह निर्धारित नहीं करता कि GDPR लागू होता है या नहीं। क्षेत्रीय दायरा मुख्य रूप से अनुच्छेद 3 द्वारा नियंत्रित होता है। यदि कोई गैर-ईयू नियंत्रक या प्रोसेसर अनुच्छेद 3(2) के अंतर्गत आता है, तो आमतौर पर अनुच्छेद 27 लागू होता है, जब तक कि कोई छूट उपलब्ध न हो। प्रतिनिधि की नियुक्ति भी इसी के अंतर्गत आती है। नहीं, इससे स्वयं ही यूरोपीय संघ में नियंत्रक या प्रोसेसर की स्थापना हो जाएगी।.
नियुक्ति कब अनिवार्य हो जाती है
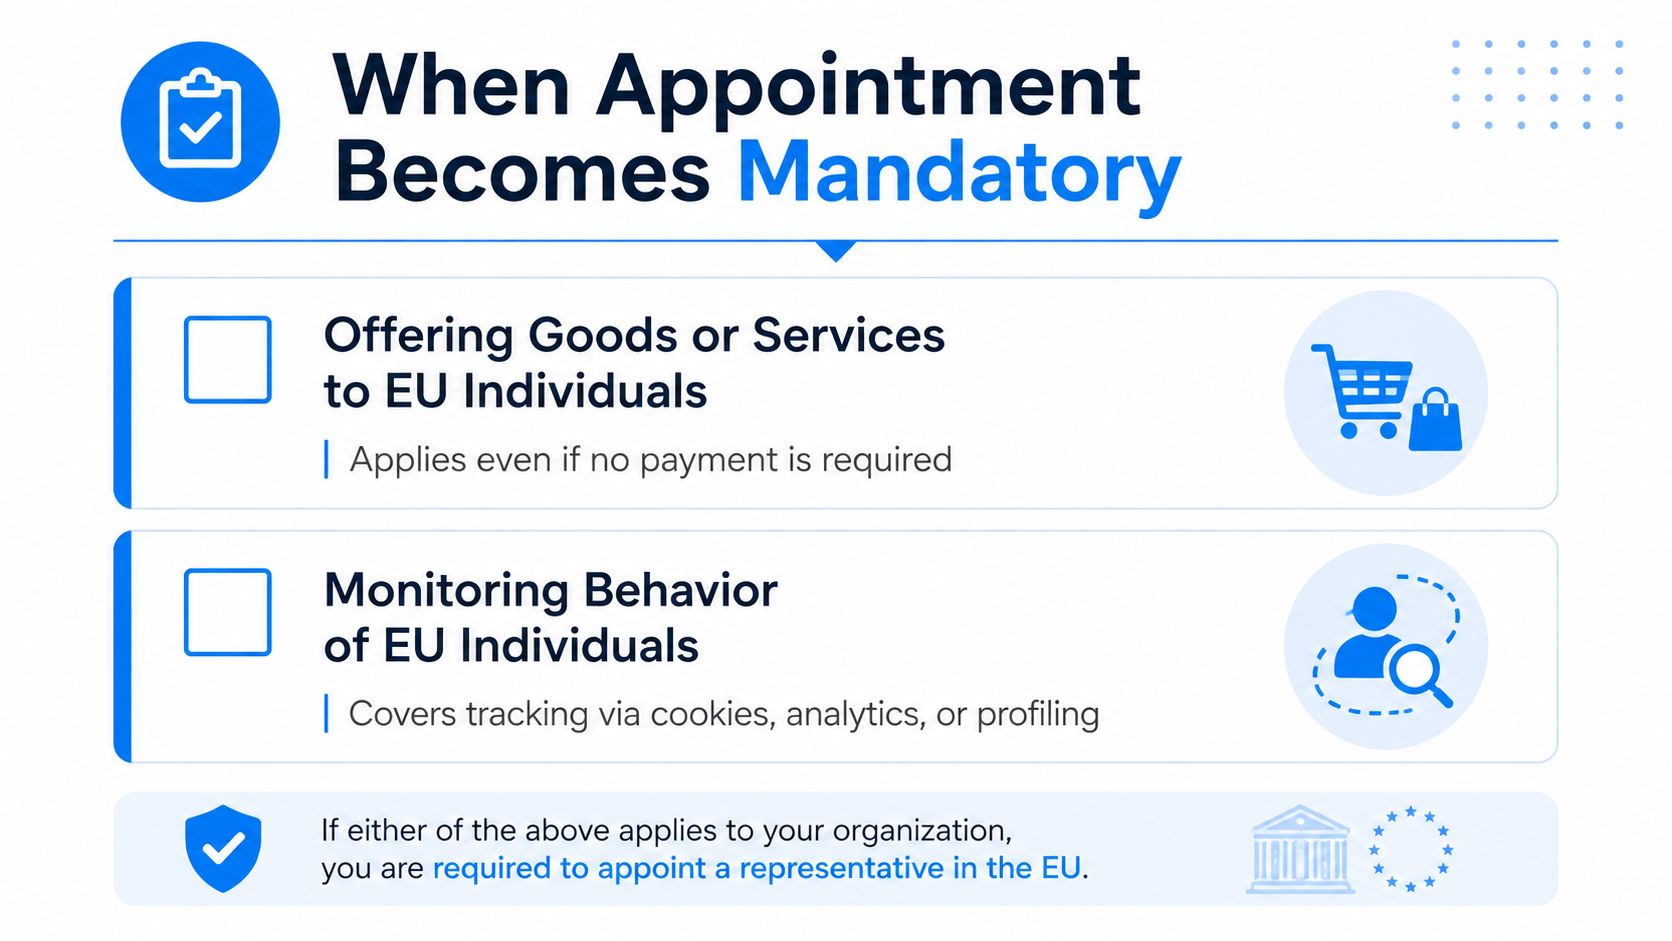
नियुक्ति का प्रश्न दो परीक्षणों से शुरू होता है। यदि कोई गैर-ईयू नियंत्रक या प्रोसेसर जीडीपीआर के अधीन है क्योंकि यह यूरोपीय संघ में लोगों को सामान या सेवाएं प्रदान करता है, या यूरोपीय संघ में लोगों के व्यवहार पर नज़र रखता है, अनुच्छेद 27 के तहत प्रतिनिधि की आवश्यकता हो सकती है। प्रासंगिक प्रश्न यह नहीं है कि ग्राहक ने भुगतान किया है या नहीं, कंपनी के पास यूरोपीय संघ के कर्मचारी हैं या नहीं, या व्यवसाय अपनी गतिविधि को यूरोपीय के बजाय "वैश्विक" कहता है या नहीं।.
जर्मनी में डिलीवरी का विज्ञापन करने वाला एक ऑस्ट्रेलियाई ऑनलाइन रिटेलर, यूरोपीय संघ के नागरिकों को सामान या सेवाएं प्रदान करने का एक सीधा उदाहरण है। एक कनाडाई मोबाइल एप्लिकेशन जो फ्रांस में उपयोगकर्ताओं के स्थान को ट्रैक करता है, उनकी गतिविधि का विश्लेषण करता है, या लक्षित जुड़ाव के लिए उनकी प्रोफाइल बनाता है, वह निगरानी के दायरे में आ सकता है। मुफ्त सेवाएं भी इसके दायरे में आ सकती हैं, क्योंकि इनमें भुगतान शामिल होना आवश्यक नहीं है।.
छूट का सावधानीपूर्वक उपयोग करें
अनुच्छेद 27 में एक सीमित छूट दी गई है जहां प्रसंस्करण केवल कभी-कभार होता है, प्रसंस्करण की प्रकृति, संदर्भ, दायरे और उद्देश्यों को ध्यान में रखते हुए, प्राकृतिक व्यक्तियों के अधिकारों और स्वतंत्रता के लिए जोखिम उत्पन्न होने की संभावना नहीं है, और ऐसा करता है। बड़े पैमाने पर शामिल नहीं करना, अनुच्छेद 9 में उल्लिखित विशेष श्रेणियों के आंकड़ों या अनुच्छेद 10 में उल्लिखित आपराधिक दोषसिद्धि और अपराधों से संबंधित व्यक्तिगत आंकड़ों के प्रसंस्करण के मामले में यह नियम लागू नहीं होता। सार्वजनिक प्राधिकरण और निकाय भी इस प्रतिनिधि आवश्यकता से बाहर हैं। छूट को तर्कसंगत मूल्यांकन के रूप में प्रलेखित किया जाना चाहिए, न कि एक सुविधाजनक अनुमान के रूप में।.
टीमें अक्सर "कभी-कभार" को "हमारा मुख्य व्यवसाय नहीं" समझ लेती हैं। यह एक विश्वसनीय मापदंड नहीं है। एक कंपनी जिसका मुख्य उत्पाद यूरोपीय संघ के उपयोगकर्ताओं के लिए है, वह उनके डेटा को नियमित रूप से संसाधित कर सकती है, भले ही यूरोप उसकी व्यावसायिक गतिविधि का केवल एक हिस्सा हो। इसी प्रकार, एक व्यवसाय जिसका यूरोपीय संघ में कोई परिसर नहीं है, वह भी इस आवश्यकता के अधीन हो सकता है, क्योंकि अनुच्छेद 3(2) लागू होने पर अनुच्छेद 27 का विश्लेषण हो सकता है।.
इस निर्णय क्रम का उपयोग करें:
-
संगठन के स्थान की पहचान करें।. क्या नियंत्रक या प्रोसेसर यूरोपीय संघ के बाहर स्थापित है?
-
क्षेत्रीय दायरे का आकलन करें।. क्या यह संगठन अनुच्छेद 3(2) के अंतर्गत जीडीपीआर के अधीन है?
-
ट्रिगर की समीक्षा करें।. क्या यह यूरोपीय संघ के लोगों को सामान या सेवाएं प्रदान करता है, या यूरोपीय संघ में उनके व्यवहार की निगरानी करता है?
-
छूट का सावधानीपूर्वक मूल्यांकन करें।. क्या यह प्रक्रिया कभी-कभार होती है, इससे प्रासंगिक जोखिम उत्पन्न होने की संभावना नहीं है, और क्या यह बड़े पैमाने पर अनुच्छेद 9 या अनुच्छेद 10 के अंतर्गत आने वाली प्रक्रियाओं से मुक्त है?
-
निष्कर्ष दर्ज करें।. क्षेत्रीय-दायरे के विश्लेषण, छूट के तर्क और अनुमोदन को गोपनीयता शासन फाइल के साथ रखें।.
GDPR अनुच्छेद 27 प्रतिनिधि मार्गदर्शिका
एक व्यावहारिक मूल्यांकन में मार्केटिंग भाषा, मुद्रा और वितरण विकल्प, ऐप की उपलब्धता, कुकी और एनालिटिक्स कॉन्फ़िगरेशन, ग्राहक का भौगोलिक क्षेत्र और उत्पाद की कार्यक्षमता की जांच की जानी चाहिए। इसमें यह मान लेना भी उचित नहीं है कि विशेष श्रेणी या आपराधिक दोषसिद्धि डेटा का कोई भी उपयोग स्वतः ही छूट को समाप्त कर देता है। प्रासंगिक वैधानिक प्रश्न यह है कि क्या ऐसे डेटा को संसाधित किया जाता है। बड़े पैमाने पर, अनुच्छेद 27(2) की अन्य शर्तों के साथ। यदि व्यवसाय यह स्पष्ट नहीं कर सकता कि छूट क्यों लागू होती है, तो प्रतिनिधि नियुक्त करना अक्सर अधिक तर्कसंगत परिचालन विकल्प होता है।.
मुख्य कर्तव्य और जिम्मेदारियां
प्रतिनिधि का दैनिक कार्य मुख्यतः इसी से संबंधित है। नियंत्रित संचार. यह सुनिश्चित करना आवश्यक है कि प्रतिनिधि की पहचान पर्यवेक्षी अधिकारियों और डेटा विषयों के लिए सुलभ बनी रहे, उसे प्रासंगिक पत्राचार प्राप्त हो और नियुक्त करने वाला संगठन उस पर कार्रवाई कर सके। यह भूमिका तभी प्रभावी होती है जब प्रतिनिधि के पास कंपनी के मौजूदा संपर्क हों, एक स्वीकृत शिकायत निवारण मार्ग हो और पूछताछ के विषय को समझने के लिए पर्याप्त प्रसंस्करण जानकारी तक पहुंच हो।.
तीन जिम्मेदारियों पर अलग-अलग विचार-विमर्श की आवश्यकता है।.
अधिकारियों के साथ संचार का प्रबंधन
एक पर्यवेक्षी प्राधिकरण नियंत्रक या प्रोसेसर द्वारा की गई प्रक्रिया के संबंध में अनुरोध भेज सकता है, रिकॉर्ड मांग सकता है या किसी शिकायत के बारे में जानकारी दे सकता है। प्रतिनिधि को संदेश दर्ज करना चाहिए, उसके दायरे की पुष्टि करनी चाहिए, नामित आंतरिक अधिकारी को सूचित करना चाहिए, मूल पत्राचार को सुरक्षित रखना चाहिए और संगठन की प्रतिक्रिया पर नज़र रखनी चाहिए। उसे कंपनी की कानूनी स्थिति में कोई बदलाव नहीं करना चाहिए या उचित निर्देशों और जानकारी के बिना महत्वपूर्ण प्रश्नों का उत्तर नहीं देना चाहिए।.
डेटा विषय अनुरोधों को रूट करना
यूरोपीय संघ में कोई व्यक्ति डेटा तक पहुंच, उसे हटाने, उस पर आपत्ति जताने या डेटा सुरक्षा से संबंधित किसी अन्य मामले के बारे में प्रतिनिधि से संपर्क कर सकता है। अनुच्छेद 27(4) के तहत, पर्यवेक्षी प्राधिकरण और डेटा विषय प्रतिनिधि से संपर्क कर सकते हैं।, इसके अतिरिक्त या इसके स्थान पर GDPR के अनुपालन को सुनिश्चित करने के उद्देश्य से प्रसंस्करण से संबंधित मुद्दों पर नियंत्रक या प्रोसेसर को जानकारी प्रदान की जाती है। प्रतिनिधि यह निर्णय नहीं लेता कि अनुरोध वैध है या नहीं, और न ही वह स्वयं डेटा को मिटाता है। इसके बजाय, उसे अनुरोध को सटीक रूप से दर्ज करना चाहिए, उसे संगठन की अधिकार-प्रतिक्रिया टीम को भेजना चाहिए, हस्तांतरण की निगरानी करनी चाहिए और संचार के साक्ष्य को सुरक्षित रखना चाहिए।.
कमज़ोर व्यवस्थाएँ विफल हो जाती हैं। एक ऐसा मेलबॉक्स जिसकी कोई निगरानी नहीं करता, वह केवल दिखावटी प्रतिनिधित्व करता है जबकि उसमें कोई ठोस कार्य-प्रणाली नहीं होती। अनुशंसित संविदात्मक और परिचालन सुरक्षा उपायों में यह परिभाषित होना चाहिए कि संचार की स्वीकृति कौन देगा, पहचान सत्यापन संबंधी प्रश्नों को कैसे संभाला जाएगा, प्रतिक्रिया की ज़िम्मेदारी किस टीम की होगी और अनसुलझे अनुरोधों को आगे कैसे बढ़ाया जाएगा।.
उपयोगी अभिलेखों का रखरखाव
प्रतिनिधि से प्रसंस्करण गतिविधियों के रिकॉर्ड तक पहुंच का समर्थन करने के लिए कहा जा सकता है जहां अनुच्छेद 30 यह लागू होता है। GDPR के अनुच्छेद 30 में रिकॉर्ड ढांचे में प्रतिनिधि, नियंत्रक या संसाधक, और जहां लागू हो, प्रतिनिधि को अनुरोध पर संबंधित रिकॉर्ड पर्यवेक्षी प्राधिकरण को उपलब्ध कराना होगा। इसके लिए केवल हस्ताक्षरित नियुक्ति पत्र को सुरक्षित रखना ही पर्याप्त नहीं है। कंपनी को अद्यतन प्रसंस्करण सूची, नियंत्रक और संसाधक का विवरण, डेटा और व्यक्तियों की श्रेणियां, प्राप्तकर्ता की जानकारी, प्रतिधारण तर्क, स्थानांतरण व्यवस्था और प्रतिनिधि के वर्तमान संपर्क विवरण बनाए रखने चाहिए।.
प्रतिनिधि संगठन के संपूर्ण गोपनीयता अनुपालन कार्यक्रम को बनाने या नियंत्रित करने के लिए जिम्मेदार नहीं बनता है। एक सुदृढ़ संचालन मॉडल अलग करता है औपचारिक संपर्क-बिंदु कर्तव्य गोपनीयता संबंधी सलाह, सुरक्षा संचालन, घटना प्रतिक्रिया और व्यवसाय स्वामित्व से संबंधित सेवाएं।.
प्रतिनिधि को किसी अधिकारी को यह बताने में सक्षम होना चाहिए कि उत्तर का मालिक कौन है, सहायक दस्तावेज़ कहाँ मौजूद है, और प्रतिक्रिया कब समन्वित की जाएगी। यदि वह ऐसा नहीं कर पाता है, तो नियुक्ति केवल कागजी कार्रवाई बनकर रह जाती है।.
कई यूरोपीय संघ नियामक ढांचों का प्रबंधन
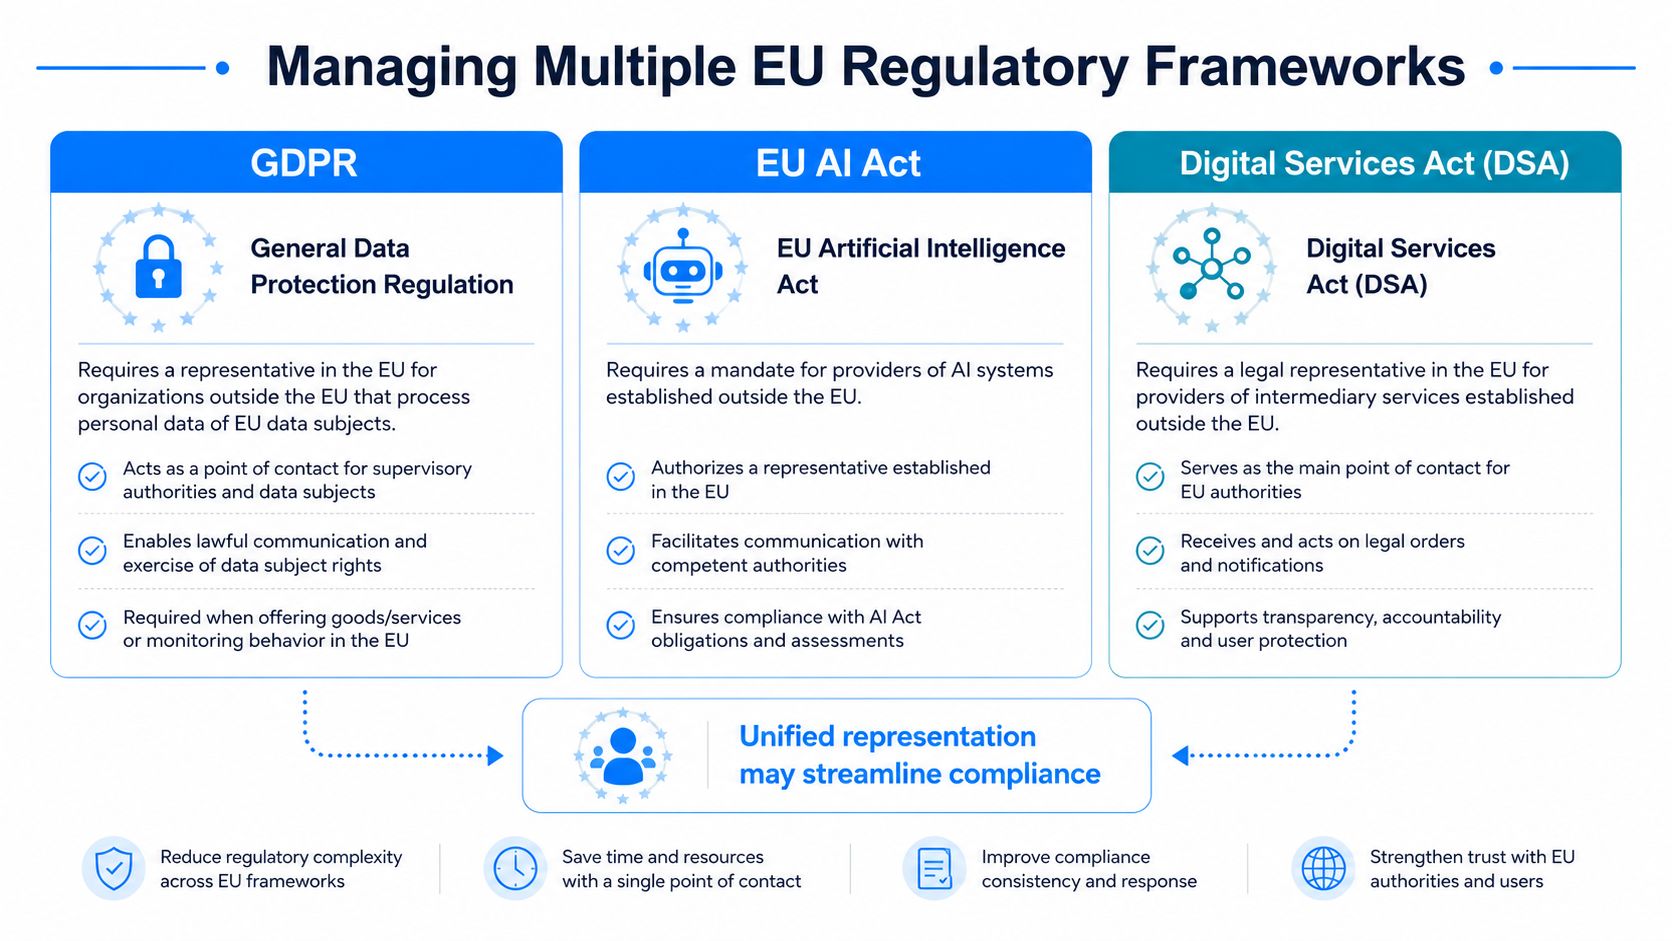
अनुच्छेद 27 एक व्यापक प्रतिनिधित्व समस्या का एक हिस्सा बनता जा रहा है। यूरोपीय बाजारों में प्रवेश करने वाली कंपनियों को प्रतिनिधि, अधिकृत प्रतिनिधि या संपर्क बिंदु से संबंधित दायित्वों की भी जांच करने की आवश्यकता हो सकती है। यूरोपीय संघ एआई अधिनियम, डिजिटल सेवा अधिनियम, डेटा अधिनियम और एनआईएस2. सटीक भूमिका, कारण, पात्रता मानदंड और सक्षम प्राधिकारी प्रत्येक ढांचे के अनुसार भिन्न होते हैं, इसलिए जीडीपीआर के अनुच्छेद 27 के तहत की गई नियुक्ति को स्वचालित रूप से अन्य सभी कानूनों को पूरा करने वाला नहीं माना जाना चाहिए।.
रणनीतिक विकल्प विखंडन और समेकन के बीच है।.
| ऑपरेटिंग मॉडल | क्या कार्य करता है | जहां यह जोखिम पैदा करता है |
|---|---|---|
| अलग-अलग प्रतिनिधि | प्रत्येक प्रदाता किसी एक कानून और उसके नियामक में विशेषज्ञता हासिल कर सकता है। | कई इनबॉक्स, असंगत रिकॉर्ड, डुप्लिकेट एस्केलेशन पाथ |
| एक समन्वित जनादेश | एक केंद्रीय प्रवेश प्रक्रिया लॉगिंग, रूटिंग और साक्ष्य को मानकीकृत कर सकती है। | प्रत्येक ढांचे को अभी भी अपनी वैध नियुक्ति, कार्यक्षेत्र और अधिकार की आवश्यकता है। |
| आंतरिक यूरोपीय संघ इकाई | स्थानीय कर्मचारी नियामक कार्यों को परिचालन कार्यों के साथ एकीकृत कर सकते हैं। | किसी संस्था की स्थापना से प्रत्येक कानूनी दायित्व का मानचित्रण करने की आवश्यकता समाप्त नहीं हो जाती। |
एक मार्केटप्लेस प्रदाता GDPR अनुरोधों, DSA नोटिसों और डेटा अधिनियम संबंधी संचारों का प्रबंधन अलग-अलग टीमों के माध्यम से कर सकता है। कुछ AI सिस्टम या मॉडल के गैर-EU प्रदाता को, अपनी भूमिका और लागू AI अधिनियम की आवश्यकताओं के आधार पर, यह आकलन करने की आवश्यकता हो सकती है कि क्या किसी अधिकृत प्रतिनिधि की आवश्यकता है। एक कनेक्टेड-प्रोडक्ट निर्माता को GDPR, डेटा अधिनियम और साइबर सुरक्षा संबंधी संचारों का समन्वय करने की आवश्यकता हो सकती है। इन उदाहरणों का यह अर्थ नहीं है कि एक प्रतिनिधि स्वतः ही पर्याप्त है। ये उदाहरण दर्शाते हैं कि किसी संगठन को परिचालन मॉडल का चयन करने से पहले दायित्वों का निर्धारण क्यों करना चाहिए।.
समेकन के लिए सीमाओं की आवश्यकता होती है
एक समेकित जनादेश दोहराव वाली प्रक्रियाओं को कम कर सकता है और आने वाली सूचनाओं, समय-सीमाओं, जिम्मेदार व्यक्तियों और आगे की कार्यवाही संबंधी निर्णयों का एक ही रजिस्टर बनाए रखना आसान बना सकता है। यह वरिष्ठ अनुपालन टीमों को कई प्रदाता रिपोर्टों का मिलान करने के बजाय, लंबित नियामक मामलों का एक ही अवलोकन प्रदान कर सकता है।.
इसमें कानूनी सटीकता एक समझौता है। प्रत्येक ढांचे के लिए अपना दायरा, अधिकार क्षेत्र, संचार प्रक्रिया, गोपनीयता का व्यवहार, प्रतिधारण दृष्टिकोण और समाप्ति तंत्र आवश्यक है। एक ही प्रदाता कई यूरोपीय संघ नियामक ढांचों के तहत प्रतिनिधि या संपर्क बिंदु के रूप में कार्य कर सकता है, जहां कानूनी रूप से इसकी अनुमति हो, लेकिन प्रत्येक नियुक्ति को संबंधित कानून की पात्रता, दायरा, जनादेश, कर्तव्यों और अन्य आवश्यकताओं को स्वतंत्र रूप से पूरा करना होगा।.
यूरोपीय संघ डेटा अधिनियम प्रतिनिधि संसाधन
एक उपयोगी मॉडल है फ्रेमवर्क-विशिष्ट अधिकार वाला एक परिचालन चैनल. प्रदाता संचार को केंद्रीय रूप से स्वीकार और लॉग कर सकता है, फिर प्रत्येक आइटम को संबंधित जनादेश के तहत सही कानूनी और परिचालन टीम को भेज सकता है।.
जब एक ही संगठन के उत्पाद एक-दूसरे से मिलते-जुलते हों, गोपनीयता संबंधी कार्य साझा किए जाते हों और ऑडिट प्रक्रिया में निरंतरता की वास्तविक आवश्यकता हो, तो समेकन सबसे उपयुक्त होता है। अलग-अलग नियुक्तियाँ तब बेहतर हो सकती हैं जब किसी ढांचे के लिए विशेषज्ञ योग्यता की आवश्यकता हो, नियामक किसी विशिष्ट संपर्क व्यक्ति की अपेक्षा करता हो, या जोखिम और रिपोर्टिंग के तरीके काफी भिन्न हों।.
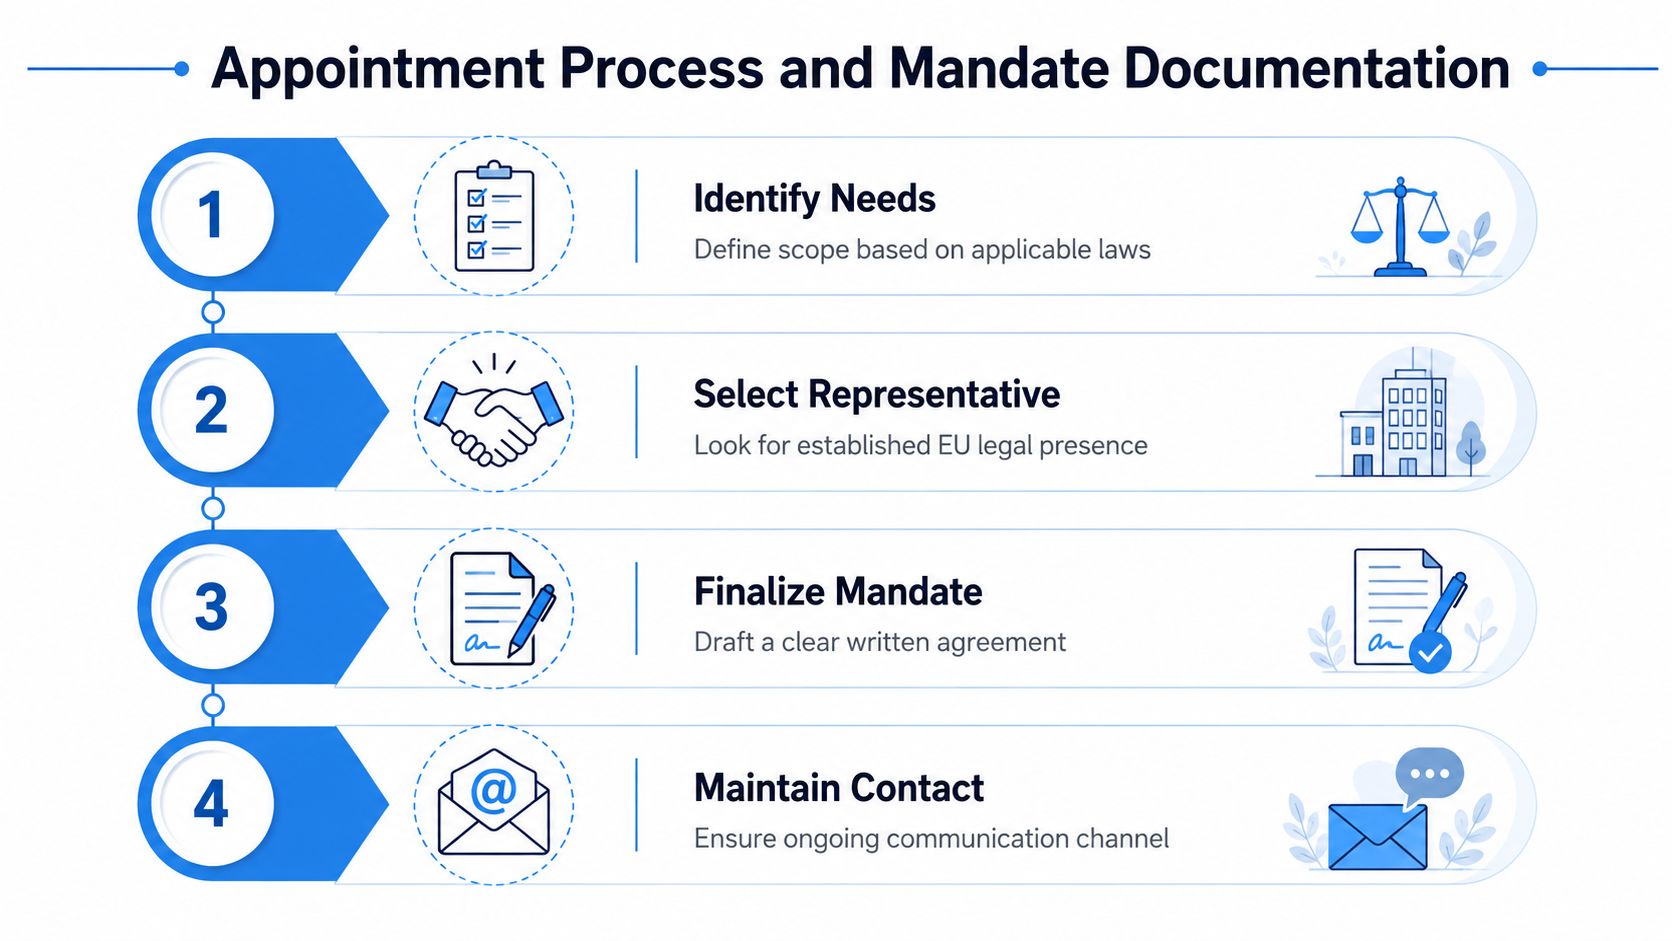
नियुक्ति प्रक्रिया और जनादेश संबंधी दस्तावेज़
एक विश्वसनीय नियुक्ति की शुरुआत कार्यक्षेत्र के मानचित्र से होती है, न कि सेवा प्रदाताओं की संक्षिप्त सूची से। प्रत्येक गैर-यूरोपीय संघ की कानूनी इकाई, यूरोपीय संघ के व्यक्तियों तक पहुँचने वाले उत्पाद, संबंधित प्रसंस्करण गतिविधियाँ, प्रभावित डेटा विषयों के स्थान वाले सदस्य राज्य और उन ढाँचों को सूचीबद्ध करें जिनके लिए बाज़ार में संपर्क की आवश्यकता हो सकती है। इससे कंपनी को किसी एक ब्रांड के लिए किसी को नियुक्त करने और दूसरे नियंत्रक या प्रोसेसर को कार्यक्षेत्र से बाहर रखने से रोका जा सकता है।.
परिचालन तत्परता के लिए चयन करें
प्रतिनिधि का गठन यूरोपीय संघ के उपयुक्त सदस्य राज्य में होना चाहिए, और संगठन को यह जांच करनी चाहिए कि प्रस्तावित प्रदाता संबंधित अधिकारियों और डेटा विषयों के साथ प्रभावी ढंग से संवाद कर सकता है या नहीं। किसी प्रदाता को SaaS प्लेटफॉर्म, विज्ञापन तकनीक, कनेक्टेड उत्पाद, स्वास्थ्य सेवा या AI सिस्टम को जल्दी समझने के लिए उद्योग की जानकारी होना महत्वपूर्ण है।.
व्यावहारिक प्रश्न पूछें:
-
आने वाले संदेशों की निगरानी कौन करता है? नामित फ़ंक्शन, कवरेज प्रक्रिया और एस्केलेशन ओनर को लिखित रूप में प्राप्त करें।.
-
क्या-क्या लॉग किया जाता है? यह सुनिश्चित करें कि नोटिस, अनुरोध, टाइमस्टैम्प, अटैचमेंट, अग्रेषण क्रियाएं और समाधान की स्थिति बरकरार रखी जाए।.
-
अधिकार क्षेत्र को कैसे नियंत्रित किया जाता है? सेवा प्रदाता को कंपनी के अनुपालन संबंधी निर्णय लेने से अग्रेषण और समन्वय को अलग-अलग समझना चाहिए।.
-
कौन-कौन से दायित्व संबंधी प्रावधान लागू होते हैं? बीमा, बहिष्करण, उपठेकेदार, गोपनीयता और सहयोग संबंधी कर्तव्यों की समीक्षा करें।.
-
नौकरी समाप्त होने के बाद क्या होता है? समझौते में हस्तांतरण, सूचनाओं में अद्यतन, अभिलेखों का रखरखाव और नियामक के साथ संचार के बारे में स्पष्ट रूप से बताया जाना चाहिए।.
ये अनुशंसित सावधानी और अनुबंध संबंधी बिंदु हैं, न कि अनुच्छेद 27 के तहत वैधानिक आवश्यकताओं की पूरी सूची। ये नियुक्ति को व्यावहारिक रूप से उपयोगी व्यवस्था में बदलने में सहायक होते हैं।.
ऐसा जनादेश लिखें जो गहन जांच में खरा उतर सके।
GDPR के अनुच्छेद 27 के अनुसार पदनाम होना आवश्यक है। लेखन में. इस आदेश में नियुक्तिकर्ता संस्था, प्रतिनिधि, लागू प्रसंस्करण क्षेत्र, संचार प्राप्त करने का अधिकार, डेटा विषय संपर्क व्यवस्था, शिकायत निवारण प्रक्रिया, गोपनीयता की अपेक्षाएं, दायित्व आवंटन, सहयोग कर्तव्य और समाप्ति की शर्तें स्पष्ट रूप से बताई जानी चाहिए। इसमें यह भी स्पष्ट होना चाहिए कि कौन से अतिरिक्त ढांचे शामिल हैं, यदि कोई हों, न कि केवल "यूरोपीय अनुपालन" जैसे व्यापक लेबल का उपयोग किया जाए। इनमें से कुछ बिंदु वैधानिक न्यूनतम आवश्यकताएं हैं, जबकि अन्य अनुशंसित संविदात्मक सुरक्षा उपाय हैं जो व्यवस्था को व्यवहार में सुचारू रूप से चलाने में सहायक होते हैं।.
जहां पारदर्शिता दायित्वों का उल्लंघन हो रहा हो, वहां प्रतिनिधि की पहचान संबंधी जानकारी के साथ गोपनीयता सूचना और अन्य प्रासंगिक सार्वजनिक रूप से प्रदर्शित जानकारी को अद्यतन करें। जीडीपीआर के अनुच्छेद 13 और 14 लागू करें। हस्ताक्षरित आदेश, कंपनी के अधिकार का प्रमाण, प्रसंस्करण सूची, कार्यक्षेत्र मूल्यांकन, प्रासंगिक होने पर छूट विश्लेषण और परिवर्तन लॉग को एक साथ रखें। उत्पादों, ग्राहक क्षेत्रों, ट्रैकिंग उपकरणों, कानूनी संस्थाओं या नियामक कर्तव्यों में परिवर्तन होने पर अभिलेखों की पुनः समीक्षा करें।.
यूरोपीय संघ एआई अधिनियम अधिकृत प्रतिनिधि सेवा
एक संक्षिप्त कार्यान्वयन प्रक्रिया अपनाएँ: कार्यक्षेत्र को अनुमोदित करें, उचित जाँच-पड़ताल पूरी करें, जनादेश पर हस्ताक्षर करें, संपर्क विवरण प्रकाशित करें, प्रवेश प्रक्रिया का परीक्षण करें, ग्राहक सहायता और गोपनीयता टीमों को जानकारी दें, और फिर आवधिक जाँच निर्धारित करें। एआई उत्पादों वाली संस्थाओं के लिए, किसी भी अलग अधिकृत प्रतिनिधि की आवश्यकता का मूल्यांकन GDPR जनादेश से स्वतंत्र रूप से किया जाना चाहिए, भले ही एक ही परिचालन मॉडल का इरादा हो।.
प्रवर्तन जोखिम और अनुपालन परिणाम
अनुच्छेद 27 के तहत प्रतिनिधि नियुक्त करने में विफलता को एक उल्लंघन माना जाता है। अनुच्छेद 83(4) उल्लंघन. । अंतर्गत अनुच्छेद 83(4)(ए) जीडीपीआर, अनुच्छेद 27 सहित अन्य प्रावधानों के तहत नियंत्रक और संसाधक के दायित्वों के उल्लंघन पर प्रशासनिक जुर्माना लगाया जा सकता है। 10 मिलियन यूरो तक या, किसी उद्यम के मामले में, पिछले वित्तीय वर्ष के कुल वैश्विक वार्षिक कारोबार के 21 ट्रिलियन यूरो तक, इनमें से जो भी अधिक हो।.
उस सीमा को किसी परिणाम की भविष्यवाणी के रूप में नहीं लिया जाना चाहिए। यह केवल यह दर्शाता है कि नियुक्ति को संगठन के जोखिम रजिस्टर में क्यों शामिल किया जाना चाहिए। प्रतिनिधि की अनुपस्थिति सामान्य नियामक घटनाओं के प्रबंधन को भी कठिन बना सकती है। शिकायत किसी अप्रत्याशित माध्यम से आ सकती है, उल्लंघन की सूचना का स्पष्ट प्राप्तकर्ता न मिल पाए, और प्राधिकरण का अनुरोध अनुत्तरित रह सकता है जबकि आंतरिक टीमें यह निर्धारित करती रहें कि इसका उत्तर किसे देना है।.
अनुच्छेद 27 प्रवर्तन जोखिम पर मार्गदर्शन
अनुच्छेद 27 प्रवर्तन जोखिम पर मार्गदर्शन
अनुच्छेद 27 प्रवर्तन जोखिम पर मार्गदर्शन
अंतराल कैसे दिखाई देने लगते हैं
पर्यवेक्षी प्राधिकरण और डेटा प्राप्तकर्ता शिकायतें, जांच या सूचना के अनुरोध के माध्यम से इस अंतर को उजागर कर सकते हैं। सीमा पार सहयोग से असंगत संपर्क संरचना अधिक स्पष्ट हो सकती है, विशेष रूप से तब जब कोई कंपनी एक ही ब्रांड के तहत कई उत्पाद या कानूनी संस्थाएं संचालित करती है।.
नियंत्रक या प्रोसेसर अपने मूल GDPR अनुपालन, प्रसंस्करण निर्णयों और संबंधित गतिविधियों के समग्र कानूनी आधार के लिए उत्तरदायी रहता है। प्रतिनिधि की अपनी वैधानिक भूमिका और उस भूमिका से जुड़े दायित्वों के संबंध में संभावित जोखिम होता है, जिससे व्यावसायिक संबंध बदल जाता है। इसलिए, प्रदाता के पास स्पष्ट जनादेश, उचित प्रक्रियाएं और एक परिभाषित शिकायत निवारण मॉडल होना चाहिए। प्रतिनिधि की नियुक्ति से नियंत्रक या प्रोसेसर का GDPR दायित्व प्रतिनिधि को हस्तांतरित नहीं होता है।.
जोखिम प्रबंधन का दृष्टिकोण: प्रतिनिधि किसी गैरकानूनी प्रक्रिया को ठीक नहीं करेगा। हालांकि, वह बुनियादी संपर्क विफलता को इस बात का पहला सबूत बनने से रोक सकता है कि शासन कार्यक्रम अपूर्ण है।.
इसका व्यावहारिक समाधान सीधा-सादा है। ट्रिगर की पुष्टि करें, किसी भी छूट का दस्तावेजीकरण करें, संबंधित यूरोपीय संघ-संबंधी गतिविधि शुरू होने से पहले प्रतिनिधि नियुक्त करें, सटीक विवरण प्रकाशित करें, संचार मार्ग का परीक्षण करें और प्रक्रिया के कारगर होने के प्रमाण सुरक्षित रखें। यह दृष्टिकोण किसी प्राधिकरण या डेटा विषय द्वारा गुम हुई कड़ी का पता लगाने की प्रतीक्षा करने से कहीं अधिक उपयोगी है।.
अपनी यूरोपीय संघ बाजार रणनीति में प्रतिनिधित्व को एकीकृत करना
उत्पाद लॉन्च, गोपनीयता नोटिस, प्रोसेसिंग रिकॉर्ड, अधिकार-प्रतिक्रिया प्रक्रियाएं, घटना प्रबंधन और किसी भी डीपीओ मूल्यांकन के साथ ही प्रतिनिधित्व की योजना बनाई जानी चाहिए। लॉन्च के बाद संपर्क बिंदु नियुक्त करने से ग्राहक सहायता, कानूनी और सुरक्षा टीमें समन्वित कार्रवाई की आवश्यकता वाले संचार के लिए तैयार नहीं रह सकती हैं।.
बाजार में प्रवेश करने की योजना में चार सवालों के जवाब होने चाहिए:
-
कौन सी संस्था सेवा प्रदान कर रही है या प्रसंस्करण के उद्देश्यों का निर्धारण कर रही है?
-
यूरोपीय संघ के किन दर्शकों और व्यवहारों को लक्षित या निगरानी में रखा जा रहा है?
-
कौन से कानूनी ढांचे उत्पाद के लिए संपर्क बिंदु दायित्वों का निर्माण करते हैं?
-
एक बार सूचना या अनुरोध प्राप्त होने पर प्रत्येक प्रतिक्रिया की जिम्मेदारी किसकी होती है?
सबसे प्रभावी परिचालन मॉडल प्रतिनिधित्व को बुनियादी ढांचे के रूप में देखता है। यह ग्राहकों और अधिकारियों को संगठन में प्रवेश करने का स्पष्ट मार्ग प्रदान करता है, एक दस्तावेजीकृत हस्तांतरण प्रक्रिया बनाता है, और प्रत्येक नए बाजार निर्णय को शुरू से शुरू करने की आवश्यकता के बिना विस्तार का समर्थन करता है। यह आंतरिक जवाबदेही को भी स्पष्ट करता है, क्योंकि टीमों को यह पहचानना होता है कि प्रतिक्रियाओं को कौन अनुमोदित करता है, रिकॉर्ड कौन रखता है और सार्वजनिक संपर्क जानकारी कौन अपडेट करता है।.
बजट में नियुक्ति शुल्क से कहीं अधिक चीज़ें शामिल होनी चाहिए। इसमें जनादेश समीक्षा, सूचना अद्यतन, प्रारंभिक परीक्षण, रिकॉर्ड रखरखाव, कर्मचारी प्रशिक्षण, ढांचा मानचित्रण और आवधिक कार्यक्षेत्र जाँच शामिल करें। कम लागत वाली नियुक्ति, जो संचार की निगरानी या ऑडिट ट्रेल को संरक्षित नहीं कर सकती, परिचालन कार्य को कम करने के बजाय उसे और बढ़ा सकती है।.
जैसे-जैसे यूरोपीय डिजिटल विनियमन विकसित हो रहा है, कंपनियों को अलग-थलग अनुपालन प्रणाली बनाने से बचना चाहिए। एक फ्रेमवर्क-विशिष्ट कानूनी मूल्यांकन, एक नियंत्रित और केंद्रीकृत संचार मॉडल के साथ मिलकर, GDPR, AI, प्लेटफ़ॉर्म, डेटा-एक्सेस और साइबर सुरक्षा संबंधी दायित्वों को एक समान मानने की धारणा के बिना समेकन में सहायता कर सकता है।.
Dilicheck Rep, GDPR अनुच्छेद 27, EU AI अधिनियम, डिजिटल सेवा अधिनियम, डेटा अधिनियम और NIS2 संपर्क-बिंदु सेवाओं सहित, EU और UK के नियामकीय प्रतिनिधित्व प्रदान करता है, जिसमें जनादेश दस्तावेज़ीकरण और प्राधिकरण तथा डेटा विषय संचार का व्यवस्थित प्रबंधन शामिल है। अपने प्रतिनिधित्व के दायरे और संचालन मॉडल की समीक्षा करें। डिलीचेक प्रतिनिधि अपने अगले यूरोपीय संघ बाजार में उत्पाद लॉन्च करने से पहले।.
अस्वीकरण: यह मार्गदर्शिका केवल सामान्य जानकारी के लिए प्रदान की गई है और इसे कानूनी सलाह नहीं माना जाना चाहिए। यूरोपीय संघ के डेटा संरक्षण और अन्य नियामक आवश्यकताओं का अनुप्रयोग प्रत्येक संगठन की विशिष्ट परिस्थितियों पर निर्भर करता है। इस जानकारी पर भरोसा करने या अनुपालन संबंधी निर्णय लेने से पहले, जहां आवश्यक हो, उचित कानूनी सलाह अवश्य लें।.
अंतिम अद्यतन: अगस्त 2026
डिस्क्लेमर: यह लेख गोपनीयता विशेषज्ञ द्वारा एआई की सहायता से तैयार किया गया है।.