
חברת SaaS אמריקאית יכולה להקדיש חודשים להכנת ההשקה האירופית שלה, רק כדי לגלות שלמדיניות הפרטיות שלה אין נקודת קשר באיחוד האירופי, צוות תמיכת הלקוחות שלה אינו מוכן להתכתבויות עם רשויות, ואף אחד לא תיעד מי יקבל בקשה של נושא המידע. ייתכן שלחברה אין סניף באיחוד האירופי, אין עובדים אירופיים ואין חברת בת מקומית, אך שירותיה עדיין יכולים להכניס אותה לתחום ההיקף הטריטוריאלי של ה-GDPR.
פער זה הוא המקום שבו נציג הגנת המידע של האיחוד האירופי הופך לחשוב. סעיף 27 אינו תחליף לציות לתקנות ה-GDPR, ל-DPO מקומי או למוסד באיחוד האירופי. כאשר בקר או מעבד נמצא לא הוקם באיחוד האירופי אך כפוף לתקנת ה-GDPR תחת סעיף 3(2), סעיף 27 דורש בדרך כלל ממנה למנות נציג באיחוד אלא אם כן חל פטור לפי סעיף 27(2). התפקיד צריך להתאים יותר ויותר לחובות ייצוג או נקודת קשר הנובעות מחוקים דיגיטליים אירופיים אחרים.
הבנת תפקיד נציג הגנת המידע של האיחוד האירופי
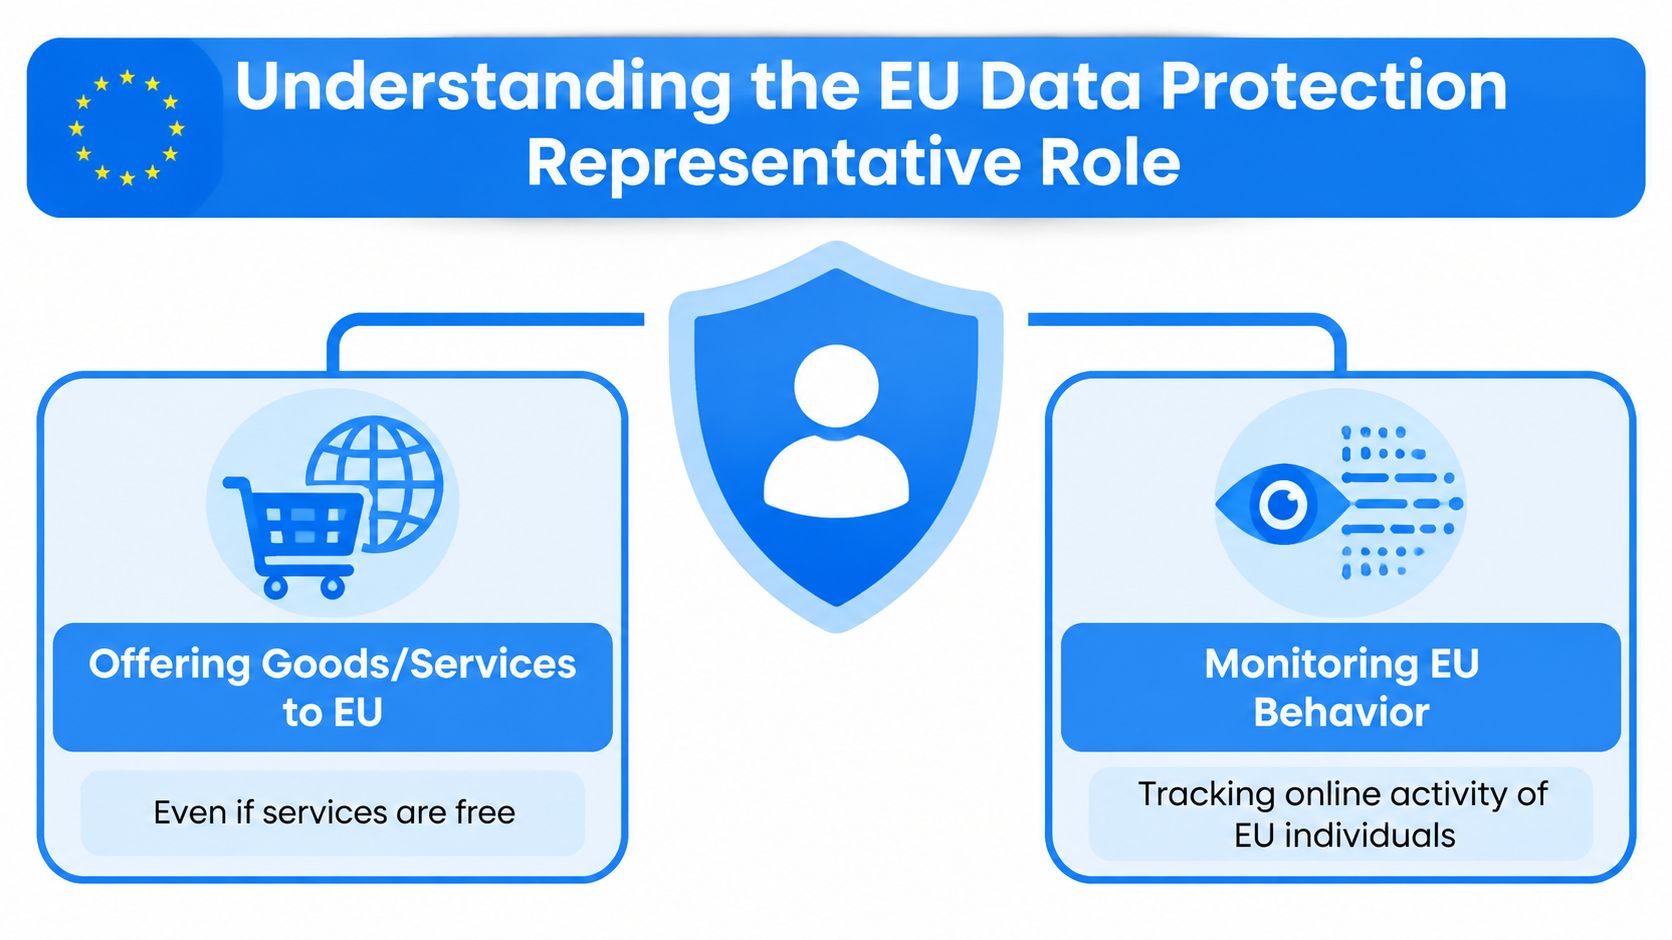
הדרך הפשוטה ביותר להבין את התפקיד היא להתייחס אליו כאל... נקודת קשר רשומה לענייני GDPR באיחוד האירופי. עסק שאינו מהאיחוד האירופי הכפוף לתקנת ה-GDPR במסגרת סעיף 3(2) מכיוון שהיא מציעה סחורות או שירותים לאנשים באיחוד האירופי או מפקחת על התנהגותם, ייתכן שתזדקק לנציג האיחוד האירופי, אלא אם כן חל פטור מצומצם. הנציג חייב להיות מבוסס במדינה חברה בה נמצאים נושאי הנתונים שנתוניו האישיים מעובדים, למנות בכתב ולהיות מחויב לקבל פנייה מרשויות הפיקוח ומנושאי הנתונים בכל הסוגיות הקשורות לעיבוד לצורך הבטחת עמידה בתקנת ה-GDPR. דרישות אלה מפורטות ב סעיף 27 לתקנות ה-GDPR.
קחו לדוגמה פלטפורמת אנליטיקה קנדית שמתחילה לשרת לקוחות צרפתים. המהנדסים, הצוות המשפטי והשרתים שלה עשויים להישאר מחוץ לאיחוד האירופי, אך משתמשים צרפתים עדיין זקוקים לדרך מעשית ליצור קשר עם העסק בנוגע לאופן עיבוד הנתונים האישיים שלהם. רשות פיקוח זקוקה גם לנציג מזוהה באיחוד שניתן לפנות אליו בנוגע לענייני עיבוד רלוונטיים ולתאם עם הארגון האחראי על העיבוד.
נקודת קשר עם מנדט סטטוטורי, לא מחליף למקבל החלטות
נציג הגנת מידע של האיחוד האירופי אינו זהה לנציג קצין הגנת מידע. מנהל הגנת המידע מייעץ לארגון, מנטר את תוכנית הגנת המידע שלו ומבצע את הפונקציות שהוקצו לתפקיד זה במסגרת ה-GDPR. הנציג, לעומת זאת, משמש כאיש קשר בשוק עבור רשויות ונושאי מידע במסגרת מנדט סטטוטורי ספציפי. עסק יכול להזדקק לשניהם, ומינוי אחד אינו מספק באופן אוטומטי את התפקיד השני. ה-EDPB גם נקטה בעמדה שתפקיד הנציג לפי סעיף 27 אינו עולה בקנה אחד עם תפקיד מנהל הגנת המידע החיצוני עבור אותו ארגון, משום ש-DPO חייב להיות מסוגל לפעול באופן עצמאי ולהימנע מניגודי עניינים.
הנציג אינו רק יועץ שבודק באנרים של קובצי Cookie או כותב מחדש מדיניות פרטיות. הוא רשאי לקבל הודעות, להקל על התקשרות עם רשויות פיקוח ונושאי מידע, ולסייע בהנגשת מידע רלוונטי לארגון, ובמידת הצורך, לרשויות. הוא אינו מקבל על עצמו את החלטות הבקר או המעבד לגבי מטרות ואמצעי העיבוד, ואין להציגו כפונקציית הפרטיות הפנימית של העסק.
כלל מעשי: יש להתייחס לנציג כאל איש קשר רשמי של האיחוד האירופי לתקשורת רגולטורית. עליו להיות נגיש, ממונה כראוי ומקושר לתהליך התגובה של הארגון.
להבחנה זו יש חשיבות במהלך תלונה או חקירה. אם נושא מידע יוצר קשר עם הנציג בנוגע לבקשת מחיקה, הנציג צריך לנתב את הבקשה דרך תהליך העבודה הקבוע של החברה לטיפול בזכויות. אם רשות מבקשת רשומות, הנציג צריך להיות מסוגל לזהות את הבעלים הפנימי הנכון, לשמור את החילוף ולעקוב אחר התגובה.
נוסח ה-GDPR של הנציבות האירופית אומץ ב- 2016 והפך לתקף על 25 במאי 2018, מה שהופך את סעיף 27 לחלק ממסגרת הממשל הבסיסית שלאחר 2018 לעסקים דיגיטליים חוצי גבולות. סעיף 27 אינו קובע בעצמו האם ה-GDPR חל. ההיקף הטריטוריאלי מוסדר בעיקר על ידי סעיף 3. אם בקר או מעבד שאינו האיחוד האירופי נופל תחת סעיף 3(2), סעיף 27 בדרך כלל יחול אלא אם כן קיים פטור. מינוי נציג גם כן לֹא, כשלעצמו, יוצר מוסד של הבקר או המעבד באיחוד האירופי.
כאשר מינוי הופך לחובה
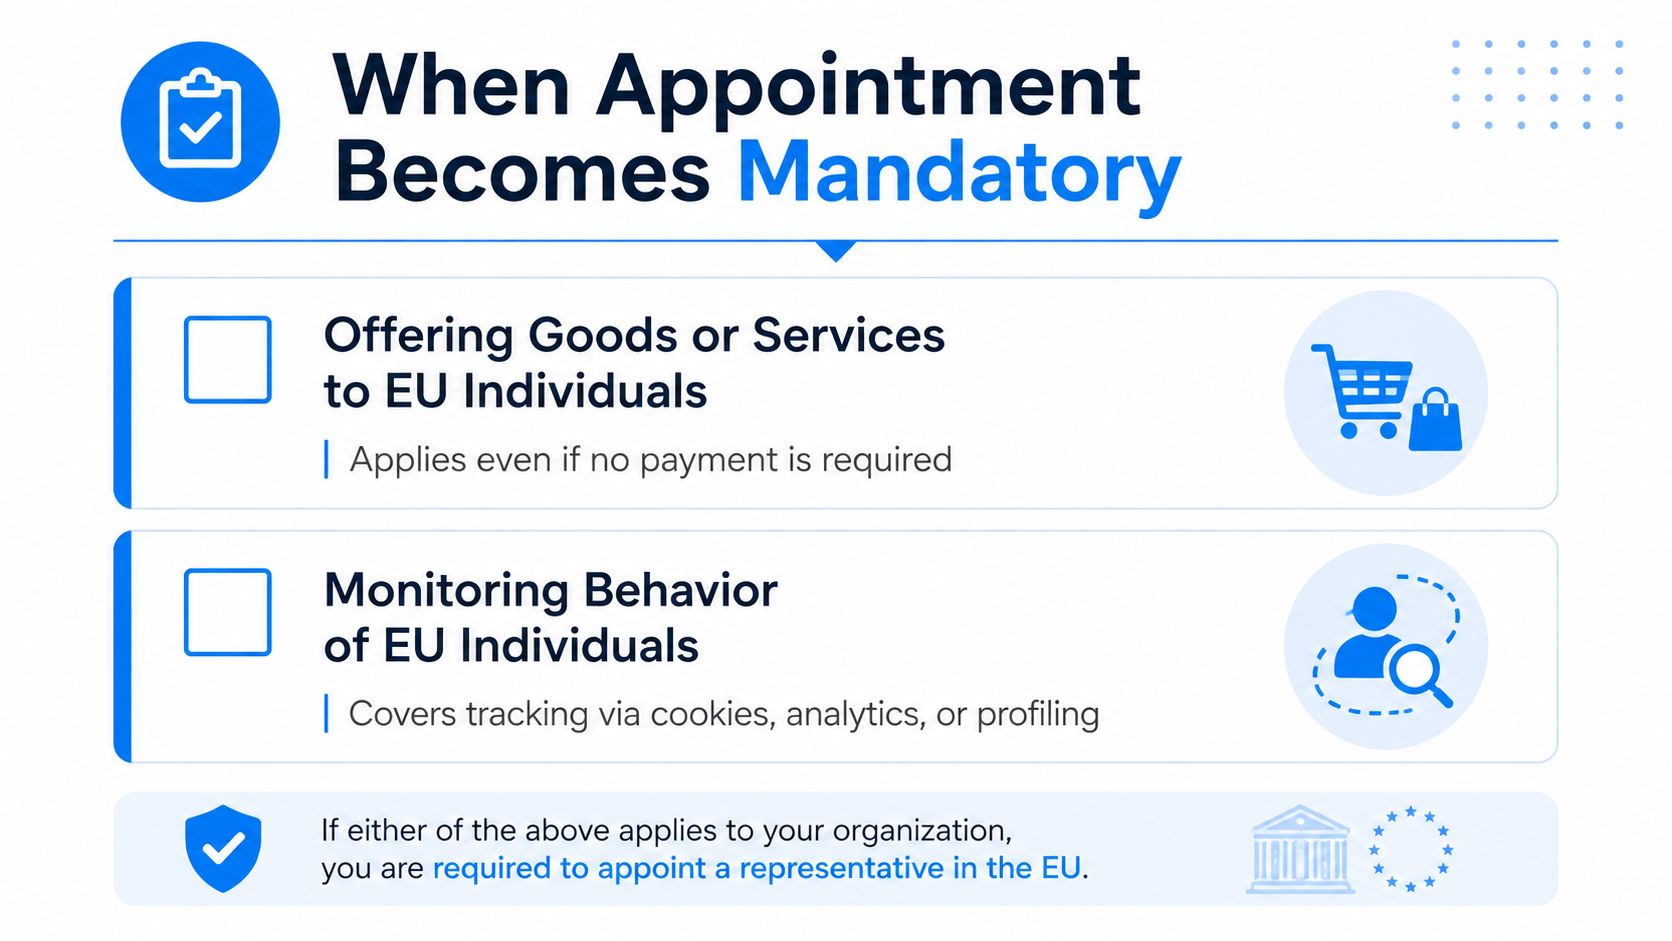
שאלת המינוי מתחילה בשני מבחנים. אם בקר או מעבד שאינו מהאיחוד האירופי כפוף לתקנת ה-GDPR מכיוון שהוא מציע סחורות או שירותים לאנשים באיחוד האירופי, או עוקב אחר התנהגותם של אנשים באיחוד האירופי, סעיף 27 עשוי לדרוש נציג. השאלה הרלוונטית אינה האם הלקוח שילם, האם לחברה יש עובדים מהאיחוד האירופי, או האם העסק מכנה את פעילותו "גלובלית" ולא אירופאית.
קמעונאית מקוונת אוסטרלית המפרסמת משלוחים לגרמניה היא דוגמה פשוטה להצעת סחורות או שירותים לאזרחי האיחוד האירופי. אפליקציה סלולרית קנדית שעוקבת אחר מיקום המשתמשים בצרפת, מנתחת את פעילותם או יוצרת פרופיל שלהם לצורך מעורבות ממוקדת עשויה להיכלל בטריגר הניטור. שירותים בחינם עדיין יכולים לעמוד בקריטריונים, מכיוון שההצעה אינה חייבת לכלול תשלום.
יש ליישם את הפטור בזהירות
סעיף 27 מכיל פטור מצומצם כאשר העיבוד הוא מזדמן בלבד, לא סביר שיביא לסיכון לזכויותיהם וחירויותיהם של אנשים פרטיים, בהתחשב באופי, בהקשר, בהיקף ובמטרות העיבוד, ואינו... לא לכלול, בקנה מידה גדול, עיבוד של קטגוריות מיוחדות של נתונים המוזכרות בסעיף 9 או נתונים אישיים הנוגעים להרשעות פליליות ולעבירות המוזכרות בסעיף 10. רשויות וגופים ציבוריים גם הם מחוץ לדרישת הייצוג. יש לתעד את הפטור כהערכה מנומקת, ולא להתייחס אליו כאל הנחה נוחה.
צוותים נוטים לפרש באופן שגוי את המונח "מזדמן" כ"לא העסק העיקרי שלנו". זה לא מבחן אמין. חברה שמוצר הליבה שלה מכוון למשתמשים באיחוד האירופי עשויה לעבד את הנתונים שלה באופן שגרתי גם אם אירופה מייצגת רק חלק מפעילותה המסחרית. באופן דומה, עסק שאין לו שטחים באיחוד האירופי עדיין יכול להיות כפוף לדרישה, מכיוון שניתוח סעיף 27 עשוי להתעורר לאחר יישום סעיף 3(2).
השתמשו ברצף ההחלטות הזה:
-
זהה את מיקום הארגון. האם הבקר או המעבד מבוססים מחוץ לאיחוד האירופי?
-
הערכת היקף טריטוריאלי. האם הארגון כפוף לתקנת ה-GDPR לפי סעיף 3(2)?
-
סקור את הטריגר. האם היא מציעה סחורות או שירותים לאנשים באיחוד האירופי, או עוקבת אחר התנהגותם באיחוד האירופי?
-
יש להעריך את הפטור בקפידה. האם העיבוד הוא מזדמן, לא סביר שיגרור סיכון רלוונטי, וחף מעיבוד בקנה מידה גדול לפי סעיף 9 או סעיף 10?
-
רשום את המסקנה. שמור את ניתוח ההיקף הטריטוריאלי, נימוק הפטור והאישור יחד עם קובץ ניהול הפרטיות.
מדריך נציגים לסעיף 27 בתקנות ה-GDPR
הערכה מעשית צריכה לבחון את שפת השיווק, המטבע ואפשרויות האספקה, זמינות האפליקציה, תצורות קובצי Cookie וניתוח נתונים, גיאוגרפיה של הלקוח ופונקציונליות המוצר. כמו כן, יש להימנע מההנחה שכל שימוש בנתונים מקטגוריה מיוחדת או נתונים על הרשעות פליליות מבטל אוטומטית את הפטור. השאלה הסטטוטורית הרלוונטית היא האם נתונים כאלה מעובדים. בקנה מידה גדול, לצד שאר התנאים של סעיף 27(2). אם העסק אינו יכול להסביר מדוע הפטור חל, מינוי נציג הוא לעתים קרובות הבחירה התפעולית הניתנת להגנתה יותר.
תפקידים ואחריות מרכזיים
עבודתו היומיומית של הנציג עוסקת בעיקר ב... תקשורת מבוקרת. עליו להישאר ניתן לזיהוי עבור רשויות הפיקוח ונושא המידע, לקבל התכתבויות רלוונטיות ולהבטיח שהארגון הממנה יוכל לפעול על פיו. התפקיד מתקיים רק כאשר לנציג יש אנשי קשר עדכניים של החברה, נתיב הסלמה מוסכם וגישה למידע עיבוד מספיק כדי להבין מה עוסקת בפנייה.
שלוש אחריות ראויות להתייחסות נפרדת.
טיפול בתקשורת עם הרשות
רשות פיקוח רשאית לשלוח בקשה בנוגע לעיבוד של בקר או מעבד, לבקש תיעוד או לתקשר בנוגע לתלונה. על הנציג לתעד את ההודעה, לאמת את היקפה, להודיע לבעלים הפנימי המיועד, לשמור את ההתכתבות המקורית ולעקוב אחר תגובת הארגון. אסור לה לאלתר את מצבה המשפטי של החברה או לענות על שאלות מהותיות ללא הוראות ומידע מתאים.
ניתוב בקשות של נושאי נתונים
אדם באיחוד האירופי רשאי ליצור קשר עם הנציג בנוגע לגישה, מחיקה, התנגדות או עניין אחר של הגנת מידע. לפי סעיף 27(4), רשויות פיקוח ונושאי מידע רשאים לפנות לנציג, בנוסף או במקום הבקר או המעבד, בנושאים הקשורים לעיבוד לצורך הבטחת עמידה בתקנת ה-GDPR. הנציג אינו מחליט האם הבקשה תקפה או מוחק את הנתונים עצמו. במקום זאת, עליו ללכוד את הבקשה במדויק, להעביר אותה לצוות תגובת הזכויות של הארגון, לנטר את המסירה ולשמור ראיות לתקשורת.
הסדרים חלשים נכשלים. תיבת דואר שאף אחד לא מנטר יוצרת מראית עין של ייצוג ללא תוכן תפעולי. אמצעי הגנה חוזיים ותפעוליים מומלצים צריכים להגדיר מי מאשר את קבלת התקשורת, כיצד מטופלות שאלות לאימות זהות, איזה צוות אחראי על התגובה וכיצד מועברות בקשות לא פתורות.
שמירה על רישומים שמישים
ייתכן שהנציג יתבקש לתמוך בגישה לרישומי פעילויות עיבוד במקרים בהם סעיף 30 חל. סעיף 30 לתקנת ה-GDPR מתאר במפורש את הנציג במסגרת הרשומות, ואת הבקר או המעבד, ובמידת הצורך, הנציג חייב להנגיש את הרשומה הרלוונטית לרשות הפיקוח לפי בקשה. זה דורש יותר מאחסון מכתב מינוי חתום. על החברה לשמור רשימת עיבודים מעודכנת, פרטי הבקר והמעבד, קטגוריות של נתונים ואנשים, פרטי נמענים, לוגיקת שמירה, הסדרי העברה ופרטי יצירת קשר עדכניים של הנציג.
הנציג אינו אחראי על יצירה או שליטה של כל תוכנית תאימות הפרטיות של הארגון. מודל תפעולי תקין מפריד בין תפקידי נקודת קשר רשמית החל מייעוץ בנושא פרטיות, פעולות אבטחה, תגובה לאירועים ובעלות על עסקים.
נציג צריך להיות מסוגל לומר לרשות מי הבעלים של התשובה, היכן נמצא התיעוד התומך ומתי התגובה תתואם. אם לא ניתן, הפגישה היא רק ניירת.
ניהול מסגרות רגולטוריות מרובות של האיחוד האירופי
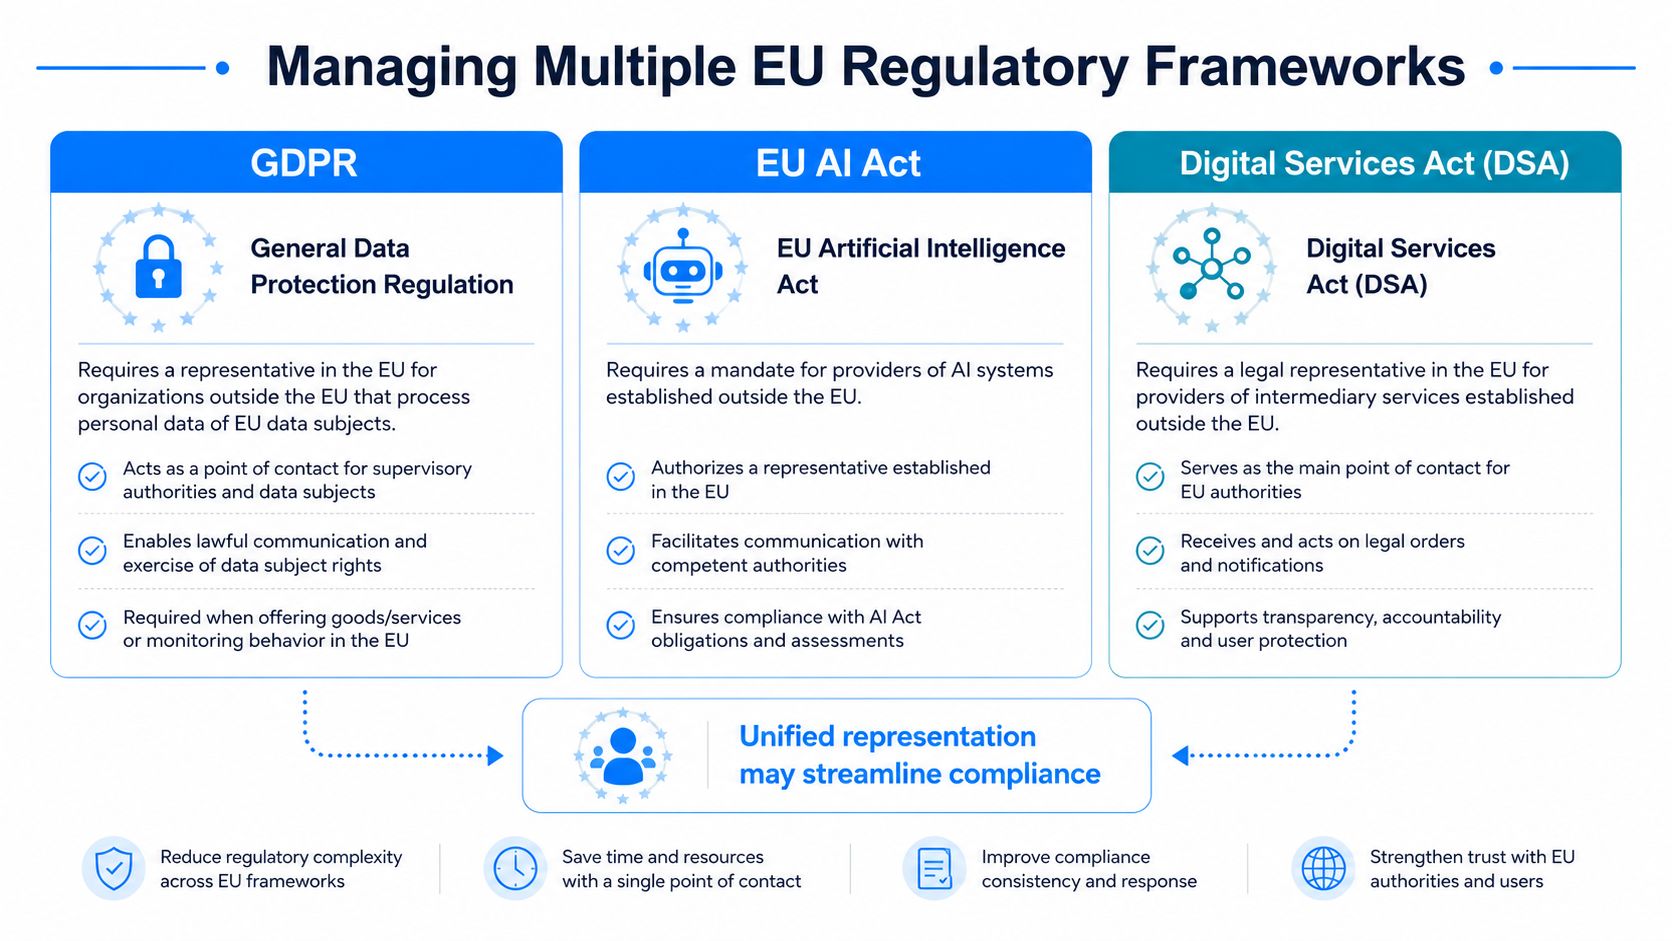
סעיף 27 הוא יותר ויותר חלק מבעיית ייצוג רחבה יותר. חברות הנכנסות לשווקים אירופיים עשויות להידרש גם לבחון את חובות הנציג, הנציג המורשה או נקודת הקשר הקשורות ל... חוק הבינה המלאכותית של האיחוד האירופי, חוק השירותים הדיגיטליים, חוק הנתונים ו-NIS2. התפקיד המדויק, הגורם המפעיל, קריטריוני הזכאות והרשות המוסמכת משתנים בהתאם למסגרת, ולכן מינוי לפי סעיף 27 במסגרת ה-GDPR לא צריך להיות מתואר כמינוי העומד באופן אוטומטי בכל שאר החוקים.
הבחירה האסטרטגית היא בין פיצול לבין איחוד.
| מודל תפעולי | מה עובד | היכן שזה יוצר סיכון |
|---|---|---|
| נציגים נפרדים | כל ספק יכול להתמחות בחוק אחד וברשות הרגולטור שלו. | תיבות דואר נכנס מרובות, רשומות לא עקביות, נתיבי הסלמה כפולים |
| מנדט אחד מתואם | תהליך קליטה מרכזי יכול לתקנן רישום, ניתוב וראיות | כל מסגרת עדיין זקוקה למינוי, היקף וסמכות תקפים משלה |
| ישות פנימית של האיחוד האירופי | צוות מקומי עשוי לשלב עבודה רגולטורית עם פעילות | הקמת ישות אינה מבטלת את הצורך למפות כל התחייבות חוקית |
ספק זירת מסחר עשוי לנהל בקשות GDPR, הודעות DSA ותקשורת בנוגע לחוק הנתונים באמצעות צוותים נפרדים. ספק שאינו האיחוד האירופי של מערכות או מודלים מסוימים של בינה מלאכותית עשוי, בהתאם לתפקידו ולדרישות חוק הבינה המלאכותית הרלוונטיות, להידרש גם להעריך האם נדרש נציג מורשה. יצרן מוצרים מחוברים עשוי להידרש לתאם תקשורת בנוגע ל-GDPR, חוק הנתונים ואבטחת סייבר. דוגמאות אלה אינן אומרות שנציג אחד מספיק באופן אוטומטי. הן מראות מדוע על הארגון למפות התחייבויות לפני בחירת מודל תפעולי.
איחוד זקוק לגבולות
מנדט מאוחד יכול להפחית קבלה כפולה ולהקל על ניהול רישום יחיד של הודעות נכנסות, חותמות זמן, בעלים אחראים והחלטות הסלמה. זה יכול גם לתת לצוותי ציות בכירים תמונה אחת של עניינים רגולטוריים פתוחים במקום לדרוש מהם ליישב מספר דוחות ספקים.
הפשרה היא דיוק משפטי. כל מסגרת זקוקה להיקף, סמכות, נוהל תקשורת, טיפול בסודיות, גישת שימור ומנגנון סיום משלה. ספק יחיד רשאי לבצע פונקציות ייצוג או נקודת קשר במסגרת מספר מסגרות רגולטוריות של האיחוד האירופי, היכן שהדבר מותר על פי חוק, אך כל מינוי חייב לעמוד באופן עצמאי בזכאות, בהיקף, במנדט, בחובות ובדרישות אחרות של החקיקה הרלוונטית.
משאב נציג חוק הנתונים של האיחוד האירופי
מודל שימושי הוא ערוץ הפעלה אחד עם סמכות ספציפית למסגרת. הספק יכול לקבל ולרשום תקשורת באופן מרכזי, ולאחר מכן לנתב כל פריט לצוות המשפטי והתפעולי הנכון במסגרת המנדט הרלוונטי.
איחוד הגיוני ביותר כאשר לאותו ארגון יש מוצרים חופפים, פעולות פרטיות משותפות וצורך אמיתי במסלולי ביקורת עקביים. מינויים נפרדים עשויים להיות עדיפים כאשר מסגרת דורשת יכולת מיוחדת, רגולטור מצפה לאיש קשר נפרד, או שהסיכונים וקווי הדיווח שונים באופן מהותי.
תהליך מינוי ותיעוד מנדט
מינוי אמין מתחיל במפת היקף, לא ברשימה מצומצמת של ספקי שירותים. יש לפרט כל ישות משפטית שאינה באיחוד האירופי, את המוצרים המגיעים לאזרחים באיחוד האירופי, את פעילויות העיבוד הרלוונטיות, את המדינות החברות בהן נמצאים נושאי הנתונים המושפעים, ואת המסגרות שעשויות לדרוש קשר בשוק. זה מונע מחברה למנות מישהו עבור מותג אחד תוך השארת בקר או מעבד אחר מחוץ לחובה.
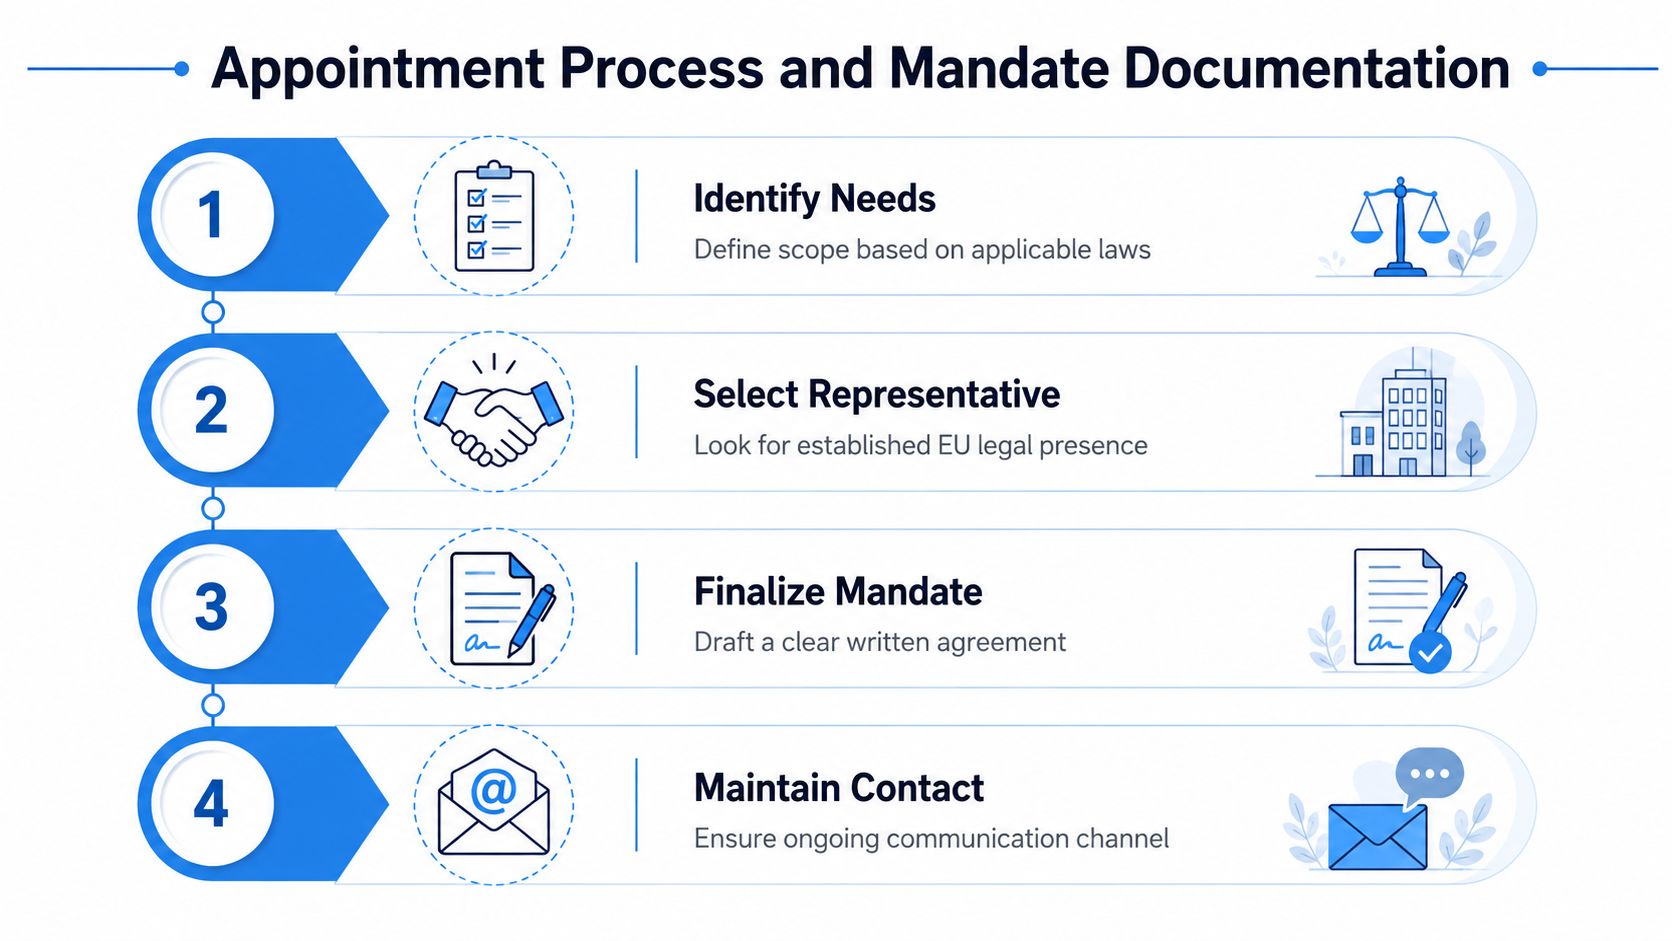
בחר עבור מוכנות מבצעית
על הנציג להיות מבוסס במדינה חברה מתאימה באיחוד האירופי, ועל הארגון לבחון האם הספק המוצע יכול לתקשר ביעילות עם הרשויות הרלוונטיות ועם נושאי המידע. היכרות עם התעשייה חשובה כאשר ספק צריך להבין במהירות פלטפורמת SaaS, טכנולוגיית פרסום, מוצר מחובר, שירות בריאות או מערכת בינה מלאכותית.
שאלו שאלות פרקטיות:
-
מי עוקב אחר התקשורת הנכנסת? קבל בכתב את הפונקציה, תהליך הכיסוי ובעל ההסלמה ששמו מופיע.
-
מה נרשם? ודא שהודעות, בקשות, חותמות זמן, קבצים מצורפים, פעולות העברה וסטטוס פתרון נשמרים.
-
כיצד נשלט היקף הסמכות? על הספק להבחין בין העברה ותיאום לבין קבלת החלטות תאימות של החברה.
-
אילו הסדרי אחריות חלים? סקירת ביטוח, החרגות, קבלני משנה, סודיות וחובות שיתוף פעולה.
-
מה קורה לאחר סיום הלימודים? ההסכם צריך להסביר את מועד המסירה, עדכוני הודעות, שמירת רשומות ותקשורת עם הרגולטור.
אלו הן נקודות מומלצות לבדיקת תהליכים והתקשרויות, ולא רשימה מלאה של דרישות סטטוטוריות לפי סעיף 27. הן מסייעות להפוך את המינוי להסדר שמיש מבחינה תפעולית.
כתוב מנדט שיעמוד בביקורת
סעיף 27 בתקנות ה-GDPR דורש שהמינוי יהיה בכתב. על המנדט לזהות את הגוף הממנה, הנציג, היקף העיבוד הרלוונטי, הסמכות לקבל הודעות, הסדרי יצירת קשר עם נושא המידע, הליכי הסלמה, ציפיות לסודיות, הקצאת אחריות, חובות שיתוף פעולה ותנאי סיום פעולות. כמו כן, עליו לציין אילו מסגרות נוספות כלולות, אם בכלל, במקום להסתמך על תווית רחבה כגון "תאימות אירופית". חלק מהנקודות הללו הן מינימום סטטוטורי, בעוד שאחרות הן אמצעי הגנה חוזיים מומלצים המסייעים להסדר לתפקד בפועל.
עדכנו את הודעת הפרטיות ומידע רלוונטי אחר הפונה לציבור בפרטי הזיהוי של הנציג במקרים בהם חובות השקיפות במסגרת סעיפים 13 ו-14 של GDPR יש ליישם. שמור את המנדט החתום, ראיות להרשאות התאגיד, מלאי העיבוד, הערכת ההיקף, ניתוח הפטור במידת הצורך, ויומן השינויים יחד. עיין שוב ברשומות כאשר מוצרים, אזורי לקוחות, כלי מעקב, ישויות משפטיות או חובות רגולטוריות משתנים.
שירות נציגים מורשים של חוק הבינה המלאכותית של האיחוד האירופי
השתמשו ברצף יישום קצר: אשרו את ההיקף, השלמו בדיקת נאותות, חתמו על המנדט, פרסמו פרטי קשר, בדקו את מסלול הקליטה, תדריכו את צוותי תמיכת הלקוחות והפרטיות, ולאחר מכן תזמנו בדיקות תקופתיות. עבור ארגונים עם מוצרי בינה מלאכותית, יש להעריך כל דרישה נפרדת לנציג מורשה באופן עצמאי ממנדט ה-GDPR, גם כאשר מכוון מודל פעולה אחד.
סיכוני אכיפה והשלכות ציות
אי מינוי נציג לפי סעיף 27 נחשב כאי-מינוי הפרת סעיף 83(4). תחת סעיף 83(4)(א) לתקנת ה-GDPR, הפרות של חובות הבקר והמעבד לפי, בין היתר, סעיף 27 כפופות לקנסות מנהליים של עד 10 מיליון אירו או, במקרה של מיזם, עד 2% מסך המחזור השנתי העולמי של שנת הכספים הקודמת, הגבוה מביניהם.
אין להתייחס לתקרה זו כחיזוי של תוצאה. היא כן מראה מדוע המינוי שייך למרשם הסיכונים של הארגון. נציג חסר יכול גם להקשות על ניהול אירועים רגולטוריים רגילים. תלונה עשויה להגיע דרך ערוץ בלתי צפוי, הודעה על הפרה עשויה להיעדר נמען ברור, ובקשת רשות עשויה להישאר ללא מענה בזמן שצוותים פנימיים קובעים למי היא שייכת.
הנחיות בנוגע לחשיפה לאכיפת סעיף 27
הנחיות בנוגע לחשיפה לאכיפת סעיף 27
הנחיות בנוגע לחשיפה לאכיפת סעיף 27
כיצד פערים הופכים גלויים
רשויות פיקוח ונושאי מידע יכולים לחשוף את הפער באמצעות תלונות, חקירות או בקשות למידע. שיתוף פעולה חוצה גבולות יכול גם לחשוף מבנה קשר לא עקבי יותר, במיוחד כאשר חברה מפעילה מספר מוצרים או ישויות משפטיות תחת מותג אחד.
הבקר או המעבד נשארים אחראים על תאימותו המהותית לתקנות ה-GDPR, על החלטות העיבוד ועל הבסיס המשפטי הכולל לפעילויות הרלוונטיות. לנציג תפקיד סטטוטורי משלו וחשיפה פוטנציאלית בקשר למנדט ולחובות הנלוות לתפקיד זה, דבר המשנה את מערכת היחסים המסחרית. לכן, לספק צריך להיות מנדט ברור, נהלים מתאימים ומודל הסלמה מוגדר. מינוי נציג אינו מעביר את אחריות ה-GDPR של הבקר או המעבד לנציג.
נקודת מבט של ניהול סיכונים: הנציג לא יתקן פעילות עיבוד בלתי חוקית. עם זאת, הוא יכול למנוע מכשל בסיסי ביצירת קשר להפוך לעדות הראשונה לכך שתוכנית הממשל אינה שלמה.
התגובה המעשית היא פשוטה. יש לאמת את הגורם המפעיל, לתעד כל פטור, למנות את הנציג לפני תחילת הפעילות הרלוונטית מול האיחוד האירופי, לפרסם פרטים מדויקים, לבדוק את נתיב התקשורת ולשמור ראיות לכך שהתהליך עובד. גישה זו מועילה יותר מאשר לחכות שרשות או נושא מידע יגלו את החוליה החסרה.
שילוב ייצוג באסטרטגיית השוק שלכם באיחוד האירופי
יש לתכנן ייצוג במקביל להשקת מוצר, הודעות פרטיות, רישומי עיבוד, נהלי תגובה לזכויות, ניהול אירועים וכל הערכת DPO. מינוי איש קשר לאחר ההשקה עלול להשאיר את צוותי תמיכת הלקוחות, המשפט והאבטחה ללא מוכנים לתקשורת הדורשת פעולה מתואמת.
תוכנית כניסה לשוק צריכה לענות על ארבע שאלות:
-
איזו ישות מציעה את השירות או קובעת את מטרות העיבוד?
-
אילו קהלים והתנהגויות באיחוד האירופי מכוונים או מנוטרים?
-
אילו מסגרות משפטיות יוצרות התחייבויות של נקודות קשר עבור המוצר?
-
למי שייכת כל תגובה לאחר שמגיעה הודעה או בקשה?
מודל התפעול החזק ביותר מתייחס לייצוג כתשתית. הוא נותן ללקוחות ולרשויות נתיב ברור לתוך הארגון, יוצר תהליך מסירה מתועד ותומך בהתרחבות מבלי לדרוש שכל החלטת שוק חדשה תתחיל מאפס. הוא גם הופך את האחריות הפנימית לגלויה, משום שצוותים חייבים לזהות מי מאשר תגובות, מתחזק רשומות ומעדכן פרטי קשר ציבוריים.
התקצוב צריך לכסות יותר מדמי המינוי. יש לכלול סקירת מנדטים, עדכוני הודעות, בדיקות קליטה, תחזוקת רשומות, הכשרת צוות, מיפוי מסגרות ובדיקות היקף תקופתיות. מינוי בעלות נמוכה שאינו יכול לנטר תקשורת או לשמר נתיב ביקורת עלול ליצור יותר עבודה תפעולית מאשר להסיר.
ככל שרגולציה דיגיטלית אירופאית מתפתחת, חברות צריכות להימנע מבניית מחיצות ציות מבודדות. הערכה משפטית ספציפית למסגרת בשילוב עם מודל תקשורת מבוקר ומרכזי יכולים לתמוך בקונסולידציה מבלי להעמיד פנים שחובות GDPR, בינה מלאכותית, פלטפורמה, גישה לנתונים ואבטחת סייבר הן תחליפיות.
Dilicheck Rep מספקת ייצוג רגולטורי רשמי באיחוד האירופי ובבריטניה, כולל סעיף 27 ב-GDPR, חוק הבינה המלאכותית של האיחוד האירופי, חוק השירותים הדיגיטליים, חוק הנתונים ושירותי נקודת קשר של NIS2, עם תיעוד מנדט וטיפול מובנה בתקשורת עם רשות ונושא נתונים. סקור את היקף הייצוג ומודל הפעולה שלך עם נציג דיליצ'ק לפני ההשקה הבאה שלך לשוק באיחוד האירופי.
הצהרת אחריות: מדריך זה מסופק למטרות מידע כללי בלבד ואינו מהווה ייעוץ משפטי. יישום דרישות הגנת המידע של האיחוד האירופי ודרישות רגולטוריות אחרות תלוי בנסיבות הספציפיות של כל ארגון. עליך לקבל ייעוץ משפטי מתאים במידת הצורך לפני הסתמכות על מידע זה או קבלת החלטות בנוגע לציות.
עודכן לאחרונה: אוגוסט 2026
גילוי נאות: מאמר זה הוכן על ידי מומחה פרטיות בסיוע בינה מלאכותית.