
คุณกำลังเผชิญกับส่วนที่ยากที่สุดอยู่แล้ว บริษัทขายสินค้าในสหภาพยุโรป สหราชอาณาจักร หรือทั้งสองประเทศ ทีมกฎหมายต้องการคำตอบที่ชัดเจนเกี่ยวกับมาตรา 27 หัวหน้าฝ่ายความเป็นส่วนตัวต้องการเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) ที่สามารถทำงานนั้นได้ และฝ่ายจัดซื้อกำลังจ้องมองเอกสารนำเสนอของผู้ขายที่รวมเอาการเป็นตัวแทน การให้คำปรึกษา การตรวจสอบ และซอฟต์แวร์เข้าไว้ด้วยกันใน "โซลูชัน GDPR" ที่คลุมเครือ นั่นแหละคือกับดัก. บริการด้านการปฏิบัติตาม GDPR ไม่ได้มีหมวดหมู่เดียว, และการซื้อเครื่องมือเหล่านั้นด้วยวิธีดังกล่าวทำให้ทีมต่างๆ มองข้ามช่องว่าง ซื้อเครื่องมือมากเกินไป และสุดท้ายก็ได้ความคุ้มครองที่ดูดีในสไลด์นำเสนอ แต่กลับไม่ผ่านการตรวจสอบจากหน่วยงานกำกับดูแล.
นี่คือวิธีคิดที่ถูกต้องเกี่ยวกับเรื่องนี้. การเป็นตัวแทน สร้างจุดติดต่อทางกฎหมายในตลาด. การว่าจ้าง DPO ภายนอก มอบความเป็นผู้นำด้านความเป็นส่วนตัวที่เป็นอิสระให้แก่คุณ. การตรวจสอบ บอกคุณได้เลยว่าอะไรเสีย. แพลตฟอร์ม SaaS ป้องกันไม่ให้งานประจำล้มเหลว ระบบที่ประสบความสำเร็จมักเป็นการผสมผสานของโมเดลเหล่านั้น ไม่ใช่การเลือกใช้โมเดลใดโมเดลหนึ่งเพียงอย่างเดียว.
| ต้นแบบ | มันทำอะไรได้จริง ๆ | สิ่งที่มันไม่ได้ทำ | กรณีการใช้งานที่ดีที่สุด |
|---|---|---|---|
| การเป็นตัวแทนด้านกฎระเบียบ | สร้างจุดติดต่อที่ได้รับมอบหมายจากสหภาพยุโรปหรือสหราชอาณาจักรสำหรับหน่วยงานภาครัฐและเจ้าของข้อมูล | มันไม่ได้เข้ามาเป็นทีมดูแลความเป็นส่วนตัวของคุณ หรือดำเนินโครงการแก้ไขปัญหาของคุณ | บริษัทนอกสหภาพยุโรปหรือนอกสหราชอาณาจักรที่ต้องการตัวแทนในตลาด |
| DPO ที่ได้รับการว่าจ้างจากภายนอก | ให้คำแนะนำที่เป็นอิสระ ตรวจสอบ และประสานงานด้านกฎระเบียบ | ระบบจะไม่ทำการบันทึกข้อมูลของคุณโดยอัตโนมัติหรือแก้ไขความคลาดเคลื่อนของกระบวนการ | บริษัทที่ต้องการความคุ้มครองตามมาตรา 37 ถึง 39 โดยไม่ต้องจ้างพนักงานภายในองค์กร |
| การตรวจสอบการปฏิบัติตามกฎระเบียบ | ความพร้อมในการทดสอบ ช่องว่าง และคุณภาพของหลักฐาน | รายงานดังกล่าวไม่ได้ทำให้โครงการดำเนินต่อไปได้หลังจากส่งรายงานแล้ว | การตรวจสอบหลังเกิดเหตุ การรับรองจากคณะกรรมการ หรือการตรวจสอบก่อนการอนุมัติจากหน่วยงานกำกับดูแล |
| แพลตฟอร์มการปฏิบัติตามข้อกำหนด SaaS | ระบบอัตโนมัติช่วยจัดการขั้นตอนการทำงานต่างๆ เช่น การขอความยินยอม, ROPA, DPIA และการติดตามผู้ขาย | สิ่งนี้ไม่ได้มาแทนที่ความรับผิดชอบทางกฎหมายหรือทำหน้าที่เป็นตัวแทนที่ได้รับมอบหมายของคุณ | ทีมที่มีความพร้อมเพียงพอที่จะนำการปฏิบัติตามกฎระเบียบไปใช้ในวงกว้าง |
หากคุณกำลังตัดสินใจว่าจะซื้อจากผู้ขายรายใด อย่าถามว่ารุ่นไหน “ดีที่สุด” แต่ให้ถามว่าคุณมีภาระผูกพันอะไรอยู่แล้วบ้าง ภาระผูกพันใดที่ต้องการผู้เกี่ยวข้องทางกฎหมาย และภาระผูกพันใดที่ต้องการการสนับสนุนการดำเนินงานอย่างต่อเนื่อง.
เหตุใดผู้ซื้อระดับนานาชาติจึงต้องการระบบการปฏิบัติตามกฎระเบียบที่ชัดเจน
ผู้ซื้อระดับนานาชาติแทบจะไม่เริ่มต้นด้วยสถานการณ์ที่ว่างเปล่าเลย ทีมขายกำลังขยายตลาดไปยังฝรั่งเศส เยอรมนี และเนเธอร์แลนด์ หน่วยงานในสหราชอาณาจักรยังคงตั้งคำถามเกี่ยวกับความเป็นส่วนตัว และฝ่ายการตลาดก็เพิ่มเครื่องมือใหม่ๆ เร็วกว่าที่ฝ่ายกฎหมายจะตรวจสอบได้ทัน จากนั้นสมาชิกคณะกรรมการก็ถามว่าทำไมกฎหมาย AI ของสหภาพยุโรป กฎหมายบริการดิจิทัล กฎหมายข้อมูลของสหภาพยุโรป และ NIS2 จึงถูกนำมาพิจารณาในการจัดซื้อจัดจ้างเดียวกันกับ GDPR คำตอบนั้นชัดเจนอยู่แล้ว. ขอบเขตของข้อผูกพันกำลังขยายตัว แต่ผู้ขายยังคงขายบริการด้านความเป็นส่วนตัวราวกับว่ามีรูปแบบเดียวที่สามารถใช้ได้กับทุกปัญหา.
ข้อผิดพลาดประการแรกคือการมองบริการด้านความเป็นส่วนตัวทุกอย่างเป็นเพียงบริการให้คำปรึกษา วิธีนี้อาจใช้ได้ผลสำหรับการประเมินครั้งเดียว แต่จะใช้ไม่ได้ผลเมื่อธุรกิจต้องการผู้ติดต่อที่ระบุชื่อไว้โดยเฉพาะ บันทึกการประมวลผลแบบเรียลไทม์ และช่องทางการแจ้งปัญหาที่ยังคงใช้งานได้แม้มีการเปลี่ยนแปลงผู้บริหาร ข้อผิดพลาดประการที่สองคือการสันนิษฐานว่าซอฟต์แวร์สามารถรับผิดชอบได้ มันสามารถจัดระเบียบหลักฐานได้ แต่ไม่สามารถเป็นตัวแทนที่ได้รับมอบหมายหรือเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคลอิสระได้ ในกรณีที่กฎหมายกำหนดให้ต้องมีผู้ดำรงตำแหน่งที่แท้จริง.
ปัญหาของผู้ซื้อในทางปฏิบัติ
บริษัทระดับโลกไม่ได้พยายามซื้อ "การปฏิบัติตาม GDPR" ในเชิงนามธรรม พวกเขากำลังพยายามรวบรวมระบบที่สามารถรองรับการดำเนินงานข้ามพรมแดน การติดต่อกับหน่วยงานท้องถิ่น และการขอหลักฐานซ้ำๆ คำถามในการซื้อนั้นง่ายมาก คือ ระบบแต่ละชั้นจะช่วยแก้ปัญหาข้อผูกพันใด และระบบชั้นใดที่ยังขาดอยู่
สำหรับธุรกิจนอกสหภาพยุโรป การมีตัวแทนตามมาตรา 27 มักเป็นข้อกำหนดเชิงโครงสร้างแรกที่ต้องจัดการ GDPR กำหนดให้ผู้ควบคุมและประมวลผลข้อมูลต่างชาติจำนวนมากต้องมีตัวแทนในสหภาพยุโรป และตัวแทนนั้นต้องสามารถติดต่อได้โดยหน่วยงานกำกับดูแลและเจ้าของข้อมูลในทุกประเด็นที่เกี่ยวข้องกับการประมวลผล ตามที่ระบุไว้ใน มาตรา 27 ของ GDPR. นั่นเป็นข้อผูกพันอย่างเป็นทางการ ไม่ใช่ตู้จดหมายแสดงความสุภาพ.
องค์กรขนาดใหญ่ต้องการมากกว่านั้น หน้าที่ของ DPO ครอบคลุมด้านการกำกับดูแลและความเป็นอิสระ การตรวจสอบจะเปิดเผยจุดอ่อน แพลตฟอร์ม SaaS ช่วยรักษาบันทึก คำขอ และขั้นตอนการทำงานไม่ให้คลาดเคลื่อน การใช้เพียงชั้นเดียวทดแทนชั้นอื่นๆ จะทำให้ช่องว่างในการคุ้มครองปรากฏขึ้นก็ต่อเมื่อมีการสอบถามเข้ามาเท่านั้น.
การวางโครงสร้างการปฏิบัติตามกฎระเบียบที่ชัดเจนจะช่วยป้องกันความล้มเหลวดังกล่าวได้ โดยจะแยกบทบาททางกฎหมาย บทบาทด้านการให้คำปรึกษา ชั้นการวิเคราะห์ปัญหา และเครื่องมือในการดำเนินงานออกจากกัน แต่ละส่วนจะแก้ปัญหาที่แตกต่างกัน ผู้ซื้อที่รวมส่วนต่างๆ เหล่านี้เข้าด้วยกันจะลงเอยด้วยการจ่ายเงินสำหรับคำมั่นสัญญาที่ไม่ถูกต้อง และยังคงแบกรับภาระผูกพันที่ขาดหายไป.
คำอธิบายเกี่ยวกับรูปแบบการให้บริการทั้งสี่แบบ
ผู้ซื้อยังคงถูกขายบริการ “การปฏิบัติตาม GDPR” ราวกับว่าเป็นบริการเดียว แต่ความจริงไม่ใช่ ตลาดแบ่งออกเป็นสี่รูปแบบบริการที่แตกต่างกัน โดยแต่ละรูปแบบมีหน้าที่ รูปแบบสัญญา และลักษณะความล้มเหลวที่แตกต่างกัน หากคุณไม่แยกแยะบริการเหล่านี้ คุณจะเปรียบเทียบข้อเสนอที่ไม่ถูกต้องและพลาดช่องว่างในระบบการปฏิบัติตามกฎระเบียบของคุณ.
การเป็นตัวแทนด้านกฎระเบียบคือบทบาทในการติดต่อทางกฎหมาย
การเป็นตัวแทนด้านกฎระเบียบ มีไว้สำหรับองค์กรที่ต้องการช่องทางทางกฎหมายอย่างเป็นทางการในตลาดของสหภาพยุโรปหรือสหราชอาณาจักร สำหรับผู้ควบคุมและประมวลผลข้อมูลนอกสหภาพยุโรปจำนวนมาก มาตรา 27 กำหนดให้ต้องมีตัวแทนในสหภาพยุโรปที่หน่วยงานกำกับดูแลและเจ้าของข้อมูลสามารถติดต่อได้ในเรื่องการประมวลผลข้อมูล ตามที่ระบุไว้ใน มาตรา 27. นั่นเป็นการแต่งตั้งตามกฎหมาย มีขอบเขตอำนาจหน้าที่ที่ชัดเจน มีบันทึกหลักฐานที่แน่นอน และแตกต่างอย่างสิ้นเชิงจากการให้คำปรึกษาทั่วไป.
บริการนี้มีความสำคัญสำหรับผู้ประกอบการระดับโลกที่เกี่ยวข้องกับระบอบการคุ้มครองความเป็นส่วนตัวเช่นกัน แต่หน้าที่หลักยังคงไม่เปลี่ยนแปลง ตัวแทนจะรับการติดต่ออย่างเป็นทางการ ส่งต่ออย่างเหมาะสม และทำให้หน่วยงานกำกับดูแลมองเห็นบทบาทหน้าที่ของตนอย่างชัดเจน เป็นเพียงผู้ดำรงตำแหน่ง ไม่ใช่ผู้ให้คำปรึกษาตามความต้องการ.
การว่าจ้าง DPO จากภายนอกมาช่วยสนับสนุนถือเป็นการกำกับดูแลในทางปฏิบัติ
การว่าจ้าง DPO ภายนอก ครอบคลุมถึงความเป็นอิสระ การตรวจสอบ การให้คำปรึกษา และการประสานงานกับหน่วยงานกำกับดูแล เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) อยู่ภายในโครงสร้างความรับผิดชอบขององค์กร ดังนั้นบริการที่จ้างจากภายนอกจึงต้องรักษาความเป็นอิสระนั้นไว้และกำหนดหน้าที่ที่แท้จริงให้ชัดเจน การให้การสนับสนุนด้านความเป็นส่วนตัวเพียงอย่างเดียวไม่เพียงพอ.
บริการคุ้มครองข้อมูลส่วนบุคคล (DPO) ที่อ่อนแอสามารถสังเกตได้ง่าย ผู้ขายมักขาย "แพ็คเกจ DPO" ที่แท้จริงแล้วเป็นเพียงการให้คำปรึกษาด้านความเป็นส่วนตัวทั่วไปพร้อมค่าธรรมเนียมรายเดือนเพิ่มเติม หากข้อตกลงไม่ได้ระบุขอบเขตการตัดสินใจ เส้นทางการแจ้งปัญหา และวิธีการติดต่อกับหน่วยงานกำกับดูแล ผู้ซื้อได้ซื้อคำแนะนำ ไม่ใช่บริการ DPO.
การตรวจสอบบัญชีและแพลตฟอร์ม SaaS แก้ปัญหาที่แตกต่างกัน
A การตรวจสอบการปฏิบัติตามกฎระเบียบ เป็นการประเมินเพื่อวินิจฉัยปัญหา โดยจะทดสอบหลักฐาน ความพร้อมของกระบวนการ และช่องว่างต่างๆ ซึ่งมีประโยชน์เมื่อธุรกิจต้องการการตรวจสอบยืนยันที่เป็นอิสระ หรือแผนงานแก้ไขปัญหา แต่ไม่ได้ดำเนินการโครงการในแต่ละวัน.
A แพลตฟอร์มการปฏิบัติตามข้อกำหนด SaaS เป็นชั้นปฏิบัติการ ทำหน้าที่จัดการเรื่องความยินยอม บันทึกการประมวลผล กระบวนการทำงาน DPIA ความเสี่ยงของผู้ขาย และงานที่เกิดขึ้นซ้ำๆ ที่คล้ายกัน การเปรียบเทียบมาตรฐานอิสระสำหรับเครื่องมือ GDPR ทำให้เห็นความแตกต่างได้อย่างชัดเจน เพราะ กรอบงาน GDPRbench ประเมินความถูกต้องตามข้อกำหนดของ GDPR, เวลาตอบสนองต่อคำถามเกี่ยวกับ GDPR และค่าใช้จ่ายด้านพื้นที่จัดเก็บข้อมูล นั่นคือมุมมองที่ถูกต้องสำหรับซอฟต์แวร์ ตัดสินแพลตฟอร์มจากว่ามันทำงานตามข้อกำหนดได้อย่างถูกต้องและมีประสิทธิภาพหรือไม่ ไม่ใช่จากความสวยงามของอินเทอร์เฟซ.
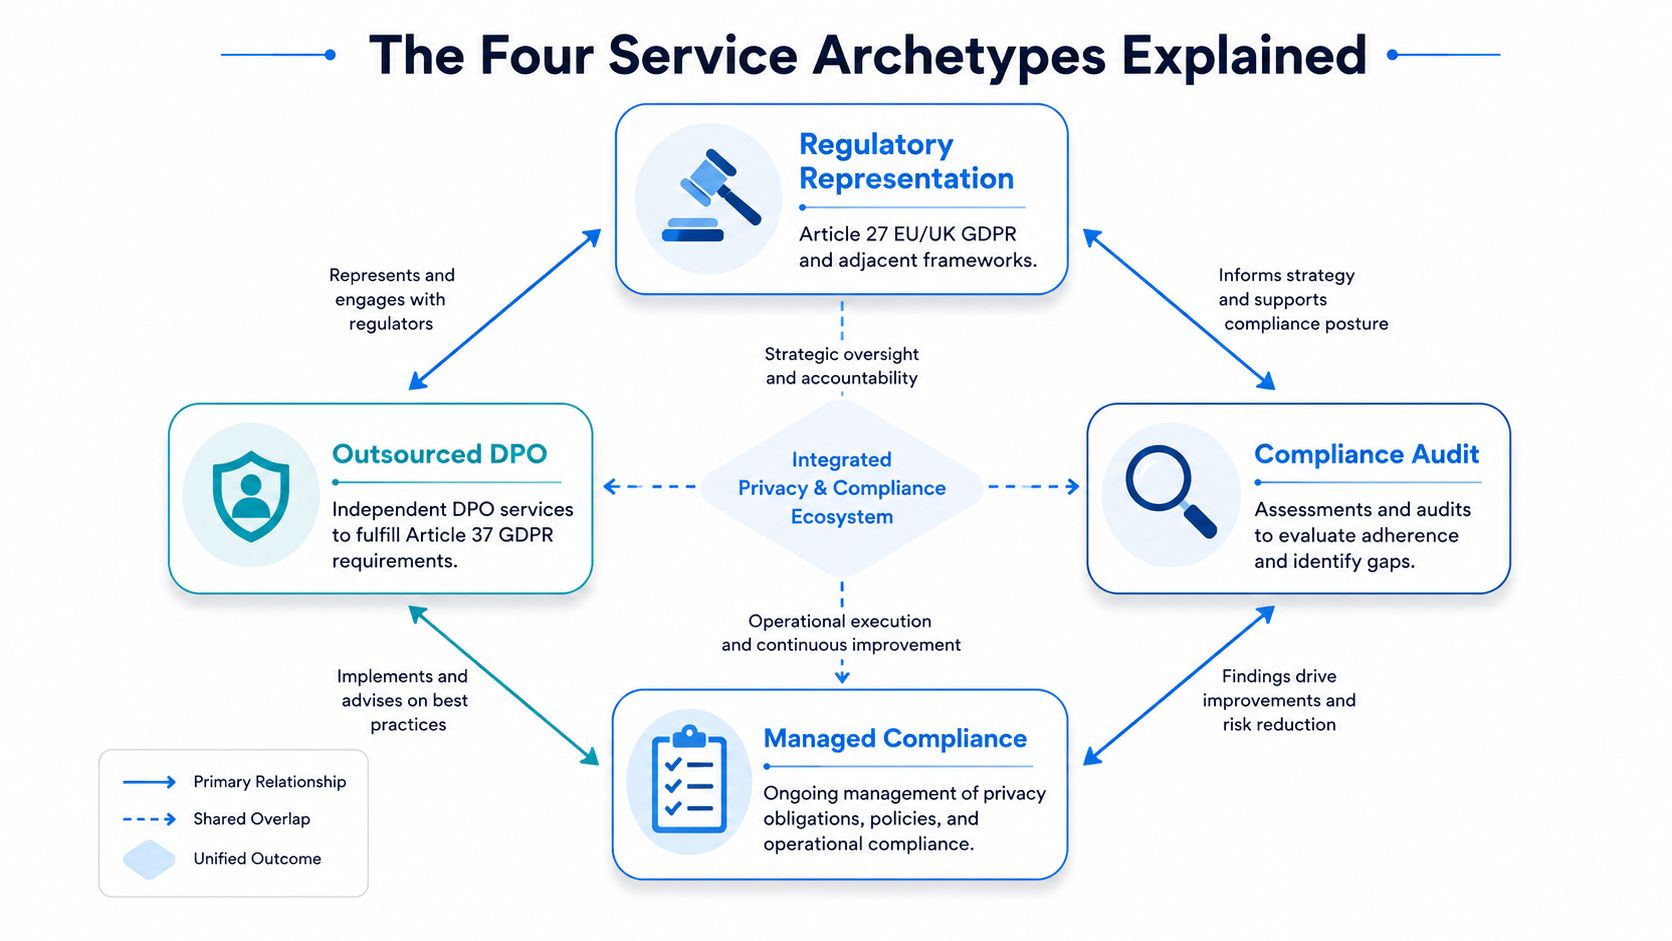
ข้อสรุปเชิงปฏิบัตินั้นตรงไปตรงมา. การเป็นตัวแทนสร้างผู้มีบทบาททางกฎหมาย การว่าจ้าง DPO จากภายนอกสร้างขีดความสามารถในการกำกับดูแล การตรวจสอบสร้างหลักฐาน SaaS สร้างความต่อเนื่อง. ธุรกิจส่วนใหญ่ต้องการอย่างน้อยสองอย่างนี้ และหลายแห่งต้องการให้ทั้งสี่อย่างทำงานร่วมกัน.
ความเป็นจริงด้านการบังคับใช้กฎหมายที่ส่งผลต่อการตัดสินใจซื้อ
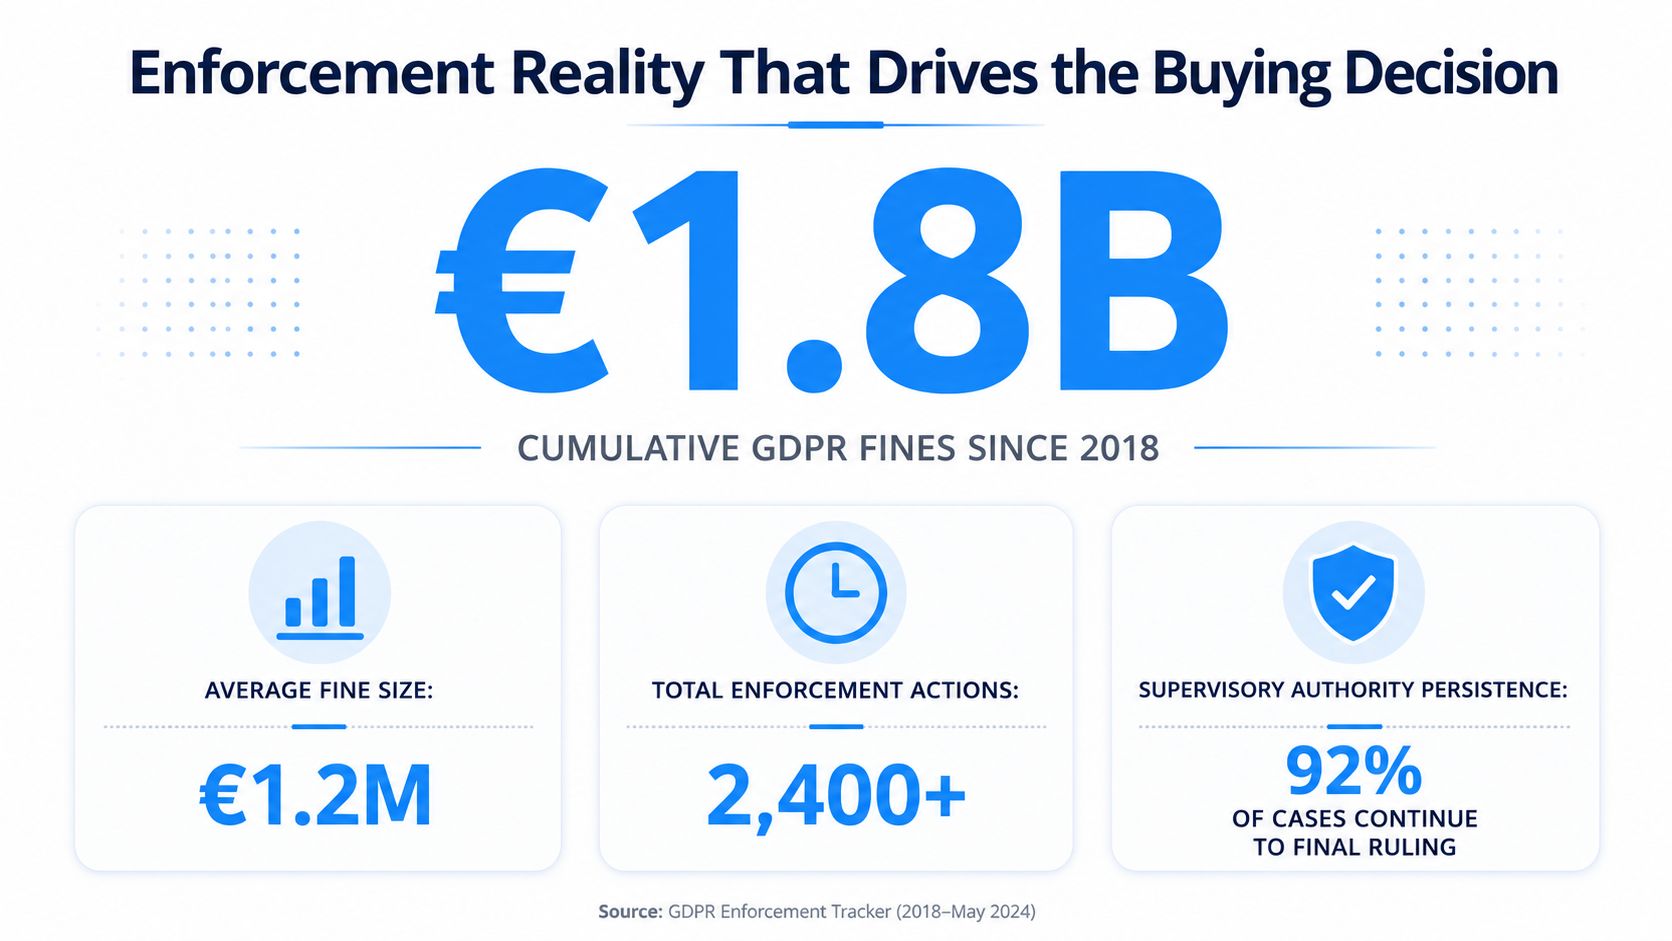
บริษัทข้ามชาติที่มองว่าการบังคับใช้ GDPR เป็นเรื่องเล็กน้อยนั้นกำลังล้าหลังไปแล้ว หน่วยงานกำกับดูแลได้ชี้แจงอย่างชัดเจนว่ารูปแบบการดำเนินงานที่อ่อนแอจะถูกตรวจสอบ CMS GDPR Enforcement Tracker ได้บันทึกไว้ว่า มีการออกใบปรับ 2,086 ใบ ภายในวันที่ 1 มีนาคม 2567, เพิ่มขึ้นโดย 510 จากปีที่แล้ว, โดยค่าปรับที่บันทึกไว้ทั้งหมดมีมูลค่าประมาณ 4.48 พันล้านยูโร. โดย 1 มีนาคม 2569, ตัวติดตามตัวเดียวกันนั้นได้เติบโตขึ้นเป็น ค่าปรับ 2,685 รายการ รวมแล้วประมาณ 6.11 พันล้านยูโร. ค่าปรับเฉลี่ยทั่วทั้ง... ช่วงปี 2018 ถึง 2024 เกี่ยวกับ 2.14 ล้านยูโร. ดูสิ ตัวเลขและสถิติการติดตามการบังคับใช้ CMS สำหรับการรายงานพื้นฐาน.
เหตุใดการเปลี่ยนแปลงนี้จึงส่งผลต่อการจัดซื้อจัดจ้าง
ตัวเลขเหล่านั้นเปลี่ยนแปลงกระบวนการจัดซื้อจัดจ้างในรูปแบบที่เรียบง่าย โปรแกรมการปฏิบัติตามกฎระเบียบเป็นกระบวนการดำเนินงานต่อเนื่อง ไม่ใช่การแก้ไขปัญหาทางกฎหมายเพียงครั้งเดียว โปรแกรมดังกล่าวต้องสามารถใช้ได้กับทุกเขตอำนาจศาล ต้องสอดคล้องกับการติดต่อกับหน่วยงานกำกับดูแล และต้องเก็บรักษาหลักฐานที่ชัดเจน.
ด้วยเหตุนี้ ผู้ควบคุมและผู้ประมวลผลข้อมูลต่างประเทศจึงควรเลิกมองว่าการแต่งตั้งตัวแทนตามมาตรา 27 เป็นเพียงขั้นตอนการบริหารจัดการที่ไม่จำเป็น ตัวแทนคือจุดติดต่ออย่างเป็นทางการ หากไม่มีจุดติดต่อดังกล่าวตั้งแต่เริ่มมีคำถาม ธุรกิจก็จะตกอยู่ในความเสี่ยงตั้งแต่วันแรก.
ตลาดกำลังเปลี่ยนไปจากการให้คำปรึกษาประจำปีเป็นคำตอบเริ่มต้น ผู้ซื้อในปัจจุบันต้องการบริการที่สามารถรองรับคำถาม จัดการการสื่อสารได้อย่างรวดเร็ว และเก็บรักษาบันทึกได้อย่างครบถ้วนภายใต้ความกดดัน หากผู้ให้บริการไม่สามารถทำเช่นนั้นได้ แม่แบบนโยบายที่ดูดีก็ไม่มีความหมายอะไร.
เครื่องมือต่างๆ จะถูกประเมินจากประสิทธิภาพในการใช้งาน
แรงกดดันแบบเดียวกันนี้ใช้กับซอฟต์แวร์ด้วยเช่นกัน ผู้ซื้อเบื่อกับตารางคุณสมบัติที่ดูดีในเอกสารนำเสนอขายแล้ว พวกเขาต้องการหลักฐานว่าแพลตฟอร์มนั้นสามารถจัดการกับภาระงาน GDPR จริงได้อย่างถูกต้อง ตอบสนองได้เร็วพอ และไม่สิ้นเปลืองพื้นที่จัดเก็บข้อมูลหรือทำให้ระบบการผลิตเสียหาย.
นั่นคือเหตุผลที่ กรอบงาน GDPRbench เรื่องนี้สำคัญมาก มันประเมินความถูกต้อง ความรวดเร็วในการตอบคำถามเกี่ยวกับ GDPR และปริมาณพื้นที่จัดเก็บข้อมูลที่ใช้ไป นี่คือมาตรฐานที่ถูกต้องสำหรับซอฟต์แวร์ ตัดสินแพลตฟอร์มจากว่ามันทำงานได้อย่างราบรื่นและมีประสิทธิภาพหรือไม่.
ปัจจุบัน การบังคับใช้กฎหมายลงโทษเฉพาะการดำเนินงานที่อ่อนแอ ไม่ใช่แค่เอกสารที่ไม่ครบถ้วนเท่านั้น หากตัวแทน เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) และแพลตฟอร์มของคุณไม่สามารถทำงานร่วมกันได้ในระหว่างการร้องขอจากหน่วยงานกำกับดูแล แสดงว่าโครงการนั้นเปราะบางเกินไป.
นัยยะที่แฝงอยู่นั้นชัดเจนมาก. บริการด้านการปฏิบัติตาม GDPR ควรเป็นส่วนหนึ่งของการวางแผนความต่อเนื่องทางธุรกิจแล้ว. จ่ายเงินให้กับผู้ให้บริการที่ช่วยให้คุณสามารถติดต่อได้ ตรวจสอบได้ และตอบสนองได้อย่างรวดเร็วเมื่อหน่วยงานกำกับดูแลเข้ามาตรวจสอบ.
การเปรียบเทียบแบบเคียงข้างกันของต้นแบบทั้งสี่
วิธีที่เร็วที่สุดในการหยุดยั้งการจัดซื้อจัดจ้างที่ไม่ดีคือการเปรียบเทียบรูปแบบทั้งสี่แบบในแง่ของสิ่งที่พวกเขาทำ ใครเป็นผู้ดำเนินการตามกฎหมาย และพวกเขาเหมาะสมกับตลาดใด ฟังดูเหมือนเรื่องพื้นฐาน แต่เอกสารนำเสนอของผู้ขายส่วนใหญ่มักหลีกเลี่ยงคำถามเหล่านี้ เพราะคำตอบจะเปิดเผยขอบเขตของบริการ.
| ต้นแบบ | ผลลัพธ์หลัก | นักแสดงทางกฎหมาย | ข้อมูลบริษัทที่เหมาะสมที่สุด |
|---|---|---|---|
| การเป็นตัวแทนด้านกฎระเบียบ | จุดติดต่ออย่างเป็นทางการของสหภาพยุโรปหรือสหราชอาณาจักร การสื่อสารที่ส่งต่อ บันทึกอำนาจหน้าที่ | ตัวแทนจะทำหน้าที่แทนลูกค้าในส่วนงานติดต่อที่ได้รับมอบหมาย | บริษัทที่ไม่ได้จดทะเบียนในสหภาพยุโรปหรือสหราชอาณาจักร ที่ขายสินค้าในสหภาพยุโรปหรือสหราชอาณาจักร และจำเป็นต้องมีอินเทอร์เฟซท้องถิ่นตามข้อกำหนด |
| DPO ที่ได้รับการว่าจ้างจากภายนอก | การกำกับดูแลด้านความเป็นส่วนตัว การให้คำปรึกษา การตรวจสอบ การประสานงานกับหน่วยงานภาครัฐ การให้ข้อมูลเกี่ยวกับนโยบาย | หน้าที่ของ DPO นั้นอยู่ภายใต้การกำกับดูแล แต่ลูกค้ายังคงต้องรับผิดชอบอยู่ | ทีมงานระดับกลางและระดับองค์กรที่ต้องการผู้นำด้านความเป็นส่วนตัวที่เป็นอิสระ |
| การตรวจสอบการปฏิบัติตามกฎระเบียบ | การวิเคราะห์ช่องว่าง การประเมินความพร้อม ข้อเสนอแนะในการแก้ไข การทบทวนหลักฐาน | ผู้ตรวจสอบบัญชีปฏิบัติหน้าที่อย่างเป็นอิสระและรายงานผลให้ลูกค้าทราบ | บริษัทที่ต้องการการรับรองก่อนการทบทวนโดยคณะกรรมการ การควบรวมกิจการ หรือการติดต่อประสานงานกับหน่วยงานกำกับดูแล |
| แพลตฟอร์มการปฏิบัติตามข้อกำหนด SaaS | ระบบบันทึกอัตโนมัติ กระบวนการทำงาน และหลักฐานต่างๆ | ลูกค้าดำเนินการผ่านแพลตฟอร์ม ในขณะที่ผู้ขายจัดหาเครื่องมือ | ทีมที่มีเจ้าของภายในองค์กรที่ต้องการขยายขนาดและทำซ้ำได้ |
การเป็นตัวแทนด้านกฎระเบียบ นี่เป็นแบบจำลองเดียวที่สร้างตัวแทนภายนอกอย่างเป็นทางการในเขตอำนาจศาลในนามของลูกค้า นั่นคือประเด็นที่ผู้ให้บริการหลายรายพยายามทำให้คลุมเครือ หากบริการระบุว่าครอบคลุม "การเป็นตัวแทน" แต่สัญญาไม่ได้กำหนดอำนาจหน้าที่อย่างชัดเจน นั่นไม่ใช่สิ่งเดียวกับการแต่งตั้งตามมาตรา 27.
DPO ที่ได้รับการว่าจ้างจากภายนอก มันแตกต่างออกไป มันอาจเป็นตัวเลือกที่แข็งแกร่งมาก แต่ไม่สามารถทดแทนตัวแทนในกรณีที่จำเป็น และไม่สามารถทำหน้าที่ตรวจสอบบัญชีได้ จุดแข็งของมันอยู่ที่การกำกับดูแลและความเป็นอิสระ ไม่ใช่การทำงานอัตโนมัติ.
การตรวจสอบ มีประโยชน์เมื่อคุณต้องการความจริง ไม่ใช่ความสะดวกสบาย จุดอ่อนนั้นชัดเจน เมื่อส่งรายงานแล้ว จะไม่มีอะไรคืบหน้าเว้นแต่จะมีคนรับผิดชอบงานแก้ไข นั่นเป็นเหตุผลว่าทำไมการตรวจสอบจึงมักเป็นการเพิ่มเติม ไม่ใช่การดำเนินการแบบเดี่ยวๆ.
แพลตฟอร์ม SaaS แพลตฟอร์มเหล่านี้เปรียบเสมือนม้างาน ช่วยให้ทีมรักษาบันทึกและดำเนินกระบวนการทำงาน แต่ไม่สามารถแก้ปัญหาเรื่องความรับผิดชอบทางกฎหมายได้ด้วยตัวเอง แพลตฟอร์มสามารถจัดเก็บข้อเท็จจริงได้ แต่ไม่สามารถทำหน้าที่ตามที่กฎหมายกำหนดได้.
การจับคู่ประเภทบริการกับสถานการณ์ข้ามชาติ
การเลือกใช้ชุดเครื่องมือที่เหมาะสมนั้นขึ้นอยู่กับว่าบริษัทอยู่ในช่วงใดของวงจรการดำเนินงาน ไม่ใช่ว่าบริษัทชอบที่ปรึกษา ซอฟต์แวร์ หรือสัญญาจ้างระยะยาว สตาร์ทอัพ SaaS นอกสหภาพยุโรป บริษัทข้ามชาติที่กำลังขยายตัว และองค์กรที่ฟื้นตัวจากวิกฤต ไม่จำเป็นต้องใช้ส่วนผสมที่เหมือนกัน แต่พวกเขาต้องการองค์ประกอบทั้งสี่แบบในสัดส่วนที่แตกต่างกัน.
บริษัท SaaS นอกสหภาพยุโรปที่กำลังเปิดตัวในสหภาพยุโรปและสหราชอาณาจักร
สำหรับการเปิดตัวครั้งแรก, การมีผู้แทนเป็นสิ่งจำเป็นในกรณีที่มาตรา 27 มีผลบังคับใช้, เนื่องจากธุรกิจจำเป็นต้องมีจุดติดต่ออย่างเป็นทางการในตลาด. การว่าจ้าง DPO ภายนอก อาจมีประโยชน์หากบริษัทขาดผู้นำด้านความเป็นส่วนตัวภายในองค์กร. เครื่องมือ SaaS การตรวจสอบอย่างละเอียดจะมีความสำคัญหากผลิตภัณฑ์นั้นรองรับการขอความยินยอม การเข้าถึงข้อมูลส่วนบุคคล (DSAR) การติดตามผู้ขาย หรือการประมวลผลบันทึกตั้งแต่วันแรก การตรวจสอบอย่างละเอียดมักเป็นทางเลือกเสริม เว้นแต่ธุรกิจกำลังเตรียมตัวสำหรับลูกค้าองค์กรขนาดใหญ่หรือการเข้าสู่ตลาดที่มีอุปสรรคสูง.
ข้อผิดพลาดในที่นี้คือการพยายาม "รอดูสถานการณ์" ในเรื่องการนำเสนอข้อมูล ซึ่งจะสร้างความยุ่งยากโดยไม่จำเป็นก่อนที่คำขอข้อมูลที่มีความหมายครั้งแรกจะมาถึงเสียด้วยซ้ำ.
บริษัทที่กำลังเติบโตซึ่งจำหน่ายสินค้าไปยังหลายประเทศสมาชิก
นี่คือปัญหาคลาสสิกของตลาดระดับกลาง ทรัพยากรด้านความเป็นส่วนตัวภายในองค์กรมีอยู่ แต่มีจำกัดและไม่มีจุดติดต่อในตลาดทุกแห่ง ในสถานการณ์เช่นนี้, การเป็นตัวแทนคือข้อกำหนดเชิงโครงสร้าง, DPO ที่ได้รับการว่าจ้างจากภายนอก วิธีนี้มักเป็นวิธีที่ดีที่สุดในการสร้างความต่อเนื่อง และ เครื่องมือแพลตฟอร์ม ช่วยป้องกันไม่ให้ภาระงานที่เกิดขึ้นซ้ำๆ ท่วมท้นทีมจนเกินไป.
หากบริษัทจำเป็นต้องปรับ GDPR ให้สอดคล้องกับกรอบการทำงานอื่นๆ การรวมช่องทางการสื่อสารจึงมีความสำคัญ การมีช่องทางเดียวสำหรับการสื่อสารเรื่อง GDPR, AI Act, DSA, Data Act และ NIS2 นั้นง่ายต่อการจัดการมากกว่าการมีผู้ติดต่อภายนอกแยกกันถึงห้าราย หากฟังดูน่าเบื่อในเชิงปฏิบัติ ก็ดีแล้ว เพราะความน่าเบื่อนั้นประหยัดกว่าการแก้ไขปัญหาแบบกระจัดกระจาย.
องค์กรหลังเกิดเหตุการณ์
หลังจากเกิดการละเมิดหรือการสอบสวนอำนาจ สิ่งแรกที่จำเป็นคือ การตรวจสอบหรือการประเมินความพร้อม. นั่นทำให้ฝ่ายบริหารมีข้อมูลพื้นฐานที่เป็นข้อเท็จจริง การมีตัวแทนเป็นสิ่งจำเป็นหากองค์กรขาดผู้ติดต่อในพื้นที่ และควรมีตำแหน่งเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) เพื่อประสานงานการตอบสนอง เครื่องมือ SaaS จะมีประโยชน์ก็ต่อเมื่อสามารถสร้างหลักฐานที่ชัดเจนและเก็บรักษาบันทึกที่ทีมรับมือเหตุการณ์ต้องการได้.
สำหรับองค์กรในระยะนี้ การปฏิบัติตามกฎระเบียบไม่ใช่เพียงแค่การกำหนดนโยบายอีกต่อไป แต่เป็นการแก้ไขปัญหา การควบคุมหลักฐาน และการสื่อสารอย่างมีระเบียบวินัย.
บริการตัวแทนตามมาตรา 27 ของ GDPR ของสหภาพยุโรป
หากคุณต้องการรูปแบบการติดต่ออย่างเป็นทางการของสหภาพยุโรปที่รวบรวมการสื่อสารระหว่างหน่วยงานกำกับดูแลและเจ้าของข้อมูลเข้าไว้ในช่องทางเดียวที่มีโครงสร้าง โปรดตรวจสอบ DilicheckRep. มันอยู่ในชั้นการนำเสนอ ไม่ใช่ชั้นการให้คำปรึกษา ซึ่งเป็นเหตุผลว่าทำไมมันถึงควรอยู่ในส่วนนี้ของสแต็ก.
รูปแบบการกำหนดราคาและสิ่งที่แต่ละช่วงราคาสามารถซื้อได้
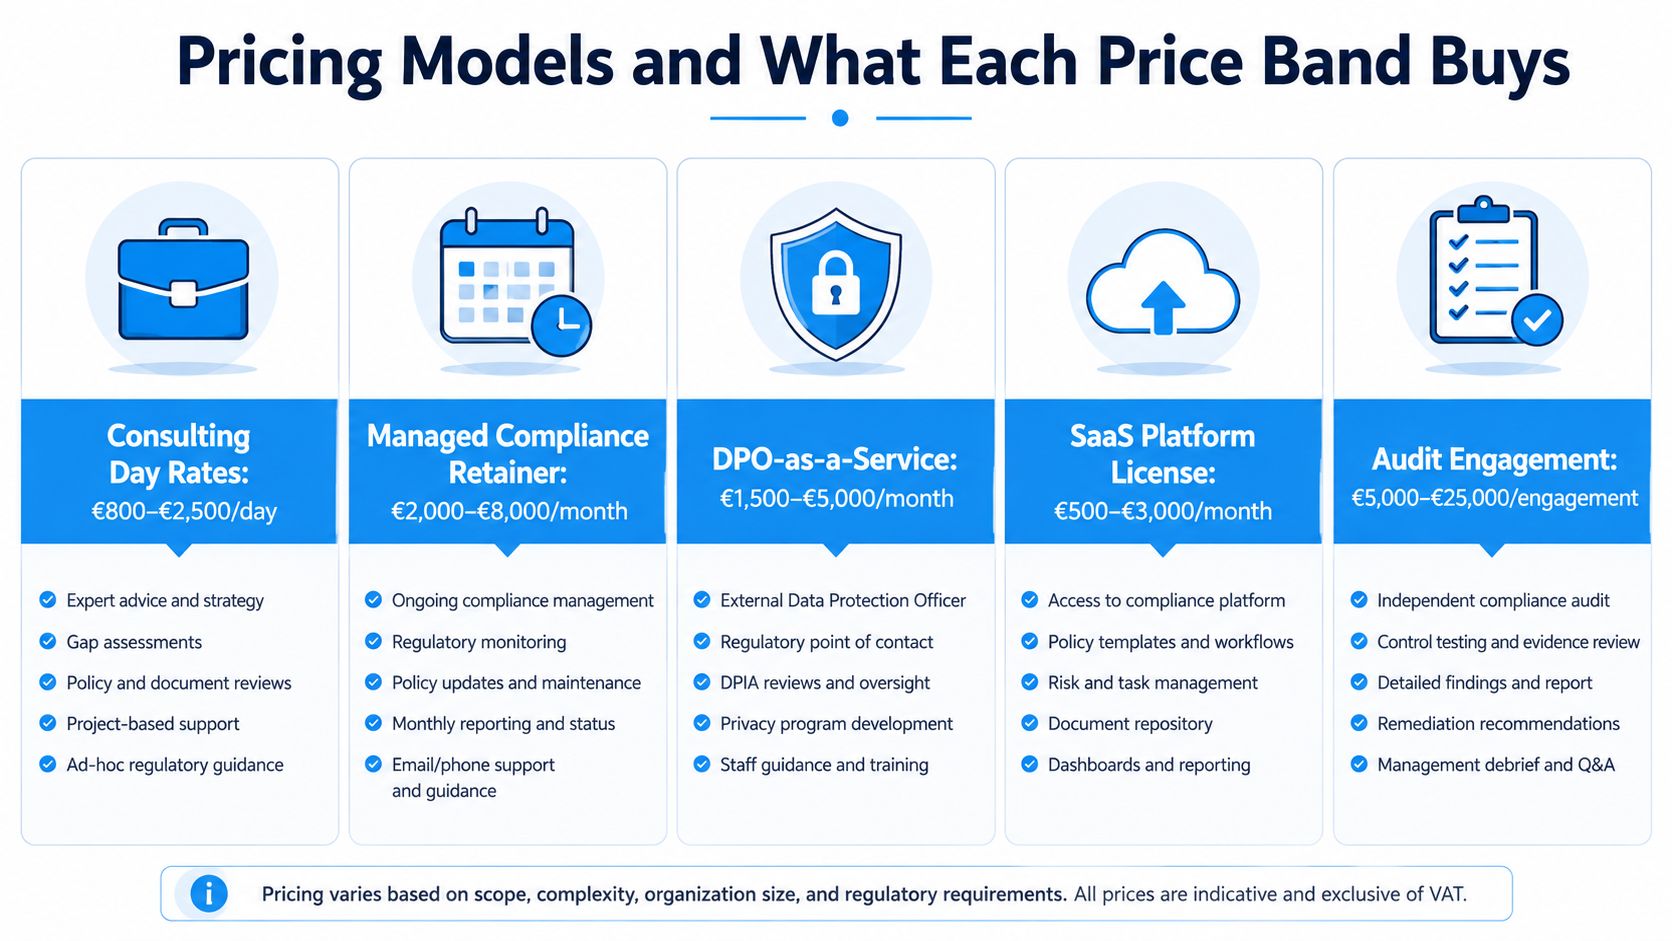
ราคาที่ประกาศไว้จะบอกรายละเอียดเกี่ยวกับรูปแบบการให้บริการได้มากกว่าหน้าขายสินค้าเสียอีก การเปรียบเทียบตลาดในปี 2026 แสดงให้เห็นว่าค่าบริการให้คำปรึกษามีราคาประมาณ 500 ถึง 3,000 ยูโรต่อวัน, จัดการการปฏิบัติตามกฎระเบียบที่ 1,000 ถึง 25,000 ยูโรต่อเดือน, บริการ DPO (Data Officer) 300 ถึง 15,000 ยูโรต่อเดือน, แพลตฟอร์มซอฟต์แวร์ที่ 50 ถึง 25,000 ยูโรต่อเดือน, และการตรวจสอบที่ ค่าใช้จ่ายต่อการว่าจ้าง 3,000 ถึง 100,000 ยูโร. แหล่งข้อมูลเดียวกันระบุว่า โดยทั่วไปแล้วธุรกิจขนาดกลางและขนาดย่อม (SME) มักใช้จ่าย... 500 ถึง 3,000 ยูโรต่อเดือน โดยทั่วไปแล้วองค์กรขนาดกลางมักใช้จ่ายกับชุดซอฟต์แวร์และบริการ DPO ภายนอก ในขณะที่องค์กรขนาดกลางมักใช้จ่ายกับชุดซอฟต์แวร์ที่ผสานรวมกัน รายได้ต่อปี 30,000 ถึง 80,000 ยูโร ตามโปรแกรมที่มีโครงสร้าง ช่วงเหล่านั้นมาจาก การเปรียบเทียบปี 2026 ของ UnderDefense.
ราคาโดยทั่วไปบ่งบอกถึงอะไร
A อัตราค่าบริการให้คำปรึกษารายวัน การว่าจ้างแบบนี้ช่วยซื้อความเชี่ยวชาญและความเข้มข้นของโครงการได้ แต่ไม่ได้หมายความว่าจะทำให้เกิดความต่อเนื่อง เว้นแต่ว่าการว่าจ้างนั้นจะถูกกำหนดโครงสร้างไว้เช่นนั้นอย่างชัดเจน ค่าธรรมเนียมการจัดการด้านการปฏิบัติตามกฎระเบียบ ซื้อความคุ้มครองการดำเนินงานอย่างต่อเนื่อง แต่คุณยังคงต้องตรวจสอบว่าความคุ้มครองนั้นรวมถึงการจัดการคำสั่งจริงหรือเพียงแค่การให้คำปรึกษาเท่านั้น. บริการ DPO ควรซื้อความเป็นอิสระและส่วนต่อประสานด้านกฎระเบียบที่หน่วยงานคุ้มครองข้อมูลที่แท้จริงต้องการ. การสมัครใช้งานซอฟต์แวร์ ซื้อระบบการทำงานซ้ำ การบันทึกข้อมูล และระบบอัตโนมัติของกระบวนการทำงาน. ค่าธรรมเนียมการตรวจสอบ ซื้อการประเมินอิสระ ไม่ใช่การแก้ไขปัญหา.
ข้อผิดพลาดที่ร้ายแรงที่สุดในการจัดซื้อจัดจ้างคือความสับสนเรื่องขอบเขตงาน ทีมงานจ่ายค่าบริการแบบเหมาจ่ายสำหรับบริการที่ให้เพียงแค่การโทรตามกำหนดเวลา หรือจ่ายค่าบริการในระดับการตรวจสอบสำหรับงานที่สามารถจัดการได้ด้วยแพลตฟอร์มบวกกับที่ปรึกษาเพียงเล็กน้อย นั่นคือการสิ้นเปลือง.
งานที่ประเมินขอบเขตต่ำเกินไปและสูงเกินไป
การว่าจ้างที่มีขอบเขตงานแคบเกินไปเป็นเรื่องปกติในการว่าจ้างตัวแทนและจัดซื้อบริการ DPO ผู้ให้บริการอาจเสนอ "แพ็กเกจ" ที่ฟังดูเป็นทางการ แต่ภาษาในข้อกำหนดจริงนั้นคลุมเครือเกินกว่าจะผ่านการตรวจสอบได้ ในทางกลับกัน การว่าจ้างที่มีขอบเขตงานกว้างเกินไปก็แย่ไม่แพ้กัน บางครั้งคุณอาจเห็นว่ามีการใช้จ่ายงบประมาณตรวจสอบทั้งหมดเพื่อสร้างข้อค้นพบที่สามารถระบุได้เร็วกว่าด้วยแพลตฟอร์มและขอบเขตการตรวจสอบที่แคบกว่า.
หลักการโดยทั่วไป: ค่าใช้จ่ายต่อเดือนจะบอกถึงรูปแบบการให้บริการ ส่วนค่าใช้จ่ายต่อโครงการจะบอกถึงขอบเขตของงาน.
หากคุณเป็นธุรกิจขนาดกลางและขนาดย่อม (SMB) การใช้ซอฟต์แวร์แบบครบวงจรควบคู่กับการจ้าง DPO จากภายนอกมักจะเป็นจุดเริ่มต้นที่เหมาะสมที่สุด หากคุณเป็นธุรกิจขนาดกลาง ค่าใช้จ่ายรายปีควรสะท้อนถึงการดูแลอย่างต่อเนื่อง ไม่ใช่การแก้ไขปัญหาเป็นระยะๆ และหากคุณเป็นธุรกิจขนาดใหญ่ คุณควรคาดหวังบริการที่หลากหลาย ไม่ใช่ใบแจ้งหนี้เดียวที่ครอบคลุมทุกภาระผูกพัน.
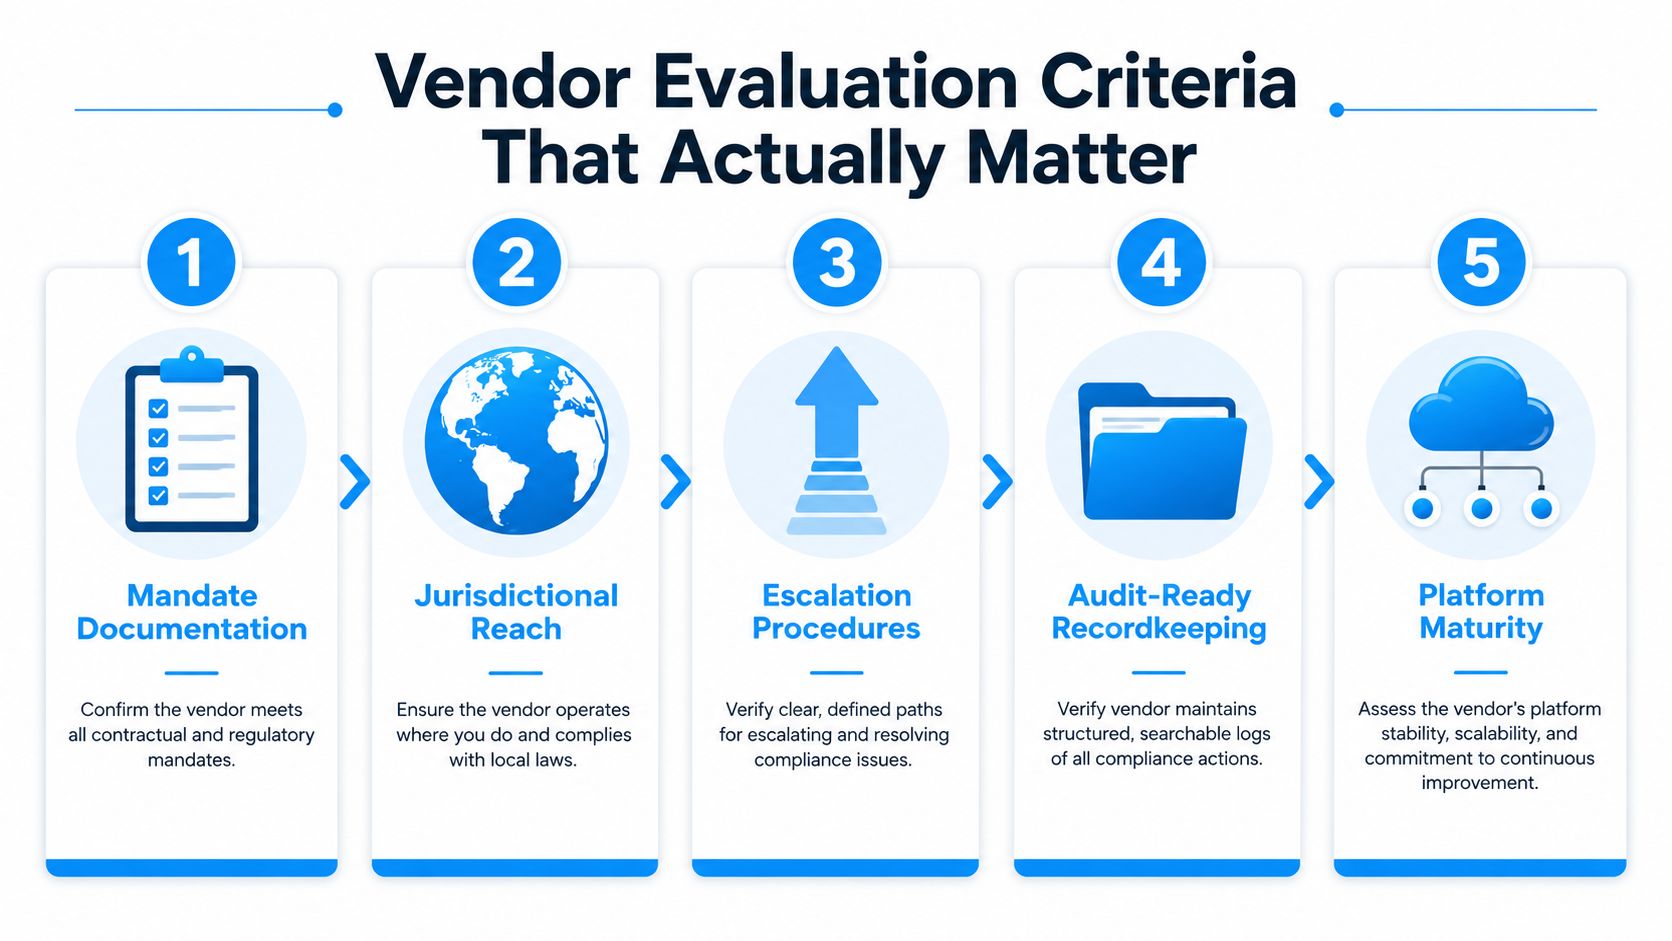
เกณฑ์การประเมินผู้ขายที่สำคัญอย่างแท้จริง
ทีมจัดซื้อจัดจ้างชอบใช้ตารางคุณสมบัติเพราะมันให้คะแนนง่าย แต่จริงๆ แล้วมันไม่ใช่เครื่องมือที่เหมาะสมสำหรับงานนี้ คุณควรสอบถามว่าผู้ขายสามารถพิสูจน์ขอบเขตของข้อกำหนด ขอบเขตอำนาจศาล ระเบียบวินัยในการแจ้งปัญหา และบันทึกที่พร้อมสำหรับการตรวจสอบได้หรือไม่ หากทำได้น้อยกว่านี้ก็เป็นเพียงการแสดงละครเท่านั้น.
เช็คทั้งเจ็ดใบนั้น ผมจะไม่ยกเลิก
- ขอบเขตอำนาจหน้าที่ที่ระบุไว้เป็นลายลักษณ์อักษร. หากบริการนั้นเป็นการเป็นตัวแทน ขอบเขตอำนาจหน้าที่ต้องระบุไว้อย่างชัดเจน หากเป็นการให้การสนับสนุน DPO ความเป็นอิสระและความรับผิดชอบก็ต้องระบุไว้อย่างชัดเจนเช่นกัน.
- ระบุสถานที่ปฏิบัติงานในสหภาพยุโรปหรือสหราชอาณาจักร. การเป็นตัวแทนที่ไม่มีขอบเขตทางกฎหมายที่ชัดเจนนั้นอ่อนแอตั้งแต่วันแรกและไร้ประโยชน์ในวันที่สอง.
- ขั้นตอนการรับและส่งต่อเอกสารประกอบ. หน่วยงานภาครัฐและเจ้าของข้อมูลจำเป็นต้องมีช่องทางการสื่อสารที่เชื่อถือได้ ไม่ใช่กล่องจดหมายรวมที่พนักงานเพียงคนเดียวคอยตรวจสอบ.
- หลักฐานการรวมกรอบงานหลายกรอบ. หากบริษัทต้องปฏิบัติตาม GDPR ควบคู่ไปกับ AI Act, DSA, Data Act หรือ NIS2 ผู้ให้บริการควรแสดงให้เห็นว่าบริษัทจัดการกับข้อกำหนดเหล่านั้นอย่างไร.
- การบันทึกคำขอพร้อมประทับเวลา. ถ้าไม่บันทึกไว้ ก็จะไม่มีหลักฐานมายืนยันในภายหลัง.
- มีการแบ่งแยกที่ชัดเจนระหว่างการเป็นตัวแทนและการให้คำปรึกษา. ผู้ขายที่ทำให้เส้นแบ่งเหล่านั้นไม่ชัดเจนนั้นกำลังบอกคุณแล้วว่าสัญญาจะยุ่งยาก.
- เงื่อนไขการสมัครสมาชิกที่แสดงถึงความคุ้มครองอย่างต่อเนื่อง. หากบริการนั้นมีจุดประสงค์เพื่อการดำเนินงานอย่างต่อเนื่อง รูปแบบธุรกิจก็ควรมีลักษณะเป็นภาระผูกพันที่ต่อเนื่องเช่นกัน.
รายชื่อดังกล่าวมีความสำคัญ เพราะหน่วยงานกำกับดูแลไม่สนใจว่าแผนการนำเสนอจะสมบูรณ์แบบแค่ไหน สิ่งที่พวกเขาใส่ใจคือ ตำแหน่งงานที่เหมาะสมมีอยู่จริงหรือไม่ การสื่อสารดำเนินไปอย่างถูกต้องหรือไม่ และบริษัทสามารถแสดงให้เห็นถึงสิ่งที่เกิดขึ้นได้หรือไม่.
ข้อผิดพลาดในการจัดซื้อจัดจ้างที่พบบ่อยที่สุดคือ การซื้อแพ็กเกจ "ตัวแทนสหภาพยุโรป" ที่เน้นการตลาด ซึ่งไม่สามารถผ่านการตรวจสอบจากหน่วยงานกำกับดูแลได้ เนื่องจากอำนาจหน้าที่ กระบวนการส่งต่อ และบันทึกข้อมูลล้วนคลุมเครือ.
หากคุณต้องการตัวอย่างที่เป็นรูปธรรมเกี่ยวกับวิธีการร่างคำสั่งแต่งตั้งตัวแทนอย่างเป็นทางการ โปรดตรวจสอบ... DilicheckRep และตรวจสอบว่าเอกสารดังกล่าวแยกบทบาทการเป็นตัวแทนออกจากบทบาทการให้คำปรึกษาอย่างชัดเจนหรือไม่ เพื่อให้ทีมกฎหมายของคุณสามารถชี้แจงได้.
การสร้างระบบการปฏิบัติตามกฎระเบียบและข้อเสนอแนะสุดท้าย
สำหรับ ผู้ขายเชิงพาณิชย์นอกสหภาพยุโรปและนอกสหราชอาณาจักร, ชั้นฐานคือ การเป็นตัวแทนด้านกฎระเบียบ ตามความจำเป็น รวมถึง เครื่องมือ SaaS เพื่อระเบียบวินัยในการปฏิบัติงาน เพิ่ม การว่าจ้าง DPO ภายนอก เมื่อฟังก์ชันความเป็นส่วนตัวมีประสิทธิภาพไม่เพียงพอที่จะจัดการการกำกับดูแลได้ดี สำหรับ ผู้ให้บริการ AI ที่นำระบบเข้าสู่ตลาดสหภาพยุโรปภายใต้กฎหมาย AI, การเป็นตัวแทนและการสนับสนุนจาก DPO จึงยากที่จะมองข้าม เพราะช่องทางการสื่อสารและการตรวจสอบต้องพร้อมใช้งานก่อนที่การตรวจสอบจะเริ่มต้นขึ้น สำหรับ ผู้ให้บริการด้านบริการดิจิทัลภายใต้ DSA, การมีตัวแทนที่เป็นเอกภาพในทุกกรอบการทำงานนั้นสมเหตุสมผลกว่าการแต่งตั้งแยกกัน สำหรับ ผู้ให้บริการผลิตภัณฑ์ที่เชื่อมต่อและโครงสร้างพื้นฐานข้อมูลภายใต้กฎหมายข้อมูลของสหภาพยุโรปและ NIS2, การรวมศูนย์การจัดซื้อจัดจ้างถือเป็นชัยชนะในด้านการจัดซื้อจัดจ้าง เพราะภาระผูกพันหลายอย่างต้องการเพียงช่องทางการติดต่อที่เป็นระบบระเบียบเพียงช่องทางเดียว.
ถ้าคุณต้องการโปรแกรมที่ปรับขนาดได้ อย่าซื้อบริการแบบแยกส่วน สร้างเป็นสแต็กที่ครบวงจร. DilicheckRep เป็นตัวอย่างของรูปแบบการเป็นตัวแทนแบบรวมศูนย์ ซึ่งเหมาะสมกับการดำเนินงานข้ามชาติมากกว่าการแต่งตั้งแบบครั้งเดียวจบ.
หากบริษัทของคุณกำลังพยายามจัดการเรื่องการเป็นตัวแทนในสหภาพยุโรปหรือสหราชอาณาจักร การว่าจ้าง DPO ภายนอก และการแก้ไขปัญหาในหลายกรอบการทำงานโดยไม่ทำให้ระบบแตกแยก Dilicheck Rep ถูกสร้างมาเพื่อแก้ปัญหาการดำเนินงานดังกล่าว โดยให้การเป็นตัวแทนด้านกฎระเบียบอย่างเป็นทางการในตลาด และการจัดการการสื่อสารกับหน่วยงานกำกับดูแลและเจ้าของข้อมูลอย่างเป็นระบบ ซึ่งเป็นจุดที่โปรแกรมของบริษัทข้ามชาติหลายแห่งล้มเหลว.
Dilicheck Rep ให้บริการเป็นตัวแทนด้านกฎระเบียบอย่างเป็นทางการของสหภาพยุโรปและสหราชอาณาจักร รวมถึง GDPR มาตรา 27, กฎหมาย AI ของสหภาพยุโรป, กฎหมายบริการดิจิทัล, กฎหมายข้อมูล และบริการจุดติดต่อ NIS2 พร้อมเอกสารมอบอำนาจและการจัดการการสื่อสารกับหน่วยงานและเจ้าของข้อมูลอย่างเป็นระบบ ตรวจสอบขอบเขตการเป็นตัวแทนและรูปแบบการดำเนินงานของคุณกับ Dilicheck Rep ก่อนการเปิดตัวผลิตภัณฑ์ในตลาดสหภาพยุโรปครั้งต่อไปของคุณ.
ข้อสงวนสิทธิ์: คู่มือนี้จัดทำขึ้นเพื่อเป็นข้อมูลทั่วไปเท่านั้นและไม่ถือเป็นคำแนะนำทางกฎหมาย การบังคับใช้กฎหมายคุ้มครองข้อมูลของสหภาพยุโรปและข้อกำหนดทางกฎหมายอื่นๆ ขึ้นอยู่กับสถานการณ์เฉพาะของแต่ละองค์กร คุณควรขอคำแนะนำทางกฎหมายที่เหมาะสมหากจำเป็นก่อนที่จะนำข้อมูลนี้ไปใช้หรือตัดสินใจเกี่ยวกับการปฏิบัติตามกฎหมาย.
อัปเดตล่าสุด: สิงหาคม 2569
หมายเหตุ: บทความนี้จัดทำโดยผู้เชี่ยวชาญด้านการปฏิบัติตามกฎระเบียบ โดยใช้ปัญญาประดิษฐ์ (AI) ช่วย.