Empresas latino-americanas podem precisar nomear um representante da UE para o RGPD se, para atividades específicas de processamento de dados, oferecerem bens ou serviços a indivíduos na União Europeia ou monitorarem o comportamento desses indivíduos naquele país, e não possuírem estabelecimento na UE. Artigo 3 e Artigo 27 De acordo com o Artigo 27 do RGPD, isso pode se aplicar a organizações não pertencentes à UE, a menos que se aplique uma exceção específica. A DilicheckRep oferece serviços de representação em conformidade com o Artigo 27 do RGPD para empresas não pertencentes à UE que operam em toda a União Europeia, por meio da Dilicheck, SL, uma entidade estabelecida na UE e sediada na Espanha.
Se sua empresa no Peru, México, Colômbia, Argentina, Chile, Brasil ou outro mercado latino-americano está se expandindo para a Europa, a questão principal não é se os residentes da UE podem visualizar seu site. A questão é se sua empresa está intencionalmente interagindo com indivíduos na UE ou monitorando seu comportamento lá de uma forma que coloque o processamento relevante dentro do escopo territorial do GDPR.
Quando uma empresa latino-americana precisa de um representante da UE para o RGPD
Uma empresa latino-americana pode precisar de um Representante da UE para o RGPD (Regulamento Geral sobre a Proteção de Dados) para empresas latino-americanas Quando todas as seguintes condições forem verdadeiras:
- A empresa é não estabelecida na UE.
- O processamento relevante enquadra-se em Artigo 3(2) do RGPD.
- A empresa é não isento nos termos do artigo 27(2).
Isso sempre depende do caso específico. Alguns clientes da UE não acionam automaticamente o Artigo 27. Análises básicas não equivalem automaticamente a monitoramento. O status B2B não exclui automaticamente uma empresa do escopo do GDPR.
Para o texto legal, consulte o RGPD em EUR-Lex, o Diretrizes 3/2018 do CEPD sobre o âmbito territorial, e as orientações da Comissão Europeia sobre Âmbito territorial e representantes.
Artigo 3(2): Quando o RGPD pode ser aplicado a empresas fora da Europa
Nos termos do artigo 3.º, n.º 2, o RGPD pode aplicar-se a uma organização não pertencente à UE quando o tratamento de dados estiver relacionado com:
- Oferecer bens ou serviços a indivíduos na UE, ou
- Monitorar o comportamento de indivíduos na UE, onde esse comportamento ocorre na UE
O teste não se baseia apenas na sede, nos servidores ou na constituição da empresa. Ele se baseia na ligação entre o processamento e os indivíduos na UE.
Oferecer bens ou serviços a pessoas na UE
O simples fato de um site ser acessível a partir da Europa não é suficiente. É necessário comprovar que a empresa pretende oferecer bens ou serviços a pessoas em um ou mais Estados-Membros da UE.
Possíveis indicadores incluem:
- Referindo-se a clientes ou usuários em países da UE
- Oferecemos serviços de envio ou entrega para os Estados-Membros da UE.
- Utilizando preços em euros para transações na UE
- Realização de campanhas direcionadas ao público da UE
- Habilitar a criação de contas para usuários residentes na UE
- Utilizando referências de mercado local vinculadas à UE
Uma marca de comércio eletrônico com sede no México que envia para a França, Alemanha e Holanda, ou uma plataforma SaaS com sede no Brasil que contrata usuários na Itália e na Espanha, pode se enquadrar no Artigo 3(2)(a), dependendo dos fatos.
Monitoramento do comportamento na UE
O monitoramento é mais restrito do que muitas empresas imaginam. A questão é se a empresa rastreia indivíduos na UE e usa essa observação para analisar ou prever comportamentos, preferências ou decisões.
Exemplos podem incluir:
- Análise comportamental para publicidade
- Rastreamento de usuários em diferentes sessões ou serviços
- Medir o engajamento para segmentação ou monetização.
- Análise baseada em geolocalização
- Campanhas de retargeting baseadas no comportamento observado.
- Avaliação ou previsão de risco com base na atividade individual
Um aplicativo colombiano que cria perfis de usuários da UE para direcionamento de anúncios pode levantar uma questão diferente do Artigo 3(2) do que um site geral que usa análises agregadas básicas sem uma estratégia focada na UE.
Artigo 27: O que é um Representante do Artigo 27 do RGPD
Um Representante da UE para empresas fora da UE É uma pessoa singular ou coletiva estabelecida na UE e designada por escrito para atuar em nome de um responsável pelo tratamento ou de um subcontratante relativamente a determinadas obrigações do RGPD.
Nos termos do Artigo 27, o representante atua como ponto de contato para:
- Autoridades de supervisão
- Titulares de dados na UE
- Comunicações relacionadas com as atividades de processamento abrangidas
O representante faz não tornar-se o controlador, substituir o consultor jurídico ou eliminar as obrigações da própria empresa em relação ao RGPD.
O que o representante faz na prática para empresas da América Latina
A Representante do Artigo 27 do RGPD Normalmente ajuda com:
- Recebimento de comunicações regulatórias
- Recebimento e encaminhamento de comunicações de titulares de dados
- Manter um ponto de contato acessível na UE
- Manter ou facilitar o acesso a registros que possam precisar ser disponibilizados nos termos do Artigo 30.
- Apoiar os fluxos de comunicação práticos relacionados com o mandato.
Um único representante do RGPD pode ser responsável por toda a União Europeia em nome de empresas da América Latina?
Em muitos casos, sim. O Artigo 27 geralmente permite que um controlador ou processador não pertencente à UE nomeie um representante devidamente estabelecido na UE para as atividades de processamento relevantes, em vez de um representante separado em cada Estado-Membro.
Nos termos do artigo 27.º, n.º 3, o representante deve estar estabelecido num dos Estados-Membros onde se encontrem os titulares dos dados afetados.
Na prática, uma única nomeação por escrito ao abrigo do Artigo 27 pode muitas vezes dar suporte às comunicações relacionadas com o tratamento de dados abrangido em vários mercados da UE, como a Alemanha, a França, a Itália, os Países Baixos, a Espanha, entre outros, desde que o representante esteja devidamente constituído e o mandato esteja configurado corretamente.
Para empresas latino-americanas, isso é importante. O RGPD geralmente não exige um representante diferente para cada país da UE. A verdadeira questão é se o representante está devidamente estabelecido em um Estado-Membro relevante e se é capaz de desempenhar a função de comunicação exigida pelo Artigo 27.
A DilicheckRep presta serviços de representação ao abrigo do Artigo 27.º do RGPD para empresas não pertencentes à UE que operam em toda a União Europeia, através da Dilicheck, SL, uma entidade estabelecida na UE em Espanha.
Artigo 27. Exceções: Quando um representante pode não ser necessário.
O artigo 27 não se aplica em todos os casos. A principal exceção para empresas privadas ocorre quando o processamento é:
- Ocasional
- Não inclui, em grande escala, categorias especiais de dados. nos termos do Artigo 9 ou dados de condenação criminal nos termos do Artigo 10
- É improvável que resulte em risco. aos direitos e liberdades das pessoas naturais
Órgãos e entidades públicas também estão excluídos.
Essas isenções são restritas e devem ser cuidadosamente documentadas.
As empresas latino-americanas geralmente precisam de um representante na UE?
Às vezes sim, às vezes não. A resposta depende da atividade de processamento.
Uma empresa na América Latina tem maior probabilidade de precisar de um Representante do RGPD na América Latina Uma solução viável é aquela que atende claramente usuários da UE de forma contínua ou monitora ativamente seu comportamento na UE. É menos provável quando o contato com a UE é incidental, raro e não faz parte de uma estratégia comercial deliberada.
Exemplos práticos de países para empresas da América Latina
Estes exemplos são meramente ilustrativos.
Peru
Uma empresa de SaaS com sede no Peru localiza páginas para Alemanha, França e Espanha, cadastra usuários na UE e oferece suporte recorrente. Isso pode indicar a oferta de serviços a indivíduos na UE. Se a atividade for contínua e nenhuma isenção se aplicar, o Artigo 27 pode exigir um representante na UE.
México
Uma empresa mexicana de comércio eletrônico exibe preços em euros, realiza envios para diversos Estados-Membros da UE e oferece suporte a compradores da UE na França, Itália, Holanda e Espanha. Isso pode fundamentar a aplicabilidade territorial do RGPD nos termos do Artigo 3(2)(a), o que significa que a empresa deve avaliar se é necessária uma designação nos termos do Artigo 27.
Colômbia
Um aplicativo móvel colombiano permite que usuários da UE se cadastrem e utiliza ferramentas de segmentação comportamental, retargeting ou monetização. Se essas ferramentas configurarem monitoramento de comportamento na UE, a empresa pode precisar de um representante na UE.
Argentina
Uma consultoria argentina possui um site global em inglês, mas não realiza marketing para a UE e recebe apenas consultas espontâneas ocasionais de contatos da UE. Somente por esses fatos, o escopo territorial do GDPR pode ser menos provável. A resposta pode mudar se a empresa iniciar campanhas direcionadas ou oferecer serviços específicos para a UE.
Chile
Uma empresa chilena de software firma contratos com empresas na Alemanha, Espanha e Itália e processa contas de usuários nominais, solicitações de suporte e dados de uso vinculados a indivíduos na UE. Mesmo em um contexto B2B, dados pessoais ainda podem estar envolvidos.
Brasil
Uma empresa brasileira de tecnologia de publicidade ou comércio eletrônico que execute campanhas direcionadas à UE, criação de perfis de usuários ou entrega repetida de serviços a usuários da UE pode enfrentar uma análise mais rigorosa do Artigo 3(2) do que uma empresa com tráfego passivo de sites da Europa.
Uma empresa B2B da América Latina precisa de um representante para o GDPR na UE?
Possivelmente. Uma empresa B2B ainda pode processar dados pessoais como:
- Contas de usuário nomeadas
- Endereços de e-mail comerciais vinculados a indivíduos
- Tickets de suporte
- Registros de login
- Análises de uso vinculadas aos usuários
- Registros de vendas ou de gestão de contas
A questão principal não é B2B versus B2C. Trata-se de saber se o processamento em questão se enquadra no RGPD e se o Artigo 27 é aplicável.
Representante da UE para o RGPD vs. DPO
Um representante da UE e um Encarregado da Proteção de Dados são funções diferentes.
| Papel | Objetivo principal | Onde estiver estabelecido | Função principal |
|---|---|---|---|
| Representante da UE para o RGPD | Ponto de contato externo nos termos do Artigo 27 | Na UE | Recebe e encaminha comunicações de autoridades e titulares de dados. |
| DPO | Função de supervisão independente nos termos dos artigos 37 a 39. | Interno ou externo, dependendo da estrutura. | Presta consultoria sobre conformidade e monitora a governança da proteção de dados. |
Um representante não substitui um DPO, e um DPO não satisfaz automaticamente o Artigo 27.
Como nomear um representante do RGPD na UE
Caso o Artigo 27 seja aplicável, a organização deverá nomear o seu representante. por escrito.
Um processo prático geralmente inclui:
- Confirmar as atividades de processamento que desencadeiam o requisito.
- Determinar qual Estado-Membro da UE é mais relevante para os titulares dos dados afetados.
- Selecionar um representante sediado na UE
- Assinar um mandato por escrito definindo o âmbito da representação.
- Atualização dos avisos de privacidade nos termos dos artigos 13 e 14, incluindo a identidade e os dados de contacto do representante.
- Alinhamento dos processos internos para comunicações regulatórias e de titulares de dados
- Manter registros relevantes para o processamento abrangido.
Para organizações que precisam de uma estrutura formal, Serviços do artigo 27 da DilicheckRep Descrever um modelo estruturado de nomeação com base na UE para organizações não pertencentes à UE.
Que informações devem constar na consulta por escrito?
Um mandato sólido ao abrigo do Artigo 27 deve declarar claramente:
- O nome e os detalhes do controlador ou processador não pertencente à UE.
- O nome e os dados do representante designado.
- As atividades de processamento abrangidas pelo mandato
- Procedimentos de comunicação para reguladores e titulares de dados
- Contatos internos para escalonamento e responsabilidades de resposta
- Expectativas de acesso a registros e manuseio de documentos
- Data de início, duração e termos de rescisão
Por que escolher a DilicheckRep como sua representante de acordo com o GDPR na UE?
DilicheckRep fornece Representação da UE em conformidade com o RGPD para empresas latino-americanas por meio da Dilicheck, SL, uma entidade estabelecida pela UE na Espanha.
Dependendo do escopo do envolvimento, as organizações podem se beneficiar de:
- Uma nomeação formal por escrito nos termos do Artigo 27.
- Um ponto de contato na UE para autoridades de supervisão e titulares de dados.
- Roteamento estruturado de comunicações recebidas relacionadas à privacidade.
- Apoio prático para a integração do representante em avisos de privacidade e fluxos de trabalho de governança.
- Um modelo concebido para organizações internacionais que operam sem uma sede na UE.
- Um modelo de representação adequado para organizações que envolvem indivíduos em vários Estados-Membros da UE.
Precisa de um representante para o RGPD na UE? A DilicheckRep ajuda empresas internacionais a estabelecerem a sua representação ao abrigo do Artigo 27.º em toda a União Europeia.
As empresas que avaliam os fornecedores podem revisar Serviço de representação da DilicheckRep para o Artigo 27 do RGPD da UE Para entender como o modelo de representação está estruturado.
O que um representante da UE não faz
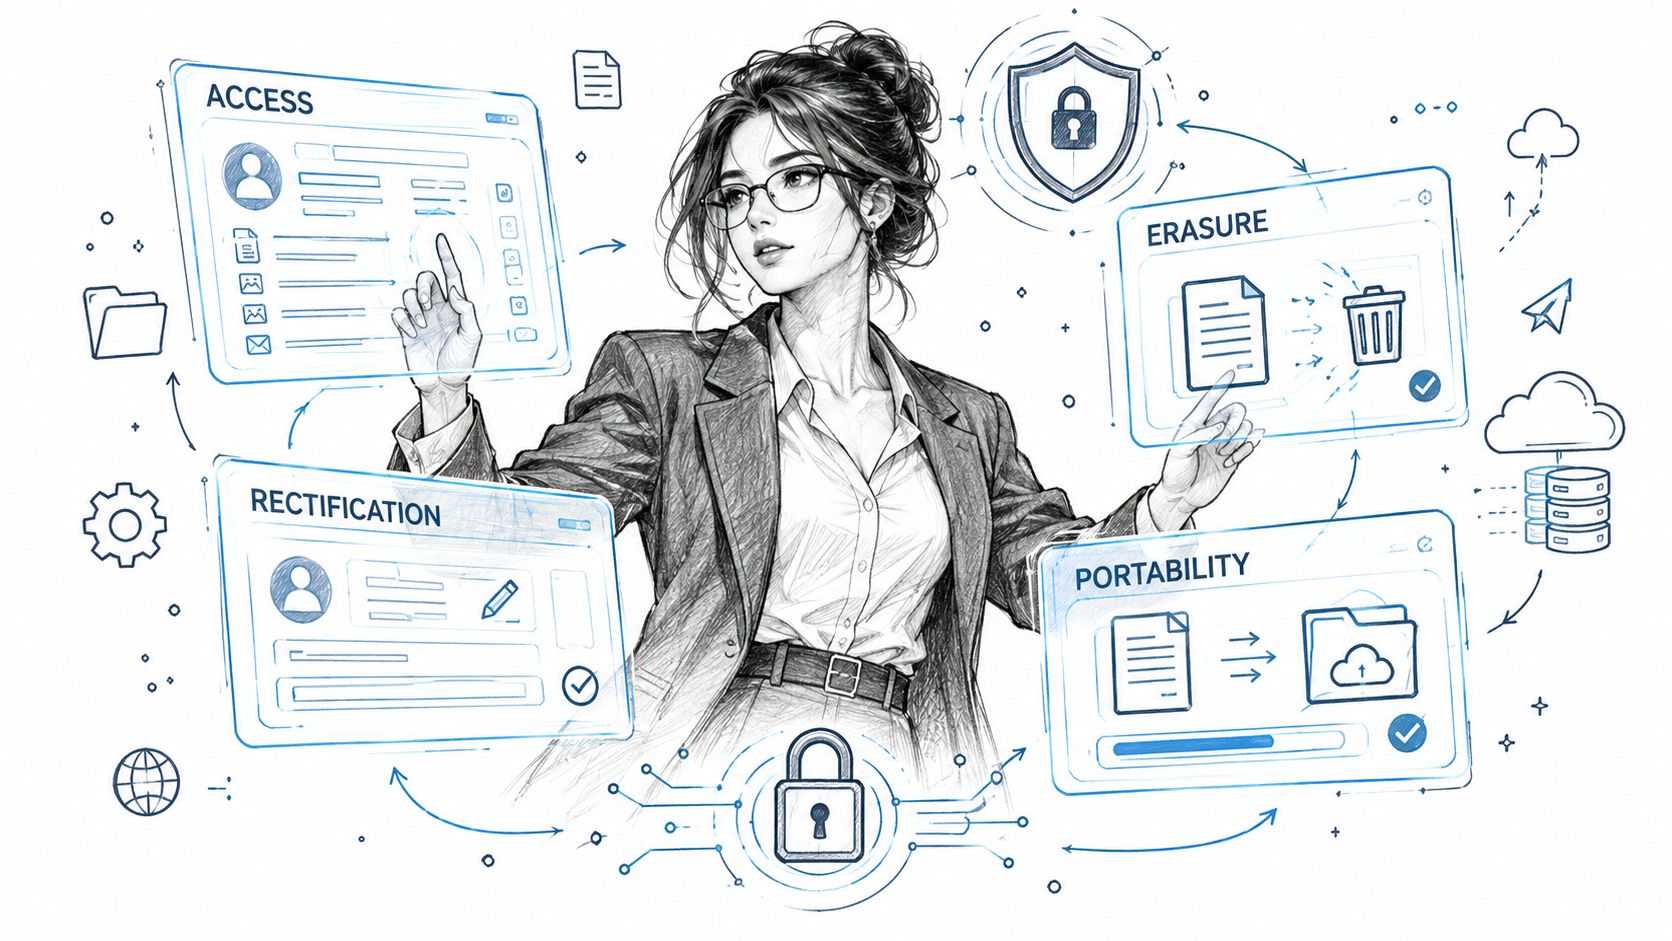
Para evitar confusão, um representante da UE não faz automaticamente o seguinte:
- Torne a empresa compatível com o RGPD (Regulamento Geral sobre a Proteção de Dados).
- Substituir a governança interna de privacidade
- Eliminar a necessidade de bases legais
- Eliminar as obrigações de transparência previstas nos artigos 13.º e 14.º.
- Substitua os contratos por processadores ou controladores.
- Resolve problemas de transferência internacional por conta própria.
- Atuar como função de defesa em litígios
A representação é importante quando necessária, mas não substitui um programa de conformidade mais abrangente.
Perguntas frequentes
Uma empresa da América Latina precisa de um representante para o GDPR na UE se não tiver escritório na Europa?
Possivelmente. Se a sua empresa no México, Brasil, Colômbia, Argentina, Chile, Peru ou outro país da América Latina não estiver estabelecida na UE, o Artigo 27 pode ser aplicável quando o tratamento de dados relevante se enquadrar no Artigo 3(2). A questão fundamental é se você está intencionalmente prestando serviços a indivíduos na UE ou monitorando o comportamento deles lá, e não simplesmente se o seu site pode ser acessado da Europa.
Se minha empresa na América Latina tiver clientes na UE, preciso automaticamente de um representante na UE?
Não. Alguns clientes da UE não acionam automaticamente o Artigo 27. Por exemplo, uma consultoria argentina que ocasionalmente recebe consultas da Europa está em uma situação diferente de uma marca mexicana de comércio eletrônico que envia ativamente para a França, Espanha ou Alemanha. A análise depende do direcionamento deliberado à UE, da natureza do processamento e da aplicabilidade de uma isenção.
Se minha empresa de SaaS estiver sediada no Brasil, Chile ou Peru, o Artigo 27 ainda se aplica?
Sim. Uma empresa de SaaS pode estar sujeita ao GDPR se cadastrar usuários na UE, oferecer suporte a contas de indivíduos localizados lá ou rastrear o comportamento do usuário na UE. Isso pode se aplicar mesmo que a empresa não tenha filial na UE e venda remotamente da América Latina.
O uso do Google Analytics ou de ferramentas similares significa automaticamente que uma empresa da América Latina está monitorando o comportamento na UE?
Não automaticamente. Análises agregadas básicas por si só podem não ser suficientes. A análise torna-se mais robusta quando a empresa utiliza cookies, ferramentas de rastreamento, criação de perfis, retargeting, análise de sessões ou métodos similares para observar e influenciar o comportamento de indivíduos na UE.
Uma empresa B2B na América Latina ainda precisa de um representante para o GDPR da UE?
Sim. Uma empresa B2B na Colômbia, Chile, Brasil ou outro mercado da América Latina ainda pode processar dados pessoais de usuários específicos, funcionários, contatos de compras, solicitantes de suporte ou gerentes de contas na UE. O fato de ser B2B, por si só, não exclui a empresa do escopo do GDPR.
Se minha empresa vende apenas para empresas da UE, e não para consumidores, o Artigo 27 ainda se aplica?
Sim, pode. Se a sua empresa lida com dados pessoais relacionados a indivíduos na UE, como informações de contato de funcionários, logins de usuários, registros de suporte ou dados de uso, questões relativas ao GDPR ainda podem surgir. A verdadeira questão é se o processamento se refere a indivíduos na UE, e não se o contrato é classificado como B2B.
Um representante da UE é o mesmo que um DPO (Encarregado da Proteção de Dados) para uma empresa da América Latina?
Não. Um representante da UE é um ponto de contato local, nos termos do Artigo 27, para as autoridades de supervisão e os titulares dos dados. Um DPO (Encarregado da Proteção de Dados) é uma função de conformidade separada, focada na supervisão, consultoria e monitoramento da governança da proteção de dados. Uma empresa latino-americana pode precisar de um, de ambos ou de nenhum, dependendo das circunstâncias.
Um único representante da UE pode representar uma empresa da América Latina em vários países da UE?
Muitas vezes, sim. Uma empresa com sede na América Latina geralmente não precisa de um representante por país da UE. Um único representante devidamente constituído pode, frequentemente, abranger o processamento relevante em vários Estados-Membros, desde que a configuração reflita a localização dos titulares dos dados afetados e a forma como as comunicações serão tratadas.
Uma empresa da América Latina precisa de representantes separados para a UE e para o Reino Unido?
Potencialmente, sim. O RGPD da UE e o RGPD do Reino Unido são estruturas legais distintas. Uma empresa brasileira, mexicana ou peruana que atenda indivíduos tanto na UE quanto no Reino Unido pode precisar de acordos de representação diferentes.
O que uma empresa latino-americana deve fazer primeiro se estiver em dúvida?
Comece com uma análise documentada das suas vendas direcionadas à UE, fluxos de integração, zonas de envio, campanhas de marketing, cookies, análises e rastreamento de usuários. Em seguida, avalie se o processamento se enquadra no Artigo 3(2), se o Artigo 27 se aplica e se alguma isenção pode ser realmente invocada.
Um único representante pode atender todos os países da UE onde minha empresa da América Latina possui clientes?
Potencialmente, sim. Um único representante do Artigo 27 pode, muitas vezes, servir como ponto de contato na UE para o processamento abrangido em vários países da UE. A nomeação deve, contudo, estar alinhada com a localização das pessoas relevantes e com a forma como as comunicações regulamentares ou relativas aos titulares dos dados serão geridas.
O que acontece se uma empresa latino-americana ignorar o Artigo 27 quando este for aplicável?
Isso cria uma lacuna de conformidade visível. Se uma autoridade supervisora ou um indivíduo na UE tentar contatar a empresa sobre o processamento abrangido e não houver um representante adequado na UE, essa lacuna pode se tornar imediatamente aparente. Para empresas da América Latina que se expandem para a Europa, o Artigo 27 deve ser avaliado desde o início, e não tratado como uma reflexão tardia.
Conclusão final
Nem toda empresa latino-americana com contatos europeus precisa de um representante na UE. Mas, quando uma empresa não pertencente à UE oferece intencionalmente bens ou serviços a indivíduos na UE, ou monitora seu comportamento naquele país, o Artigo 27 pode se tornar uma exigência legal efetiva.
O próximo passo mais seguro é uma avaliação documentada do escopo territorial, das isenções e da prontidão operacional. Se sua empresa provavelmente precisar de representação formal, revise o documento. Serviço de representação da DilicheckRep para o Artigo 27 do RGPD da UE e avaliar se uma nomeação em toda a UE através da Dilicheck, SL se adequa à sua estrutura.
A DilicheckRep oferece representação regulatória formal na UE e no Reino Unido para organizações internacionais, incluindo o gerenciamento estruturado das comunicações com autoridades supervisoras e titulares de dados. Se a sua empresa na América Latina precisa de uma designação de acordo com o Artigo 27 ou de um canal de contato documentado no mercado, visite [link para o site da DilicheckRep]. DilicheckRep Avaliar o mecanismo de representação adequado em toda a União Europeia.