
आप पहले से ही मुश्किल हिस्से से निपट रहे हैं। कंपनी यूरोपीय संघ, ब्रिटेन या दोनों में बिक्री करती है, कानूनी टीम अनुच्छेद 27 पर स्पष्ट जवाब चाहती है, गोपनीयता प्रमुख एक ऐसे डेटा प्रोटेक्शन ऑफिसर (डीपीओ) की तलाश में है जो काम को बखूबी संभाल सके, और खरीद विभाग विक्रेताओं के ऐसे प्रस्तावों को देख रहा है जो प्रतिनिधित्व, परामर्श, ऑडिट और सॉफ्टवेयर को एक अस्पष्ट "जीडीपीआर समाधान" में समेट देते हैं। यही जाल है।. GDPR अनुपालन सेवाएं एक श्रेणी नहीं हैं।, और इस तरह से खरीदारी करने से टीमें कमियों को नजरअंदाज कर देती हैं, जरूरत से ज्यादा उपकरण खरीद लेती हैं, और अंत में उनके पास ऐसा कवरेज होता है जो स्लाइड प्रेजेंटेशन में तो ठीक दिखता है लेकिन नियामक जांच में विफल हो जाता है।.
इसे समझने का सही तरीका यह है।. प्रतिनिधित्व यह बाजार में कानूनी संपर्क बिंदु बनाता है।. डीपीओ आउटसोर्सिंग यह आपको स्वतंत्र गोपनीयता नेतृत्व प्रदान करता है।. ऑडिट मैं आपको बताता हूँ कि क्या खराब है।. SaaS प्लेटफॉर्म नियमित काम को सुचारू रूप से चलने दें। जीतने वाली रणनीति आमतौर पर इन मॉडलों का संयोजन होती है, न कि उनमें से किसी एक का चुनाव।.
| मूलरूप आदर्श | यह वास्तव में क्या करता है | यह क्या नहीं करता है | सर्वोत्तम उपयोग का मामला |
|---|---|---|---|
| नियामक प्रतिनिधित्व | अधिकारियों और डेटा विषयों के लिए एक अनिवार्य यूरोपीय संघ या यूके संपर्क बिंदु बनाता है | यह आपकी गोपनीयता टीम नहीं बनती और न ही आपके निवारण कार्यक्रम का संचालन करती है। | गैर-यूरोपीय संघ या गैर-ब्रिटेन फर्मों को बाजार में प्रतिनिधि की आवश्यकता होती है |
| आउटसोर्स डीपीओ | स्वतंत्र सलाह, निगरानी और नियामक इंटरफ़ेस प्रदान करता है। | यह स्वचालित रूप से आपके रिकॉर्ड को बनाए नहीं रखता है या प्रक्रिया में होने वाली त्रुटियों को ठीक नहीं करता है। | जिन कंपनियों को आंतरिक कर्मचारियों की भर्ती किए बिना अनुच्छेद 37 से 39 के तहत कवरेज की आवश्यकता है |
| अनुरूपता का परीक्षण | परीक्षण की तैयारी, कमियां और साक्ष्य की गुणवत्ता | रिपोर्ट सौंपे जाने के बाद यह कार्यक्रम को चालू नहीं रखता है। | घटना के बाद की समीक्षा, बोर्ड का आश्वासन, या नियामक द्वारा पूर्व-सत्यापन |
| SaaS अनुपालन प्लेटफ़ॉर्म | यह सहमति, आरओपीए, डीपीआईए और विक्रेता ट्रैकिंग जैसे वर्कफ़्लो को स्वचालित करता है। | यह कानूनी जवाबदेही का स्थान नहीं लेता है और न ही आपके अधिकृत प्रतिनिधि के रूप में कार्य करता है। | वे टीमें जो बड़े पैमाने पर अनुपालन को लागू करने के लिए पर्याप्त परिपक्व हैं |
यदि आप यह तय करने की कोशिश कर रहे हैं कि किस विक्रेता से खरीदना है, तो यह न पूछें कि कौन सा मॉडल "सर्वश्रेष्ठ" है। बल्कि यह पूछें कि आप पर पहले से कौन-कौन से दायित्व हैं, किन दायित्वों के लिए कानूनी सहायता की आवश्यकता है, और किन दायित्वों के लिए निरंतर परिचालन सहायता की आवश्यकता है।.
बहुराष्ट्रीय खरीदारों को स्पष्ट अनुपालन प्रणाली की आवश्यकता क्यों है?
एक बहुराष्ट्रीय खरीदार शायद ही कभी बिल्कुल नए सिरे से शुरुआत करता है। बिक्री टीम फ्रांस, जर्मनी और नीदरलैंड में अपना विस्तार कर रही है, यूके इकाई लगातार गोपनीयता संबंधी प्रश्न उठा रही है, और विपणन विभाग कानूनी विभाग द्वारा समीक्षा किए जाने से पहले ही नए उपकरण जोड़ रहा है। फिर एक बोर्ड सदस्य पूछता है कि यूरोपीय संघ का कृत्रिम बुद्धिमत्ता अधिनियम, डिजिटल सेवा अधिनियम, यूरोपीय संघ का डेटा अधिनियम और एनआईएस2, जीडीपीआर के साथ खरीद प्रक्रिया में क्यों शामिल हैं। इसका उत्तर स्पष्ट है।. दायित्व का दायरा बढ़ रहा है, लेकिन विक्रेता अभी भी गोपनीयता सेवाओं को इस तरह बेचते हैं जैसे कि एक ही मॉडल हर समस्या के लिए उपयुक्त हो।.
पहली गलती यह है कि हर गोपनीयता सेवा को एक परामर्श सेवा के रूप में देखा जाए। यह एक बार के आकलन के लिए तो ठीक है, लेकिन तब विफल हो जाता है जब व्यवसाय को एक नामित संपर्क बिंदु, प्रक्रिया का लाइव रिकॉर्ड और एक ऐसा समाधान चाहिए जो कर्मचारियों के बदलने के बाद भी काम करता रहे। दूसरी गलती यह मान लेना है कि सॉफ्टवेयर जवाबदेही निभा सकता है। यह सबूतों को व्यवस्थित कर सकता है, लेकिन यह अनिवार्य प्रतिनिधि या स्वतंत्र गोपनीयता अधिकारी नहीं हो सकता जहाँ कानून के अनुसार एक वास्तविक भूमिका निभाने वाले व्यक्ति की आवश्यकता होती है।.
व्यावहारिक खरीदार की समस्या
वैश्विक कंपनियां केवल सैद्धांतिक रूप से "जीडीपीआर अनुपालन" खरीदने की कोशिश नहीं कर रही हैं। वे एक ऐसा ढांचा तैयार करने की कोशिश कर रही हैं जो सीमा पार संचालन, स्थानीय अधिकारियों से संपर्क और बार-बार साक्ष्य संबंधी अनुरोधों का समर्थन कर सके। खरीद का सवाल सीधा सा है: कौन सा स्तर किस दायित्व को पूरा करता है, और कौन सा स्तर अभी भी अधूरा है?
गैर-यूरोपीय संघ के व्यवसायों के लिए, अनुच्छेद 27 के तहत प्रतिनिधित्व अक्सर पहली संरचनात्मक आवश्यकता होती है जिसे पूरा करना होता है। GDPR के अनुसार, कई विदेशी नियंत्रकों और प्रोसेसरों के लिए संघ में एक प्रतिनिधि होना अनिवार्य है, और वह प्रतिनिधि प्रसंस्करण से संबंधित सभी मुद्दों पर पर्यवेक्षी अधिकारियों और डेटा विषयों के लिए सुलभ होना चाहिए, जैसा कि इसमें कहा गया है। जीडीपीआर का अनुच्छेद 27. यह एक औपचारिक दायित्व है, न कि केवल एक औपचारिक डाक पेटी।.
बड़े संगठनों को इससे कहीं अधिक की आवश्यकता होती है। डेटा प्रोटेक्शन ऑफिसर (डीपीओ) का कार्य संचालन और स्वतंत्रता सुनिश्चित करता है। ऑडिट से कमजोरियों का पता चलता है। SaaS प्लेटफॉर्म रिकॉर्ड, अनुरोध और वर्कफ़्लो को सुचारू रूप से व्यवस्थित रखते हैं। यदि एक स्तर को अन्य स्तरों के विकल्प के रूप में उपयोग किया जाता है, तो सुरक्षा संबंधी कमियां तभी सामने आएंगी जब कोई पूछताछ की जाएगी।.
स्पष्ट अनुपालन प्रणाली इस विफलता से बचाती है। यह कानूनी भूमिका, सलाहकार भूमिका, निदान स्तर और परिचालन उपकरणों को अलग-अलग करती है। इनमें से प्रत्येक एक अलग समस्या का समाधान करता है। जो खरीदार इन स्तरों को आपस में नहीं मिलाते, वे अंततः गलत वादे के लिए भुगतान करते हैं और फिर भी अपनी अधूरी जिम्मेदारी को निभाते रहते हैं।.
सेवा के चार मूलरूपों की व्याख्या
खरीदारों को अक्सर "जीडीपीआर अनुपालन" को एक ही सेवा के रूप में बेचा जाता है। लेकिन ऐसा नहीं है। बाजार चार अलग-अलग सेवा मॉडलों में विभाजित है, जिनमें से प्रत्येक का एक अलग कार्य, एक अलग अनुबंध संरचना और एक अलग विफलता का तरीका है। यदि आप इन्हें अलग नहीं करते हैं, तो आप गलत प्रस्तावों की तुलना करेंगे और अपने अनुपालन ढांचे में मौजूद कमियों को नज़रअंदाज़ कर देंगे।.
नियामक प्रतिनिधित्व एक कानूनी संपर्क भूमिका है।
नियामक प्रतिनिधित्व यह उन संगठनों के लिए मौजूद है जिन्हें यूरोपीय संघ या यूके में एक औपचारिक इन-मार्केट कानूनी इंटरफ़ेस की आवश्यकता होती है। कई गैर-यूरोपीय संघ नियंत्रकों और प्रोसेसरों के लिए, अनुच्छेद 27 के तहत संघ में एक प्रतिनिधि की आवश्यकता होती है जिससे पर्यवेक्षी प्राधिकरण और डेटा विषय प्रसंस्करण मामलों पर संपर्क कर सकते हैं, जैसा कि इसमें निर्धारित है। अनुच्छेद 27. यह एक कानूनी नियुक्ति है, जिसका एक निश्चित जनादेश और स्पष्ट रिकॉर्ड है, और यह सामान्य परामर्श से बहुत अलग है।.
यह सेवा गोपनीयता संबंधी संबंधित नियमों का पालन करने वाले वैश्विक ऑपरेटरों के लिए भी महत्वपूर्ण है, लेकिन इसका मूल कार्य अपरिवर्तित रहता है। एक प्रतिनिधि औपचारिक संचार प्राप्त करता है, उन्हें उचित रूप से आगे भेजता है और नियामक के समक्ष अपनी जिम्मेदारी को स्पष्ट रखता है। यह एक भूमिका-धारक है, न कि मांग पर सलाह देने वाला।.
आउटसोर्स डीपीओ सपोर्ट व्यवहार में शासन का एक उदाहरण है।
डीपीओ आउटसोर्सिंग इसमें स्वतंत्रता, निगरानी, सलाह और नियामक इंटरफ़ेस शामिल हैं। डीपीओ संगठन की जवाबदेही संरचना के अंतर्गत आता है, इसलिए आउटसोर्स सेवा को उस स्वतंत्रता को बनाए रखना होगा और वास्तविक कर्तव्यों को स्पष्ट रूप से परिभाषित करना होगा। केवल गोपनीयता सहायता ही पर्याप्त नहीं है।.
कमज़ोर विकल्पों को पहचानना आसान है। विक्रेता एक "डीपीओ पैकेज" बेचते हैं जो वास्तव में एक अतिरिक्त शुल्क के साथ सामान्य गोपनीयता परामर्श मात्र होता है। यदि समझौते में निर्णय लेने की सीमाएं, शिकायत निवारण के तरीके और नियामक संपर्क की कार्यप्रणाली स्पष्ट रूप से नहीं बताई गई है, तो खरीदार ने सलाह खरीदी है, न कि डीपीओ सेवा।.
ऑडिट और SaaS प्लेटफॉर्म अलग-अलग समस्याओं का समाधान करते हैं।
A अनुरूपता का परीक्षण यह एक नैदानिक अभ्यास है। यह साक्ष्य, प्रक्रिया की परिपक्वता और कमियों का परीक्षण करता है, जिससे यह तब उपयोगी होता है जब किसी व्यवसाय को स्वतंत्र सत्यापन या सुधारात्मक कार्ययोजना की आवश्यकता होती है। यह कार्यक्रम का दैनिक संचालन नहीं करता है।.
A SaaS अनुपालन प्लेटफ़ॉर्म यह परिचालन परत है। यह सहमति, प्रसंस्करण के रिकॉर्ड, डीपीआईए वर्कफ़्लो, विक्रेता जोखिम और इसी तरह के आवर्ती कार्यों को संभालती है। GDPR टूलिंग के लिए स्वतंत्र बेंचमार्किंग इस अंतर को स्पष्ट करती है, क्योंकि GDPRbench फ्रेमवर्क यह GDPR कार्यभार, GDPR प्रश्नों के प्रति प्रतिक्रिया समय और संग्रहण स्थान की आवश्यकता के आधार पर सटीकता का मूल्यांकन करता है। सॉफ़्टवेयर का सही आकलन करने का यही सही तरीका है। प्लेटफ़ॉर्म का मूल्यांकन इस आधार पर करें कि वह कार्यभार को सही और कुशलतापूर्वक पूरा करता है या नहीं, न कि इस आधार पर कि उसका इंटरफ़ेस कितना आकर्षक दिखता है।.
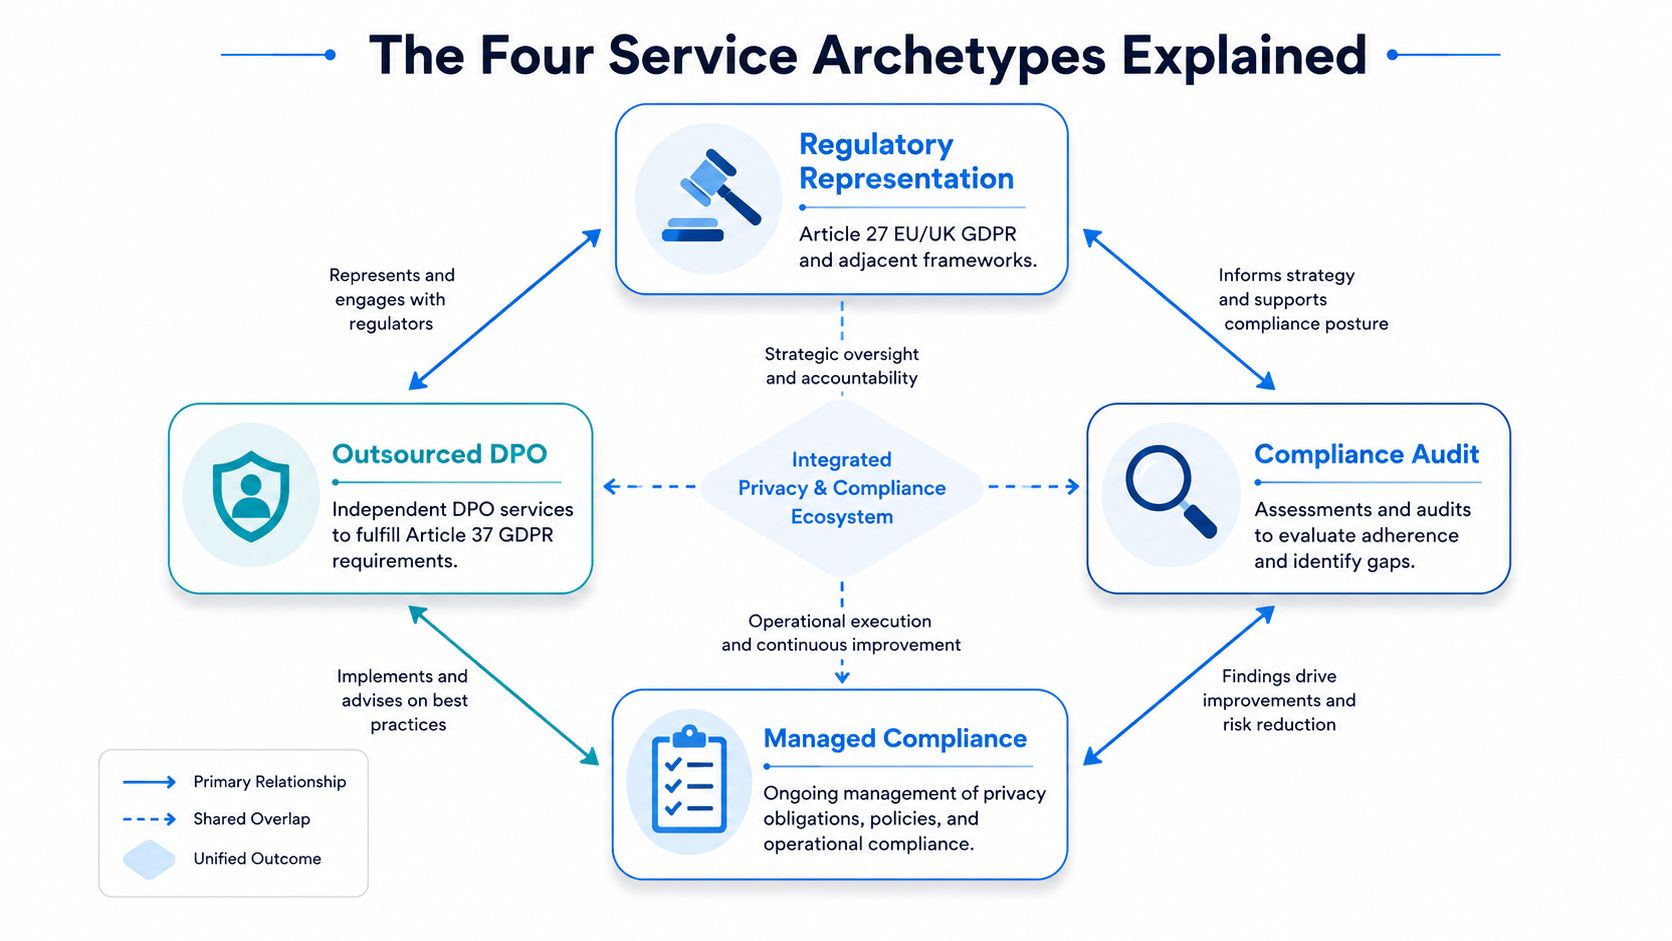
इसका व्यावहारिक निष्कर्ष सीधा-सादा है।. प्रतिनिधित्व से एक कानूनी कर्ता का निर्माण होता है। डीपीओ आउटसोर्सिंग से शासन क्षमता का निर्माण होता है। ऑडिट से साक्ष्य प्राप्त होते हैं। एसएएएस से निरंतरता सुनिश्चित होती है।. अधिकांश व्यवसायों को इनमें से कम से कम दो की आवश्यकता होती है, और कई व्यवसायों को इन चारों की एक साथ आवश्यकता होती है।.
खरीद निर्णय को प्रभावित करने वाली प्रवर्तनीय वास्तविकता
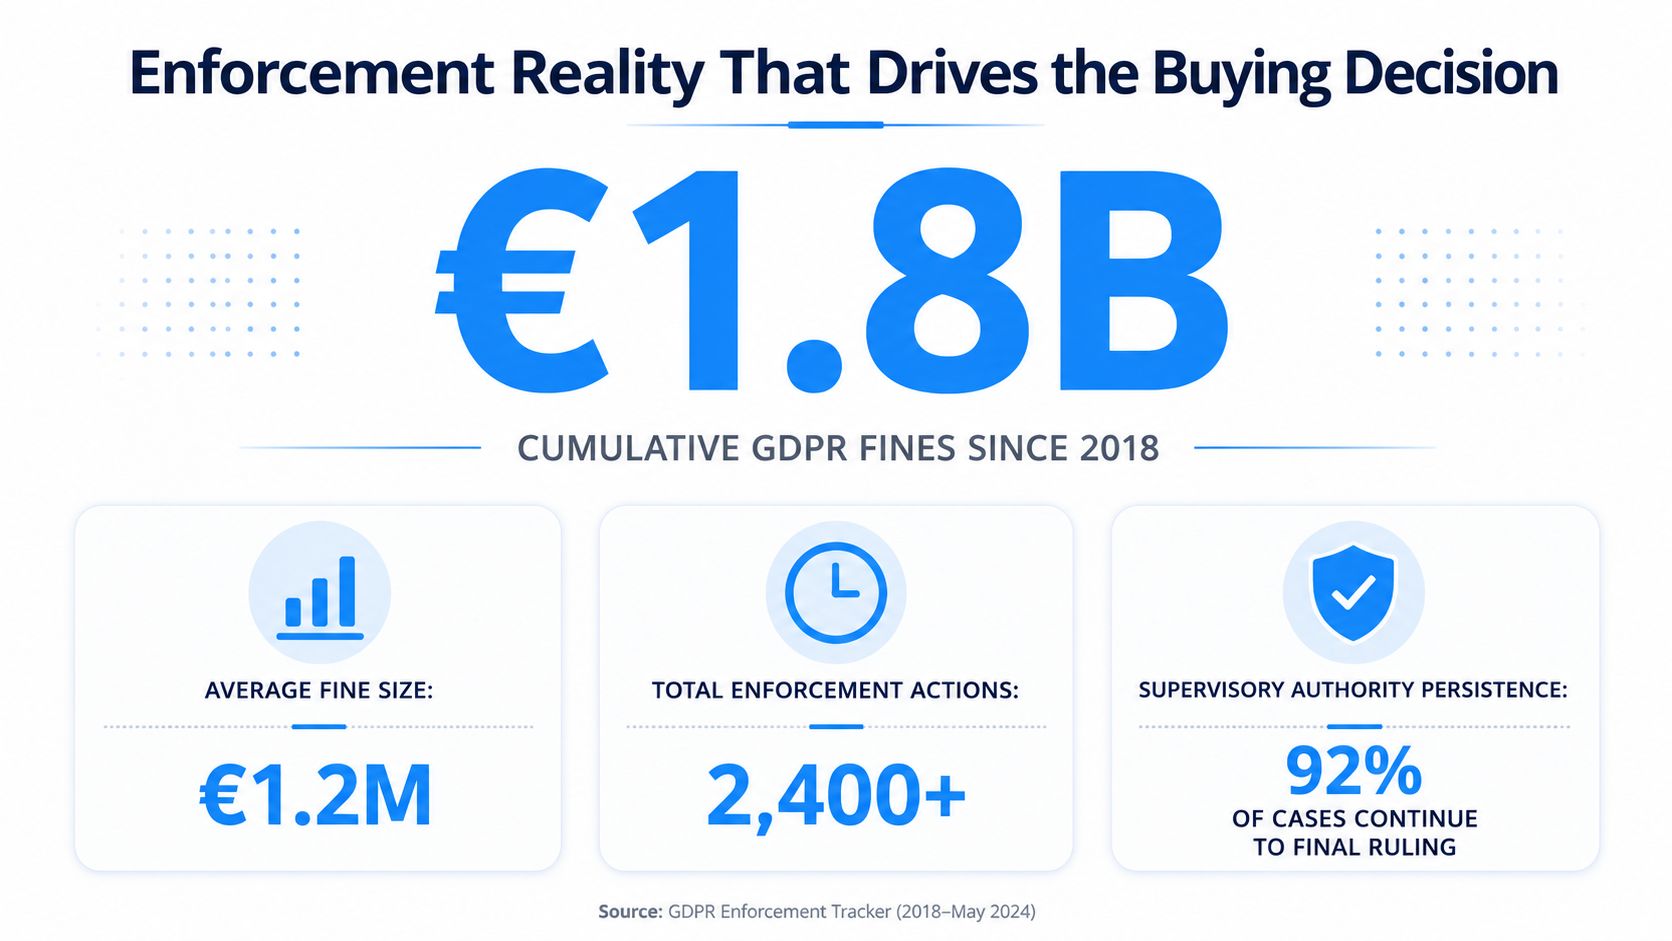
जो बहुराष्ट्रीय कंपनी GDPR प्रवर्तन को नजरअंदाज करती है, वह पहले ही पिछड़ चुकी है। नियामकों ने स्पष्ट कर दिया है कि कमजोर परिचालन मॉडल की परीक्षा होती है। CMS GDPR प्रवर्तन ट्रैकर ने यह दर्ज किया है। 1 मार्च 2024 तक 2,086 जुर्माने लगाए जाएंगे।, ऊपर उठना पिछले वर्ष से 510, दर्ज किए गए जुर्माने की कुल राशि लगभग है। 4.48 बिलियन यूरो. । द्वारा 1 मार्च 2026, वही ट्रैकर बढ़कर इतना बड़ा हो गया था 2,685 जुर्माने कुल मिलाकर लगभग 6.11 बिलियन यूरो. पूरे देश में औसत जुर्माना 2018 से 2024 की अवधि लगभग था 2.14 मिलियन यूरो. देखें सीएमएस प्रवर्तन ट्रैकर संख्याएँ और आंकड़े अंतर्निहित रिपोर्टिंग के लिए।.
इससे खरीद प्रक्रिया में बदलाव क्यों आएगा?
ये आंकड़े खरीद प्रक्रिया को सरल तरीके से बदल देते हैं। अनुपालन कार्यक्रम एक सतत प्रक्रिया है, न कि एक बार का कानूनी सुधार। इसे सभी अधिकार क्षेत्रों में लागू होना चाहिए, नियामकों के साथ तालमेल बनाए रखना चाहिए और साक्ष्यों का स्पष्ट रिकॉर्ड बनाए रखना चाहिए।.
इसीलिए विदेशी नियंत्रकों और संसाधकों को अनुच्छेद 27 के तहत प्रतिनिधित्व को वैकल्पिक प्रशासनिक कार्य मानना बंद कर देना चाहिए। प्रतिनिधि ही औपचारिक संपर्क बिंदु होता है। यदि प्रश्न उठने से पहले यह संपर्क बिंदु मौजूद नहीं है, तो व्यवसाय पहले दिन से ही जोखिम में पड़ जाता है।.
बाजार में वार्षिक परामर्श को डिफ़ॉल्ट समाधान मानने की प्रवृत्ति भी अब कम हो रही है। खरीदार अब ऐसी सेवा चाहते हैं जो पूछताछ को तुरंत संभाल सके, संचार को शीघ्रता से आगे बढ़ा सके और दबाव की स्थिति में भी रिकॉर्ड को सुरक्षित रख सके। यदि विक्रेता ऐसा नहीं कर पाता है, तो आकर्षक पॉलिसी टेम्पलेट का कोई महत्व नहीं रह जाता।.
उपकरणों का मूल्यांकन उनके परिचालन प्रदर्शन के आधार पर किया जा रहा है।
सॉफ्टवेयर पर भी यही दबाव लागू होता है। खरीदार अब उन फीचर ग्रिड से ऊब चुके हैं जो बिक्री के लिए आकर्षक दिखते हैं। वे इस बात का प्रमाण चाहते हैं कि प्लेटफॉर्म वास्तविक GDPR कार्यभार को सही ढंग से संभालता है, पर्याप्त तेजी से प्रतिक्रिया देता है, और स्टोरेज बर्बाद नहीं करता या उत्पादन प्रणालियों को बाधित नहीं करता।.
इसीलिए GDPRbench फ्रेमवर्क यह महत्वपूर्ण है। यह सटीकता, GDPR संबंधी प्रश्नों के लिए प्रतिक्रिया समय और स्टोरेज स्पेस ओवरहेड का मूल्यांकन करता है। सॉफ्टवेयर के लिए यही सही मानक है। प्लेटफ़ॉर्म का मूल्यांकन इस आधार पर करें कि क्या वह कार्यभार को सुचारू और कुशलतापूर्वक पूरा करता है।.
अब प्रवर्तन व्यवस्था केवल कमजोर दस्तावेज़ीकरण को ही नहीं, बल्कि कमजोर संचालन को भी दंडित करती है। यदि नियामक के अनुरोध के दौरान आपका प्रतिनिधि, डीपीओ और प्लेटफ़ॉर्म एक साथ काम नहीं कर सकते, तो कार्यक्रम बहुत ही कमजोर है।.
इसका सीधा तात्पर्य है।. GDPR अनुपालन सेवाएं अब व्यावसायिक निरंतरता योजना का अभिन्न अंग हैं।. उन विक्रेताओं को भुगतान करें जो आपको संपर्क योग्य, लेखापरीक्षित और नियामक के आने पर जवाबदेह बनाए रखते हैं।.
चारों मूलरूपों की आमने-सामने तुलना
खराब खरीद प्रक्रिया को रोकने का सबसे तेज़ तरीका चारों प्रकार की खरीद प्रक्रियाओं की तुलना करना है, यह देखते हुए कि वे क्या करती हैं, कानूनी रूप से कौन कार्य करता है और वे कहाँ फिट बैठती हैं। यह सुनने में तो सरल लगता है, लेकिन अधिकांश विक्रेता अपने प्रेजेंटेशन में इन सवालों से बचते हैं क्योंकि इनके जवाब सेवा की सीमाओं को उजागर कर देते हैं।.
| मूलरूप आदर्श | प्राथमिक परिणाम | कानूनी अभिनेता | सबसे उपयुक्त कंपनी प्रोफ़ाइल |
|---|---|---|---|
| नियामक प्रतिनिधित्व | औपचारिक यूरोपीय संघ या यूके संपर्क बिंदु, रूट किए गए संचार, जनादेश अभिलेख | प्रतिनिधि निर्दिष्ट संपर्क कार्य के लिए ग्राहक की ओर से कार्य करता है। | यूरोपीय संघ या ब्रिटेन में बिक्री करने वाली गैर-यूरोपीय संघ या गैर-ब्रिटेन फर्मों को एक अनिवार्य स्थानीय इंटरफ़ेस की आवश्यकता होती है। |
| आउटसोर्स डीपीओ | गोपनीयता की निगरानी, सलाह, पर्यवेक्षण, प्राधिकरण के साथ संपर्क, नीतिगत सुझाव | डीपीओ का कार्य शासन व्यवस्था के अंतर्गत होता है, लेकिन ग्राहक जवाबदेह बना रहता है। | मध्यम आकार के और बड़े उद्यमों की टीमें जिन्हें स्वतंत्र गोपनीयता नेतृत्व की आवश्यकता है |
| अनुरूपता का परीक्षण | अंतर विश्लेषण, तत्परता मूल्यांकन, उपचारात्मक निष्कर्ष, साक्ष्य समीक्षा | लेखा परीक्षक स्वतंत्र रूप से कार्य करता है और ग्राहक को रिपोर्ट प्रस्तुत करता है। | वे कंपनियाँ जिन्हें बोर्ड समीक्षा, विलय या नियामकीय बातचीत से पहले सत्यापन की आवश्यकता होती है |
| SaaS अनुपालन प्लेटफ़ॉर्म | स्वचालित रिकॉर्ड, वर्कफ़्लो और साक्ष्य पथ | ग्राहक प्लेटफ़ॉर्म के माध्यम से कार्य करता है, विक्रेता उपकरण प्रदान करता है। | आंतरिक स्वामित्व वाली टीमें जिन्हें विस्तार और दोहराव की आवश्यकता होती है |
नियामक प्रतिनिधित्व यह एकमात्र ऐसा मॉडल है जो ग्राहक की ओर से अधिकार क्षेत्र में एक औपचारिक बाहरी प्रतिनिधि नियुक्त करता है। यही वह बिंदु है जिसे कई विक्रेता अस्पष्ट करने की कोशिश करते हैं। यदि कोई सेवा कहती है कि वह "प्रतिनिधित्व" प्रदान करती है, लेकिन अनुबंध में स्पष्ट रूप से कोई जनादेश स्थापित नहीं है, तो यह अनुच्छेद 27 के तहत नियुक्ति के समान नहीं है।.
आउटसोर्स डीपीओ यह अलग है। यह एक बहुत अच्छा विकल्प हो सकता है, लेकिन जहां प्रतिनिधि की आवश्यकता हो वहां यह प्रतिनिधि का स्थान नहीं ले सकता, और यह आपके लेखापरीक्षा कार्य के रूप में भी कार्य नहीं कर सकता। इसकी ताकत संचालन स्वचालन में नहीं, बल्कि शासन और स्वतंत्रता में है।.
ऑडिट जब आपको सच्चाई चाहिए हो, न कि सांत्वना, तब ये उपयोगी होते हैं। इनकी कमजोरी स्पष्ट है। रिपोर्ट सौंपे जाने के बाद, जब तक कोई सुधार कार्य की जिम्मेदारी नहीं लेता, तब तक कुछ भी आगे नहीं बढ़ता। इसीलिए ऑडिट आमतौर पर पूरक होते हैं, स्वतंत्र नहीं।.
SaaS प्लेटफॉर्म प्लेटफ़ॉर्म मुख्य आधार हैं। वे टीमों को रिकॉर्ड बनाए रखने और कार्यप्रवाह चलाने में मदद करते हैं, लेकिन वे अकेले कानूनी जवाबदेही का समाधान नहीं कर सकते। एक प्लेटफ़ॉर्म तथ्यों को संग्रहित कर सकता है। लेकिन कानून द्वारा अपेक्षित भूमिका वह नहीं निभा सकता।.
बहुराष्ट्रीय परिदृश्यों के अनुरूप सेवा प्रकारों का मिलान
सही स्टैक का चुनाव इस बात पर निर्भर करता है कि कंपनी अपने परिचालन जीवन के किस चरण में है, न कि इस बात पर कि उसे सलाहकार, सॉफ्टवेयर या स्थायी कर्मचारी पसंद हैं या नहीं। गैर-यूरोपीय संघ की SaaS स्टार्टअप कंपनी, बढ़ती हुई बहुराष्ट्रीय कंपनी और किसी घटना के बाद उभर रही कंपनी को एक ही तरह के मिश्रण की आवश्यकता नहीं होती। उन्हें चार समान प्रकार के स्टैक की आवश्यकता होती है, लेकिन अलग-अलग अनुपात में।.
एक गैर-यूरोपीय संघ की SaaS कंपनी यूरोपीय संघ और ब्रिटेन में अपना कारोबार शुरू कर रही है।
पहले लॉन्च के लिए, जहां अनुच्छेद 27 लागू होता है, वहां प्रतिनिधित्व अनिवार्य है।, क्योंकि व्यवसाय को बाजार में एक औपचारिक संपर्क बिंदु की आवश्यकता होती है।. डीपीओ आउटसोर्सिंग यह तब उपयोगी हो सकता है जब कंपनी के पास आंतरिक गोपनीयता नेतृत्व की कमी हो।. SaaS टूलिंग यदि उत्पाद पहले दिन से ही सहमति, डीएसएआर, विक्रेता ट्रैकिंग या प्रोसेसिंग रिकॉर्ड को संभालता है, तो ऑडिट महत्वपूर्ण हो जाता है। पूर्ण ऑडिट आमतौर पर वैकल्पिक होता है, जब तक कि व्यवसाय किसी बड़े उद्यम ग्राहक या उच्च-प्रतिक्रिया वाले बाजार में प्रवेश की तैयारी न कर रहा हो।.
यहां गलती यह है कि प्रतिनिधित्व को लेकर "इंतजार करो और देखो" की कोशिश की जा रही है। इससे सार्थक डेटा अनुरोध आने से पहले ही अनावश्यक टकराव पैदा हो जाता है।.
एक बढ़ती हुई कंपनी जो कई सदस्य राज्यों में अपने उत्पाद बेचती है।
यह मध्य-बाजार की एक विशिष्ट समस्या है। आंतरिक गोपनीयता संसाधन मौजूद हैं, लेकिन वे सीमित संसाधनों के कारण हर जगह उपलब्ध नहीं हैं और उनका कोई संपर्क बिंदु भी नहीं है। ऐसी स्थिति में, प्रतिनिधित्व एक संरचनात्मक आवश्यकता है।, आउटसोर्स डीपीओ निरंतरता जोड़ने का अक्सर यही सबसे अच्छा तरीका होता है, और प्लेटफ़ॉर्म टूलिंग यह टीम को बार-बार आने वाले कार्यभार से दबने से बचाता है।.
यदि कंपनी को GDPR को अन्य फ्रेमवर्क के साथ भी संरेखित करने की आवश्यकता है, तो समेकन महत्वपूर्ण है। GDPR, AI अधिनियम, DSA, डेटा अधिनियम और NIS2 संचार के लिए एक ही चैनल पाँच अलग-अलग बाहरी संपर्कों की तुलना में अधिक आसानी से प्रबंधित किया जा सकता है। यदि यह परिचालन की दृष्टि से उबाऊ लगता है, तो कोई बात नहीं। उबाऊपन बिखरे हुए मामलों से सस्ता होता है।.
घटना के बाद का संगठन
किसी उल्लंघन या प्राधिकरण की जांच के बाद, पहली आवश्यकता एक लेखापरीक्षा या तत्परता मूल्यांकन. इससे प्रबंधन को एक तथ्यात्मक आधार मिलता है। यदि संगठन के पास संबंधित क्षेत्र में कोई स्थानीय संपर्क व्यक्ति नहीं है, तो प्रतिनिधित्व आवश्यक है, और प्रतिक्रिया समन्वय के लिए एक डीपीओ (डेटा प्रोटेक्शन ऑफिसर) फ़ंक्शन होना चाहिए। SaaS टूलिंग तभी उपयोगी है जब वह स्पष्ट साक्ष्य प्रस्तुत कर सके और घटना टीम को आवश्यक लॉग सुरक्षित रख सके।.
इस चरण में संगठनों के लिए, अनुपालन अब केवल एक नीतिगत अभ्यास नहीं रह गया है। यह सुधार, साक्ष्य नियंत्रण और संचार अनुशासन है।.
ईयू जीडीपीआर अनुच्छेद 27 प्रतिनिधि सेवा
यदि आपको एक औपचारिक यूरोपीय संघ संपर्क मॉडल की आवश्यकता है जो पर्यवेक्षी और डेटा विषय संचार को एक संरचित चैनल में निर्देशित करता है, तो समीक्षा करें DilicheckRep. यह प्रतिनिधित्व परत में स्थित है, परामर्श परत में नहीं, और यही कारण है कि यह स्टैक के इस हिस्से में होना चाहिए।.
मूल्य निर्धारण मॉडल और प्रत्येक मूल्य श्रेणी में क्या मिलता है
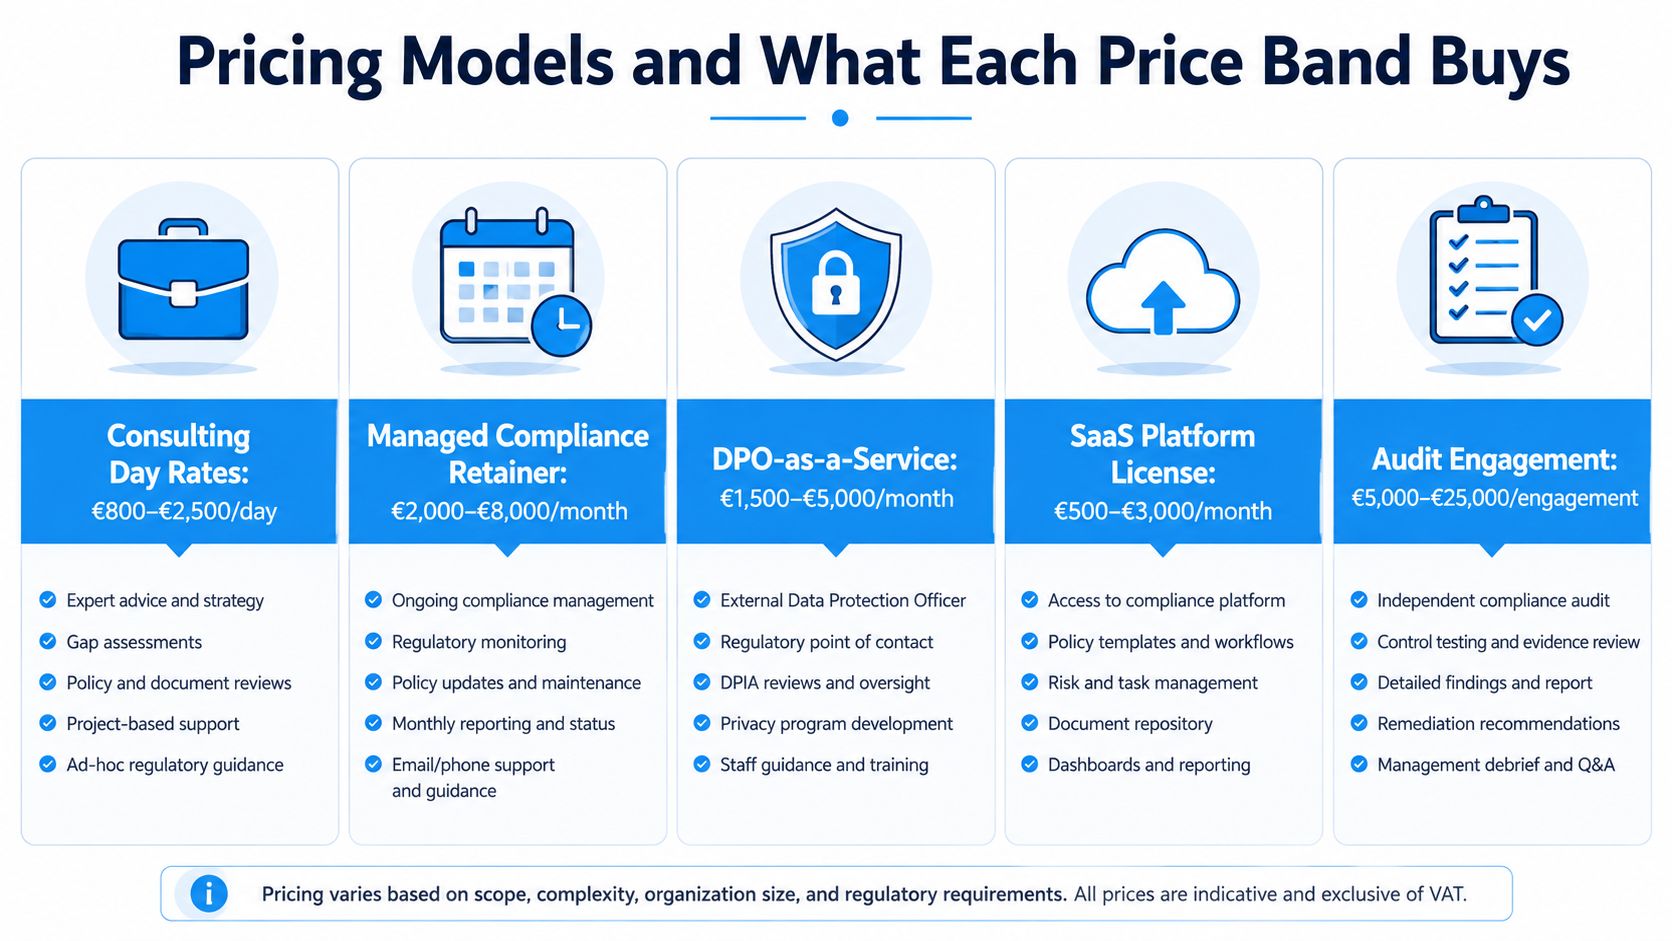
प्रकाशित मूल्य निर्धारण सेल्स पेज की तुलना में सेवा मॉडल के बारे में अधिक जानकारी देता है। 2026 के बाजार तुलना से पता चलता है कि कंसल्टिंग की कीमत लगभग इतनी ही होगी। प्रति दिन 500 यूरो से 3,000 यूरो तक, अनुपालन का प्रबंधन किया प्रति माह €1,000 से €25,000 तक, डीपीओ-एज़-ए-सर्विस पर प्रति माह €300 से €15,000 तक, सॉफ्टवेयर प्लेटफॉर्म पर प्रति माह 50 यूरो से 25,000 यूरो तक, और ऑडिट प्रति कार्य €3,000 से €100,000 तक. उसी स्रोत में यह भी बताया गया है कि लघु एवं मध्यम आकार के व्यवसाय (एसएमबी) आमतौर पर खर्च करते हैं। प्रति माह 500 यूरो से 3,000 यूरो तक एक संयुक्त सॉफ्टवेयर और आउटसोर्स डीपीओ स्टैक पर, जबकि मध्यम आकार की कंपनियां आमतौर पर खर्च करती हैं। प्रति वर्ष €30,000 से €80,000 तक एक संरचित कार्यक्रम पर। ये श्रेणियां निम्नलिखित से आती हैं: अंडरडिफेंस की 2026 की तुलना.
कीमत आमतौर पर क्या संकेत देती है
A दैनिक परामर्श दर इससे विशेषज्ञता और परियोजना की गहनता तो मिलती है, लेकिन निरंतरता नहीं मिलती, जब तक कि अनुबंध को स्पष्ट रूप से उस तरह से संरचित न किया गया हो। प्रबंधित अनुपालन रिटेनर यह निरंतर परिचालन कवरेज प्रदान करता है, लेकिन आपको अभी भी यह जांचने की आवश्यकता है कि इसमें वास्तविक जनादेश प्रबंधन शामिल है या केवल सलाहकारी उपलब्धता।. डीपीओ-एज़-ए-सर्विस उसे वह स्वतंत्रता और नियामक इंटरफ़ेस खरीदना चाहिए जिसकी एक वास्तविक डीपीओ फ़ंक्शन को आवश्यकता होती है।. सॉफ्टवेयर सदस्यताएँ दोहराव, रिकॉर्ड रखने और वर्कफ़्लो स्वचालन खरीदें।. लेखापरीक्षा शुल्क उपचारात्मक उपायों के बजाय स्वतंत्र मूल्यांकन करवाएं।.
खरीद प्रक्रिया में सबसे बड़ी गलती कार्यक्षेत्र को लेकर भ्रम है। टीमें ऐसी सेवा के लिए तयशुदा फीस चुकाती हैं जो केवल निर्धारित कॉल की सुविधा देती है, या फिर वे ऐसे काम के लिए ऑडिट स्तर की फीस चुकाती हैं जिसे एक प्लेटफॉर्म और एक छोटे सलाहकार दल द्वारा आसानी से किया जा सकता था। यह सरासर बर्बादी है।.
कम दायरे वाले और अधिक दायरे वाले कार्य
प्रतिनिधित्व और डीपीओ (डेटा प्रोटेक्शन ऑफिसर) की खरीद में अपर्याप्त कार्यक्षेत्र वाले अनुबंध आम हैं। कोई विक्रेता औपचारिक लगने वाला "पैकेज" पेश कर सकता है, लेकिन वास्तविक कार्यसूची की भाषा इतनी अस्पष्ट होती है कि उसकी गहन जांच करना मुश्किल होता है। अत्यधिक कार्यक्षेत्र वाले अनुबंध भी उतने ही बुरे होते हैं। कई बार देखा जाता है कि पूरे ऑडिट खर्च का उपयोग उन निष्कर्षों को निकालने के लिए किया जाता है जिन्हें किसी प्लेटफॉर्म और सीमित समीक्षा के माध्यम से अधिक तेज़ी से पहचाना जा सकता था।.
अंगूठे का नियम: प्रति माह लागत आपको मॉडल के बारे में बताती है। प्रति कार्य लागत आपको कार्यक्षेत्र के बारे में बताती है।.
यदि आप एक लघु एवं मध्यम आकार के व्यवसाय (एसएमबी) हैं, तो सॉफ्टवेयर और आउटसोर्स डीपीओ स्टैक का संयुक्त संयोजन आमतौर पर सबसे आसान शुरुआती विकल्प होता है। यदि आप मध्यम आकार के व्यवसाय (मिड-मार्केट) में हैं, तो वार्षिक खर्च में निरंतर कवरेज झलकना चाहिए, न कि समय-समय पर होने वाले आपातकालीन कार्यों की आवश्यकता। यदि आप एक उद्यम (एंटरप्राइज) हैं, तो आपको स्तरित सेवाओं की अपेक्षा करनी चाहिए, न कि एक ही बिल की, जिसमें यह दावा किया गया हो कि एक ही मॉडल सभी दायित्वों को पूरा करता है।.
विक्रेता मूल्यांकन के वे मानदंड जो वास्तव में मायने रखते हैं
खरीद टीमों को फ़ीचर ग्रिड बहुत पसंद आते हैं क्योंकि उन्हें स्कोर करना आसान होता है। लेकिन इस काम के लिए ये सही तरीका नहीं है। आपको विक्रेता से यह पूछना चाहिए कि क्या वह जनादेश का दायरा, अधिकार क्षेत्र, समस्या निवारण का अनुशासन और ऑडिट के लिए तैयार लॉग साबित कर सकता है। इससे कम कुछ भी दिखावा है।.
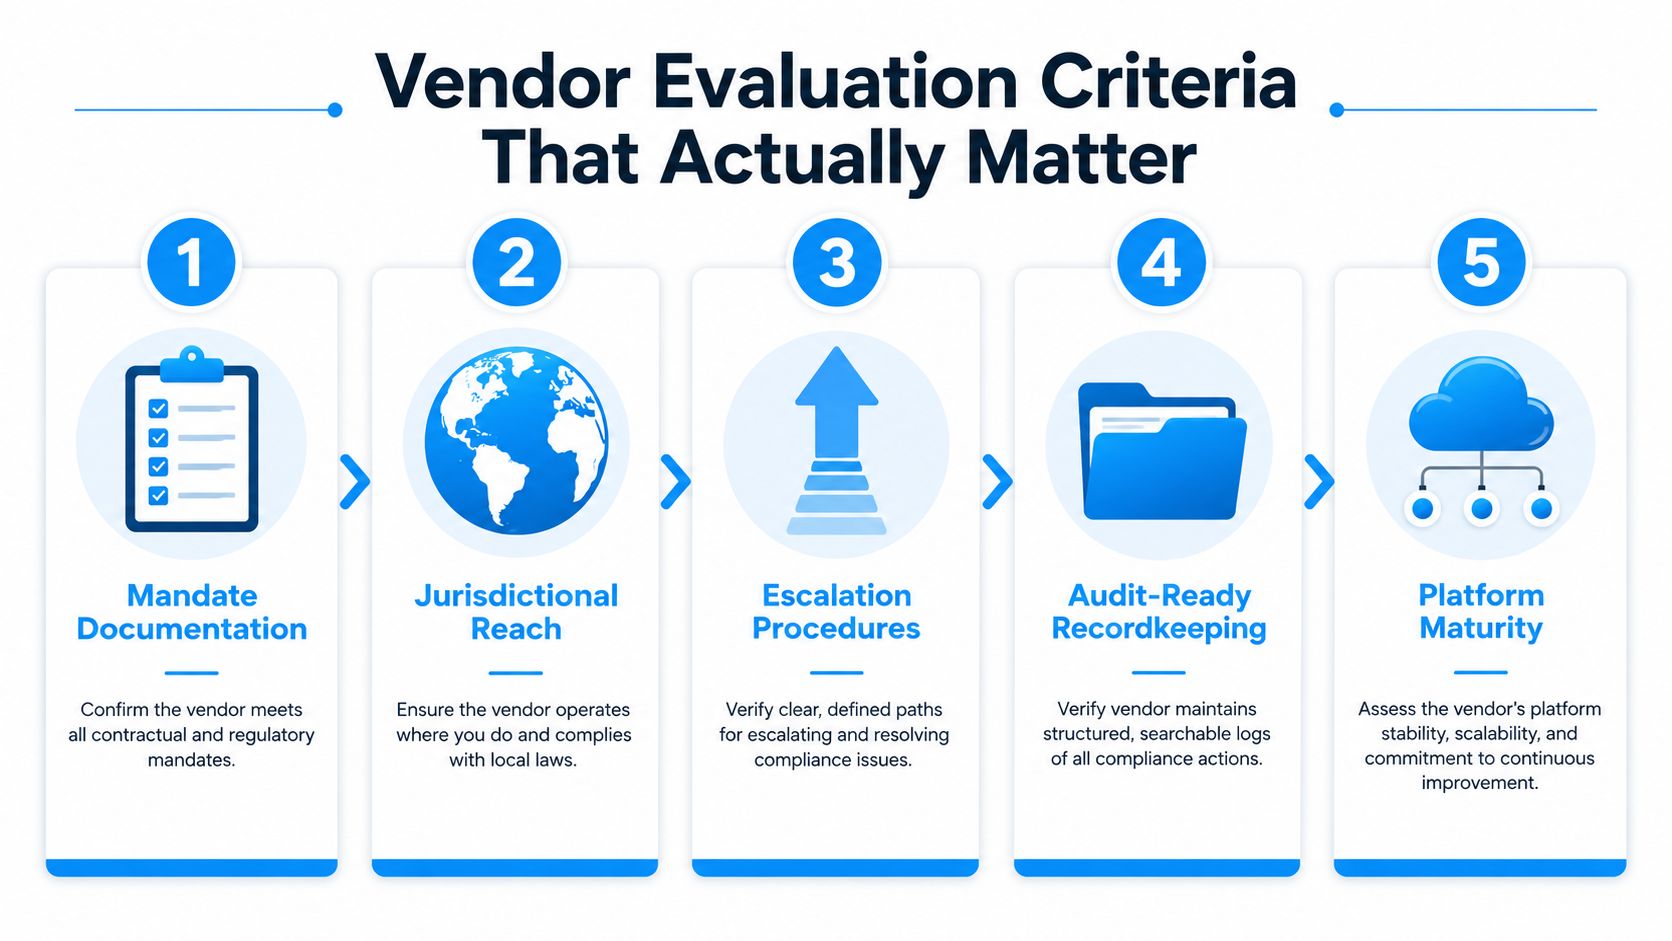
वे सात चेक जिन्हें मैं माफ नहीं करूंगा
- लिखित जनादेश का दायरा।. यदि सेवा प्रतिनिधित्व से संबंधित है, तो इसके आदेश में यह बात स्पष्ट रूप से लिखी होनी चाहिए। यदि यह विभागाध्यक्ष (डीपीओ) को सहायता प्रदान करने से संबंधित है, तो इसकी स्वतंत्रता और जिम्मेदारियां स्पष्ट रूप से बताई जानी चाहिए।.
- यूरोपीय संघ या ब्रिटेन में नामित परिचालन उपस्थिति।. वास्तविक न्यायिक आधार के बिना प्रतिनिधित्व पहले दिन कमजोर होता है और दूसरे दिन अनुपयोगी हो जाता है।.
- दस्तावेजीकृत प्रवेश और अग्रेषण प्रक्रियाएं।. अधिकारियों और डेटा के विषयों को एक विश्वसनीय चैनल की आवश्यकता है, न कि एक साझा इनबॉक्स की जिसकी निगरानी केवल एक कर्मचारी करता हो।.
- बहु-ढांचा समेकन साक्ष्य।. यदि कंपनी GDPR के साथ-साथ AI अधिनियम, DSA, डेटा अधिनियम या NIS2 दायित्वों का भी पालन कर रही है, तो विक्रेता को यह दिखाना चाहिए कि उन चैनलों को कैसे संभाला जाता है।.
- समय-चिह्नित अनुरोध लॉगिंग।. अगर इसे रिकॉर्ड नहीं किया गया, तो बाद में इसका बचाव नहीं किया जा सकेगा।.
- प्रतिनिधित्व और परामर्श के बीच स्पष्ट विभाजन।. जो विक्रेता इन सीमाओं को धुंधला कर देता है, वह पहले ही आपको बता रहा है कि अनुबंध अव्यवस्थित होगा।.
- सदस्यता की शर्तें जो निरंतर कवरेज को दर्शाती हैं।. यदि सेवा निरंतर जारी रहने वाली है, तो वाणिज्यिक मॉडल एक निरंतर दायित्व की तरह दिखना चाहिए।.
वह सूची महत्वपूर्ण है क्योंकि नियामकों को इस बात से कोई फर्क नहीं पड़ता कि प्रस्तुति कितनी परिष्कृत है। उन्हें इस बात से मतलब होता है कि क्या सही भूमिका मौजूद थी, क्या संचार सही ढंग से किया गया था, और क्या कंपनी यह साबित कर सकती है कि क्या हुआ था।.
खरीद प्रक्रिया में सबसे आम विफलता विपणन-आधारित "ईयू प्रतिनिधि" पैकेज खरीदना है जो नियामक जांच में खरा नहीं उतर सकता क्योंकि जनादेश, अग्रेषण प्रक्रिया और लॉगिंग ट्रेल सभी अस्पष्ट हैं।.
यदि आप यह जानना चाहते हैं कि औपचारिक प्रतिनिधित्व जनादेश को किस प्रकार तैयार किया जाना चाहिए, तो व्यावहारिक संदर्भ बिंदु के लिए समीक्षा करें। DilicheckRep और यह जांच लें कि क्या दस्तावेज़ प्रतिनिधित्व और परामर्श को इस तरह से अलग करता है जिससे आपकी कानूनी टीम उसका बचाव कर सके।.
अपने अनुपालन ढांचे का निर्माण और अंतिम अनुशंसाएँ
के लिए गैर-ईयू और गैर-यूके वाणिज्यिक विक्रेता, आधार परत है नियामक प्रतिनिधित्व जहां भी आवश्यक हो, साथ ही SaaS टूलिंग परिचालन अनुशासन के लिए। जोड़ें डीपीओ आउटसोर्सिंग जब गोपनीयता का कार्य इतना कमजोर हो कि वह शासन व्यवस्था को ठीक से संभाल न सके। एआई अधिनियम के तहत यूरोपीय संघ के बाजार में सिस्टम स्थापित करने वाले एआई प्रदाता, प्रतिनिधित्व और डीपीओ समर्थन को नजरअंदाज करना कठिन हो जाता है, क्योंकि जांच शुरू होने से पहले संचार और जवाबदेही चैनल सक्रिय होने चाहिए। डीएसए के अंतर्गत डिजिटल सेवा प्रदाता, विभिन्न ढाँचों में एकीकृत प्रतिनिधित्व अलग-अलग नियुक्तियों की तुलना में अधिक उपयुक्त है। यूरोपीय संघ डेटा अधिनियम और एनआईएस2 के अंतर्गत जुड़े उत्पाद और डेटा अवसंरचना संचालक, समेकन ही खरीद प्रक्रिया में सफलता है, क्योंकि कई दायित्वों के लिए एक अनुशासित संपर्क मार्ग की आवश्यकता होती है।.
यदि आप एक ऐसा प्रोग्राम चाहते हैं जो स्केलेबल हो, तो अलग-अलग सेवाएं न खरीदें। एक स्टैक बनाएं।. DilicheckRep यह समेकित प्रतिनिधित्व मॉडल का एक उदाहरण है जो एकमुश्त नियुक्तियों की तुलना में बहुराष्ट्रीय कंपनियों के संचालन के लिए बेहतर उपयुक्त है।.
यदि आपकी कंपनी यूरोपीय संघ या यूके में प्रतिनिधित्व, डेटा रिपोर्टर आउटसोर्सिंग और मल्टी-फ्रेमवर्क एस्केलेशन को बिना सिस्टम को खंडित किए कवर करने की कोशिश कर रही है, तो डिलीचेक रेप इसी समस्या के समाधान के लिए बनाया गया है। यह औपचारिक इन-मार्केट नियामक प्रतिनिधित्व और पर्यवेक्षी एवं डेटा विषय संचार का संरचित प्रबंधन प्रदान करता है, जो कि वह बिंदु है जहां कई बहुराष्ट्रीय कार्यक्रम विफल हो जाते हैं।.
Dilicheck Rep यूरोपीय संघ और ब्रिटेन के नियामकीय मामलों में औपचारिक प्रतिनिधित्व प्रदान करता है, जिसमें GDPR अनुच्छेद 27, यूरोपीय संघ का AI अधिनियम, डिजिटल सेवा अधिनियम, डेटा अधिनियम और NIS2 संपर्क-बिंदु सेवाएं शामिल हैं। इसमें जनादेश दस्तावेज़ीकरण और प्राधिकरण तथा डेटा विषय संचार का सुव्यवस्थित प्रबंधन शामिल है। अपने अगले यूरोपीय संघ बाजार में प्रवेश से पहले Dilicheck Rep के साथ अपने प्रतिनिधित्व के दायरे और संचालन मॉडल की समीक्षा करें।.
अस्वीकरण: यह मार्गदर्शिका केवल सामान्य जानकारी के लिए प्रदान की गई है और इसे कानूनी सलाह नहीं माना जाना चाहिए। यूरोपीय संघ के डेटा संरक्षण और अन्य नियामक आवश्यकताओं का अनुप्रयोग प्रत्येक संगठन की विशिष्ट परिस्थितियों पर निर्भर करता है। इस जानकारी पर भरोसा करने या अनुपालन संबंधी निर्णय लेने से पहले, जहां आवश्यक हो, उचित कानूनी सलाह अवश्य लें।.
अंतिम अद्यतन: अगस्त 2026
डिस्क्लेमर: यह लेख एआई की सहायता से एक अनुपालन विशेषज्ञ द्वारा तैयार किया गया है।.