
Una empresa de software como servicio (SaaS) con sede en EE. UU. puede pasar meses preparando su lanzamiento en Europa, solo para descubrir que su política de privacidad no incluye un punto de contacto en la UE, su equipo de atención al cliente no está preparado para la correspondencia con las autoridades y nadie ha documentado quién recibirá las solicitudes de los interesados. La empresa puede no tener oficina en la UE, ni empleados europeos, ni filial local, pero aun así sus servicios pueden estar sujetos al ámbito territorial del RGPD.
Esa brecha es donde un Representante de protección de datos de la UE se vuelve importante. El artículo 27 no sustituye el cumplimiento del RGPD, un DPO local o un establecimiento en la UE. Cuando un responsable o un encargado del tratamiento es no establecido en la UE pero está sujeto al RGPD según Artículo 3, apartado 2, El artículo 27 exige, por lo general, que se designe un representante en la Unión, salvo que se aplique alguna de las exenciones previstas en el artículo 27, apartado 2. Esta función debe ajustarse cada vez más a las obligaciones de representación o de punto de contacto derivadas de otras leyes digitales europeas.
Comprender el papel del Representante de Protección de Datos de la UE
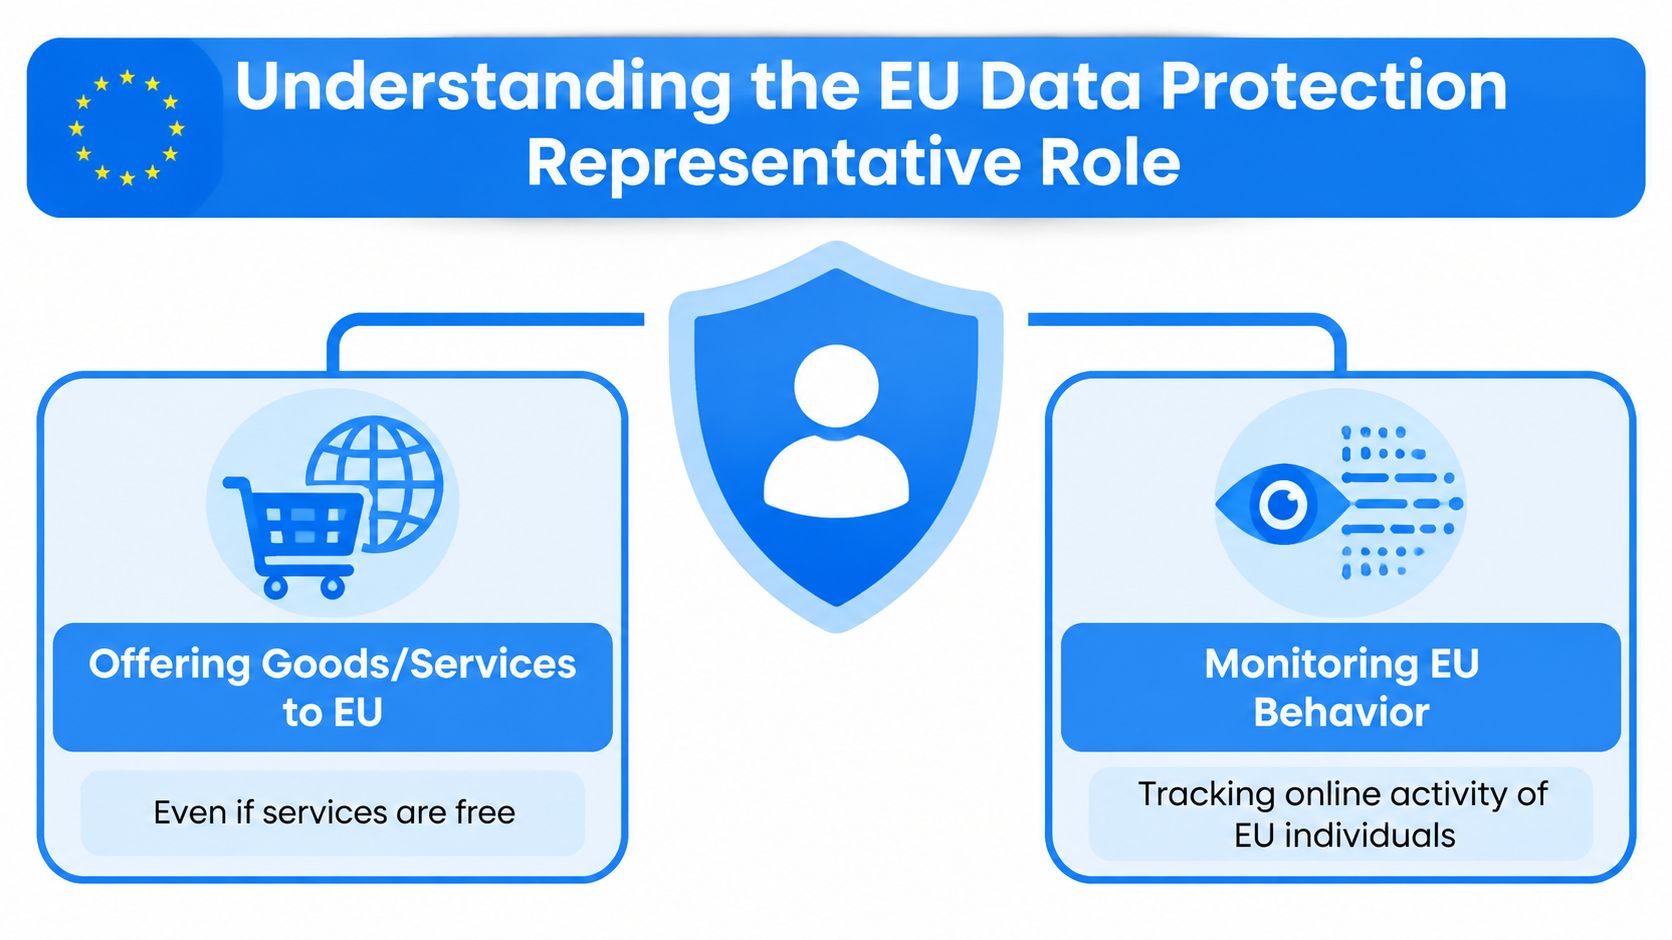
La forma más sencilla de entender el rol es tratarlo como un Punto de contacto registrado para asuntos relacionados con el RGPD en la UE. Una empresa no perteneciente a la UE que está sujeta al RGPD según Artículo 3, apartado 2 Dado que ofrece bienes o servicios a personas en la UE o supervisa su comportamiento, puede necesitar un representante en la UE, a menos que se aplique una excepción limitada. El representante debe estar establecido en un Estado miembro donde se encuentren los interesados cuyos datos personales se procesan, ser designado por escrito y tener la facultad de ser consultado por las autoridades de control y los interesados sobre todas las cuestiones relacionadas con el procesamiento a los efectos de garantizar el cumplimiento del RGPD. Estos requisitos se establecen en Artículo 27 del RGPD.
Consideremos una plataforma de análisis canadiense que comienza a prestar servicios a clientes franceses. Si bien sus ingenieros, equipo legal y servidores pueden permanecer fuera de la UE, los usuarios franceses necesitan una forma práctica de contactar con la empresa para consultar sobre el tratamiento de sus datos personales. Asimismo, la autoridad de control necesita un representante identificable en la Unión al que pueda dirigirse en relación con los asuntos de tratamiento pertinentes y que pueda coordinarse con la organización responsable del tratamiento.
Un punto de contacto con mandato legal, no un sustituto en la toma de decisiones.
Un representante de protección de datos de la UE no es lo mismo que un Responsable de Protección de Datos. Un DPO asesora a la organización, supervisa su programa de protección de datos y desempeña las funciones que le corresponden según el RGPD. El representante, por el contrario, actúa como enlace con las autoridades y los interesados en el mercado, en virtud de un mandato legal específico. Una empresa puede necesitar ambos roles, y la designación de uno no implica automáticamente la realización del otro. El CEPD también ha adoptado la postura de que el rol de representante previsto en el artículo 27 es incompatible con el de DPO externo para la misma organización, ya que el DPO debe poder actuar de forma independiente y evitar conflictos de intereses.
El representante no es simplemente un consultor que revisa los avisos de cookies o reescribe la política de privacidad. Puede recibir comunicaciones, facilitar la interacción con las autoridades de control y los interesados, y ayudar a que la información pertinente sea accesible a la organización y, en su caso, a las autoridades. No sustituye las decisiones del responsable o del encargado del tratamiento sobre las finalidades y los medios del tratamiento, y no debe presentarse como la función interna de privacidad de la empresa.
Regla práctica: Trate al representante como a un contacto oficial de la UE para comunicaciones regulatorias. Debe ser localizable, estar debidamente designado y estar integrado en el proceso de respuesta de la organización.
Esta distinción es importante durante una queja o investigación. Si un interesado se comunica con el representante para solicitar la eliminación de sus datos, este debe canalizar la solicitud a través del flujo de trabajo establecido por la empresa para la gestión de derechos. Si una autoridad solicita registros, el representante debe poder identificar al responsable interno legítimo, conservar el registro de la comunicación y hacer un seguimiento de la respuesta.
El texto del RGPD de la Comisión Europea fue adoptado en 2016 y se volvió aplicable en 25 de mayo de 2018, convirtiendo el artículo 27 en parte del marco de gobernanza fundamental posterior a 2018 para los negocios digitales transfronterizos. El artículo 27 no determina por sí mismo si se aplica el RGPD. El ámbito territorial se rige principalmente por el artículo 3. Si un responsable o encargado del tratamiento no perteneciente a la UE se encuentra dentro del ámbito del artículo 3(2), generalmente se aplica el artículo 27 a menos que exista una excepción. El nombramiento de un representante también no, por sí solo, crea un establecimiento del responsable o encargado del tratamiento en la UE.
Cuando la cita se vuelve obligatoria
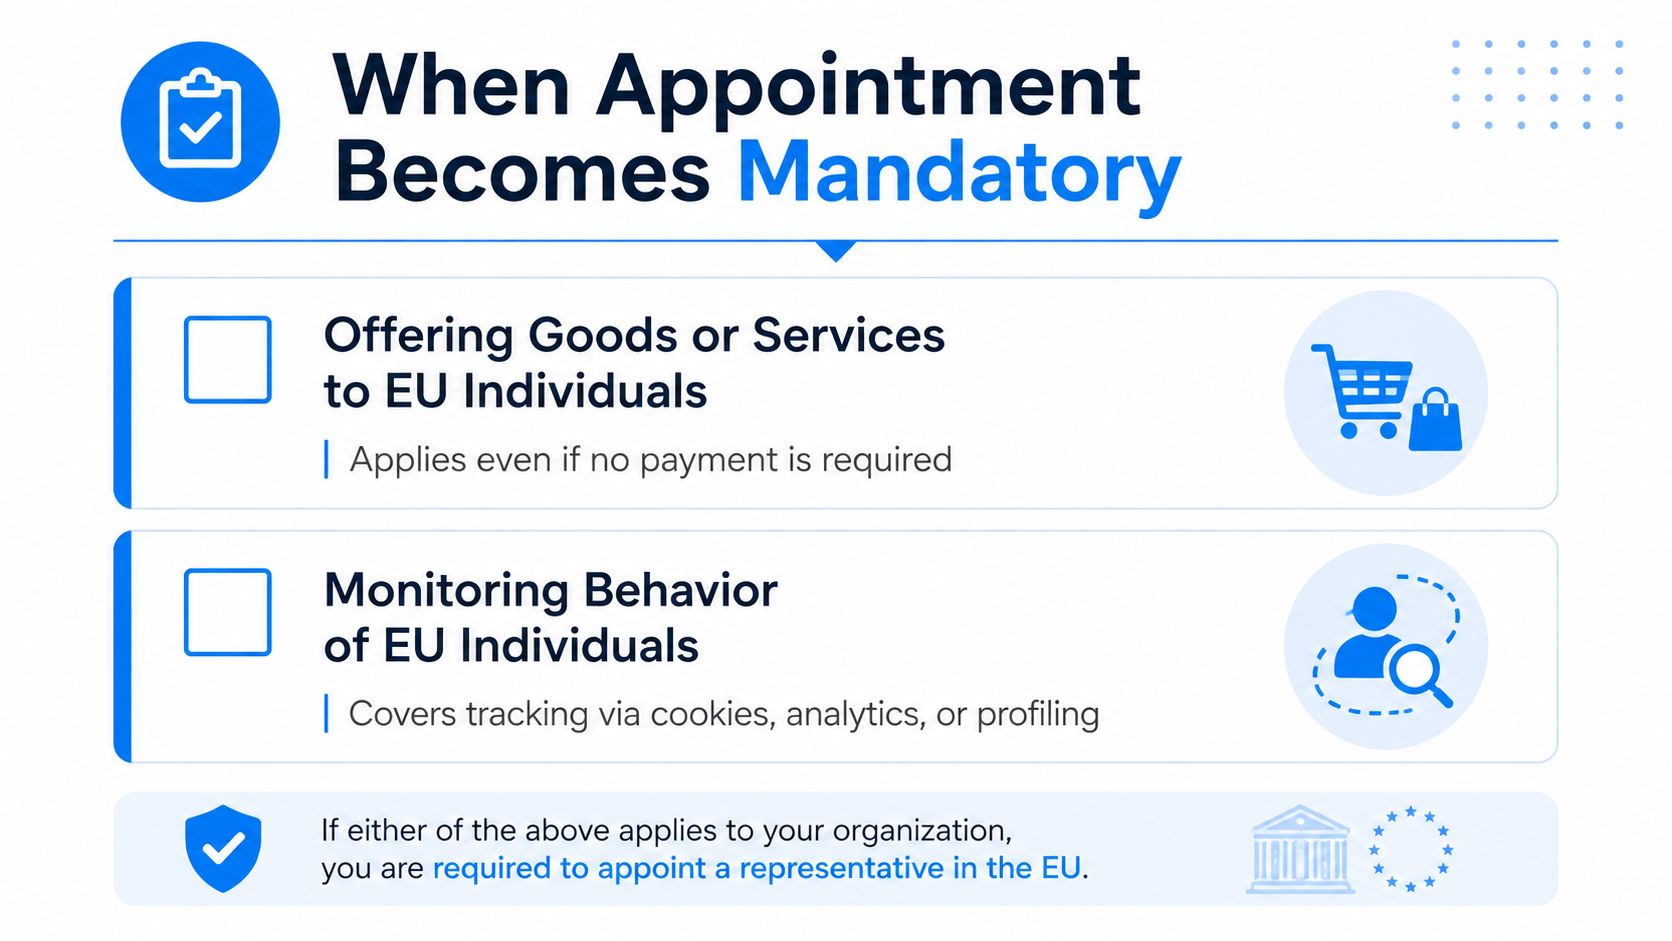
La cuestión de la cita comienza con dos pruebas. Si un responsable o encargado del tratamiento no perteneciente a la UE está sujeto al RGPD porque ofrece bienes o servicios a personas en la UE, o vigila el comportamiento de las personas en la UE, El artículo 27 puede requerir un representante. La cuestión relevante no es si el cliente pagó, si la empresa tiene personal en la UE o si la empresa denomina su actividad “global” en lugar de europea.
Un minorista australiano en línea que anuncia envíos a Alemania es un ejemplo claro de cómo se ofrecen bienes o servicios a personas de la UE. Una aplicación móvil canadiense que rastrea la ubicación de los usuarios en Francia, analiza su actividad o crea perfiles para ofrecerles información personalizada podría estar sujeta a la supervisión. Los servicios gratuitos también pueden estar sujetos a esta función, ya que no es necesario que impliquen un pago.
Aplique la exención cuidadosamente
El artículo 27 contiene una excepción limitada cuando el tratamiento es solo ocasional, es improbable que dé lugar a un riesgo para los derechos y libertades de las personas físicas, teniendo en cuenta la naturaleza, el contexto, el alcance y los fines del tratamiento, y no no incluir, a gran escala, El tratamiento de categorías especiales de datos a que se refiere el artículo 9 o los datos personales relativos a condenas y delitos penales a que se refiere el artículo 10. Las autoridades y organismos públicos también quedan fuera del requisito de representatividad. La exención debe documentarse como una valoración motivada, y no considerarse una mera suposición.
Los equipos suelen interpretar erróneamente “ocasional” como “no es nuestra actividad principal”. Esta no es una prueba fiable. Una empresa cuyo producto principal está dirigido a usuarios de la UE puede procesar sus datos de forma rutinaria, incluso si Europa representa solo una parte de su actividad comercial. Del mismo modo, una empresa que no tenga instalaciones en la UE puede estar sujeta a este requisito, ya que el análisis del artículo 27 puede surgir una vez que se aplica el artículo 3, apartado 2.
Utilice esta secuencia de decisiones:
-
Identifique la ubicación de la organización. ¿El responsable del tratamiento o el encargado del tratamiento está establecido fuera de la UE?
-
Evaluar el alcance territorial. ¿Está la organización sujeta al RGPD en virtud del artículo 3(2)?
-
Revisa el disparador. ¿Ofrece bienes o servicios a personas en la UE, o supervisa su comportamiento dentro de la UE?
-
Evalúe la exención cuidadosamente. ¿El tratamiento de datos es ocasional, es improbable que genere un riesgo relevante y está exento del tratamiento a gran escala previsto en los artículos 9 o 10?
-
Registre la conclusión. Conserve el análisis del alcance territorial, la justificación de la exención y la aprobación junto con el archivo de gobernanza de la privacidad.
Guía representativa del artículo 27 del RGPD
Una evaluación práctica debe examinar el lenguaje de marketing, la moneda y las opciones de entrega, la disponibilidad de la aplicación, las configuraciones de cookies y análisis, la geografía del cliente y la funcionalidad del producto. También debe evitar asumir que cualquier uso de datos de categoría especial o de condenas penales anula automáticamente la exención. La cuestión legal pertinente es si dichos datos se procesan a gran escala, junto con las demás condiciones del artículo 27(2). Si la empresa no puede explicar por qué se aplica la exención, designar un representante suele ser la opción operativa más justificable.
Deberes y responsabilidades principales
El trabajo diario del representante se centra principalmente en: comunicación controlada. Debe permanecer identificable para las autoridades de supervisión y los interesados, recibir la correspondencia pertinente y garantizar que la organización que lo designa pueda actuar en consecuencia. Esta función solo es viable cuando el representante cuenta con contactos actualizados de la empresa, un procedimiento de escalamiento acordado y acceso a suficiente información sobre el procesamiento de datos para comprender el motivo de la consulta.
Tres responsabilidades merecen un tratamiento separado.
Gestión de las comunicaciones con la autoridad
Una autoridad de control puede enviar una solicitud sobre el tratamiento de datos por parte de un responsable o encargado del tratamiento, pedir registros o comunicar una reclamación. El representante debe registrar el mensaje, verificar su alcance, notificar al responsable interno designado, conservar la correspondencia original y hacer un seguimiento de la respuesta de la organización. No debe improvisar la posición legal de la empresa ni responder a preguntas sustantivas sin instrucciones e información adecuadas.
Enrutamiento de las solicitudes de los interesados en los datos
Una persona en la UE puede ponerse en contacto con el representante en relación con el acceso, la eliminación, la oposición u otro asunto de protección de datos. Conforme al artículo 27(4), las autoridades de control y los interesados pueden dirigirse al representante, además de o en lugar de El responsable o el encargado del tratamiento, en cuestiones relacionadas con el tratamiento de datos para garantizar el cumplimiento del RGPD. El representante no decide si la solicitud es válida ni elimina los datos directamente. En su lugar, debe registrar la solicitud con precisión, transmitirla al equipo de respuesta a derechos de la organización, supervisar la transferencia y conservar un registro de la comunicación.
Los acuerdos débiles fracasan. Un buzón de correo electrónico sin supervisión crea la apariencia de representación sin la sustancia operativa necesaria. Las salvaguardas contractuales y operativas recomendadas deben definir quién acusa recibo de las comunicaciones, cómo se gestionan las preguntas de verificación de identidad, qué equipo es responsable de la respuesta y cómo se escalan las solicitudes no resueltas.
Mantener registros utilizables
Se le puede pedir al representante que apoye el acceso a los registros de las actividades de procesamiento donde Artículo 30 Se aplica. El artículo 30 del RGPD contempla expresamente al representante en el marco del tratamiento de datos, así como al responsable o encargado del tratamiento. En su caso, el representante debe poner el registro pertinente a disposición de la autoridad de control que lo solicite. Esto requiere más que simplemente almacenar una carta de nombramiento firmada. La empresa debe mantener un inventario de tratamiento actualizado, con información sobre el responsable y el encargado del tratamiento, las categorías de datos y las personas físicas, la información del destinatario, la lógica de conservación, los acuerdos de transferencia y los datos de contacto actuales del representante.
El representante no se hace responsable de crear o controlar todo el programa de cumplimiento de privacidad de la organización. Un modelo operativo sólido separa funciones de punto de contacto formal desde asesoramiento sobre privacidad, operaciones de seguridad, respuesta a incidentes y gestión empresarial.
Un representante debería poder indicar a la autoridad competente quién es el responsable de la respuesta, dónde se encuentra la documentación que la respalda y cuándo se coordinará la respuesta. De lo contrario, el nombramiento no será más que un trámite burocrático.
Gestión de múltiples marcos regulatorios de la UE
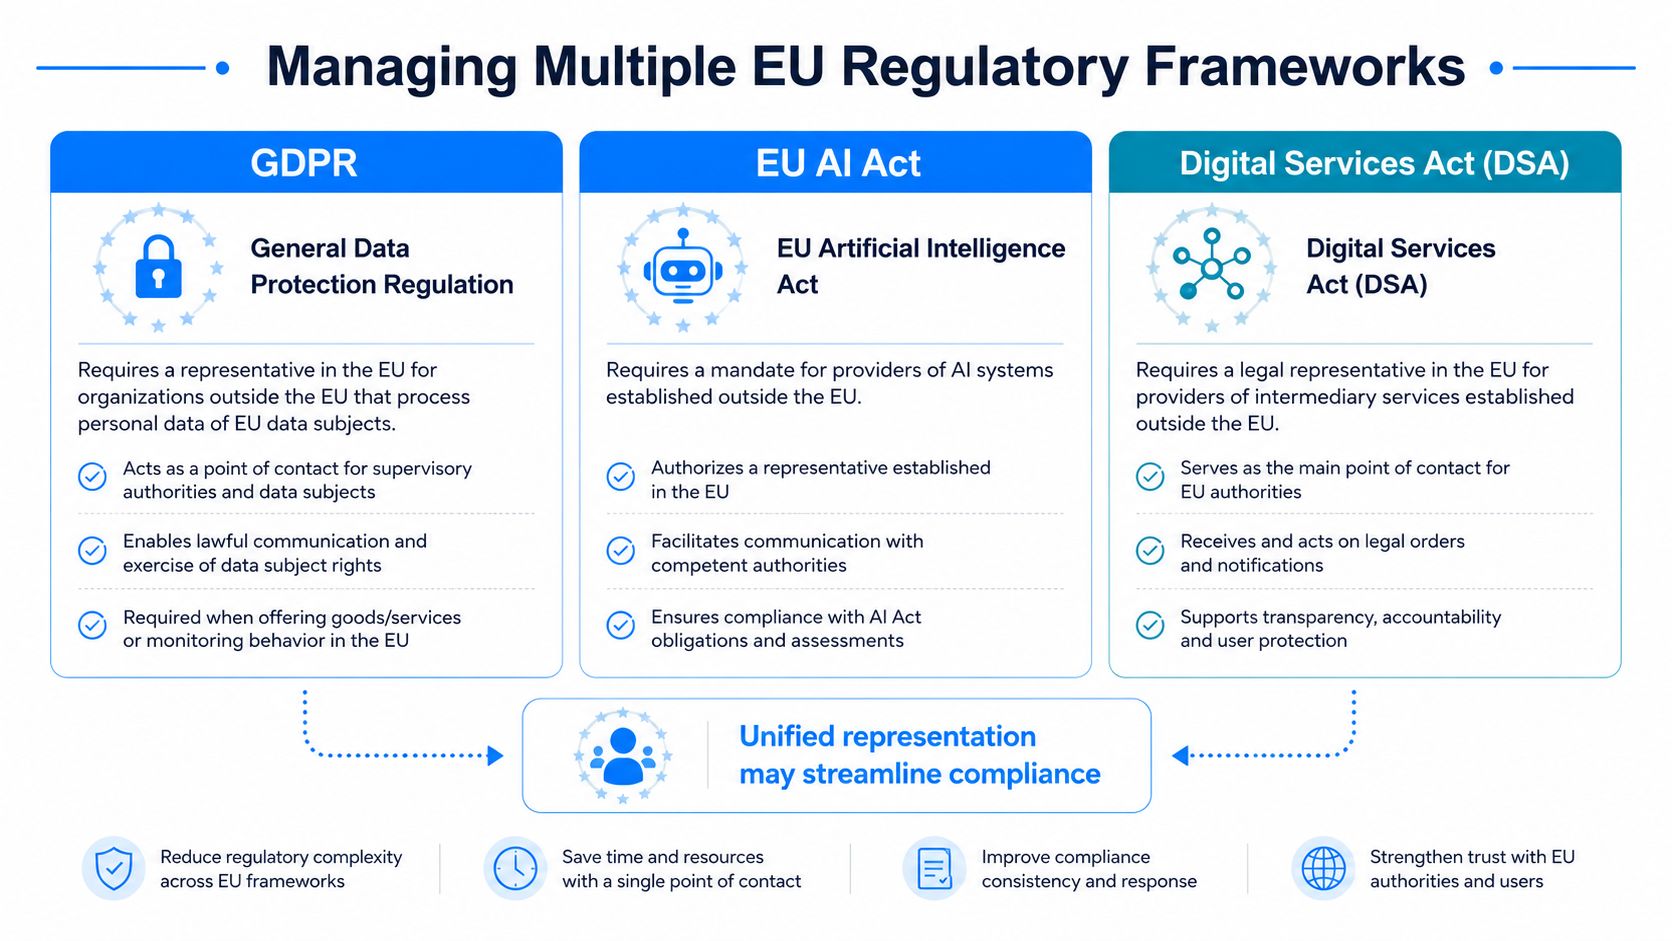
El artículo 27 es cada vez más una parte de un problema de representación más amplio. Las empresas que ingresan a los mercados europeos también pueden necesitar examinar las obligaciones de representación, representante autorizado o punto de contacto relacionadas con el artículo 27. Ley de IA de la UE, Ley de Servicios Digitales, Ley de Datos y NIS2. El rol exacto, el desencadenante, los criterios de elegibilidad y la autoridad competente difieren según el marco legal, por lo que un nombramiento conforme al artículo 27 del RGPD no debe describirse como que cumple automáticamente con todas las demás leyes.
La elección estratégica radica en elegir entre la fragmentación y la consolidación.
| Modelo operativo | Lo que funciona | Donde crea riesgo |
|---|---|---|
| Representantes separados | Cada proveedor puede especializarse en una ley y su organismo regulador. | Múltiples bandejas de entrada, registros inconsistentes, rutas de escalamiento duplicadas. |
| Un mandato coordinado | Un proceso centralizado de recepción puede estandarizar el registro, el enrutamiento y la documentación. | Cada marco aún necesita su propio nombramiento válido, alcance y autoridad. |
| Entidad interna de la UE | El personal local puede integrar el trabajo regulatorio con las operaciones. | Constituir una entidad no elimina la necesidad de mapear cada obligación legal. |
Un proveedor de marketplace podría gestionar las solicitudes del RGPD, las notificaciones de la DSA y las comunicaciones de la Ley de Protección de Datos mediante equipos independientes. Un proveedor no perteneciente a la UE de determinados sistemas o modelos de IA podría, en función de su función y de los requisitos aplicables de la Ley de IA, tener que evaluar si se requiere un representante autorizado. Un fabricante de productos conectados podría necesitar coordinar las comunicaciones relativas al RGPD, la Ley de Protección de Datos y la ciberseguridad. Estos ejemplos no implican que un solo representante sea suficiente automáticamente. Demuestran por qué la organización debería definir sus obligaciones antes de seleccionar un modelo operativo.
La consolidación necesita límites.
Un mandato consolidado puede reducir la duplicación de solicitudes y facilitar el mantenimiento de un registro único de notificaciones recibidas, fechas y horas, responsables y decisiones de escalamiento. Además, permite que los equipos directivos de cumplimiento tengan una visión integral de los asuntos regulatorios pendientes, en lugar de tener que conciliar varios informes de proveedores.
La contrapartida reside en la precisión jurídica. Cada marco normativo requiere su propio alcance, autoridad, procedimiento de comunicación, tratamiento de la confidencialidad, enfoque de retención y mecanismo de rescisión. Un mismo proveedor puede desempeñar funciones de representante o punto de contacto en virtud de múltiples marcos regulatorios de la UE cuando la ley lo permita, pero cada nombramiento debe cumplir de forma independiente con los requisitos de elegibilidad, alcance, mandato, funciones y demás disposiciones de la legislación pertinente.
Recurso representativo de la Ley de Datos de la UE
Un modelo útil es un canal operativo con autoridad específica del marco. El proveedor puede aceptar y registrar las comunicaciones de forma centralizada, y luego dirigir cada elemento al equipo legal y operativo correcto según el mandato correspondiente.
La consolidación resulta más conveniente cuando una misma organización cuenta con productos superpuestos, operaciones de privacidad compartidas y una necesidad real de registros de auditoría consistentes. Puede ser preferible nombrar personas por separado cuando un marco normativo requiere competencias especializadas, un organismo regulador exige un contacto distinto o los riesgos y las líneas de comunicación son sustancialmente diferentes.
Proceso de nombramiento y documentación del mandato
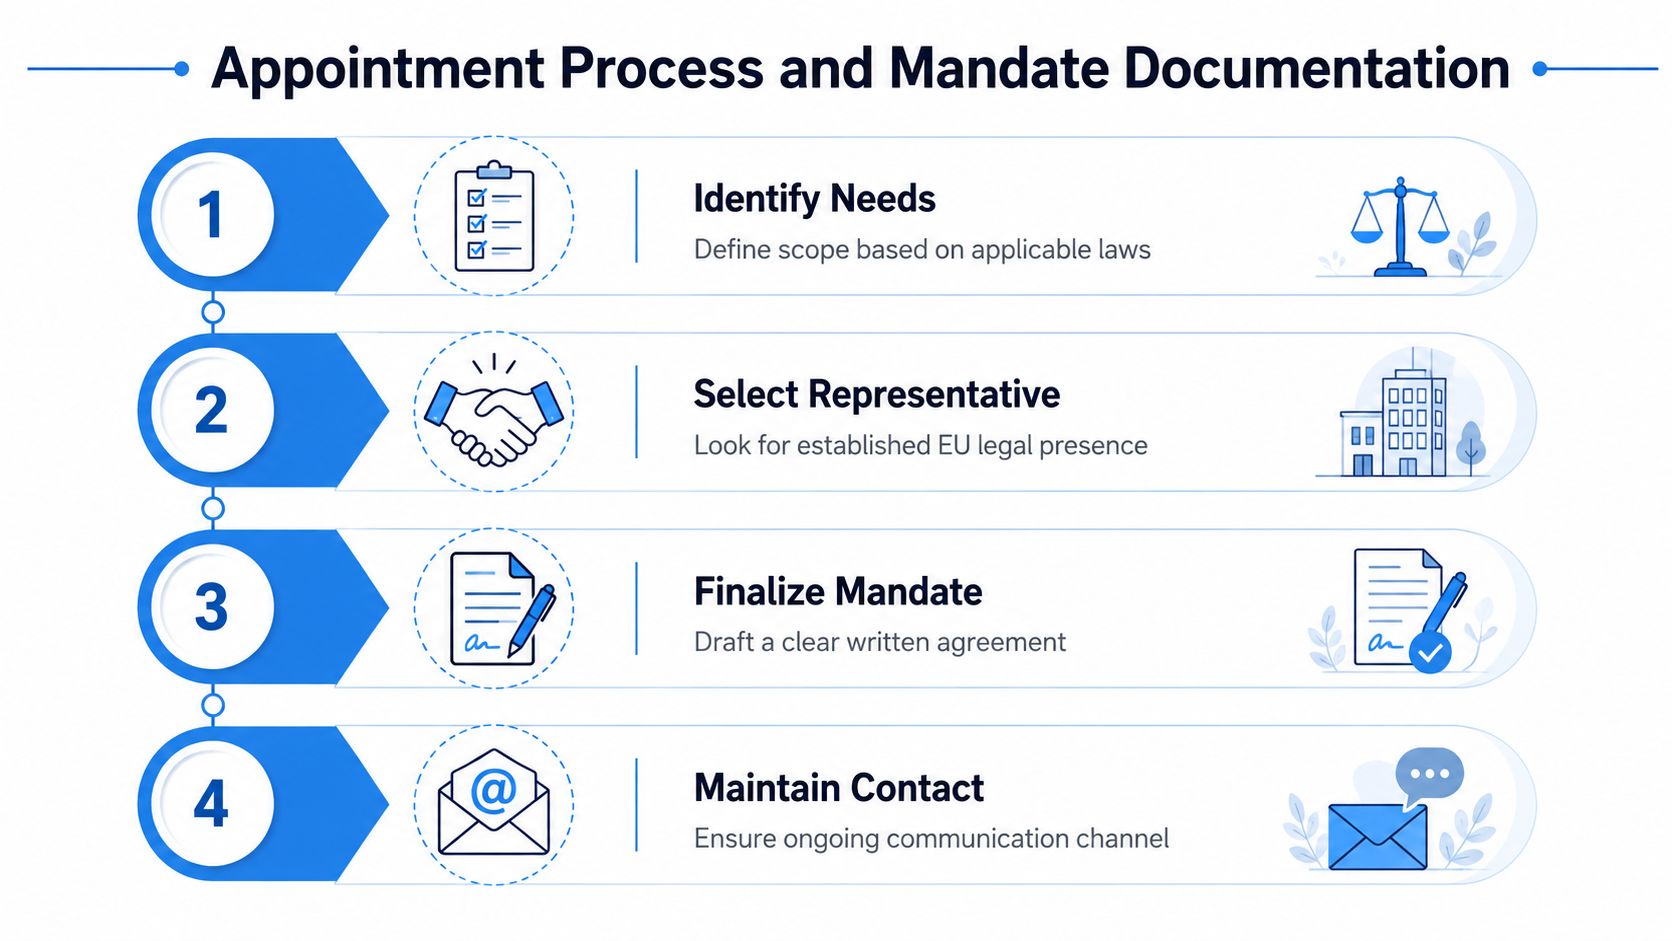
Un nombramiento creíble comienza con un mapa de alcance, no con una lista reducida de proveedores de servicios. Enumere cada entidad jurídica no perteneciente a la UE, los productos que llegan a personas de la UE, las actividades de tratamiento pertinentes, los Estados miembros donde se encuentran los interesados afectados y los marcos que puedan requerir un contacto en el mercado. Esto evita que una empresa designe a alguien para una marca mientras deja a otro responsable o encargado del tratamiento fuera del mandato.
Seleccionar según disponibilidad operativa
El representante debe estar establecido en un Estado miembro de la UE apropiado, y la organización debe comprobar si el proveedor propuesto puede comunicarse eficazmente con las autoridades pertinentes y los interesados. El conocimiento del sector es fundamental cuando un proveedor necesita comprender rápidamente una plataforma SaaS, una tecnología publicitaria, un producto conectado, un servicio de salud o un sistema de IA.
Haz preguntas prácticas:
-
¿Quién supervisa las comunicaciones entrantes? Obtenga por escrito la función designada, el proceso de cobertura y el responsable de la escalada.
-
¿Qué se registra? Confirme que se conservan los avisos, las solicitudes, las marcas de tiempo, los archivos adjuntos, las acciones de reenvío y el estado de resolución.
-
¿Cómo se controla el alcance de la autoridad? El proveedor debe diferenciar entre el reenvío y la coordinación y la toma de decisiones de cumplimiento normativo por parte de la empresa.
-
¿Qué acuerdos de responsabilidad se aplican? Revisar los seguros, las exclusiones, los subcontratistas, la confidencialidad y las obligaciones de cooperación.
-
¿Qué sucede después de la rescisión del contrato? El acuerdo debe explicar la transferencia de información, las actualizaciones de notificaciones, la conservación de registros y la comunicación con el organismo regulador.
Estas son recomendaciones sobre diligencia debida y aspectos contractuales, no una lista exhaustiva de los requisitos legales del artículo 27. Su objetivo es convertir el nombramiento en un acuerdo viable desde el punto de vista operativo.
Redacte un mandato que pueda resistir un análisis exhaustivo.
El artículo 27 del RGPD exige que la designación sea escrito. El mandato debe identificar la entidad designante, el representante, el alcance del tratamiento aplicable, la autorización para recibir comunicaciones, los procedimientos de contacto con el interesado, los procedimientos de escalamiento, las expectativas de confidencialidad, la asignación de responsabilidades, las obligaciones de cooperación y las condiciones de rescisión. Asimismo, debe indicar qué marcos adicionales se incluyen, si los hubiera, en lugar de recurrir a una etiqueta genérica como “cumplimiento europeo”. Algunos de estos puntos constituyen requisitos legales mínimos, mientras que otros son garantías contractuales recomendadas que facilitan el funcionamiento práctico del acuerdo.
Actualizar el aviso de privacidad y otra información relevante de cara al público con los datos de identificación del representante cuando las obligaciones de transparencia en virtud de Artículos 13 y 14 del RGPD Aplicar. Conserve el mandato firmado, la evidencia de autoridad corporativa, el inventario de procesamiento, la evaluación del alcance, el análisis de exención (si corresponde) y el registro de cambios. Revise los registros cuando cambien los productos, las regiones de clientes, las herramientas de seguimiento, las entidades legales o las obligaciones regulatorias.
Servicio de representación autorizada en virtud de la Ley de IA de la UE
Utilice una secuencia de implementación breve: apruebe el alcance, complete la debida diligencia, firme el mandato, publique los datos de contacto, pruebe el proceso de recepción de solicitudes, informe a los equipos de atención al cliente y privacidad, y luego programe controles periódicos. Para las organizaciones con productos de IA, cualquier requisito de representante autorizado independiente debe evaluarse por separado del mandato del RGPD, incluso cuando se prevea un único modelo operativo.
Riesgos de aplicación y consecuencias del cumplimiento normativo
El hecho de no designar un representante del Artículo 27 se considera un Infracción del artículo 83(4). Bajo Artículo 83(4)(a) del RGPD, Las infracciones de las obligaciones del responsable del tratamiento y del encargado del tratamiento, de conformidad con, entre otras disposiciones, el artículo 27, están sujetas a multas administrativas. hasta 10 millones de euros o, en el caso de una empresa, hasta 21 TP3T del volumen de negocios anual mundial total del ejercicio financiero anterior, lo que sea mayor..
Ese límite máximo no debe interpretarse como una predicción del resultado. Sin embargo, sí demuestra por qué el nombramiento debe figurar en el registro de riesgos de la organización. La ausencia de un representante también puede dificultar la gestión de los eventos regulatorios habituales. Una queja puede llegar por un canal inesperado, una notificación de infracción puede carecer de un destinatario claro y la solicitud de una autoridad puede quedar sin respuesta mientras los equipos internos determinan quién es el responsable.
orientación sobre la exposición al cumplimiento del artículo 27
orientación sobre la exposición al cumplimiento del artículo 27
orientación sobre la exposición al cumplimiento del artículo 27
Cómo se hacen visibles las brechas
Las autoridades de supervisión y los interesados pueden poner de manifiesto esta deficiencia mediante quejas, investigaciones o solicitudes de información. La cooperación transfronteriza también puede evidenciar una estructura de contacto inconsistente, especialmente cuando una empresa opera varios productos o entidades jurídicas bajo una misma marca.
El responsable o el encargado del tratamiento sigue siendo responsable del cumplimiento sustantivo del RGPD, de las decisiones de tratamiento y de la base jurídica general de las actividades pertinentes. El representante tiene su propia función legal y una posible responsabilidad en relación con el mandato y las obligaciones inherentes a dicha función, lo que modifica la relación comercial. Por lo tanto, un proveedor debe contar con un mandato claro, procedimientos adecuados y un modelo de escalamiento definido. La designación de un representante no transfiere la responsabilidad del responsable o del encargado del tratamiento en materia de RGPD a dicho representante.
Perspectiva de gestión de riesgos: El representante no subsanará una actividad de procesamiento ilícita. Sin embargo, puede evitar que un fallo básico de contacto se convierta en la primera evidencia de que el programa de gobernanza es incompleto.
La respuesta práctica es sencilla. Verificar el desencadenante, documentar cualquier exención, designar al representante antes de que comience la actividad pertinente dirigida a la UE, publicar información precisa, probar el canal de comunicación y conservar pruebas de que el proceso funciona. Este enfoque es más útil que esperar a que una autoridad o el interesado descubran el eslabón perdido.
Integración de la representación en su estrategia de mercado de la UE
La representación debe planificarse junto con el lanzamiento del producto, los avisos de privacidad, los registros de procesamiento, los procedimientos de respuesta ante reclamaciones, la gestión de incidentes y cualquier evaluación del responsable de protección de datos (DPO). Designar un punto de contacto después del lanzamiento puede dejar a los equipos de atención al cliente, legales y de seguridad sin preparación para las comunicaciones que requieren una acción coordinada.
Un plan de entrada al mercado debe responder a cuatro preguntas:
-
¿Qué entidad ofrece el servicio o determina las finalidades del tratamiento?
-
¿A qué públicos y comportamientos de la UE se dirigen o se monitorizan?
-
¿Qué marcos legales crean obligaciones de punto de contacto para el producto?
-
¿Quién es el responsable de cada respuesta una vez que llega una notificación o solicitud?
El modelo operativo más eficaz considera la representación como infraestructura. Ofrece a clientes y autoridades un acceso claro a la organización, crea un proceso de traspaso documentado y facilita la expansión sin necesidad de partir de cero para cada nueva decisión de mercado. Además, visibiliza la responsabilidad interna, ya que los equipos deben identificar quién aprueba las respuestas, mantiene los registros y actualiza la información de contacto pública.
El presupuesto debe abarcar más que la tarifa de la cita. Debe incluir la revisión del mandato, las actualizaciones de avisos, las pruebas de admisión, el mantenimiento de registros, la capacitación del personal, la elaboración de mapas conceptuales y las revisiones periódicas del alcance. Una cita de bajo costo que no permita monitorear las comunicaciones ni mantener un registro de auditoría puede generar más trabajo operativo del que elimina.
A medida que evoluciona la normativa digital europea, las empresas deben evitar crear sistemas de cumplimiento aislados. Una evaluación jurídica específica del marco normativo, combinada con un modelo de comunicación centralizado y controlado, puede facilitar la consolidación sin pretender que las obligaciones relativas al RGPD, la IA, las plataformas, el acceso a los datos y la ciberseguridad sean intercambiables.
Dilicheck Rep ofrece representación reguladora formal en la UE y el Reino Unido, incluidos los artículos 27 del RGPD, la Ley de IA de la UE, la Ley de Servicios Digitales, la Ley de Datos y los servicios de punto de contacto NIS2, con documentación de mandato y gestión estructurada de las comunicaciones entre las autoridades y los titulares de datos. Revise el alcance de su representación y su modelo operativo Dilicheck Rep antes de su próximo lanzamiento en el mercado de la UE.
Aviso legal: Esta guía se proporciona únicamente con fines de información general y no constituye asesoramiento jurídico. La aplicación de la protección de datos de la UE y de otros requisitos normativos depende de las circunstancias específicas de cada organización. Debe obtener el asesoramiento jurídico adecuado cuando sea necesario antes de confiar en esta información o tomar decisiones de cumplimiento.
Última actualización: agosto de 2026
Aviso: Este artículo fue elaborado por un experto en privacidad con la ayuda de inteligencia artificial.