
“””
Estás a punto de lanzar un producto de IA al mercado de la UE, y la cuestión no es si el reglamento de Bruselas te afecta, sino qué partes impactan primero en tu producto. Si estás fuera de la UE, no puedes tratar el Reglamento de IA de la UE como un memorando legal distante. Modifica el diseño del producto, la documentación, la revisión de riesgos y quién debe designar su equipo antes del lanzamiento.
El error que veo más a menudo es simple. Los equipos de fuera de la UE asumen que la ley solo importa una vez que abren una oficina en Europa. Eso es incorrecto. El Reglamento (UE) 2024/1689 es una propiedad horizontal con 113 artículos en 13 capítulos que rige cómo se introducen los sistemas de IA en el mercado de la UE y se ponen en servicio, independientemente de dónde se encuentre el proveedor. El reloj del cumplimiento ya está en marcha, con una aplicabilidad gradual que comienza en 2025. Las obligaciones de la inteligencia artificial de propósito general se aplican a partir del 2 de agosto de 2025, y la Ley de Inteligencia Artificial entró en vigor aplicable con carácter general el 2 de agosto de 2026. Ciertos requisitos de IA de alto riesgo se aplican más adelante, incluidos 2 de diciembre de 2027 y 2 de agosto de 2028 donde proceda marco de la Ley de Inteligencia Artificial de la UE.
La consecuencia práctica es contundente. Si su hoja de ruta de productos, su rastro de pruebas y su modelo de gobernanza no se están construyendo ahora, tendrá que adaptarlos bajo presión más adelante. Eso siempre es más caro, más lento y más desordenado que diseñar para el cumplimiento antes de la primera venta en la UE.
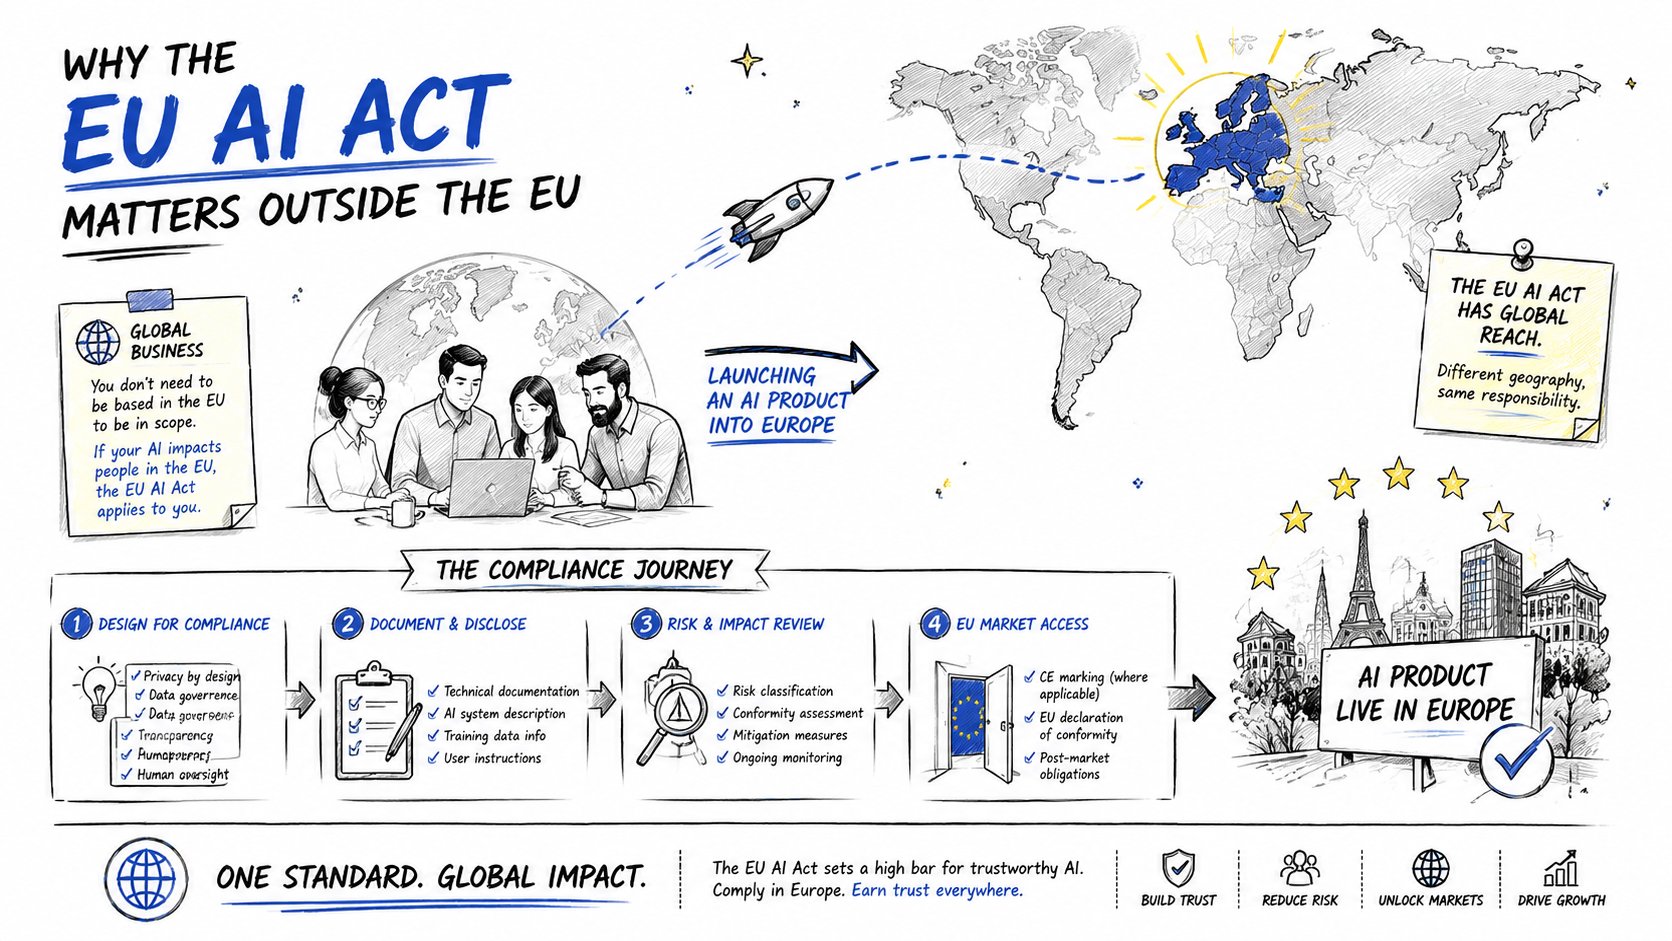
Para los proveedores extracomunitarios, la pregunta no es “¿Cumplimos con la Ley de Inteligencia Artificial de la UE?”, sino “¿Qué versión de nuestro producto puede sobrevivir al escrutinio de la UE sin un rediseño?”. Esa mentalidad marca la diferencia entre entrar al mercado limpiamente y descubrir tarde que vuestro modelo predeterminado, proceso de incorporación o práctica de registro no se ajustan a las normas europeas.
Por qué la Ley de Inteligencia Artificial de la UE es importante fuera de la UE
Un proveedor con sede en Singapur puede tener un modelo sólido y aun así activar obligaciones de la UE en el momento en que se dirige a clientes de la UE. El alcance territorial es el problema. La ley se aplica a los sistemas de IA comercializados en la UE o puestos en servicio en la UE, y también puede alcanzar a proveedores y despliegues fuera de la UE cuando el resultado producido por el sistema de IA se utilice en la Unión, por lo que la ubicación de su empresa no la mantiene fuera del ámbito de aplicación. Si el departamento de ventas está adaptando una presentación comercial para Berlín, el departamento legal ya debería estar revisando la ley.
El proveedor es la unidad real de análisis
La Ley se enfoca en el proveedor del sistema, no la dirección de la oficina en los documentos de constitución. Si su empresa desarrolla un sistema de IA y lo comercializa en la UE, está dentro del ámbito de aplicación, incluso si todos los ingenieros se encuentran en California o Tel Aviv. Por eso la prueba territorial es importante para las empresas de fuera de la UE; sigue a la organización que controla el producto, no a la que casualmente se encuentra dentro de la UE.
Regla práctica: si controlas el diseño, el propósito previsto, las actualizaciones o la comercialización en el mercado de la UE, asume que la ley puede alcanzarte.
El régimen es amplio, no simbólico. Es un marco regulatorio completo de gobernanza, supervisión y cumplimiento, y cambia lo que debe estar listo antes del lanzamiento. Un proveedor de fuera de la UE que empieza tarde suele terminar reescribiendo las declaraciones del producto, reconstruyendo la evidencia y designando un contacto en la UE bajo presión de tiempo.
Para los proveedores de fuera de la UE que gestionan tanto las obligaciones de protección de datos como de IA, un Servicios de cumplimiento del RGPD la descripción general puede ayudar a aclarar en qué se diferencian los dos regímenes. Representante del RGPD en la UE puede ser relevante en paralelo donde también se aplican las obligaciones de protección de datos, pero no confunda eso con la preparación para la Ley de Inteligencia Artificial. La Ley de Inteligencia Artificial tiene su propia lógica y su equipo de producto debe tratarla como un requisito de acceso al mercado independiente.
Por qué el trabajo temprano es más barato
La clasificación temprana ahorra dinero porque evita el rediseño. Si los equipos de producto, legal, seguridad y aprendizaje automático clasifican el sistema de forma temprana, pueden decidir si el conjunto de características necesita cambiar antes del lanzamiento. Una vez que un producto ya está en el proceso de la UE, cada corrección tardía se convierte en un problema de coordinación entre el código, la documentación, el lenguaje de ventas y la representación externa.
Comprender los cuatro niveles de riesgo
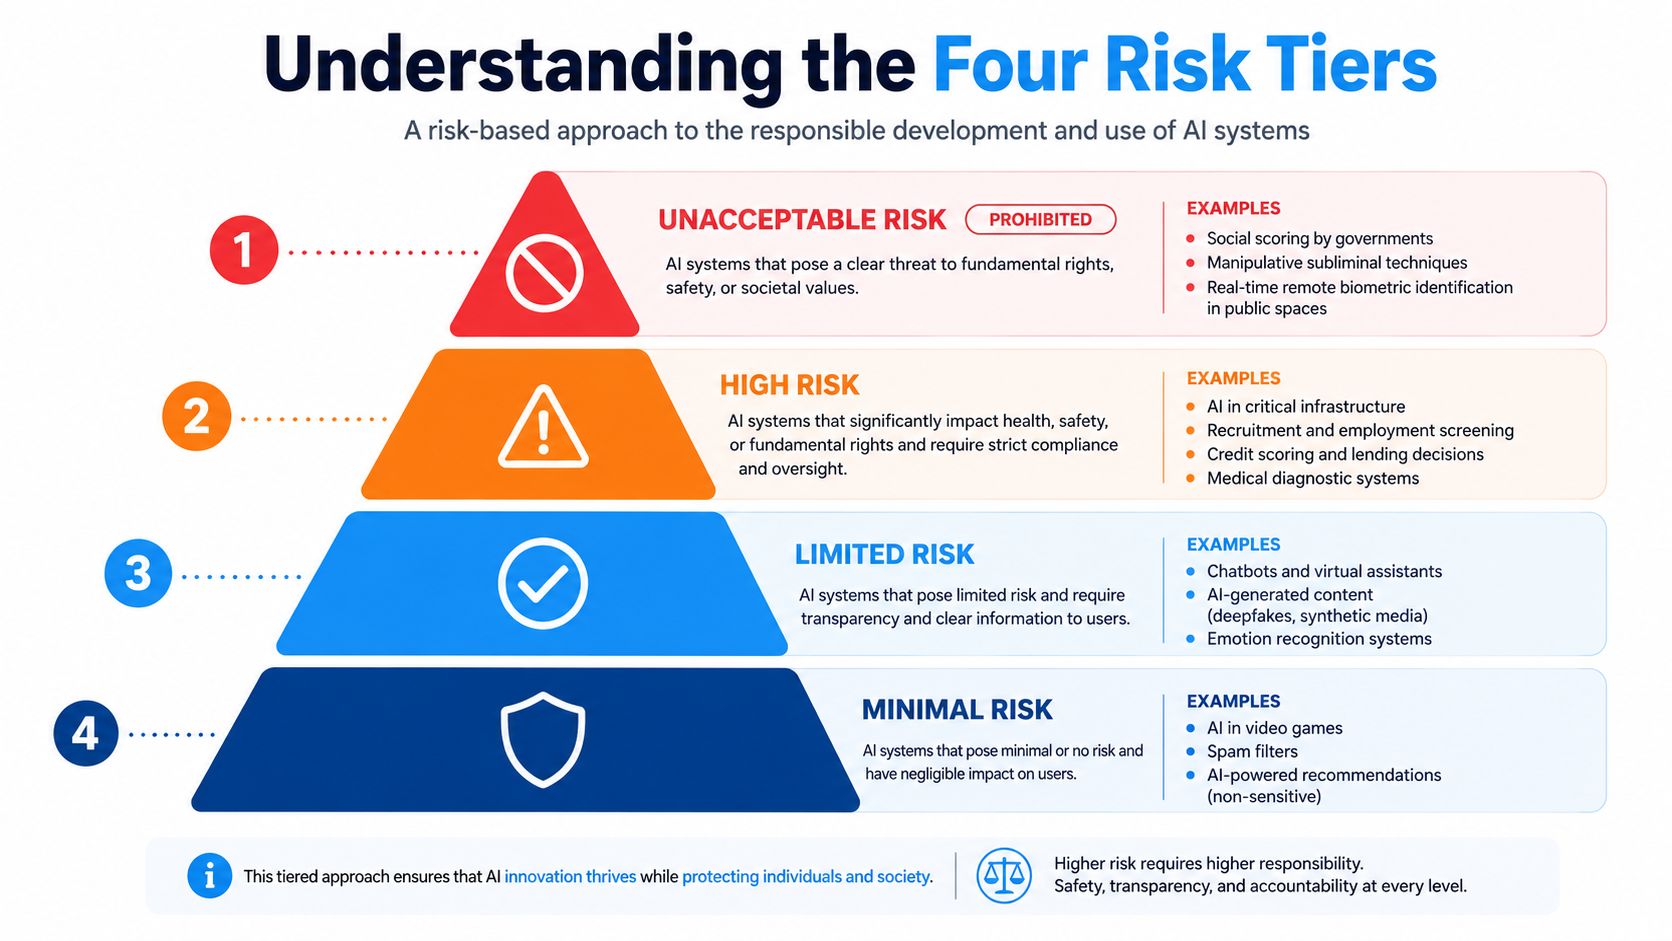
Empieza por la parte superior de la pirámide, porque ahí es donde están las líneas rojas. La Ley de Inteligencia Artificial de la UE trata algunas prácticas como inaceptable y las prohíbe rotundamente. Según el cronograma verificado, esas prácticas prohibidas y las normas de alfabetización en IA pasaron a ser aplicables el 2 de febrero de 2025, y forman parte del régimen que comienza a endurecerse antes de la fecha de aplicación más amplia en 2026 marco de la Ley de Inteligencia Artificial de la UE. Para una empresa de fuera de la UE, eso significa que un producto puede ser perfectamente válido en un mercado y aun así ser un obstáculo insuperable en la UE si cruza una de esas líneas.
Las prácticas prohibidas van primero
El nivel prohibido trata sobre calificación social, técnicas manipulativas, extracción indiscriminada de rostros y otras prácticas que la UE considera de riesgo inaceptable. No se trata de casos límite para seminarios de teoría jurídica. Son cuestiones de línea roja que pueden bloquear un lanzamiento por completo. Si un producto depende de una práctica que entra en esa categoría, la decisión correcta no es “documentar más a fondo”. Es rediseñar o eliminar la función.
El sentido de este nivel es simple. Algunos usos son tan perjudiciales que la ley no pregunta si sus controles internos están pulidos. Simplemente los prohíbe.
Los sistemas de alto riesgo necesitan un expediente de conformidad, no un memorando de políticas
El siguiente nivel es IA de alto riesgo. Esto incluye sistemas integrados en productos regulados como maquinaria o dispositivos médicos, y sistemas independientes utilizados en áreas sensibles como el empleo, la infraestructura crítica y la identificación biométrica. La carga aquí es mucho mayor de lo que la mayoría de los fundadores no pertenecientes a la UE esperan, porque la ley trata estos sistemas como productos auditables, no solo como funciones de software.
La prueba fundamental no es si su modelo es impresionante. Es si el caso de uso se encuentra en una categoría de alto riesgo y, por lo tanto, necesita el paquete de cumplimiento completo. Si es así, el proveedor asume las obligaciones más pesadas.
El riesgo limitado y el riesgo mínimo no son salvoconductos
Debajo de eso se encuentra la capa de transparencia predeterminada, a menudo descrita como de riesgo limitado. Estos sistemas no se enfrentan a la misma maquinaria previa a su comercialización, pero aun así activan obligaciones de cara al usuario. En la base se encuentra el riesgo mínimo, donde la ley es más flexible. Eso no significa “ignorarlo”. Significa que su producto puede evitar los requisitos más estrictos, pero aun así necesita verificar que el caso de uso realmente pertenece ahí.
Prueba de clasificación: haz tres preguntas: ¿está prohibido el sistema, es de alto riesgo o se encuadra en la capa de transparencia más ligera? Si no puedes responder claramente, tu gobernanza no está lista.
La inteligencia artificial de propósito general añade una capa horizontal
La Ley también añade una capa separada para modelos de IA de propósito general. Eso importa porque la gobernanza de los modelos fundacionales no es lo mismo que el cumplimiento normativo específico de un producto. Un proveedor de modelos puede enfrentarse a obligaciones de pruebas técnicas, documentación e informes de incidentes incluso antes de que un equipo de producto aguas abajo termine su propia evaluación de implementación supervisión de modelos de la Ley de Inteligencia Artificial de la UE.
La forma limpia de clasificar tu portafolio es asignar cada producto a un nivel y luego verificar si alguna característica lo eleva. No lo clasifiques según el lenguaje de marketing. Clasifícalo según la función real, el propósito previsto y el uso previsible.
Eligiendo su vía de evaluación de la conformidad
Si su sistema es de alto riesgo, la cuestión pasa a ser de procedimiento rápidamente. Debe saber si puede realizar la evaluación de conformidad internamente o si un organismo notificado tiene que intervenir antes de la entrada en el mercado. Esa elección depende del tipo de sistema de alto riesgo que esté comercializando, y cambia el calendario de lanzamiento.
La mayoría de los sistemas independientes de alto riesgo utilizan control interno
Para muchos sistemas de IA de alto riesgo independientes, el camino es autoevaluación. Eso no significa un cumplimiento superficial. Significa que el proveedor debe elaborar el expediente de pruebas por sí mismo, completar las verificaciones necesarias y preparar la declaración de conformidad. El trabajo sigue siendo serio, porque el proveedor tiene que demostrar que el sistema se ajusta a las normas antes de comercializarlo.
La secuencia de evaluación debe ser rigurosa. Comience con su proceso de gestión de riesgos, luego valide los datos y la gobernanza del entrenamiento, a continuación reúna la documentación técnica y, por último, verifique los controles de registro y supervisión humana. Después de eso, el producto podrá avanzar hacia su registro en la base de datos de la UE cuando corresponda.
La IA de seguridad de productos necesita un escrutinio de terceros
El camino cambia cuando el sistema de IA es un componente de seguridad de un producto regulado, como maquinaria o dispositivos médicos. En esos casos, la intervención de terceros puede ser obligatoria. Eso significa que su cronograma ya no está controlado únicamente por su propio ciclo de revisión interna. También depende de la rapidez con la que avance el proceso de conformidad externo.
Este es el punto en el que muchos equipos de fuera de la UE pierden tiempo. Asumen que pueden completar el cumplimiento de la IA en paralelo con la certificación del producto, y luego descubren que los procesos están vinculados y la documentación debe coincidir exactamente.
| Tipo de proveedor | Sistema o modelo de IA | Se requiere representante autorizado | Fuente |
|---|---|---|---|
| Proveedor no perteneciente a la UE | Cierto sistema de inteligencia artificial de alto riesgo | Sí, el Artículo 22 | Texto oficial de EUR-Lex del Reglamento (UE) 2024/1689 |
| Proveedor no perteneciente a la UE | Modelo de IA de propósito general | Por lo general sí, el Artículo 54 | Texto oficial de EUR-Lex del Reglamento (UE) 2024/1689 |
| Proveedor no perteneciente a la UE | Modelo de GPAI de libre acceso y código abierto apto | Posible exención del artículo 54(6) | Texto oficial de EUR-Lex del Reglamento (UE) 2024/1689 |
| Proveedor no perteneciente a la UE | Otro sistema de IA que no es de alto riesgo | No exclusivamente sobre esa base | Texto oficial de EUR-Lex del Reglamento (UE) 2024/1689 |
La ruta de conformidad es una decisión de producto. Si te equivocas de categoría, el resto del expediente se convierte en ruido costoso.
Toma la decisión temprano
Su equipo interno debe decidir si el producto es de alto riesgo por sí solo o de alto riesgo por ser un producto regulado antes del cierre definitivo de la arquitectura. Esperar hasta los preparativos del lanzamiento es demasiado tarde. Para entonces, el trabajo legal estará limitado por la realidad de la ingeniería y el camino de conformidad será más difícil de revertir.
Para las empresas extracomunitarias, contar con un responsable de cumplimiento sólido enfocado en la UE es fundamental. Si su evaluación indica que el producto es de alto riesgo, no trate el trámite de conformidad como una simple tarea burocrática. Es la puerta que determina si su producto puede entrar legalmente en el mercado o no.
Construcción de la pila de documentación y calidad
La carga de documentación de la ley no es abstracta. Es un registro de ingeniería vivo que los reguladores pueden inspeccionar. Si su expediente es escaso, inconsistente o está desactualizado, no tiene un sistema de cumplimiento. Tiene una acumulación de responsabilidades.
Trate el expediente técnico como un dossier controlado
La documentación técnica debe existir antes de que el sistema se comercialice y debe mantenerse actualizada. Dicho expediente debe describir el sistema, su diseño, el uso previsto y los controles utilizados para mantenerlo dentro de las especificaciones. También debe incluir las pruebas que respaldan el entrenamiento, la validación y las pruebas de funcionamiento, además de las medidas de ciberseguridad que protegen el modelo y su infraestructura. Documentación técnica de alto riesgo, artículo 11 y anexo IV.
Si su equipo no puede producir ese dossier rápidamente, no están preparados. Los reguladores no quieren una presentación. Quieren evidencia vinculada a la versión real del sistema que se está vendiendo.
La gestión de la calidad es un bucle de control, no un eslogan
El sistema de gestión de calidad debe leerse como un proceso operativo, no como una declaración de políticas. Necesita control de versiones, gestión de cambios, gestión de incidentes, seguimiento postcomercialización y un camino desde los datos de campo de vuelta hasta las decisiones de ingeniería. Así es como se demuestra que el sistema sigue siendo conforme tras el lanzamiento en lugar de desviarse de la configuración aprobada.
Una regla interna útil es sencilla.
Si una versión cambia el comportamiento, los datos de entrenamiento, las salidas o el registro, debe desencadenar una revisión documentada antes de la implementación.
Esa regla mantiene alineados a los equipos de producto y cumplimiento. También ayuda a prevenir el fallo clásico en el que ingeniería lanza una actualización de modelo y el departamento legal nunca ve el cambio.
La evidencia debe estar fechada y ser rastreable.
La evidencia versionada y con marca de tiempo es lo que le protege cuando una autoridad pregunta cómo se diseñó y controló el sistema. Si sus registros están dispersos en bandejas de entrada, unidades compartidas y aprobaciones puntuales, le costará mostrar una historia de cumplimiento coherente. La Ley premia la trazabilidad porque hace posible la aplicación de la norma.
Mantén la pila tecnológica compacta. Documenta el linaje del modelo, lleva registros de las ejecuciones de evaluación y asegúrate de que cada actualización importante tenga un responsable y un registro de aprobaciones. Esa es la diferencia entre un expediente defendible y un ejercicio de pánico cuando un regulador pide pruebas.
Transparencia, Información del Usuario y Gobernanza de Datos
La transparencia y la gobernanza de datos deben integrarse en una sola capa operativa. Si tus usuarios no pueden saber que están interactuando con IA, o si tus conjuntos de datos están mal controlados, el sistema puede incumplir la ley incluso si el modelo en sí es técnicamente sólido. Eso es un problema de producto, no solo legal.
La divulgación del usuario debe ser visible e inmediata
Como mínimo, los usuarios necesitan saber cuándo están interactuando con un sistema de inteligencia artificial. Eso significa que el diseño de su producto, el proceso de incorporación y el lenguaje orientado al cliente deben decirlo claramente. La misma lógica se aplica a deepfakes y el contenido generado por IA, que necesita un marcado claro para que los usuarios no se equivoquen sobre lo que están viendo.
En el caso de los modelos de propósito general, la historia de la transparencia también llega al ámbito del entrenamiento. Los proveedores deben resumir los datos de entrenamiento de una manera que favorezca la comprensión del usuario, y deben respetar las reservas de derechos de autor de la UE en los conjuntos de datos que utilizan. Si tus equipos de contenidos y datos no se coordinan, acabas con divulgaciones incoherentes que pueden socavar todo el lanzamiento.
La gobernanza de los datos es la vertiente técnica de la transparencia
No es posible una divulgación adecuada sin una buena gestión de los datos. Si el conjunto de datos está desordenado, contiene sesgos o está mal documentado, la declaración de transparencia se convierte en una excusa en lugar de una garantía. Por eso la Ley vincula entre sí la calidad de los datos, el mantenimiento de registros y la supervisión humana.
La forma más sencilla de abordar esto es hacer que el equipo de producto se encargue de gestionar una capa de evidencia común.
- Informa claramente a los usuarios: Indica cuándo el sistema se basa en la inteligencia artificial y en qué parte del flujo de trabajo es relevante.
- Controlar la calidad de los conjuntos de datos: linaje del documento, filtración y limitaciones conocidas.
- Lleva un registro: conserve la evidencia técnica que respalda las afirmaciones que hace a los usuarios y reguladores.
- Habilitar la intervención humana: Asegúrate de que haya alguien que pueda intervenir cuando el resultado no sea seguro o sea incorrecto.
Si la explicación que se ofrece al usuario y el registro técnico no coinciden, hay que dar por hecho que la auditoría lo pondrá de manifiesto.
Para las empresas que también tienen obligaciones en materia de acceso e intercambio de datos en la UE, un Representante conforme al Reglamento de Datos de la UE puede complementarse con las tareas de cumplimiento normativo en materia de IA cuando dichas obligaciones se solapen. Esto no sustituye a los controles previstos en la Ley de IA, pero puede reducir la fragmentación cuando varias obligaciones de la UE recaen sobre el mismo equipo operativo.
Las decisiones de diseño deben hacer que el cumplimiento sea visible
Los mejores equipos no ocultan el cumplimiento normativo en el pie de página legal. Lo integran en el producto. Las etiquetas, las fichas de modelo, las indicaciones de la interfaz y los controles de lanzamiento internos ayudan a demostrar que la transparencia es parte del sistema, y no una ocurrencia tardía.
Un modelo técnicamente elegante puede incumplir la Ley si el usuario final se queda con la duda. Ese es el criterio que debe cumplir tu producto.
Cuándo se requiere un representante autorizado
Un proveedor no perteneciente a la UE puede necesitar un representante autorizado en virtud de la Ley de IA de la UE a través de dos vías distintas: el artículo 22, para determinados sistemas de IA de alto riesgo, y el artículo 54, para los modelos de IA de uso general (GPAI).
Un proveedor extracomunitario tiene que resolver la cuestión del representante autorizado con antelación. Si coloca determinados sistemas de IA de alto riesgo en el mercado de la UE y no estás establecido en la UE, el artículo 22 puede exigir la designación de un representante autorizado con sede en la UE. Por otra parte, si comercializas un modelo de IA de propósito general En el mercado de la Unión para productos procedentes de fuera de la UE, el artículo 54 exige, por regla general, contar con un representante autorizado con sede en la UE, sin perjuicio de la excepción aplicable en materia de software libre y de código abierto. Esta obligación forma parte de la estructura de acceso al mercado, por lo que debe considerarse como parte de la planificación del lanzamiento y no como un trámite jurídico de última hora.
El mandato es limitado y formal
El representante actúa en virtud de un mandato por escrito. En él debe identificarse al proveedor, definirse el ámbito de aplicación de los sistemas o modelos de IA a los que se refiere, mantener actualizados los datos de contacto y exigirse la cooperación con las autoridades nacionales competentes y la Oficina de IA. El representante actúa como punto de contacto y custodio de la documentación. No sustituye al departamento de cumplimiento normativo.
Esa distinción es importante. El proveedor sigue siendo responsable de las obligaciones. El representante hace que estas sean accesibles, localizables y más fáciles de hacer cumplir dentro de la UE.
No lo confundas con un consultor
Un consultor especializado en cumplimiento normativo puede asesorarte. Un representante autorizado no puede considerarse como un servicio jurídico externalizado. Su función es más limitada, y el representante puede enfrentarse a consecuencias en materia de cumplimiento relacionadas con el mandato. Si el mandato es impreciso, obsoleto o está mal controlado, habrás creado otro punto débil.
Para una empresa de fuera de la UE, la regla clara es sencilla. Si el sistema es de alto riesgo, el artículo 22 puede aplicarse. Si el sistema no es de alto riesgo, es posible que el artículo 22 no se aplique, pero aún puede surgir un requisito independiente de representante autorizado en virtud del artículo 54 cuando el proveedor introduzca un modelo de inteligencia artificial de propósito general en el mercado de la Unión.
| Tipo de proveedor | Sistema o modelo de IA | Se requiere representante autorizado | Fuente |
|---|---|---|---|
| Proveedor no perteneciente a la UE | Cierto sistema de inteligencia artificial de alto riesgo | Sí, el Artículo 22 | Texto oficial de EUR-Lex del Reglamento (UE) 2024/1689 |
| Proveedor no perteneciente a la UE | Modelo de IA de propósito general | Por lo general sí, el Artículo 54 | Texto oficial de EUR-Lex del Reglamento (UE) 2024/1689 |
| Proveedor no perteneciente a la UE | Modelo de GPAI de libre acceso y código abierto apto | Posible exención del artículo 54(6) | Texto oficial de EUR-Lex del Reglamento (UE) 2024/1689 |
| Proveedor no perteneciente a la UE | Otro sistema de IA que no es de alto riesgo | No exclusivamente sobre esa base | Texto oficial de EUR-Lex del Reglamento (UE) 2024/1689/oj/eng |
El mandato debe redactarse para la inspección, no para la comodidad. Si no puede sobrevivir a la solicitud de un regulador, no es lo suficientemente fuerte.
Si tu empresa ya utiliza un Representante de protección de datos de la UE, aunque el nombramiento previsto en la Ley de IA pueda parecer similar, ambos cargos no son intercambiables. Los requisitos de activación, el ámbito de aplicación y la carga de la prueba son diferentes, por lo que el mandato de la Ley de IA debe ajustarse a la estructura de dicha ley, y no a una plantilla del RGPD.
Donde la mayoría de las empresas se quedan cortas en cumplimiento
La mayor deficiencia radica en la ejecución. La encuesta de EY de 2025 reveló que 80% de las organizaciones eran conscientes de la Reglamento de IA de la UE, sin embargo, solo 28% estábamos totalmente en regla Encuesta EY sobre IA y GRC 2025. La conciencia está muy extendida. El punto débil es convertir esa conciencia en un proceso de cumplimiento en vivo.
Por qué esa brecha importa más para las empresas ajenas a la UE
Las empresas de fuera de la UE suelen tener hábitos operativos menos sólidos específicos de la UE. Un equipo de ventas puede estar orientándose a Europa, mientras que nadie se encarga de la documentación de la UE, ningún expediente de mandato está actualizado y no hay un punto de contacto único para las autoridades. Esa es la configuración que genera fricción en el momento en que llega una solicitud.
La Comisión también ha indicado cómo trabajará. Comenzará con un diálogo de cumplimiento técnico, acceso a modelos, solicitudes de información y exigencias de mitigación de riesgos antes de pasar a las sanciones. El primer fallo suele ser el retraso, la confusión o una respuesta no presentada porque nadie puede aportar las pruebas adecuadas con la suficiente rapidez Facultades de ejecución de la Oficina de IA.
¿Qué autoridades lo notarán primero?
Las autoridades suelen detectar primero tres puntos débiles. La empresa no tiene un historial de documentación limpia. El punto de contacto de la UE no está claro. El mandato interno no coincide con el producto comercializado. Esas no son lagunas menores. Demuestran que la organización no ha operacionalizado el cumplimiento.
Mi opinión: si sus registros no están listos para una auditoría, aún no cumple con las normas, sin importar lo que diga su política.
Arréglalo con disciplina. Asigna un responsable de cara a la UE. Bloquea la clasificación del producto. Mantén la evidencia actualizada. Si la empresa ya utiliza un Representante de protección de datos de la UE, no trate eso como un sustituto del expediente de la Ley de Inteligencia Artificial. El desencadenante, el alcance y la carga de la prueba son diferentes, y el mandato de la Ley de Inteligencia Artificial debe sostenerse por sí mismo.
Lo que los proveedores de fuera de la UE deben hacer ahora
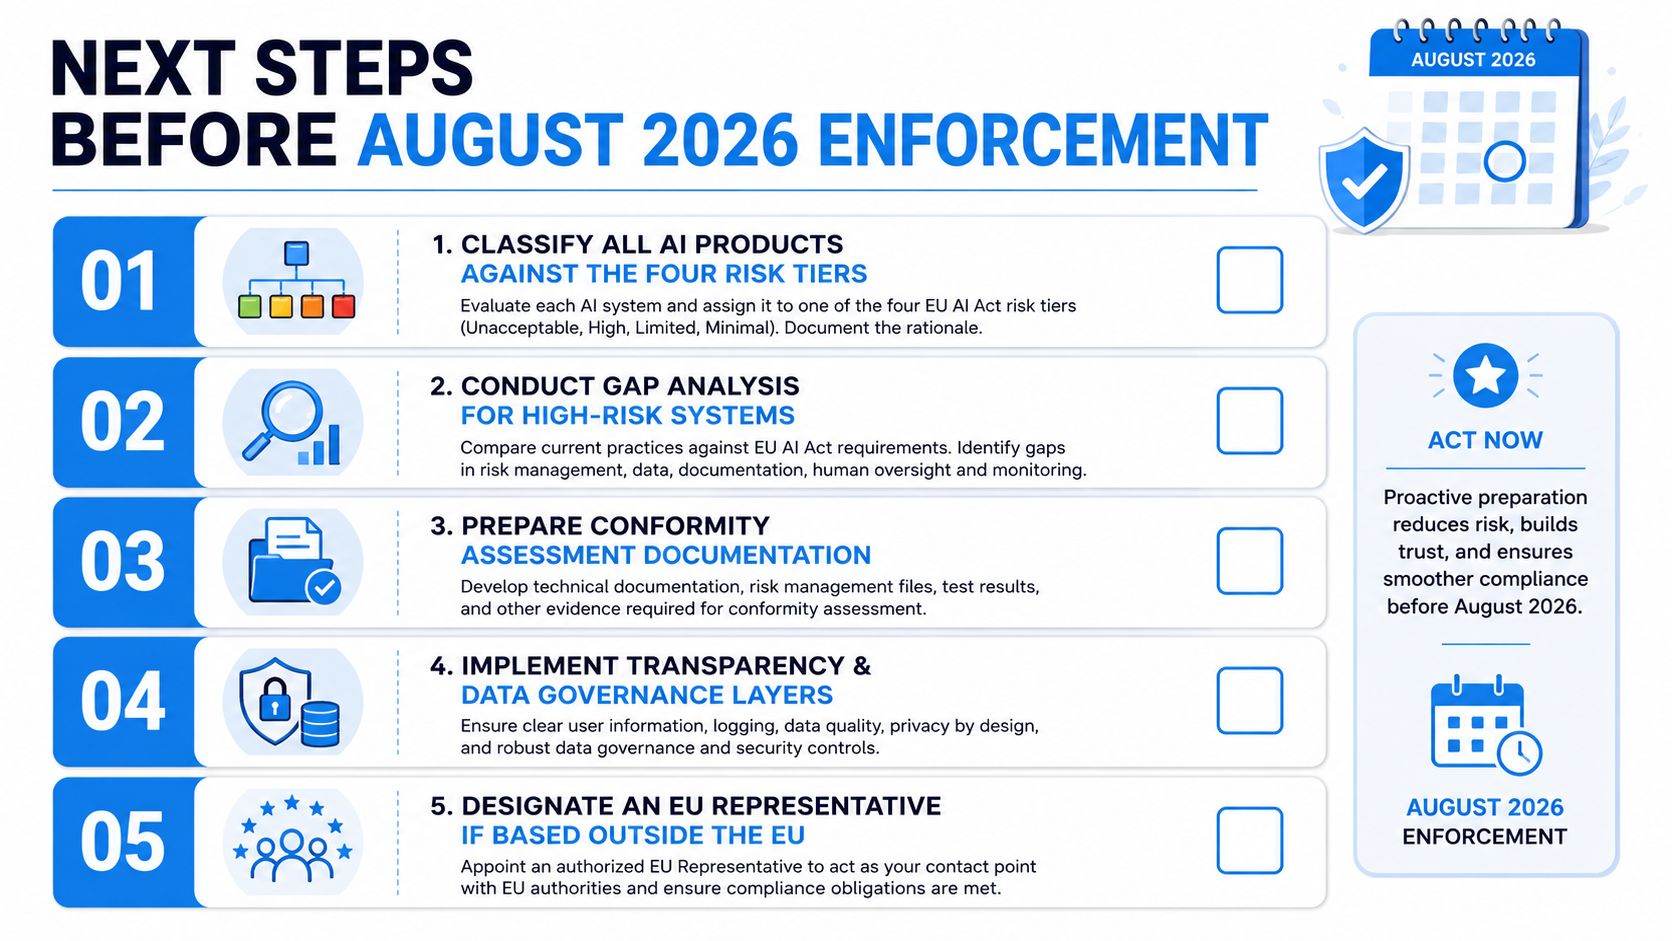
Con la mayoría de las disposiciones de la Ley de Inteligencia Artificial de la UE ya aplicables desde 2 de agosto de 2026, los proveedores de fuera de la UE deben confirmar ahora la clasificación de sus productos, la documentación, el procedimiento de evaluación de la conformidad y los requisitos de representante autorizado, al tiempo que se preparan para las disposiciones que se aplicarán más adelante. Clasifique todos los productos destinados a la UE en función de los cuatro niveles de riesgo, confirme la vía de conformidad y defina el expediente técnico ahora, no después del lanzamiento. Si se trata de un sistema de alto riesgo o de un modelo de IA de uso general (GPAI), evalúe si se requiere un representante autorizado en la UE y asegúrese de que el mandato sea vigente y específico.
Los proveedores que gestionarán la aplicación de la ley sin contratiempos son aquellos que están integrando pruebas versionadas, contactos orientados a la UE y presentación de informes proactivos en su modelo operativo actual. Trate la Ley de Inteligencia Artificial como una disciplina continua, no como una actualización de políticas. Si necesita una manera estructurada de establecer la representación y mantener limpia la cadena de contactos en las obligaciones de la UE, visite DilicheckRep y revise cómo su modelo de designación en el mercado encaja en la pila de cumplimiento que su equipo ya está construyendo.
FAQ: Cumplimiento de la Ley de Inteligencia Artificial de la UE para proveedores no pertenecientes a la UE
¿Se aplica la Ley de Inteligencia Artificial de la UE a empresas de fuera de la UE?
A: Sí. La Ley de Inteligencia Artificial de la UE puede aplicarse a proveedores de fuera de la UE si comercializan un sistema de IA en el mercado de la UE, lo ponen en servicio en la UE, o si el sistema se utiliza en la UE. Su empresa no necesita tener una oficina en Europa para estar dentro del ámbito de aplicación.
¿Qué es un sistema de IA de alto riesgo según la Ley de Inteligencia Artificial de la UE?
A: Un sistema de inteligencia artificial de alto riesgo es aquel que se encuentra dentro de las categorías enumeradas por la ley, como ciertos sistemas utilizados en el empleo, infraestructuras críticas, biometría, educación o como componentes de seguridad en productos regulados. Los sistemas de alto riesgo se enfrentan a obligaciones más estrictas, que incluyen documentación, gestión de riesgos, registro de eventos, supervisión humana y evaluación de la conformidad.
¿Necesitan los proveedores de fuera de la UE un representante autorizado en virtud de la Ley de Inteligencia Artificial de la UE?
A: Sí. Es posible que un proveedor de fuera de la UE deba designar un representante autorizado en la UE al poner a disposición ciertos sistemas de IA de alto riesgo en el mercado de la UE en virtud del artículo 22, o al comercializar un modelo de IA de propósito general (GPAI) en el mercado de la Unión en virtud del artículo 54. Ciertos modelos GPAI gratuitos y de código abierto que cumplan los requisitos pueden estar exentos.
¿Cuándo se aplica la Ley de Inteligencia Artificial de la UE?
A: La Ley de Inteligencia Artificial de la UE se aplica por fases. Algunas disposiciones, incluidas las normas sobre prácticas prohibidas, comenzaron a aplicarse en 2025. La fecha principal de aplicación para la mayoría de las obligaciones es el 2 de agosto de 2026, y algunas normas sobre productos de alto riesgo se aplicarán más tarde.
Q: ¿Qué documentación se requiere para el cumplimiento de la Ley de Inteligencia Artificial de la UE?
A: Para los sistemas de inteligencia artificial de alto riesgo, los proveedores suelen necesitar documentación técnica, un proceso de gestión de riesgos, registros de gobernanza de datos, controles de registro, medidas de supervisión humana, procesos de seguimiento posterior a la comercialización y una declaración de conformidad cuando sea necesario.
¿Qué es una evaluación de la conformidad según la Ley de Inteligencia Artificial de la UE?
A: Una evaluación de la conformidad es el proceso utilizado para demostrar que un sistema de inteligencia artificial de alto riesgo cumple con los requisitos de la Ley antes de ser comercializado en el mercado de la UE. Algunos sistemas de alto riesgo independientes pueden seguir un proceso de control interno, mientras que la IA que forma parte de productos regulados puede requerir una evaluación por parte de terceros.
¿Puede un modelo de IA de propósito general activar las obligaciones de la Ley de Inteligencia Artificial de la UE?
A: Sí. Los modelos de IA de propósito general pueden desencadenar una capa independiente de obligaciones en virtud de la Ley, que incluye documentación, transparencia y, en algunos casos, deberes adicionales vinculados al riesgo sistémico.
P: ¿Cuál es el primer paso hacia el cumplimiento de la Ley de Inteligencia Artificial de la UE?
A: El primer paso es la clasificación. Los proveedores deben determinar si el sistema está prohibido, es de alto riesgo, está sujeto a obligaciones de transparencia o es de riesgo mínimo. Esa clasificación da forma al camino de cumplimiento, la carga de documentación y el cronograma de lanzamiento.
DilicheckRep ofrece representación regulatoria formal en la UE y el Reino Unido, incluyendo los servicios de punto de contacto del Artículo 27 del RGPD, la Ley de Inteligencia Artificial de la UE, la Ley de Servicios Digitales, la Ley de Datos y la Directiva NIS2, con documentación de mandato y gestión estructurada de las comunicaciones de las autoridades y de los interesados. Revise su alcance de representación y su modelo operativo con DilicheckRep antes de su próximo lanzamiento en el mercado de la UE.
Aviso legal: Esta guía se proporciona únicamente con fines de información general y no constituye asesoramiento jurídico. La aplicación de la protección de datos de la UE y de otros requisitos normativos depende de las circunstancias específicas de cada organización. Debe obtener el asesoramiento jurídico adecuado cuando sea necesario antes de confiar en esta información o tomar decisiones de cumplimiento.
Divulgación: Este artículo fue preparado con la asistencia de IA y revisión humana.